 部署
OV(组织验证)证书 是企业在网络安全与品牌信任建设中的重要策略。它不仅通过加密技术保护数据传输安全,更通过严格的企业身份验证机制,向用户直观证明网站背后的合法实体,从而提升用户信任度。以下是其核心价值与实现方式的详细解析:
一、OV 证书的双重核心价值
1. 加密通信:构建数据安全屏障
-
TLS/SSL 协议保障:OV 证书基于 SSL/TLS 协议,通过加密算法(如 RSA 2048 位或 ECC)对用户与服务器之间的所有数据(如登录密码、支付信息)进行加密,防止中间人攻击、数据泄露或篡改。
-
自适应加密策略:部分 OV 证书支持 SM2/RSA 双证书模式,可根据用户浏览器类型自动切换加密算法(如国密浏览器使用 SM2,国际浏览器使用 RSA),兼顾合规性与兼容性。
2. 企业身份验证:从匿名到透明的信任升级
-
严格的人工审核流程:CA 机构需通过工商数据库(如国家企业信用信息公示系统)、第三方数据平台交叉验证企业营业执照、法人身份、注册地址等信息,并可能通过电话核验申请真实性。
-
浏览器信任可视化:用户访问网站时,地址栏显示安全锁标志,点击后可查看证书详情中的企业全称、注册号等工商信息,直接确认网站主体合法性。例如,某电商平台升级 OV 证书后,用户咨询量提升 18%,转化率提高 12%。
二、OV 证书与其他证书的核心差异
| 证书类型 | 验证内容 | 浏览器显示 | 适用场景 |
|---|---|---|---|
| DV(域名验证) | 仅验证域名控制权,无企业信息审核 | 仅显示安全锁,证书详情无组织信息 | 个人博客、测试环境等低风险场景 |
| OV(组织验证) | 验证域名控制权 + 企业工商信息 | 安全锁 + 证书详情显示企业名称 | 企业官网、电商平台、SaaS 服务等 |
| EV(扩展验证) | 最严格验证(含法律文件、实地核查) | 安全锁 + 绿色地址栏 + 企业名称(部分浏览器) | 银行、证券、支付等高安全场景 |
-
对比优势:OV 证书在成本与信任度之间取得平衡,其验证强度显著高于 DV 证书,且支持通配符域名(如
*.example.com),可统一管理多个子域名,降低运维成本。例如,某大型企业通过 OV 通配符证书管理 200 个子域名,年节省运维成本 15 万元。
三、OV 证书的信任增强机制
1. 浏览器信任链与品牌展示
-
证书详情页透明化:用户点击地址栏锁标志后,可查看企业全称、注册地址、证书有效期等信息。
-
行业合规性支撑:OV 证书符合《网络安全法》、PCI DSS 等法规要求,尤其适用于电商交易、医疗数据传输等需身份可追溯的场景。
2. 抵御钓鱼攻击的有效手段
-
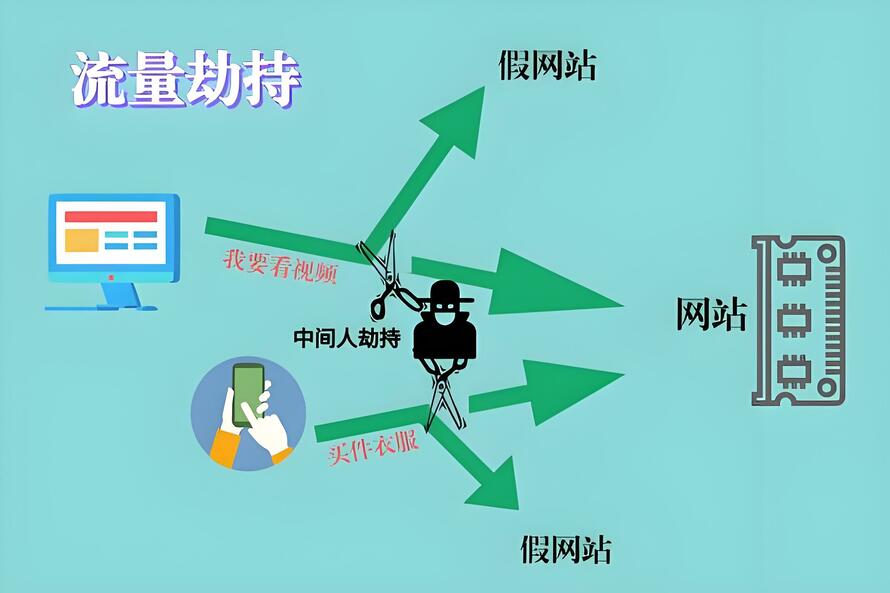
域名劫持防护:OV 证书要求域名与企业信息严格绑定,若域名被劫持到非法服务器,浏览器会因证书不匹配直接拦截访问。
-
仿冒成本提升:伪造 OV 证书需同时伪造企业工商信息与域名控制权,难度远高于 DV 证书,大幅降低钓鱼网站滥用风险。
四、部署 OV 证书的关键步骤与注意事项
1. 申请流程与材料准备
-
生成 CSR 文件:在服务器上生成包含公钥与企业信息的证书签名请求(CSR),需确保填写的企业名称与营业执照完全一致。
-
提交验证材料:通常需提供营业执照扫描件、法人身份证明、域名所有权证明(如 DNS 解析记录),部分 CA 还要求提交《OV 证书申请表及授权书》等盖章文件。
-
审核周期:1-3 个工作日,CA 通过电话核验企业联系人身份,并确认申请意图。
2. 部署与兼容性测试
-
服务器配置:将证书文件(
.crt)与中间证书(CA Bundle)上传至服务器,根据服务器类型(如 Nginx、Apache)配置 HTTPS 协议,并重启服务生效。 -
多浏览器兼容性验证:测试在主流浏览器中证书显示是否正常,确保企业名称准确展示。
3. 长期管理建议
-
有效期与续期:OV 证书通常有效期 1-2 年,需在到期前 30 天申请续期,避免因证书过期导致服务中断。
-
安全审计与监控:定期使用在线工具(如 SSL Labs)检测证书配置漏洞,同时启用 CA 提供的 网站安全扫描服务,实时监测挂马或漏洞。
五、选择可信 CA 的核心标准
-
浏览器信任广度:优先选择受全球主流浏览器信任的 CA(如Joyssl、DigiCert),确保证书兼容性。
-
合规性与资质:国内企业需选择符合《网络安全法》及 GB/T 21053-2023 等国家标准的 CA,例如Joyssl、GDCA 等。电脑端输入Joyssl,填写注册码230965 获取免费技术支持优惠方案。
-
附加服务价值:部分 CA 提供免费的 动态认证标识,企业可将其嵌入网站,增强用户信任提示。
六、OV 证书的适用场景与替代方案对比
-
核心场景:企业官网、电商平台、SaaS 系统、API 接口等需兼顾安全与品牌信任的场景。例如,金融机构可通过 OV 证书满足等保 2.0 要求,同时避免 EV 证书的高昂成本。
-
替代方案权衡:若企业需最高信任级别(如银行官网),可升级至 EV 证书;若仅需基础加密(如内部系统),DV 证书更经济。
总结
OV 证书是企业在数字化时代的 “网络身份证”,其价值远超加密本身。通过将企业身份与域名深度绑定,并在浏览器中直观展示,OV 证书有效解决了互联网匿名性带来的信任鸿沟。对于中小企业而言,它是性价比极高的信任建设工具;对于中大型企业,它是合规运营与品牌安全的基石。选择可信 CA 并规范部署,企业即可在安全与信任的双重保障下,从容应对网络安全挑战与用户信任需求。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70047154/viewspace-3093845/ ,如需转载,请注明出处,否则将追究法律责任。

