了解恶意内部人员画像:类型、特征、指标
跟大家说个事吧,事情很简单,就是有人不高兴,我在写文时,不直接说明是什么具体产品,觉得这样说了跟没说一样。
我的回应是,我分享的是技术和功能上的思路(很多人就已经知道了用什么产品,而你不知道,是不是我得亲自给你写个方案,什么细节都给你考虑,只想套盒子,没有意义),并不是为了产品打广告。我喜欢和各种人交流,包括技术层和管理层的人士,这让我很开心,也有成就感。如果你是一名合格的售前或解决方案工程师,你跟客户沟通,上去就说我们产品能解决什么什么,有意义嘛?你都不知道问题?怎么解决?我的一贯作风是深入了解客户环境,发现问题、解决问题、还有解释过程,不管对方是什么样的客户,不管是技术性的还是小白类型的,都能给它解释清楚。
如果有人继续不尊重、不礼貌,那我们可能就不是一路人。我不喜欢这种交流方式,所以,我在这里说一声抱歉,希望我们能文明、合法且愉快地交流 。听听歌,舒舒心、解燥热。
01
—
什么是恶意内部人员?
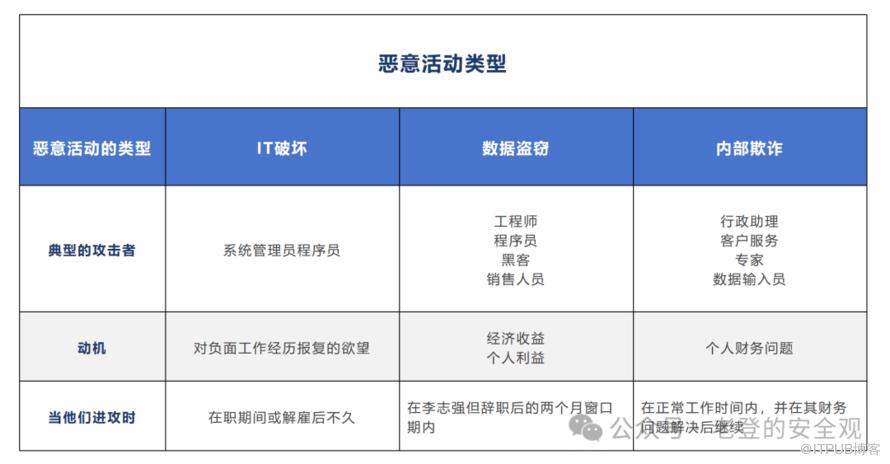
恶意活动类型-图1
IT破坏就像是公司里的技术高手,比如系统管理员或程序员,利用自己的技术对公司的电脑系统搞破坏,可能是因为对工作不满,想报复。他们很狡猾,能掩盖自己的行为,让公司运营受阻。
数据盗窃通常是指公司里的员工,比如工程师、科学家,利用自己的职务便利,偷公司的秘密数据或知识产权,可能是想卖钱,或者自己开公司用。他们有时会和别人一起干,甚至在离职前的最后时刻下手,为了给未来的竞争对手带去好处。
内部欺诈,就是公司里一些基层员工,比如客服或数据录入员,他们可能因为个人财务问题或贪心,偷偷修改或用公司数据,比如搞身份盗窃或信用卡欺诈,为自己捞好处。他们可能一直这么做,即使财务问题解决了,也不收手。
要知道,这些恶意的员工干坏事一般不是一时冲动,他们会事先计划,或者在某个事件触发后行动。所以,公司要留心这些人的异常行为,提前发现,提前防范,保护好公司的秘密。(说到这里又有人会挑刺了,那什么是内部威胁?怎么定义、有哪些类型、风险、挑战,有什么方法应对?我没办法写一篇几万字的文,精力有限,想到什么就会写什么,这个后续我会写的"一周内一定写")。
02
—
影响恶意活动的因素?
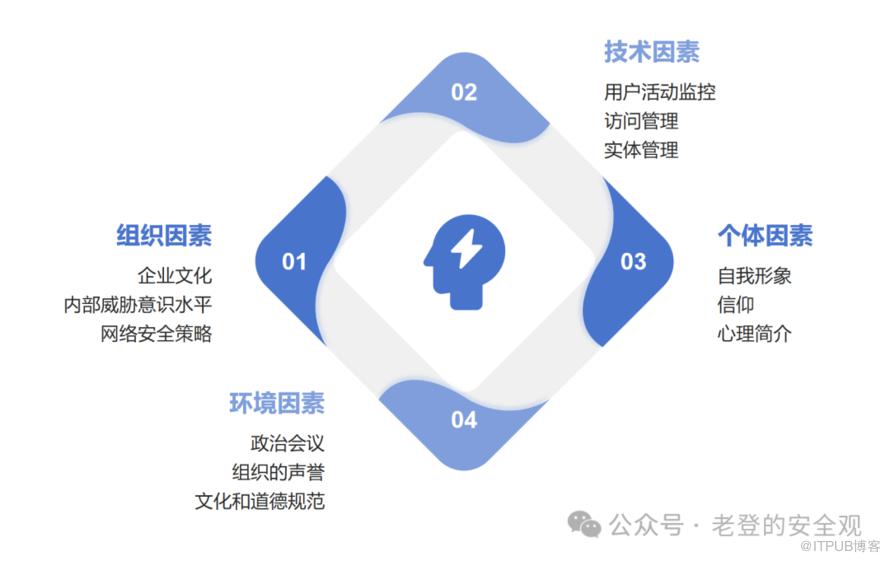
影响因素-图2
组织因素就像是公司的大环境,它包括企业文化和安全制度。如果企业文化强调安全,员工就会更重视,不干坏事。安全制度如果定得严、执行得好,员工就会知道公司对保护秘密是认真的,不是开玩笑。 技术因素说的是公司用的网络安全工具,比如监控员工活动的软件、管理谁能看到什么的系统。这些工具能帮公司发现和阻止坏员工的行动。如果没有这些,"坏"员工可能更容易得手。 环境因素指的是公司外面的事务,比如政治因素、公司的名声、社会的规则和道德方面的事务。如果员工觉得公司做了不好的事,比如恶意裁人、污染环境行为等等,他们可能会生气,然后破坏公司的东西。 个人因素就是员工自己的想法和问题,比如他们怎么看待自己、信什么、心理状态怎么样、有没有私人或财务的困扰,还有他们和公司、同事的关系。如果员工觉得公司亏待了他,比如没升职,他们可能会为了钱或报复,去偷公司的东西或搞破坏。
总之,上述的这些因素都可能让员工变成公司的麻烦制造者,公司需要小心提防(这一块有行为管理的软件,懂得都懂,这一块的产品功能是什么、解决什么、有什么用就不说了,太成熟的产品)。
03
—
恶意内部人员的行为指标?
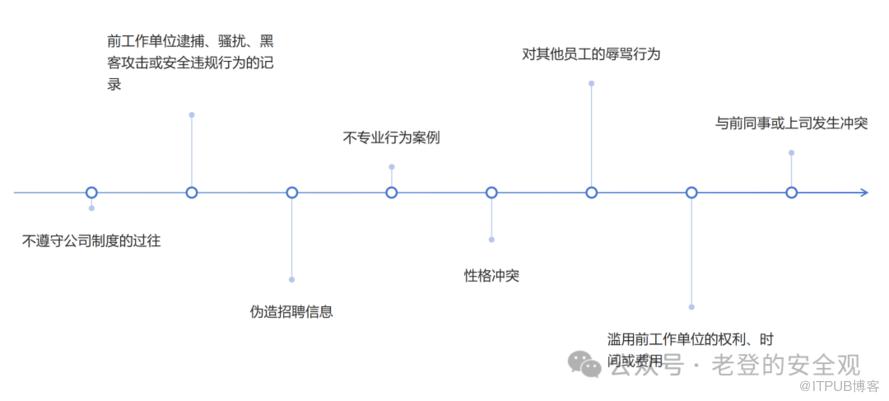
内部行为指标-图3
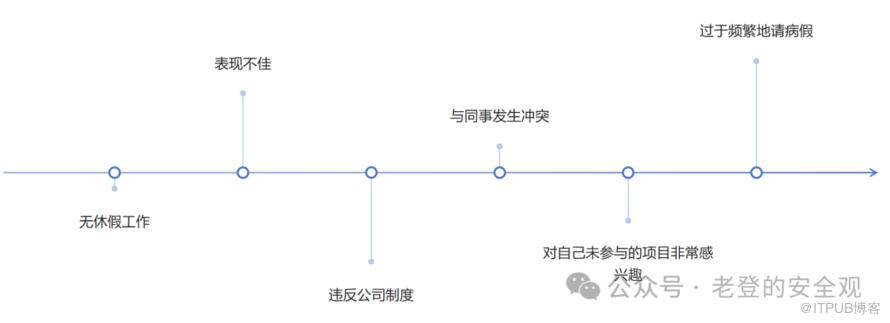
行为指标-图4
在这些情况下,人力资源部门应与员工讨论此类行为的原因并尝试帮助他们。他们还应通知安全管理员,以便他们可以对这些员工进行有针对性的技术监控。虽然这些期间可能没有正在进行的攻击信号,但不断监控关键事件并检测异常非常重要。(DLP可以处理,说到这里又有人会挑刺了,什么是DLP?功能有哪些?优缺点?原理是?能干什么?这个后续我会写的,但不是一篇写完,如果提到一个产品就得给你一个人解释清楚,那我太难了,有个思路就行了,一口吃不成胖子)。
04
—
恶意内部人员的技术指标?
恶意内部人员在组织中的活动,通常涉及使用计算机或电子媒体来进行破坏、窃取数据或进行欺诈。这些行为可能包括非法访问敏感数据、安装恶意软件、篡改系统文件或创建后门以方便未来的未授权访问。这些内部人员可能会利用他们对公司网络和系统的深入了解来隐藏自己的活动,使检测变得更加困难。
恶意内部人员活动类型的指标:IT 破坏、数据盗窃和欺诈。
1. IT 破坏指标:精通技术的内部人员,通常会尝试绕过保护措施,并隐藏其活动或身份。恶意内部人员的常见技术包括:
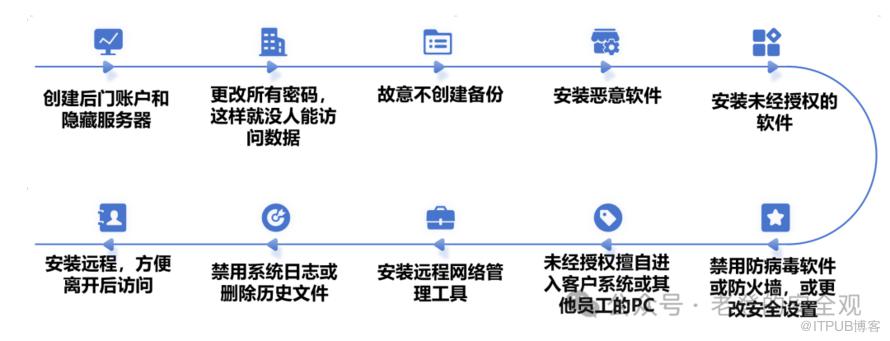
IT破坏指标-图5
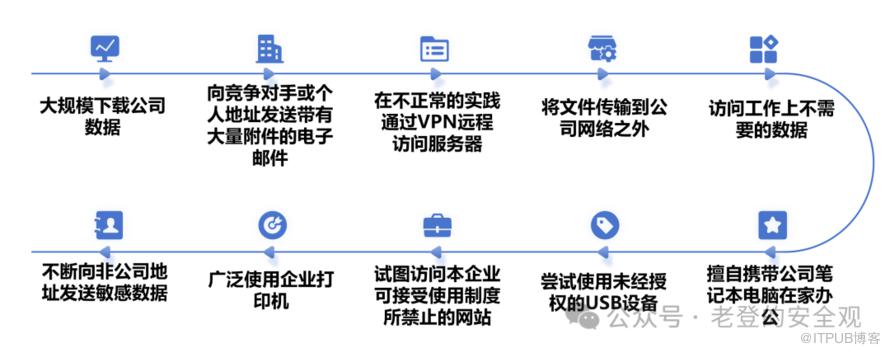
在枫叶国,一家SBSD(这是化名哦)金融集团发生了一起严重的数据泄露事件,这个问题的原因是公司在管理数据和控制谁可以访问这些数据方面做得不够好。具体来说,公司的员工需要把客户的私人信息,包括银行账户的详细信息,复制到一个共享的电脑系统上才能工作。这样做本来是为了方便,但却给了那些心怀不轨的员工可乘之机。
有一个员工就利用了自己对这个共享系统的访问权限,偷偷收集了客户的敏感信息,这个过程至少持续了两年。直到2019年底,才发现这个问题,这时他们意识到有970万客户的数据被泄露了。这起事件不仅对客户的隐私造成了巨大威胁,也给公司带来了巨大的经济损失。公司预计需要花费1.08亿美元来处理这个问题,包括通知客户、提供信用监控服务和其他相关的补救措施。这起事件提醒了所有公司,保护客户数据的重要性不容忽视,必须采取严格的安全措施来防止数据泄露。
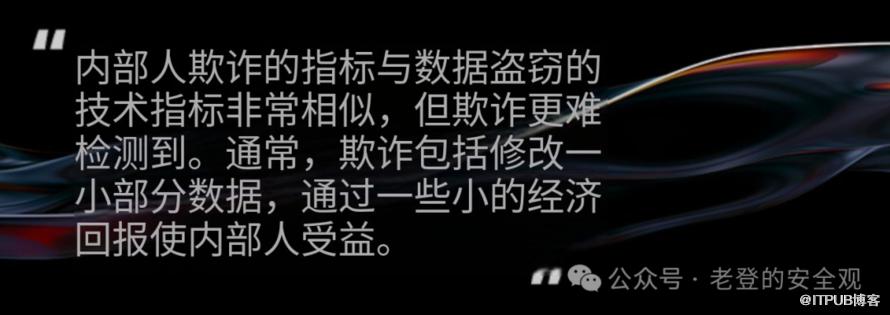
内部欺诈-图7
05
—
如何检测恶意内部人员?
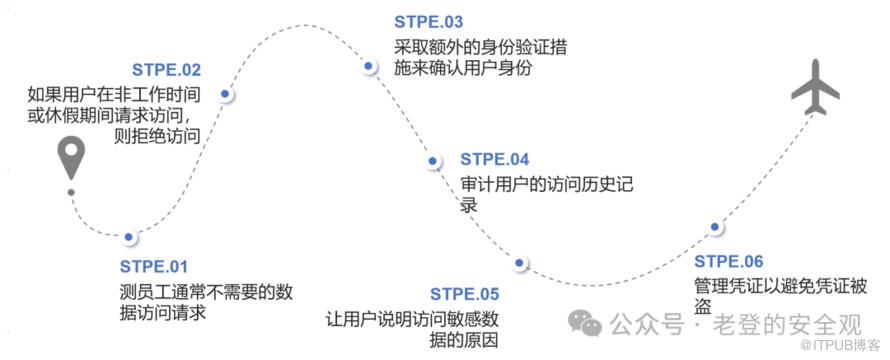
安全专家使用各种技术手段,来监控公司的计算机网络和员工的活动,这样他们就可以发现任何可疑的行为,比如内部人员试图欺诈或进行其他不正当活动。
这些工具可以记录员工在Windows、linux等系统上的所有操作,就像看电影一样回放。如果系统检测到不正常的行为,比如某个员工突然开始做一些他们通常不会做的事情,它就会发出警报。此外,这些工具还可以学习员工的正常行为模式(AI学习基线),并在检测到任何偏离这些模式的行为时及时通知安全专家(一般看完都知道是哪个工具了(审计),就不说了)。
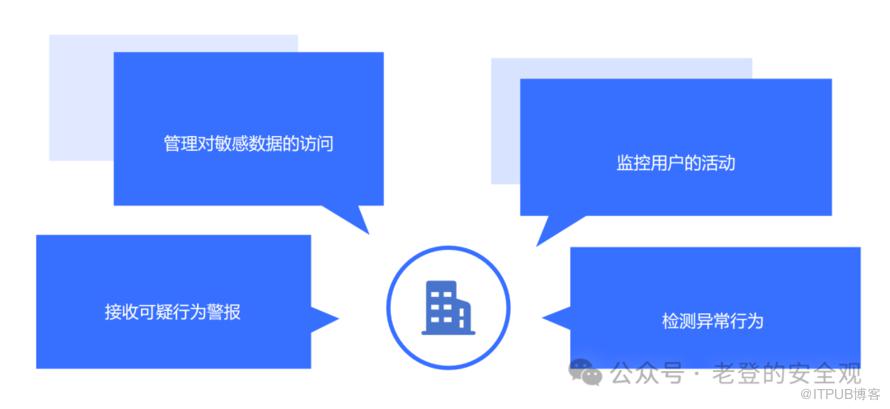
内部威胁-图8
违规行为策略-图9
用户活动监控就像是给公司的电脑网络安装了一个全天候的“安全摄像头”。这个摄像头不仅能看到员工在电脑上做了什么,还能记录下他们访问了哪些文件、网站,甚至是他们按下的每一个键盘按键。这样,如果有员工不小心或故意做了一些不该做的事情,比如泄露了公司的秘密,安全管理员就能通过回放这些记录来调查。他们可以快速查找到特定用户在某个时间做了什么,就像在一堆视频中搜索某个人的动作一样。
如果安全管理员发现了恶意行为,他们可以把这些记录保存下来,就像是收集犯罪现场的证据。这些记录可以帮助公司了解发生了什么,防止未来再次发生,并且在必要时可以用来追究责任。通过这种方式,用户活动监控帮助公司保护自己免受内部威胁的侵害,确保信息安全。
警报-图10
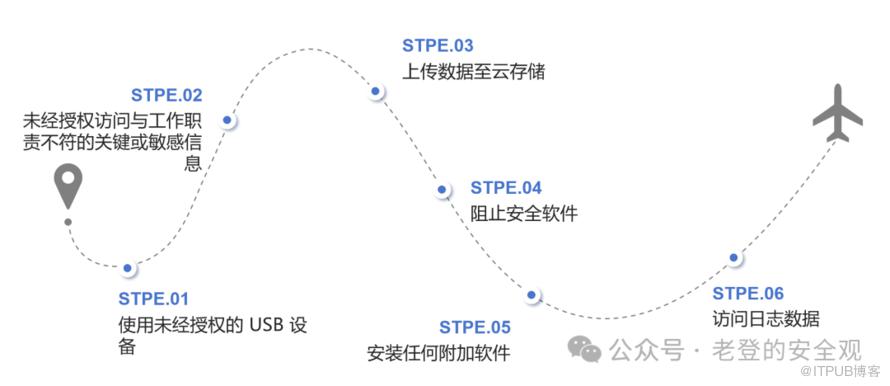
为了确保公司的系统能够抵御内部攻击,可以模拟攻击来测试安全措施。如果安全系统过于敏感,经常误报,可以调整设置阈值,比如提高触发警报的标准。现代的安全系统,如用户和实体行为分析(UEBA),使用机器学习来更准确地识别真正的威胁。这些系统会学习每个用户的正常行为模式,并在检测到异常时发出警报。这样,即使员工试图规避监控,UEBA也能通过分析行为模式的微小变化来发现潜在的内部威胁。(国内也有专门攻击测试的企业工具,lizhu安全验证平台,挺不错的,没推荐,没打广告,不然干嘛只打拼音)。
使用UEBA,您还可以将员工的行为与具有相似职责的其他员工进行比较,从而更容易发现越权行为。这种分析方法不仅提高了检测的准确性,还加快了安全事件的审查速度。如果检测到恶意活动,安全团队可以使用这些记录作为调查的依据,确保组织的安全。(UEBA是什么?lizhu是什么?自行去搜哈,我就不解释了,都是很成熟,很好的产品了,别人更专业)。
06
—
小结论
抓出公司里的“坏家伙“”可不容易,因为这不只是技术活,还需要人力资源和IT部门的联手合作。通过大家的共同努力,我们才可以早早发现内部的不正常迹象。
注释:如有失误,望批评指正!
后面会写下Windows和liunx的应急响应技巧、容器、还有一些网络安全、数据安全。
后台输入“Windows应急响应手册、linux应急响应手册、数据安全政策、数据安全治理、电力、工业、金融、0730、0830”有相关资料可供下载!
原文作者:老登的安全观;如有侵权,请联系管理员删除。

