个人水平比较有限,每篇都尽量以白话+图文的方式去说明。分享一个小故事,有个哥们儿,最近南下加入了一家公司,就立马进入了一个数据安全项目,主要负责搞定数据安全产品交付和治理咨询服务两块。他技术底子厚,对产品和架构门儿清,但这团队里协作的体验,简直一言难尽。
他说,两个月下来,做治理咨询的同事,没拿出啥成果,连个像样的计划或方案都没有,至于其余成果输出更是没有,项目经理呢,啥都让他干,写进度计划、实施方案,公司连个模板都没有,问公司有啥标准没,回答是没有。项目经理那计划表做得,他吐槽说跟小学生作业似的,这项目经理的专业性,可想而知,一言难尽的水。
我听他这么一说,感觉这团队专业性真够呛,连项目前期的基本规划都没。他说项目经理技术、文档、沟通样样平平,他以前的队友都是专业高手,对比之下落差太大。
他继续吐槽,公司内部沟通不畅,没共享平台,资料难找。他想跟领导要资料,领导说没有,同事也不给。反而他同事向他一个新人索取资料,他有点郁闷,感觉这公司运作模式挺奇怪的。
我建议他,先别太出风头,对同事的资料请求,保持观望,不必分享,毕竟他们一开始就没把他当自己人。我的意思就是,先低调,观察,找机会。遇到不给力的团队和环境,先保全自己,再图发展。
内部威胁,就像是家里的熊孩子,经常在你不注意的时候,捅个大篓子。这些人可能是你的员工、合作伙伴或承包商,他们有权限接触你公司的“玩具箱”(基础设施),但有时候,不管是故意的还是不小心,他们可能会弄坏玩具或者把玩具的秘密告诉别人。这可不是闹着玩的,因为这样可能会让你的公司面临大麻烦,像是被罚款、钱包缩水,甚至名声扫地。
理解内部威胁是什么,以及它怎么伤害你的公司,就像是知道家里哪些地方需要装防护网一样重要。接下来,我就像讲个故事一样,来聊聊内部威胁到底是什么鬼,为啥会出现,都有哪些“熊孩子”,以及如何预防、发现和处理这些“熊孩子”的捣乱。简而言之,内部威胁就是公司内部的人,因为各种原因,可能会给公司带来安全问题,包括数据泄露或损坏。我们要做的是了解这些威胁,知道它们为啥出现,识别出哪些人可能成为威胁,并学会如何防止和处理这些问题,保护好公司的“玩具箱”。给大家推荐个东西《Gartner 内部风险管理解决方案指南》,可邮件订阅,链接如下:https://www.gartner.com/account/signin?method=initialize&TARGET=http%3A%2F%2Fwww.gartner.com%2Fdocument%2F3994931内部威胁不断增加,给许多企业带来了严重的网络安全问题。2024年内部威胁全球成本报告中,内部威胁事件发生频率,每两年内会增加了 7%。

内部威胁事件-图1
与此同时,根据发布的《2023 年内部风险全球成本报告》,内部相关事件的年平均成本几乎增加了两倍,从 2018 年的 830 万美元增至 2023 年的 1620 万美元。除了财务损失之外,企业还会遭受关键数据丢失、品牌损害、运营中断、收入损失、法律责任等损失。

企业造成后果所占比例-图2
现在,已经了解了内部威胁是什么以及它们有多危险,现在来看下内部威胁的类型。 02
—
内部威胁的类型?
网络安全专家们对这个话题聊得挺火热的,但整个行业还没能就网络安全里边,那些来自内部的威胁到底该怎么分门别类,达成一致意见。在《Gartner 内部风险管理解决方案指南》(上述可以邮件订阅),Gartner 根据三类威胁行为者对内部威胁进行分类:
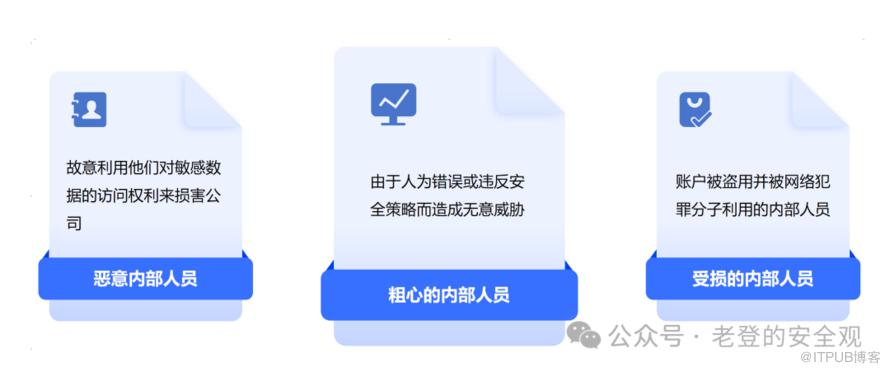
内部威胁分类-图3
根据分类,被入侵的账户也被视为内部威胁,因为当外部人员以合法用户的凭证进入您的基础设施时,系统会将他们视为内部人员。
入侵者可以通过以下方式窃取用户凭证:
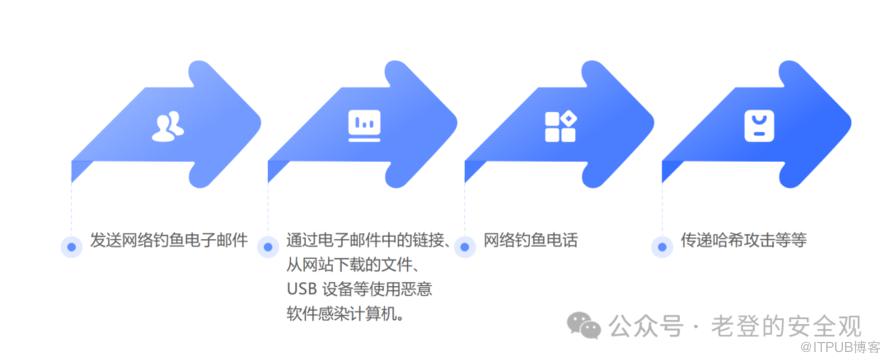
入侵方式-图4
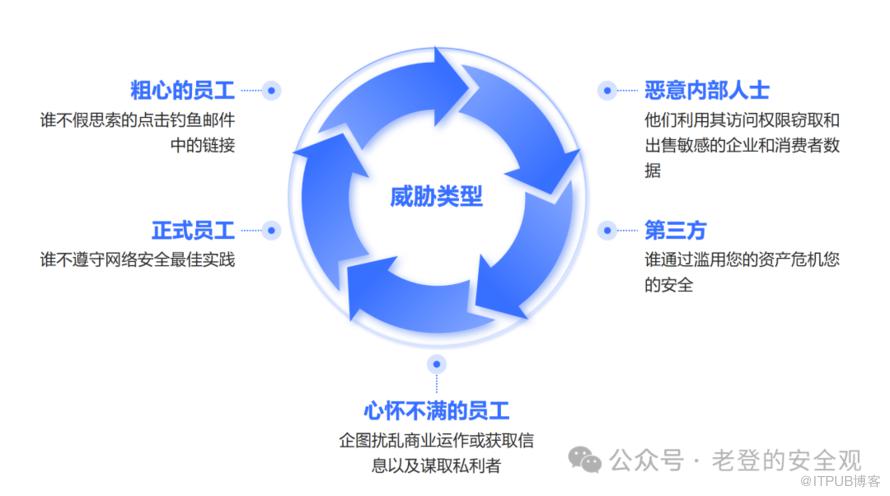
内部威胁类别-图5
这个分类把各种内部捣乱的情况都包括进去了,比如故意使坏、商业间谍、不小心犯错、情绪化行动,甚至第三方合作商带来的风险。最新的数据告诉我们,其实大部分内部的网络安全问题,都是因为员工不小心造成的,有一份叫《2023年全球内部风险成本报告》的,说有55%的麻烦都是因为疏忽。但是,故意捣乱的内部人员虽然数量不多,造成的损失可不小,还是那份报告说的,这种恶意行为平均一次就得损失70万1500美元。这说明,虽然大部分问题是不小心造成的,但最贵的坑都是故意使坏的人挖的。03
—
内部威胁的主要风险和挑战?
内部攻击比外部的难搞多了,因为它们可能藏得好好的,好几个星期甚至好几个月都发现不了。根据《2023年全球内部风险成本报告》中,说控制住一次内部攻击平均得花86天,这时间可不短。外部的黑客一进系统就贼眉鼠眼的,但内部的坏人平时表现得跟好人一样,干坏事的时间也有限,所以他们干的坏事特别难抓。内部威胁更难对付,原因有这么几点:1. 内部人员有正大光明的钥匙,能正大光明地进你的系统。
2. 他们知道你把最值钱的数据藏哪儿,或者随便一找就能找到。
3. 他们了解你的网络安全系统,知道怎么绕过它,就像知道你家的后门怎么开一样。
这就像家里人偷东西比外面的人偷东西更难防,因为家里人知道你家的底细。Gartner将以下三种类型的内部威胁活动定义如下:
内部威胁活动定义-图6
1. 欺诈活动包括滥用您的宝贵资产谋取私利、网络钓鱼活动和虚假陈述。 2. 数据盗窃是指从公司计算机进行未经授权的数据传输。 3. 系统破坏是指更改网络的关键配置,从而阻止系统正常运行。内部人员可以采取许多其他危险行动,包括:
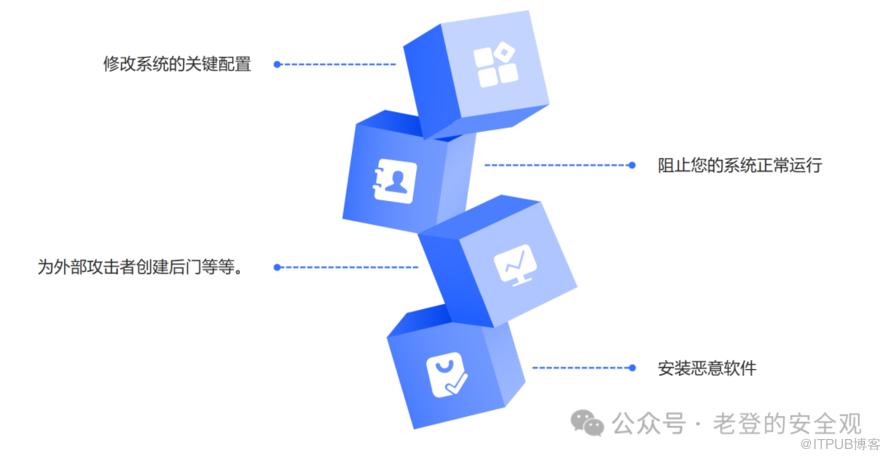
内部威胁行动-图7
简而言之,如果公司正在遭受内部攻击,那么所有的 IT 资产都将面临危险:网络、文件服务器、云存储、数据库甚至端点。还有许多风险因素可能会增加内部攻击的可能性。最常见和最关键的是: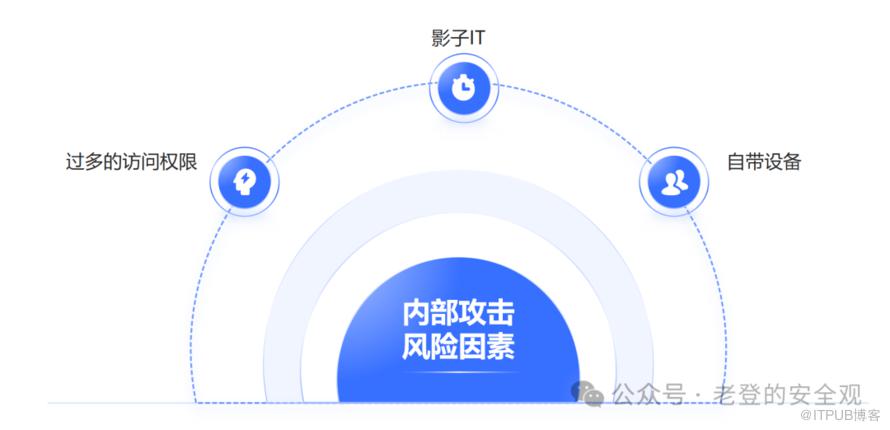
内部威胁最常见-图8
1.访问权限过多:当太多人获得最关键资产的访问权限时,就会产生数据滥用或泄露的额外风险。这就是为什么建议在组织内 实施最小权限原则。 2.影子 IT:当员工安装未经批准且不受 IT 部门管理的软件时,会为安装恶意软件带来额外的影子 IT 安全风险。此外,未经批准的软件可能与公司使用的其他软件不兼容,从而损害系统的运行。为了最大限度地减少与影子 IT 相关的威胁,就是改善所有技术资源的管理。3.自带设备 :当员工将个人设备用于公司用途时,会产生额外的网络安全风险。考虑监控用户自带的设备以降低这些风险。可以跟踪PC 上的用户会话,同时仍允许用户隐私。 及时发现内部威胁应该是任何网络安全官员和企业主的首要任务。在下一节中,我们将讨论内部威胁的常见指标以及减轻内部威胁风险的最有效方法。
04
—
处理内部威胁:主动和被动方法?
应对内部攻击有两种基本方案:主动响应,即首先尝试阻止攻击发生,或被动响应,即及时有效地解决攻击。当然,为了获得最佳结果,最好创建一个结合两种方法的内部威胁程序。因此,在企业的内部威胁程序中,开发和记录将解决以下方面的安全措施:
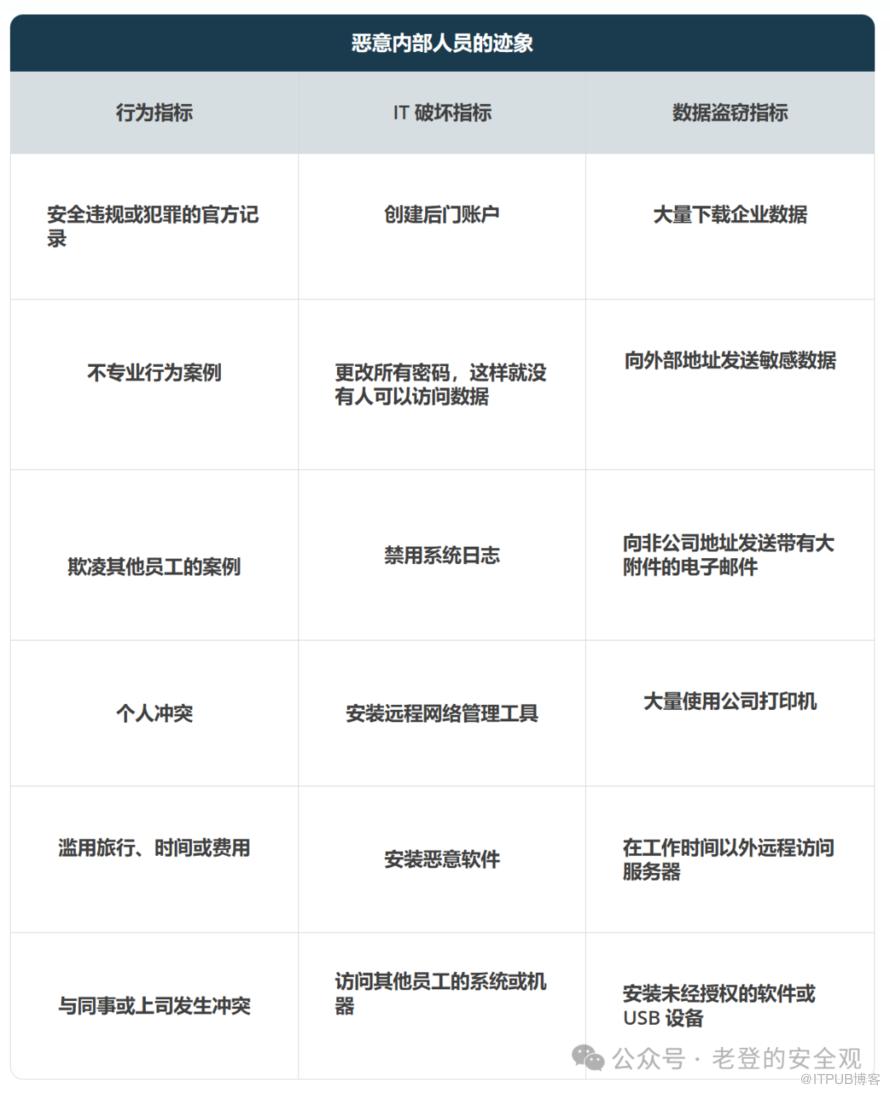
1.内部攻击预防:建立网络安全政策和内部风险管理流程,以尽可能降低内部攻击的风险。 2.检测和响应:创建一个内部威胁检测程序,使您能够在早期阶段检测到攻击,并制定有效的事件响应计划,以限制可能造成的损害。可以通过留意各种可疑行为指标来检测潜在的内部威胁:
05
—
如何防止内部攻击
市场上有许多内部威胁检测和预防平台,可帮助企业增强网络安全并减轻内部威胁。这些平台的主要目的是监控员工活动,并向组织内的适当人员发送潜在威胁警报。
根据业务需求,此类软件可以收集各种数据,包括:
1. 在线活动:访问过的网站、电子邮件交流、下载和上传的文件和应用程序以及在线搜索历史记录。
2. 一般活动:操作文件和数据、启动应用程序、连接 USB 设备。
除了利用内部威胁检测和预防软件之外,还可以采取以下步骤来最大限度地降低内部威胁的风险:

步骤-图10
网络安全制度和指南。制定详细且周密计划的网络安全知道和指南是保护宝贵资产的第一步。 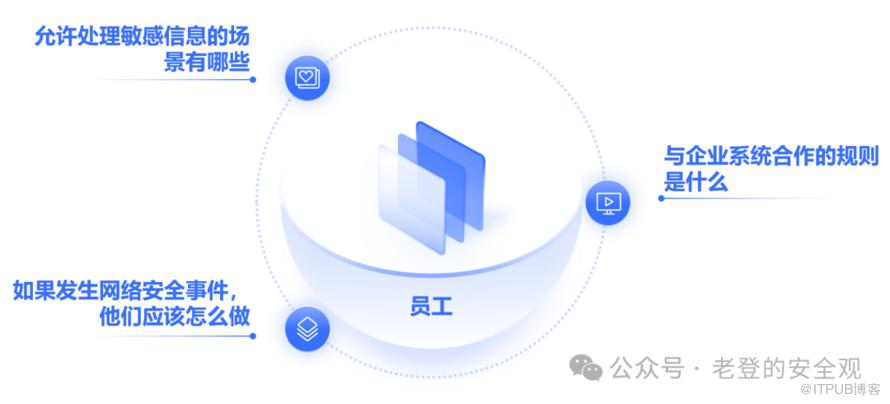
员工应了解-图11
所有这些信息都应包含在企业的网络安全制度和较小部门及角色特定指南中。 1. 访问管理:别随便给员工开绿灯,只给他们工作真需要的权限。基于角色的访问控制和即时特权管理(PAM)就像精准投喂,确保每个人只拿到他们该拿的那份,不多也不少。这样能确保每个角色能做的事儿都在安全的小圈圈里。2. 多因素验证(MFA):这是保护宝贝资产的金标准,就像给保险箱加多把锁。零信任模型也是好办法,因为你得一直怀疑,一直验证,对重要东西的访问从来都不给方便门。3. 技术控制:数据是大伙儿抢着要的东西,所以得让它不好拿。定期备份数据和用数据丢失预防工具,就像给数据加了防盗网,减少数据被搞坏或丢掉的风险。4. USB管理工具:这些工具能防止员工乱插U盘,装病毒或偷数据。就像是给电脑加了个门卫,不让没授权的U盘进门。但必须澄清的是,预防措施只能帮助最大限度地降低内部攻击的风险,并不是绝对的口吻一定能解决。
06
—
如何检测内部威胁并做出应对?

内部威胁检测方法-图12
与预防一样,有许多关键因素会影响,有效检测和应对内部威胁的能力,看看接下来的所述: 1. 用户活动监控:要防内贼,得先了解自家后院。最有效的办法就是24小时盯着网络里的所有动作,从员工的每一步操作开始,看看谁在啥时候干了啥。先盯着有权有势的账号和宝贝资产,慢慢扩大监控范围。2. 监控分包商:别光盯着自家孩子,外包的小伙伴有权有势,也得看紧点,确保他们别乱用权限。3. 记录和审计:光看不行,得记下来。监控系统得把看到的都记录下来,还得能分析这些数据,生成报告,这样发现问题才能有依据。4. 事件检测和响应:拖得越久,麻烦越大。得有个全面的系统,一有风吹草动立刻响应。比如,设置警报,一旦有异常,比如新建特权账号或删重要数据;自动响应,立刻提醒,及时处理。能自动阻止可疑行为的系统能减少损失。让违规的进程、应用或用户立刻被限制。5. UEBA:结合监控和响应,用UEBA系统,它能建立正常行为的模板,一有偏离就报警。这系统主要靠AI分析,比人眼更精准,能发现人注意不到的可疑。6. 员工教育:得让员工和合作伙伴知道安全政策和好习惯,让他们知道内贼啥样,怎么报告。他们的眼睛有时比软件还灵,能早发现可疑。总之,得内外兼修,监控要细,响应要快,员工要懂,这样内贼才无处遁形。07
—
结论
内部人可能给你公司带来大麻烦。为了防患于未然,你得有三板斧:预防、早发现、快应对,当然还得靠专业软件来帮忙。专业的软件就像个全能保安,它能盯着员工的一举一动,管好谁该进哪扇门,一旦有网络安全的风吹草动,它能立马出手,大大降低内部捣乱的风险。简单说,有了它,能监控、审查活动,管好权限,还能迅速反应,让你的公司内部更安全。
深圳
注释:如有失误,望批评指正!
后面会写下Windows和liunx的应急响应技巧、容器、还有一些网络安全、数据安全。
后台输入“Windows应急响应手册、linux应急响应手册、数据安全政策、数据安全治理、电力、工业、金融、0731、0830”有相关资料可供下载!
原文作者:老登的安全观;如有侵权,请联系管理员删除。