在企业数字化转型的演进过程中,多系统并行的架构已成为常态。随着业务线扩张,ERP、CRM、OA及各行业垂直系统纷纷上线。然而,这种碎片化的架构带来了一个严峻的治理挑战: 权限配置冗余与数据孤岛化。
当同一名员工在多个系统中拥有不同的账号、角色和访问权限时,管理员必须进行重复的手动配置。这不仅降低了运维效率,更增加了权限管理失效的风险。本文将从架构设计与治理逻辑的角度,探讨如何通过以KPaaS平台为代表的解决方案,解决跨系统权限重复配置的问题,并实现统一的身份与访问管理(IAM)。
跨系统权限管理的核心痛点
在传统的离散式管理模式下,权限冗余主要体现为以下三个维度:
1.数据维度:身份信息不一致
各系统拥有独立的数据库,员工入职、调岗或离职时,需要在多个后台重复录入或删除数据,极易导致权限清理不及时(即“僵尸账号”问题)。
2.管理维度:角色映射复杂
不同系统的角色定义逻辑不同。例如,财务系统中的“审核员”与OA系统中的“审批流负责人”在业务逻辑上具有关联性,但在 技术 层面上处于脱钩状态。
3.合规维度:审计追踪困难
缺乏统一的权限矩阵,导致安全审计时无法快速还原某个自然人在全系统范围内的真实权限全貌,难以满足等保2.0等合规性要求。
跨系统权限统一管控的技术方案
要彻底解决重复配置问题,必须从底层打通身份源,并建立 中心化的权限分发机制。
建立统一身份源
解决冗余的第一步是确定“唯一事实来源”。通常以人力资源系统(HRM)或底层活动目录(LDAP/AD)作为主账号源。所有的增删改操作仅在源头发生,通过同步 协议 实时推送到下游系统。
引入基于角色的访问控制(RBAC)与属性关联(ABAC)
在跨系统场景下,单纯依靠 RBAC 可能会导致角色爆炸。通过 KPaaS 等集成平台,可以建立 全局角色模型。
- • 角色继承机制:定义父子角色关系。例如,定义“大区经理”角色后,其自动继承“普通员工”的所有通用系统权限,无需重复勾选。
- • 权限继承与自动关联:当用户在核心平台被赋予某个职级属性时,系统自动触发下游应用系统的权限开通。
- • Getty Images
角色与权限同步的技术实现
实现跨系统同步通常采用以下两种模式:
- • 主动推模式(Push):集成平台监控到权限变更,通过 Webhook 或 API 主动调用第三方系统的权限接口。
- • 被动拉模式(Pull):第三方系统在登录校验时,通过标准协议(如 OAuth2.0, SAML 3.0)向中心化权限系统实时查询当前用户的权限集合。
如何高效实现精细化权限治理
在实际部署中,企业需要一个能够承载复杂逻辑的中间层。以KPaaS平台为代表的权限与角色管理解决方案(IAM 用户中心) 提供了标准化的治理框架。
自动化同步与集成逻辑
平台支持与主流第三方系统(如钉钉、企业微信、SAP、金蝶等)的对接。其核心优势在于:
- • 自动/手动同步切换:支持全量同步与增量同步,确保第三方系统的角色状态与中心化平台高度一致。
- • 接口标准化:预置了主流应用的集成插件,降低了二次开发的成本,解决了接口协议不统一导致的配置冗余。
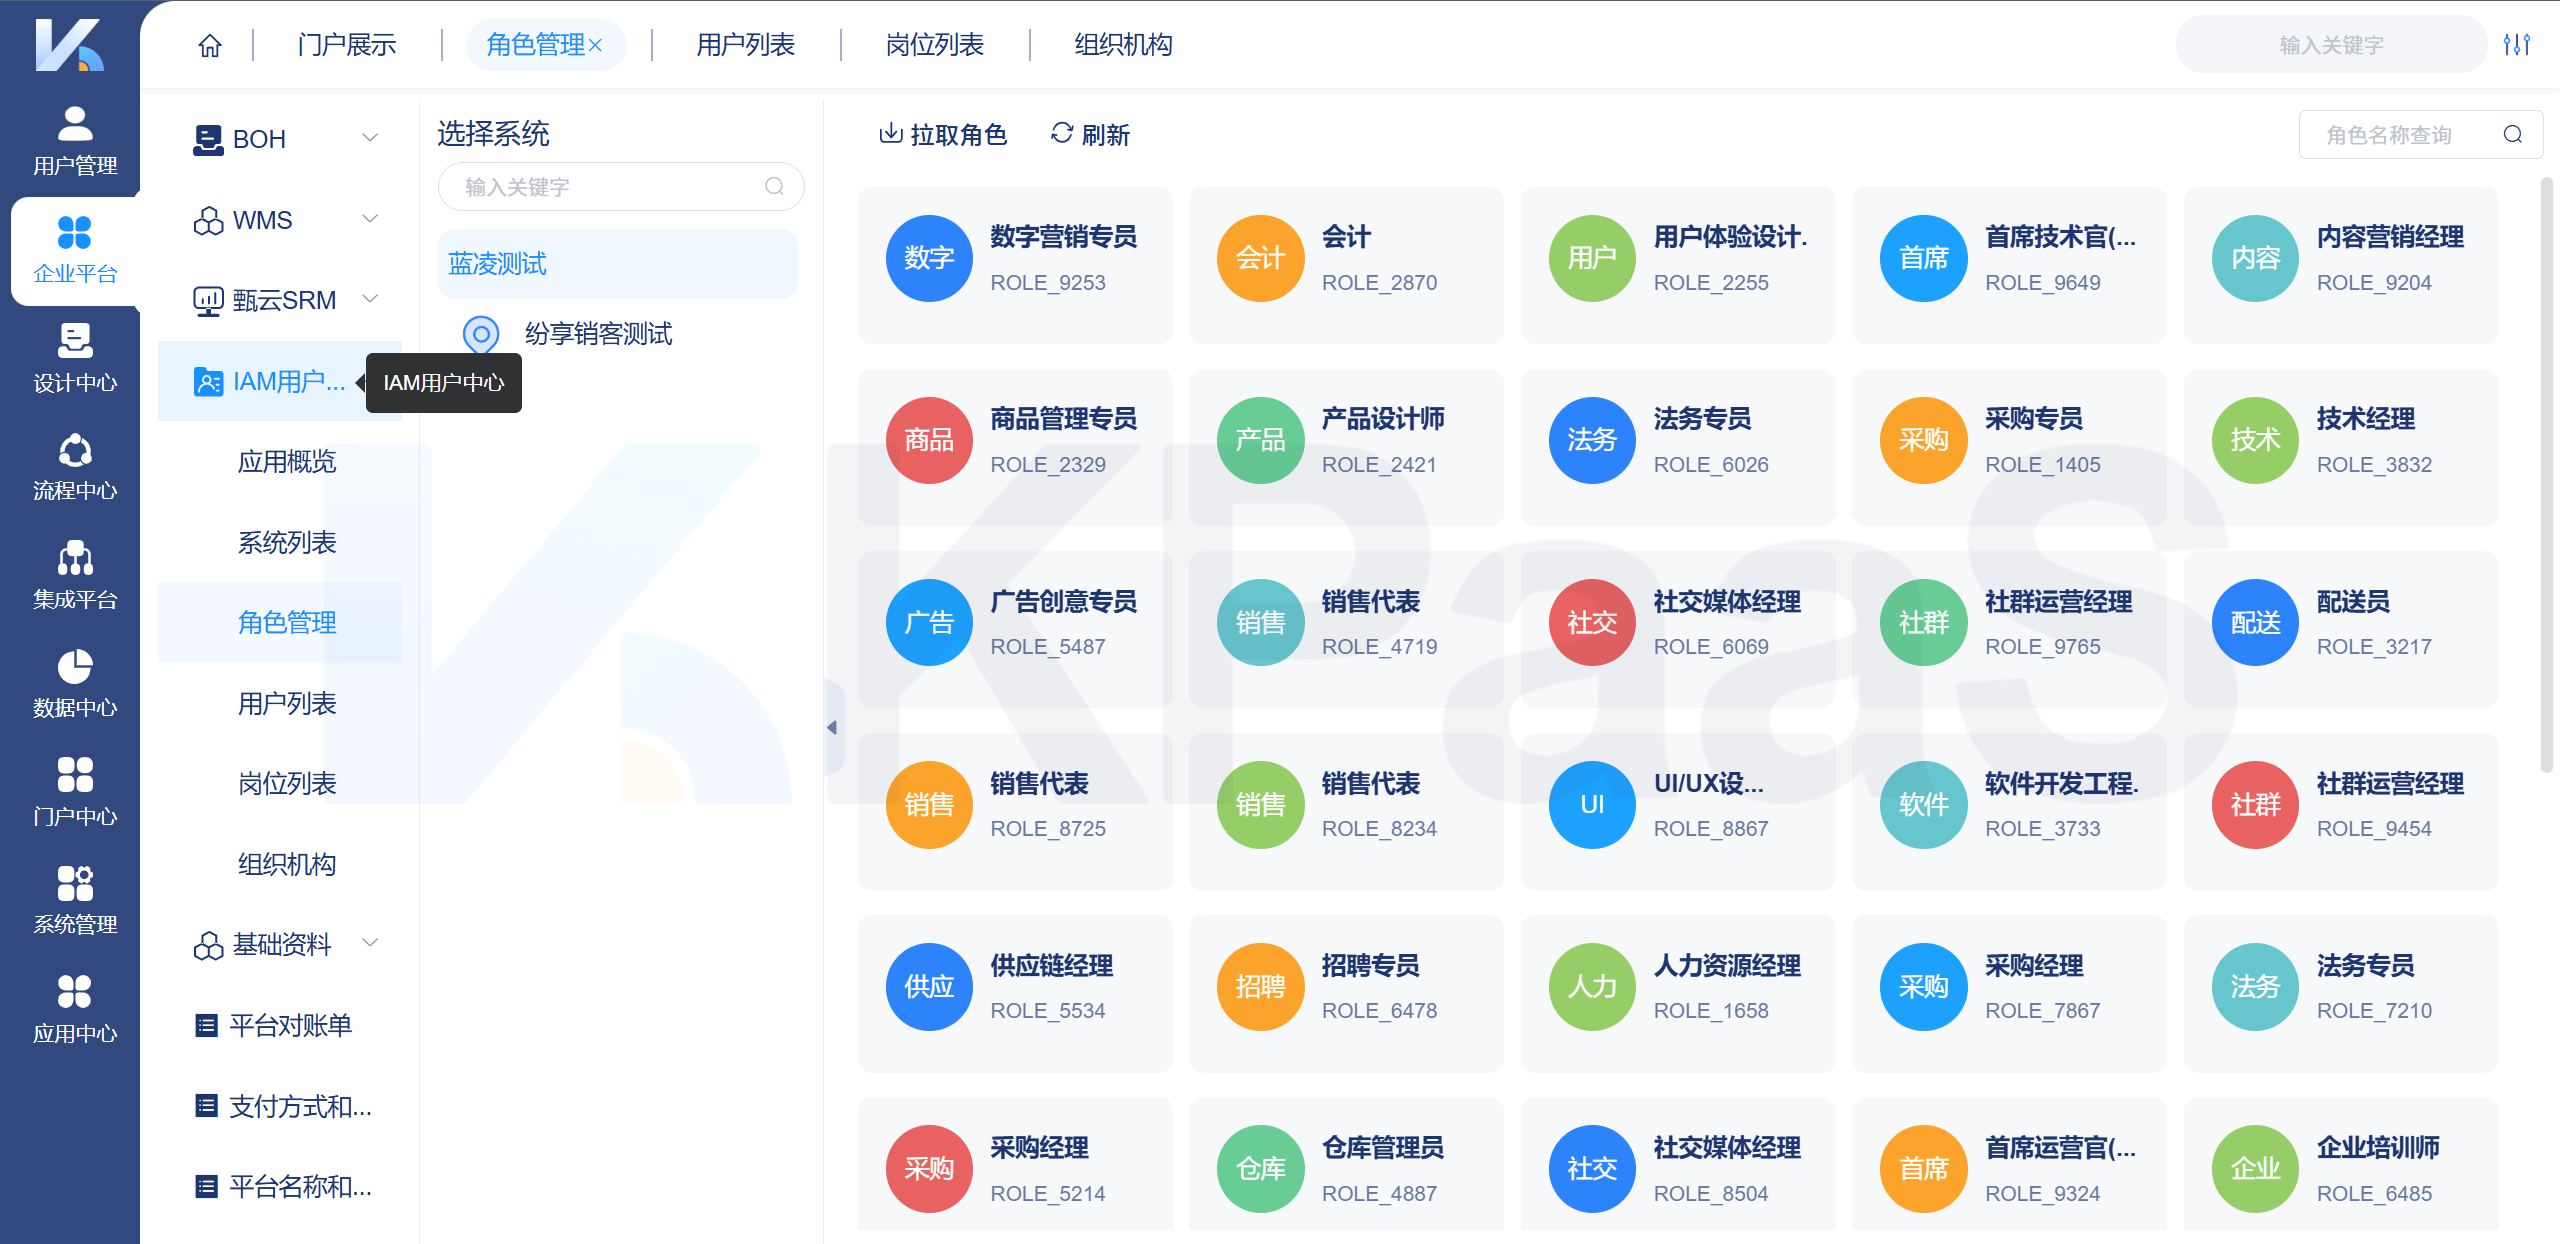
KPaaS平台的IAM用户中心内同步后的角色清单,支持拉取同步目标系统角色
权限矩阵与精细化管控
针对跨系统权限不透明的问题,KPaaS 引入了 权限矩阵。
- • 可视化视图:管理员可以在一个界面内查看到该用户在 CRM 中的“编辑”权、在 ERP 中的“查看”权以及在 OA 中的“审批”权。

KPaaS平台IAM用户中心,统一入口标准化权限管理,便捷管理系统、角色、岗位
动态扩展与继承机制
平台允许企业根据组织架构定义权限继承规则。当业务组织发生变动(如新设部门)时,只需定义一次模板,所有关联系统的底层权限将基于继承机制自动生成,避免了逐一配置的机械化劳动。
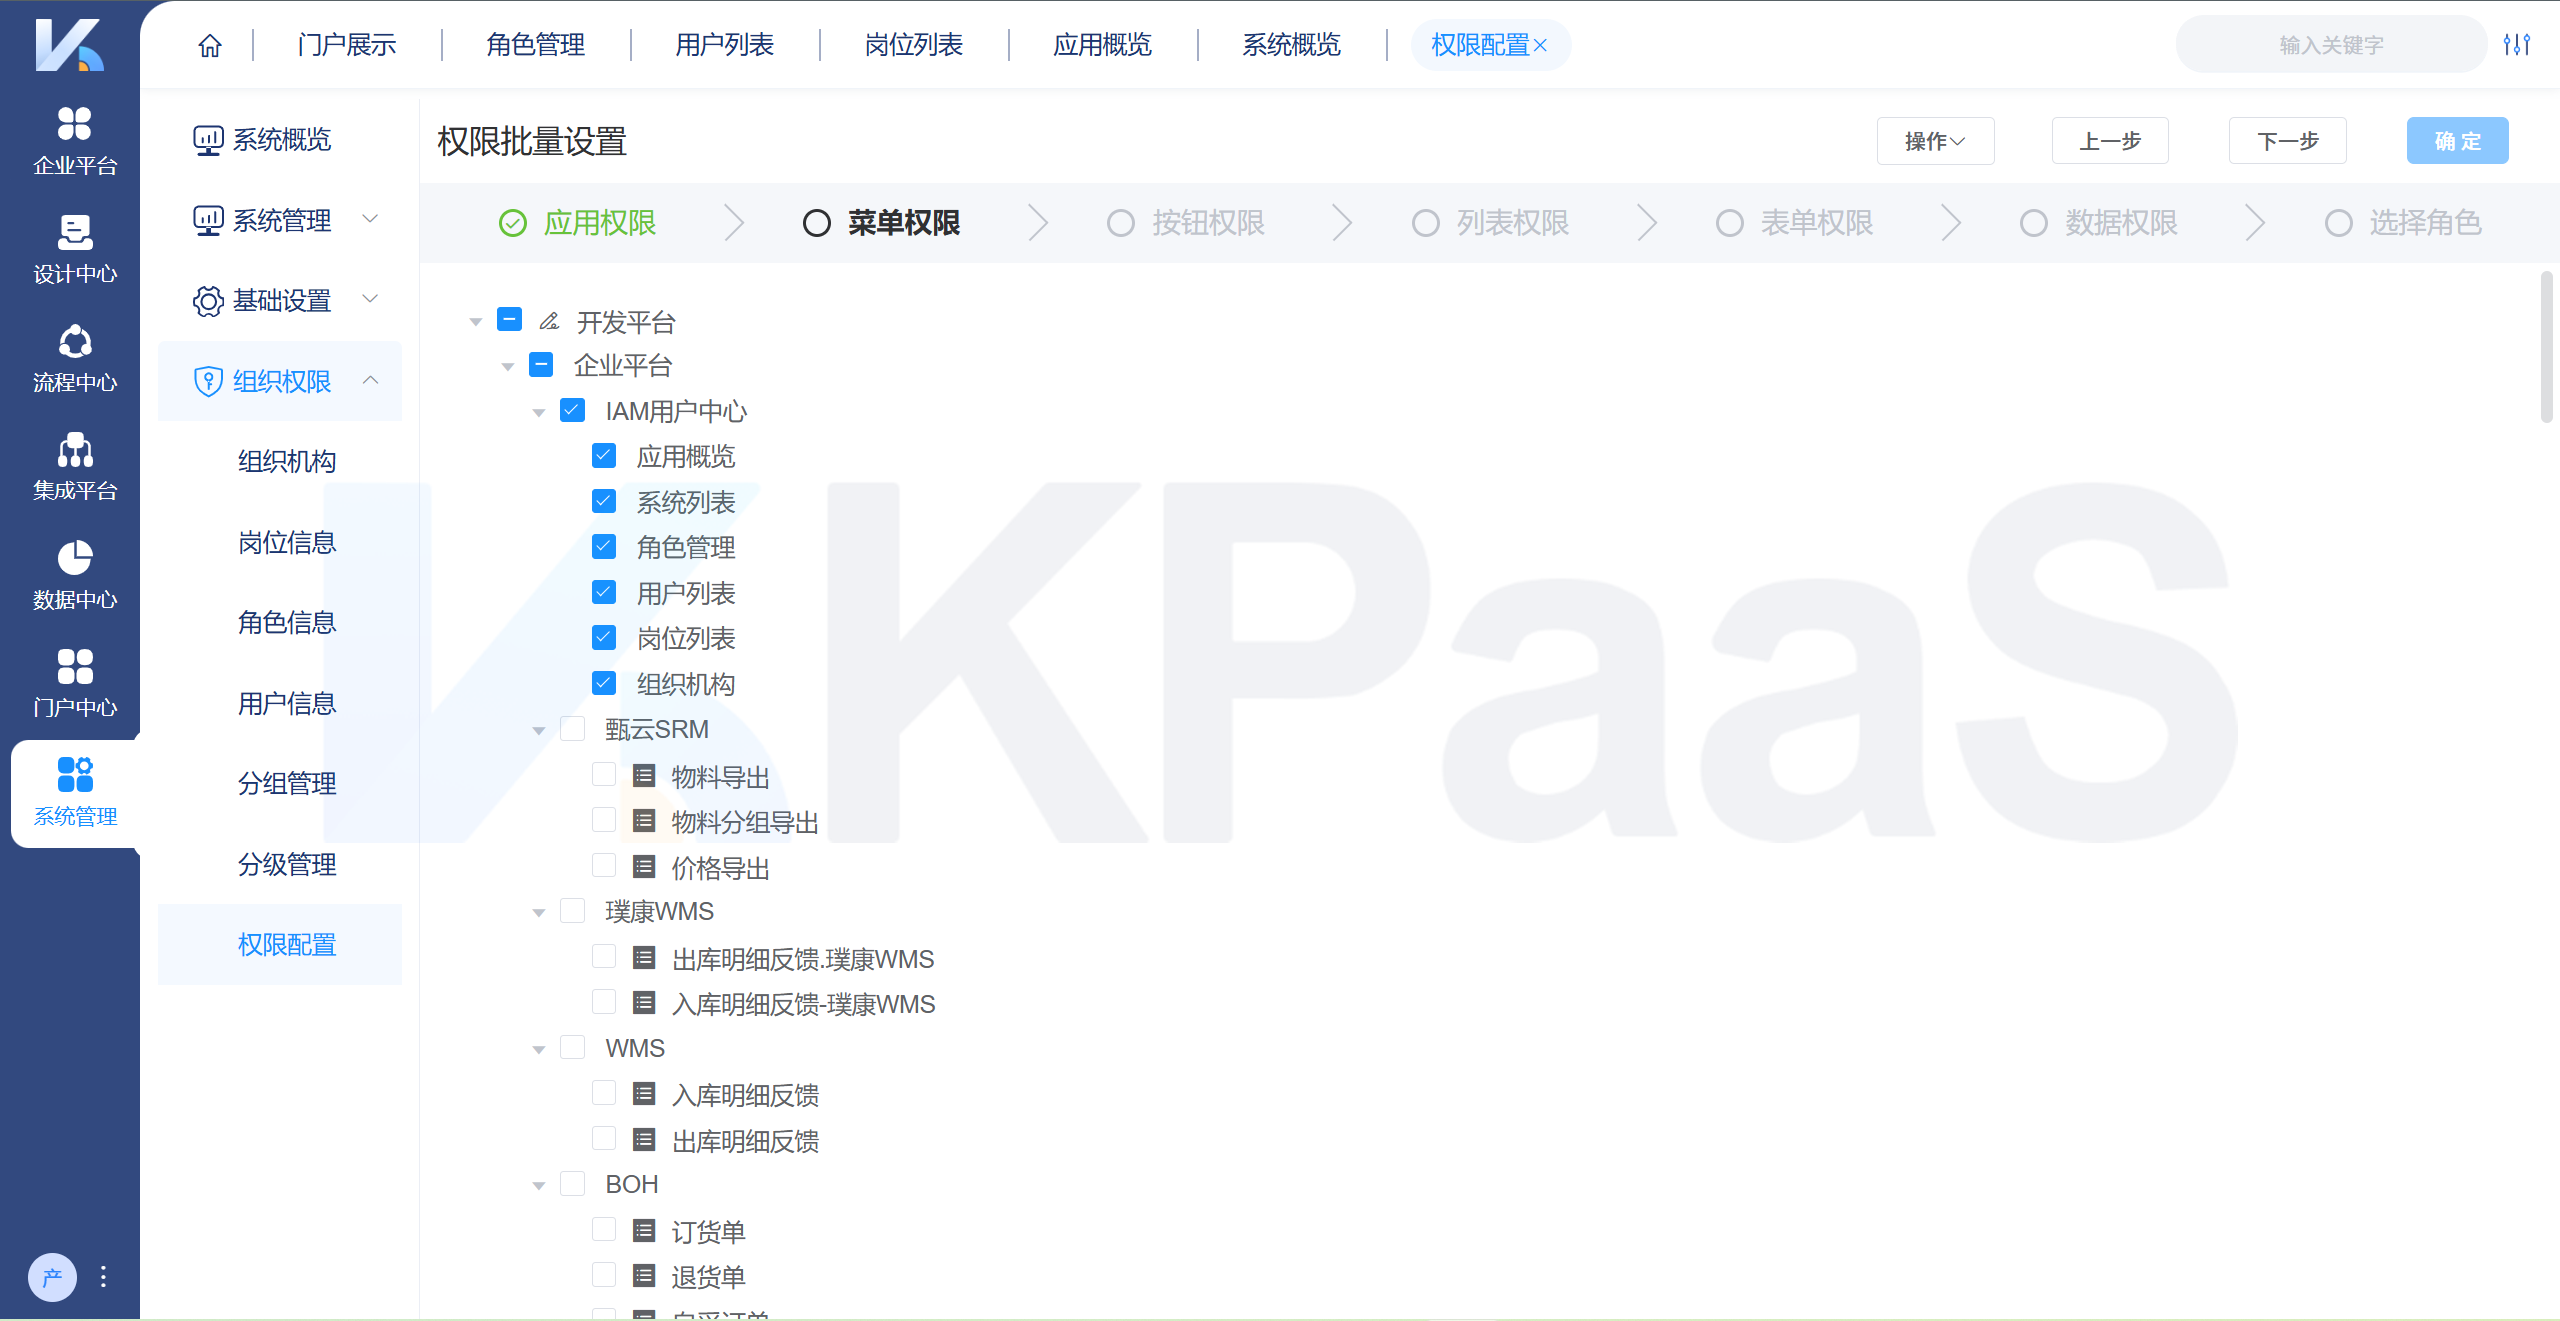
KPaaS平台的标准化权限配置
总结
跨系统权限重复配置的本质是 身份治理能力的缺失。通过权限 管理平台 化方案,企业可以将零散的、异构的权限逻辑抽象为中心化的管理模型。
实现“一处修改,全局生效”不仅是运维效率的飞跃,更是构建企业安全底座的关键。在未来的数字化架构中,以 IAM 为核心的统一访问管理将成为支撑业务灵活性与 安全性 的基础设施。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70042744/viewspace-3113703/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- IPO 补账怎么做?历史账期补录的完整思路与实施顺序
- 超百家生态伙伴接入 WorkBuddy 开放平台,但你的 ERP 还在孤岛上
- AI 提效喊了半年,为什么一线员工还在两个系统之间手工搬数据?
- 月访问量从 885 万到 2097 万,AI 办公跑得这么快,为什么企业的 AI 还没跑起来?
- WorkBuddy 等AI 办公工具接连登顶行业榜单之后,企业上 AI 该补的下一课
- 全渠道订单如何联动 OMS 分配、门店 POS 库存与 WMS 出库?
- 半导体 WIP 在制品如何与 MES 状态、ERP 库存保持实时一致?
- OA 合同审批与电子签章用印后,ERP 如何自动生成业务单据?
- MDM主数据变更如何自动分发同步ERP与CRM?
- PLM更新工艺路线与BOM后,ERP采购旧料、MES旧工艺?打通PLM→ERP→MES三系统断点
