通过对路由器登录密码的破解,我们可以登录目标路由管理系统。完成对整个局域网内设备的管理和DNS劫持。在工作中我们如何利用kali去破解路由器登录密码呢?
🎃路由器常见的登录方式
一种是基于post/get请求的登录。即将username和password两个表单的数据通过post和get请求,提交到后台验证。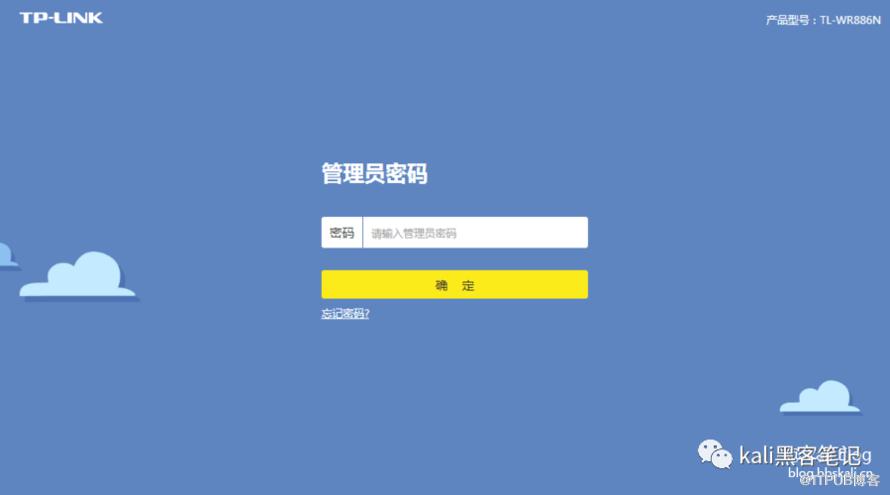
一种是基于Basic认证,这种会弹出对话框,让你输入用户名和密码。 两者相比而言,各有优势。前者容易对post和get请求抓包。
👙用burp破解Basic的登录
首先我们用burp对basic的请求抓包。随便输入一个用户名和密码。在burp中抓包。
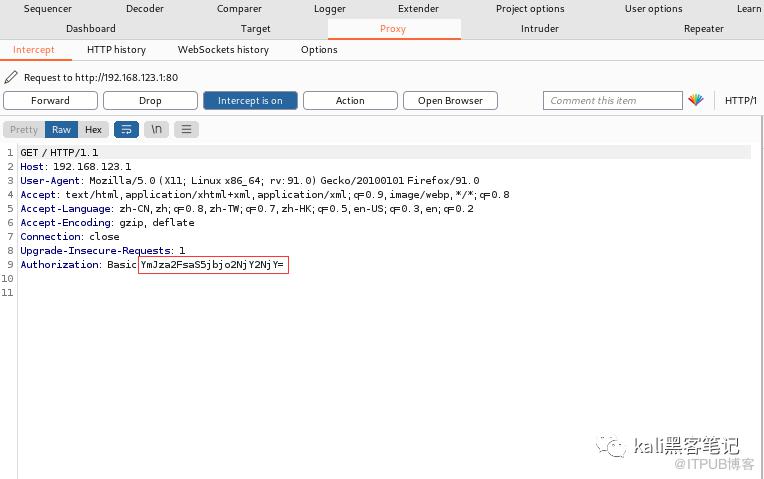 抓包之后,我们得到了这样的一组数值
Authorization: Basic YmJza2FsaS5jbjo2NjY2NjY=并没有我们的密码,这是怎么回事呢?原来,在basic的数据请求中,会将数据进行bash64编码。我们将YmJza2FsaS5jbjo2NjY2NjY=进行解码。右键,发送到Decoder 选择bash64 解码得到的值为:
bbskali.cn:666666可见,密文由三部分组成 用户名 : 密码
所以使用burpsuit爆破的思路就是,先从用户名爆破文件里面导入用户名,再在每一个用户名后面加一个冒号,最后再在每一个冒号后面添加所有可能的密码,再把这三个的结合体使用base64加密后发送给服务器,逐个尝试直到。也就是说我们需要给burpsuit导入三样东西,即:用户名表、冒号、密码表。返回Proxy的intercept选项卡,右键,选择Send to Intruder 选择
Positions,Attack type选择Sniper,选中使用base64加密过的那一段密文,点击右侧的Add$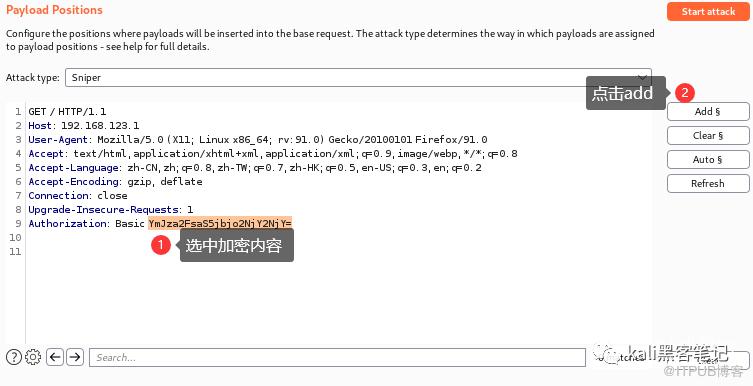 选择
Payloads,Payload type选择Custom iterator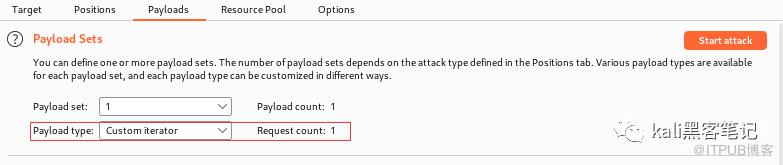 接着
Posion选择1 载入用户名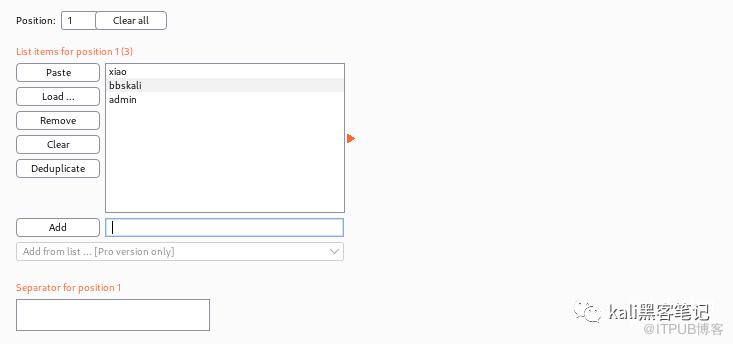 接着
Posion选择2 输入: 点击添加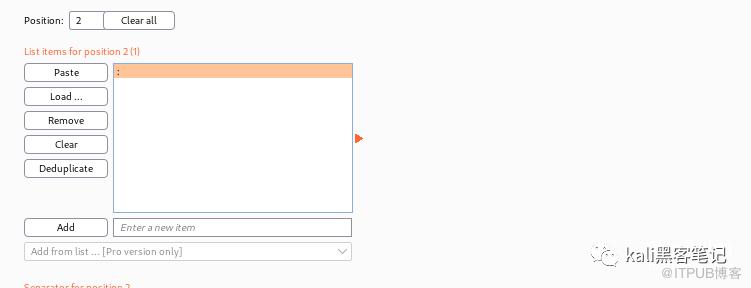 接着
Posion选择3 载入密码字典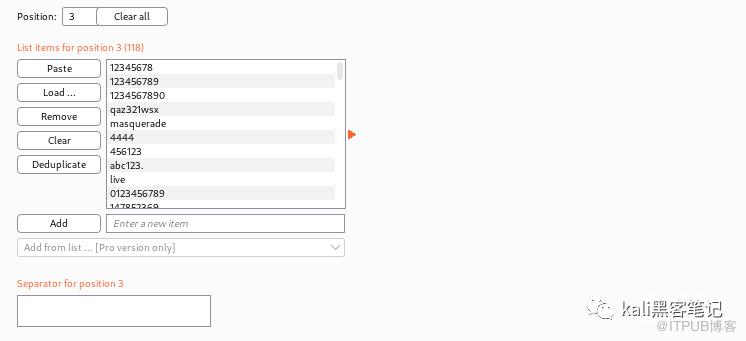 在
Payload Processing中的Add,选择Encode,然后选择Base64-encode,点击ok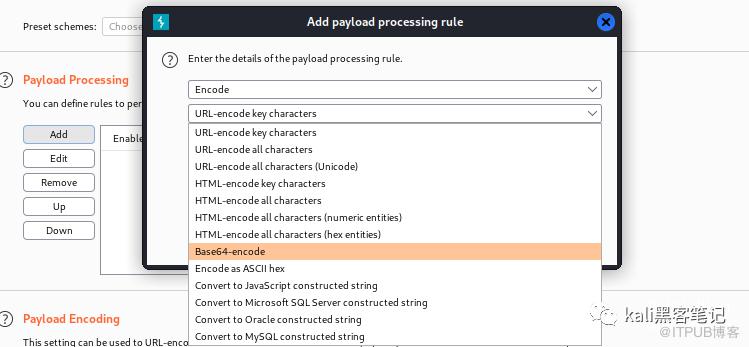 在
Payload Encoding中,取消勾选URL-encode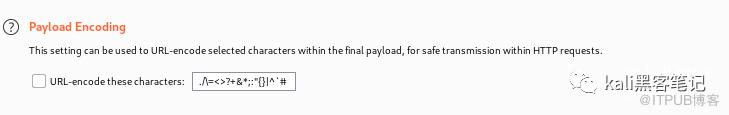 点击
Start attack,开始爆破。等待爆破完成后,我们通过对length和status来判断来验证是否破解成功。 如:其他的状态码都是
401和305长度。但是YWRtaW46YWRtaW4=的状态为200,长度为31152对其解码,密码为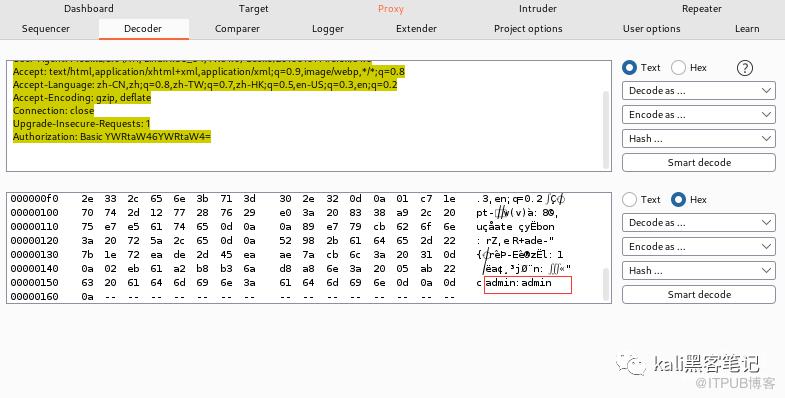
🎬视频演示
更多文章 关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。

