🌈什么是蜜罐
蜜罐是一种互联网安全系统,用于诱使网络犯罪分子在试图入侵网络进行非法攻击时欺骗对方。蜜罐通常是为了了解攻击者在网络中的活动而设置的,以便可以提出针对这些入侵的方法。蜜罐不携带任何有价值的数据,因为它是一个虚假的代理,有助于记录网络流量。
🐼蜜罐的工作原理
记录攻击者的操作记录。 记录攻击者的 IP地址。记录攻击者使用的用户名和密码 记录攻击者访问、删除或更改的数据类型。
🎓蜜罐的种类
01小型交互蜜罐
记录网络或系统上存在的较少的漏洞。这种类型的蜜罐可用于跟踪UDP,TCP和ICMP端口和服务。我们可以利用虚假的数据库,数据,文件等作为诱饵来诱捕攻击者,以了解实时发生的攻击。如Honeytrap,Specter,KFsensor等。
02中型交互蜜罐
基于模仿实时操作系统,并将其所有应用程序和服务作为目标网络的应用程序和服务。他们倾向于捕获更多信息,因为他们的目的是阻止攻击者,以便组织有更多时间来适当地响应威胁。如Cowrie,HoneyPy等。
03高级交互蜜罐
利用易受攻击的软件和正在运行的系统漏洞。收集更多的有用信息,如蜜网。
04纯蜜罐
此类蜜罐通常模仿组织的实际生产环境,使攻击者认为它是真正的蜜罐,并投入更多时间来利用它。一旦攻击者试图找到漏洞,组织就会收到警报,因此可以更早地阻止任何类型的攻击。
05数据库蜜罐
此类蜜罐伪装成实际的数据库,在实际环境中很容易受到攻击,并且通常会吸引攻击者进行SQL注入等攻击。旨在诱使攻击者认为它们可能包含敏感信息,但其实钻进了人家的口袋。
💊搭建蜜罐系统
Hfish是一款开源的蜜罐,包含了多种仿真服务,如:redis、ssh、telnet、web服务等,支持单机部署、docker部署、集群部署等形式。但不属于高交互蜜罐的范畴。
官方文档:https://hfish.io/docs/
💄安装
浏览器打开 https://github.com/hacklcx/HFish/releases下载相对应版本。
tar -zxvf fish-0.2-linux-amd64.tar.gz #名字是下载的压缩包,根据实际情况修改
cd hfish-0.2-linux-amd64
chmod 777 -R db #sqlite 临时文件需要最高权限
./HFish run
🐻后台
本机启动 localhost:9001
服务器启动 server_ip:9001
账号和密码 admin
😘使用
当有用户访问9000端口时进行登录操作会记录到我们的后台中
在上钩列表中可以查看对方输入的信息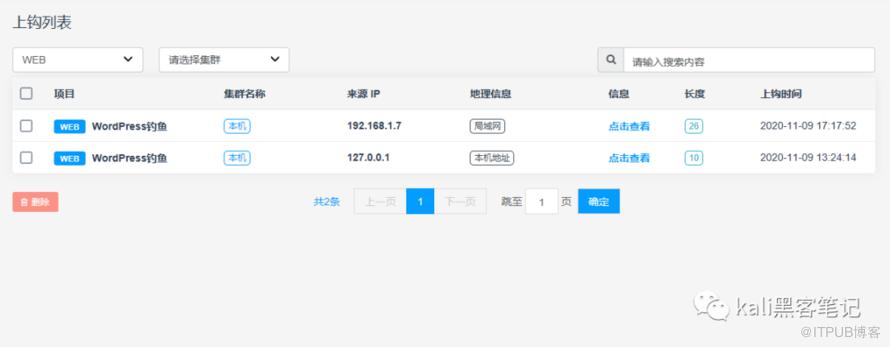
🍀ssh蜜罐
hydra -l root -P /root/pass.txt -t 6 ssh://192.168.1.8
👏mysql蜜罐
hydra -l root -P /root/pass.txt 192.168.1.8 mysql
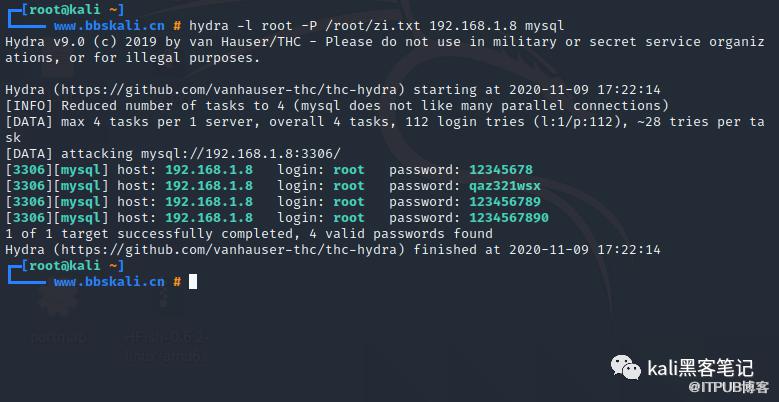 当然也支持VNC FTP 等其他的蜜罐模块。这里便不在诉说了!
更多教程 关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。

