域名信息收集,是我们“肾透”中最重要的一环。好比是进入大门的钥匙,一把锁不只仅有一把钥匙。当我们掌握了其中任意一把,开锁也就很简单了。
本文将为你介绍在kali中常用的子域名信息收集工具。排名不分先后!
🚀TheHarvester
TheHarvester能够收集电子邮件账号、用户名、主机名和子域名等信息。它通过Google、Bing、PGP、LinkedIn、Baidu、Yandex、People123、Jigsaw、Shodan等公开资源整理收集这些信息。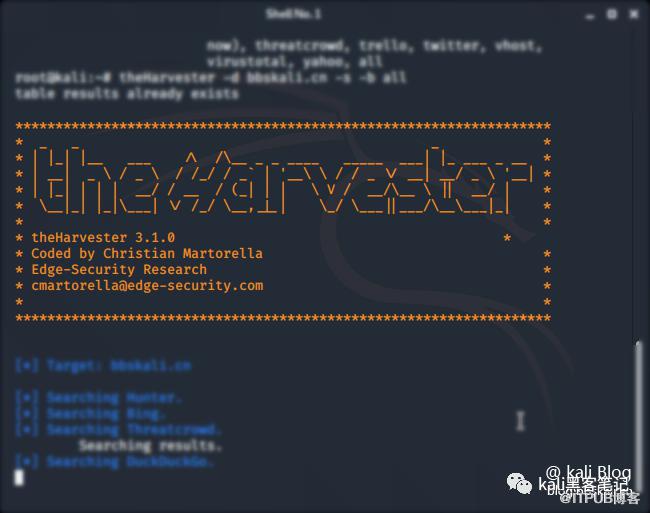
通过百度查找域名bbskali.cn的相关信息
theHarvester -d bbskali.cn -l 500 -b baidu
🌍dnsmap
dnsmap利用dns解析记录来获取目标解析过的域名。同类型的工具还有fierce,使用方法和他一样,这里我就不说了。
dnsmap bbskali.cn
🧺burpsuite
没错,神器burp也可以获取目标中可能存在的子域名。但是他所用到的原理类似蜘蛛爬虫,将当前浏览网页中的所有url连接全部整理,再看看有没有和子域名一样的就是了。相对来说,效率比较低。
以上几款工具都是kali中默认自带的。比较方便,平时的使用应该足够了。但也有很多缺点,如维护周期短、效率低、不够强大。所以除了这些工具外还有很多优秀工具。下面给大家进行简单的介绍。
🌈OneForAll
特性:
支持子域爆破 支持子域验证 支持子域爬取 支持子域置换 支持子域接管 体验良好安装:
git clone https://gitee.com/shmilylty/OneForAll.git
cd OneForAll/
python3 -m pip install -U pip setuptools wheel -i https://mirrors.aliyun.com/pypi/simple/
pip3 install -r requirements.txt -i https://mirrors.aliyun.com/pypi/simple/
python3 oneforall.py --help
示例:
python3 oneforall.py --target bbskali.cn run
🚖Sublist3r
和上一个工具一样。Sublist3r 是一个基于 python 开发的工具,旨在使用 OSINT 枚举网站的子域。它可以帮助渗透测试人员和 挖洞大佬 收集和收集他们所针对的域的子域。
安装
git clone https://github.com/aboul3la/Sublist3r.git
pip3 install -r requirements.txt
python3 sublist3r.py -h
使用
python3 sublist3r.py -d bbskali.cn
❄Subfinder
Subfinder是基于GO语言开发的子域名扫描工具。可以通过使用被动的在线资源来发现网站的有效子域。它具有简单的模块化架构,并针对速度进行了优化。安装
go install -v github.com/projectdiscovery/subfinder/v2/cmd/subfinder@latest
修改接口api$HOME/.config/subfinder/provider-config.yaml添加各个平台的api key(改成你自己的)
binaryedge:
  - 0bf8919b-aab9-42e4-9574-d3b639324597
  - ac244e2f-b635-4581-878a-33f4e79a2c13
censys:
  - ac244e2f-b635-4581-878a-33f4e79a2c13:dd510d6e-1b6e-4655-83f6-f347b363def9
certspotter: []
passivetotal:
  - sample-email@user.com:sample_password
securitytrails: []
shodan:
  - AAAAClP1bJJSRMEYJazgwhJKrggRwKA
github:
  - ghp_lkyJGU3jv1xmwk4SDXavrLDJ4dl2pSJMzj4X
  - ghp_gkUuhkIYdQPj13ifH4KA3cXRn8JD2lqir2d4
使用
subfinder -d bbskali.cn
🧯总结
以上便是我们常用的几款子域名收集工具。当然除了这几款工具外,应该还有更优秀的工具。仁者见仁智者见智这里也就不多说了。当然每款工具都有自身的优点和缺点,适合自己的哪一款才是最好的。
更多精彩文章 欢迎关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。

