本文大表哥将为你介绍几款
kali中常用的web漏洞扫描工具。希望能让你的学习更上一层楼。
🚢AWVS
AWVS(Acunetix Web Vulnerability Scanner),一个自动化的Web应用程序安全测试工具,可以扫描任何通过Web浏览器访问和遵循HTTP/HTTPS协议的Web站点以及Web应用程序,。一般,安全工作者通过AWVS能够扫描出站点的SQL注入、跨站脚本攻击、未授权访问等漏洞,同时生成一份漏洞报告供予分析。AWVS既然是安全工作者的神兵利器
🏓安装
在前面的文章中,我们已经讲到了。可以移步文章《kali2020安装AWVS》
🍇启动
service acunetix start
然后再浏览器中输入https://kali:3443,输入之前安装时的账号和密码登录即可。
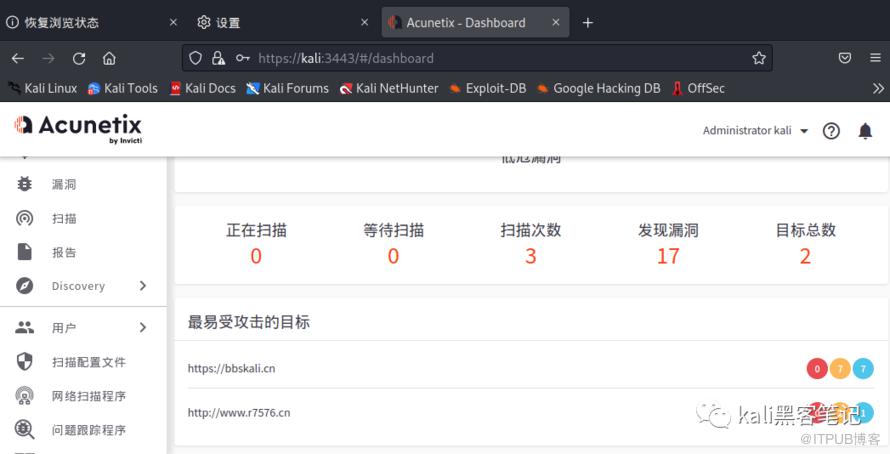 如果忘记密码,可以在
Awvs的安装目录执行change_credentials.sh,输入账号进行密码修改。(如果找不到位置了,用find命令搜索下即可。)
🌈Nessus
Nessus 是目前全世界最多人使用的系统漏洞扫描与分析软件。总共有超过75,000个机构使用Nessus 作为扫描该机构电脑系统的软件,它有免费试用版和付费版,当然也可以到网上搜索下载破解版,有经济实力的朋友可以考虑购买正版软件。当然破解版的安装教程我在公众号也写过,需要的请移步文章《Nessus破解安装》
🐼启动
如果你已完美安装,需要执行下面命令启动服务。
sudo service nessusd start
然后,在浏览器中访问https://localhost:8834/即可。
⚽ZAP
OWASP Zed攻击代理(ZAP)是世界上最受欢迎的免费安全审计工具之一,由数百名国际志愿者积极维护,它可以帮助您在开发和测试应用程序时自动查找Web应用程序中的安全漏洞,它的主要功能有:本地代理、主动扫描、被动扫描、Fuzzy和暴力破解等,以下就是ZAP的主界面,在攻击地址栏里输入目标站点域名或IP点击攻击就可以了。需要注意的是,在新版的kali中,owasp已经下架,需要的话我们执行下面命令手动安装就行了。
apt-get install zaproxy
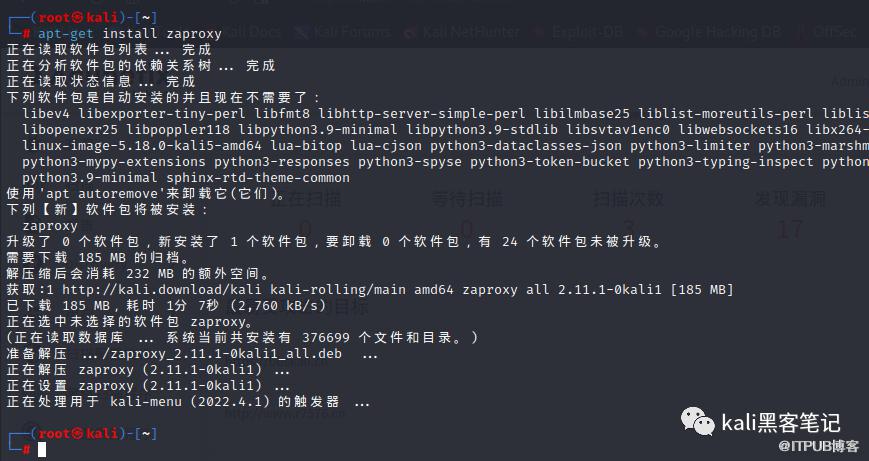
运行效果
💊御剑
记得自己刚玩“肾透”时,就常用这款工具。它可以方便的查找用户后台登陆地址,附带很强大的字典,字典也是可以自己修改的,使用方法也非常简单,只需要在“域名框”输入你要扫描的域名即可。
🍔总结
其实,像这样的优秀工具有很多。但是每款工具都有自身的优点和缺点。我们应善于利用每款工具的优点,当然在实际中,请勿非法使用这些工具。“肾透不规范,亲人泪两行。”
更多精彩文章 欢迎关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。

