在日常工作中,我们会常遇到内网端口转发的问题。我们常用的工具也是常见的穿透工具如frp。用起来很顺手,但是当网段比较复杂点时,就会容易搞混。
因此,在这种情况下。我用到的工具是ProxyChains这款工具。ProxyChains是一个强制应用的TCP 连接通过代理的工具,支持 HTTP/Socks代理。需要注意的是,ProxyChains只会将当前应用的 TCP 连接转发至代理,而非全局代理。对于这款工具的使用,我在前面的文章中也提到过。可以移步文章《Kali代理神器 ProxyChains》阅读。
安装
ProxyChains在kali中已经默认安装,如果是其他Linux发行版。你可以通过apt命令直接进行安装。
 当然也可以进行编译安装
git clone https://github.com/rofl0r/proxychains-ng
cd proxychains-ng
./configure
sudo make && make install
ProxyChains 在渗透测试中的运用
首先,我们从一张图来了解他的基本原理。
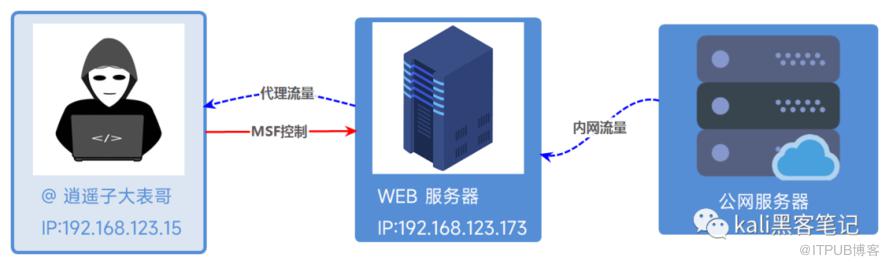 使用前需要在MSF开启代理:
msfconsole
use auxiliary/server/socks4a
exploit
默认就会在1080端口开放socks4代理
修改ProxyChains配置文件
vi /etc/proxychains.conf
socks4 192.168.123.15 1080  //新增一行
添加静态路由
sessions 1  //根据自己的实际情况进入session
run autoroute -s 10.10.1.0/24  //绑定内网网段
run autoroute -p  //查看是否绑定成功
测试
端口扫描
proxychains nmap -sT -Pn 10.10.1.6 -p 80 //扫描10.10.1.12的80端口
访问内网OA
proxychains firefox http://10.10.1.6
更多精彩文章 欢迎关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。
下一篇:
垃圾佬的日常

请登录后发表评论
登录
全部评论
