在网络安全中,只有相对的主动安全,没有绝对的安全,本文主要针对 Windows 中的远程终端服务的安全进行讨论,对于与远程终端服务安全无关的内容在此不进行赘述,对于提供远程终端服务的计算机来说,可以参考以下安全设置,并根据实际情况进行相应调整。
1.
及时更新系统安全补丁。
对于安装远程终端服务的计算机,在新漏洞出现,尤其是在远程提升权限漏洞方面最容易出现安全问题,极易受到攻击,因此除了系统安装完成后,立即更新系统目前所有漏洞的补丁外,还建议启动系统的自动更新功能。一旦出现新漏洞的补丁程序,立即进行更新,在安全更新后需要对系统做一次彻底的安全检查,以确保系统安全。
2.
严格安全日志检查和远程终端服务登录日志检查
系统中应当建立
3389
登陆日记记录,并定期严格检查系统安全日志和远程终端登录日志。
3.
远程终端服务应用程序共享安全规则
(1)
一个应用程序对应一台远程终端服务器。
(2)
不要允许远程控制,只允许执行应用程序,最好是只执行一个应用程序。
(3)
当多个服务器使用远程终端服务器来提供应用程序共享时,可将所有的远程终端服务器放入一个单一的
OU
来应用安全策略。
4.
使用第三方远程终端安全管理软件
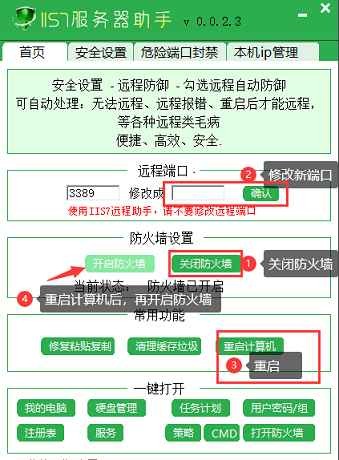
本文对安装有远程终端服务的计算机的安全问题进行讨论,对开启远程终端服务器提出了针对远程终端服务的安全解决方法和一些可供参考的安全推荐设置,对提供远程终端服务的计算机用户具有一定参考价值。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70039647/viewspace-3023575/ ,如需转载,请注明出处,否则将追究法律责任。

