YashanDB AUDIT POLICY语句
通用描述
AUDIT POLICY对已创建的审计策略进行使能,只有使能的审计策略才会在数据库操作符合审计策略的审计项时触发审计。
只有拥有AUDIT_ADMIN审计管理员角色,或者拥有AUDIT SYSTEM系统权限的用户,才能执行某个审计策略的使能操作。
按照AUDIT POLICY定义规则使能后的审计策略,在配置参数UNIFIED_AUDITING为true的情况下,系统将对数据库的操作进行审计,用户可通过结果UNIFIED_AUDIT_TRAIL视图查看相应审计记录。
#语句定义
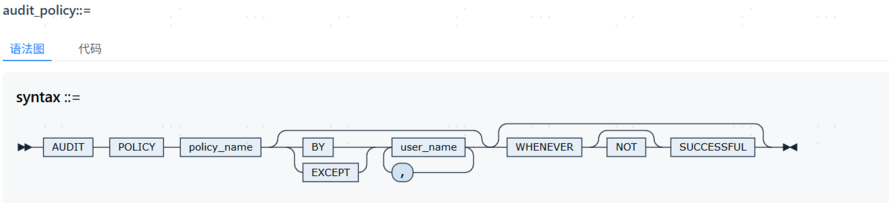
audit_policy::=
policy_name
要使能的审计策略名称。
#by|except
指定要审计的操作用户或者排除不需要审计的操作用户,同时指定或排除多个用户以
,分隔。本语句可省略,则默认审计所有的操作用户。
#whenever [not] successful
指定在数据库操作执行成功|失败时才进行审计记录。不使用本语句则表示针对满足审计项的数据操作,无论其执行成功或失败都将被审计。
示例
Copied!
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70028812/viewspace-3093740/ ,如需转载,请注明出处,否则将追究法律责任。

请登录后发表评论
登录
全部评论
最新文章
- 10亿美元收购Neon背后的技术风口:数据分支爆红,YashanDB正式发布数据沙箱
- 为AI Coding设计!YashanDB发布极简应用开发Skill套件
- 行业发布!企业级龙虾管控方案YashanClaw来了
- 图灵奖得主断言“AI Agent最后全是数据库问题”,YashanDB如何破解 AI落地困局
- YashanDB CREATE DATABASE LINK语句
- YashanDB COMMIT语句
- YashanDB COMMENT语句
- YashanDB BUILD DATABASE语句
- YashanDB BACKUP DATABASE函数
- YashanDB BACKUP ARCHIVELOG语句
