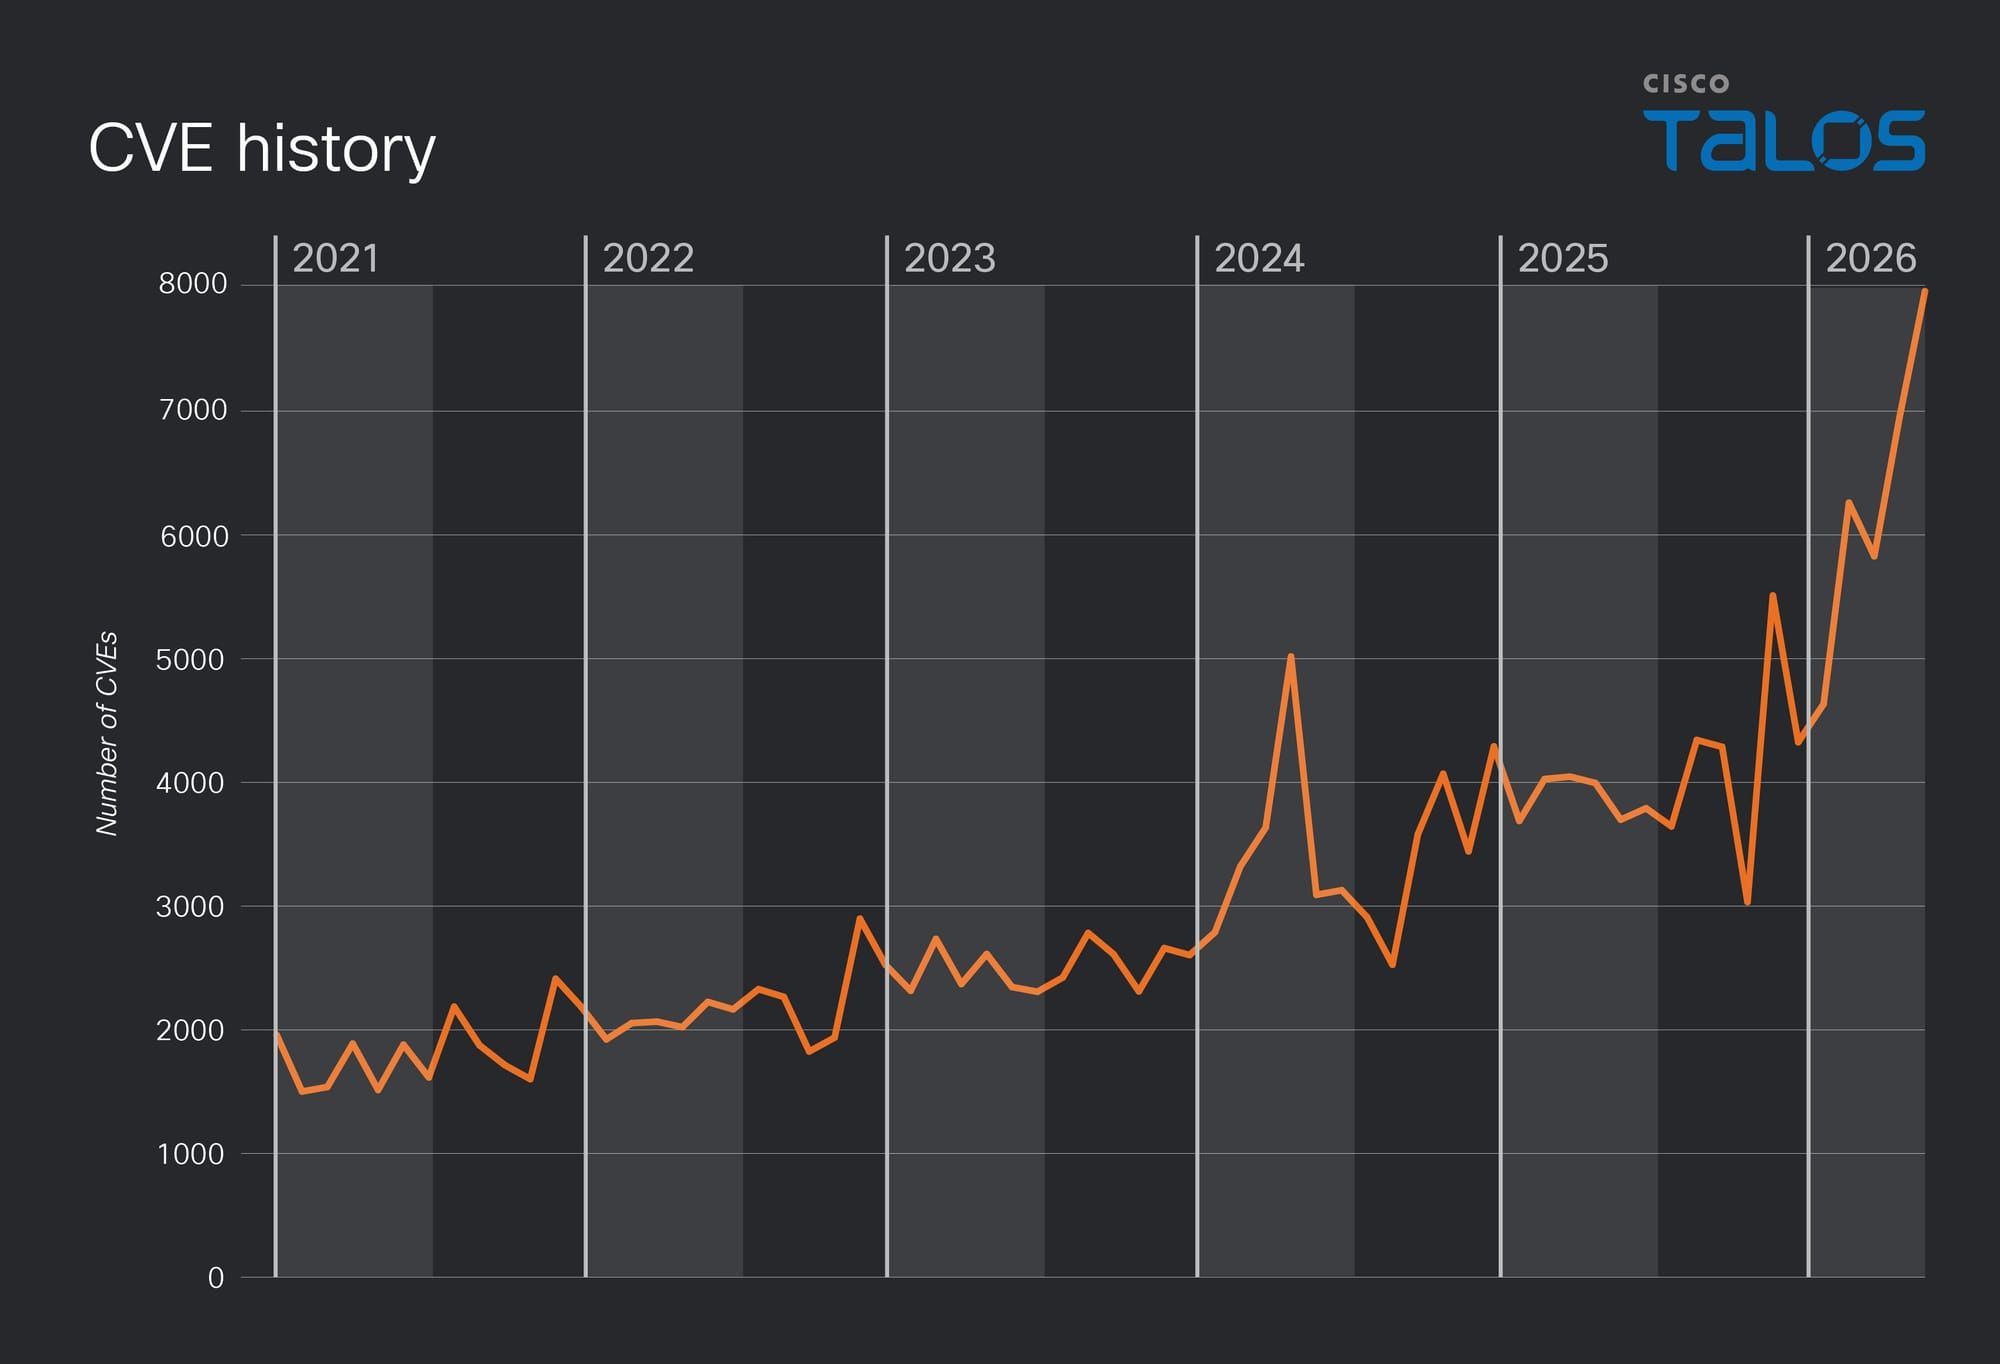
前沿 AI 模型(如 Mythos)正在快速挖掘无处不在的遗留库中积累数十年的技术债务,推动每月 Microsoft Patch Tuesday 漏洞公告数量增长超过十倍(本月达到 1,415 个)。这一数量正使开源维护者不堪重负,并对传统的 90 天协调披露模型构成压力。
尽管 CVE 数量同比增长 105%,已知被利用漏洞(KEV)仅增长 37%,且 9 月 975 个 Microsoft 公告中仅有 3 个出现野外利用,这表明绝大多数 AI 发现的漏洞并未被实际利用。
我们或许可以将新漏洞类别的激增视为证据,表明一旦历史代码积压得到修复,且 AI 验证被直接嵌入新的开发流水线,这些漏洞最终将趋于平稳并下降。
随着攻击者能够通过 AI 更快地解析补丁,防御者无法覆盖所有可能的威胁。组织应继续构建稳健的纵深防御。优先处理其特定环境中高可利用性的缺陷,实施临时缓解措施(如 LiveProtect),部署行为异常检测,并将当前的 AI 评估模型集成到其软件构建链中。
9 月 Microsoft Tuesday 发布包含 975 个漏洞公告。本月,刚刚发布了 1,415 个漏洞。与 6 月前平均每月 100 个相比,这一增长令人震惊。它们从何而来?
截至 4 月,前沿模型登场,其针对漏洞检测的微调程度前所未有,尤其是随着 Mythos 的推出。这场洪流带来了许多问题:
如果这些数字是真实的,为什么互联网没有崩溃?
这些漏洞是新型漏洞吗?如果不是,为什么分析师没有在有时已存在数十年的代码中发现它们?
在这种速度的时代,协调披露模型是否仍然适用?
防御者究竟该如何应对这些数字?
我们是否应该回家,亲吻配偶,准备迎接末日?
其中许多问题的答案归结为:这些漏洞大多数来自大型产品和系统的旧代码仓库;而披露不等于武器化。
它来自哪里?
AI 正在消化作为众多环境可靠、最佳实践关键支柱的库和工具中积压的技术债务。这些模型拥有新的视角,能够摆脱人类防御者的一些顾虑或假设进行“思考”,并且它们在列出这些漏洞时非常彻底。
根深蒂固的旧工具一直是主要目标,因为其可预测性;攻击者了解这些工具及其所有秘密,并且知道在包含它们的网络中可能存在什么。多漏洞利用攻击可以以很小的变体部署。
在 Mythos 之前,威胁行为者利用 log4j(CVE-2021-44228)取得了巨大成功。该库无处不在,几乎包含在每个环境中,但不是可见性扫描中会被编目的组件。规模和低可见性的结合意味着防御者措手不及,在开始制定缓解计划之前,匆忙查明他们是否甚至使用了 log4j 库。
Talos 与一些最大的技术供应商保持着持续关系(例如 Microsoft 主动保护计划(MAPP)协议)。组织共享额外信息——检测指南或可能的 POC——针对最有可能被利用的漏洞,以使 Talos 能够在公告发布时提供足够的覆盖。“Microsoft 认为,根据他们的指导提供检测内容对我们很重要,”Talos 漏洞发现、检测和测试总监 Yves Younan 表示。
Talos 需要投入更多资源,以便为 Microsoft 等关键供应商按时提供覆盖,跟上快速且经常以交错或带外时间线到来的通知。
对于较大的供应商,目前压力尚可处理。然而,开源项目正被淹没。一些项目拥有可信团队,可以联合处理补丁;一些项目与整个社区共享以获取即时帮助,但这取决于项目本身。互联网运行在开源工作之上。
发现速度之快,对漏洞猎手多年来一直使用的传统协调披露制度构成了挑战,一些人开始对其提出质疑。
安全漏洞应当被报告,以便防御方能够知情并定期修补,而负责易受攻击代码的供应商需要时间来制定覆盖方案。定时披露模式——即向供应商发送通知,供应商随后有一段固定时间(通常为90天)来提供覆盖方案,之后披露才会公开发布——数十年来营造了更安全的在线环境。
如今,许多从业者在公开发布公告前不再设置披露期。其理由是:如果一个AI能发现某个弱点,那么任何其他AI也能,因此该漏洞实际上已经被公开了。
这场讨论正在积极改变围绕漏洞披露的预期,相关指导方针也处于变动之中。
这一数字会一直保持高位吗?
没有人知道未来,但我们总可以回顾过去以获取洞见。
当一个新的缺陷类别被识别出来时,漏洞数量会急剧上升,因为人们会对其可能性进行充分探索。随后发现数量趋于平稳并逐渐下降。
2000年格式字符串漏洞作为一种新的缺陷类别被发现时,最初的发现数量不断攀升,直到2005年达到峰值,然后在接下来的几年里缓慢下降。格式字符串漏洞至今仍被发现,但它们在每年发现的CVE总数中所占的比例已经变小。
从理论上讲,AI辅助的漏洞发现也可能走上同样的道路。
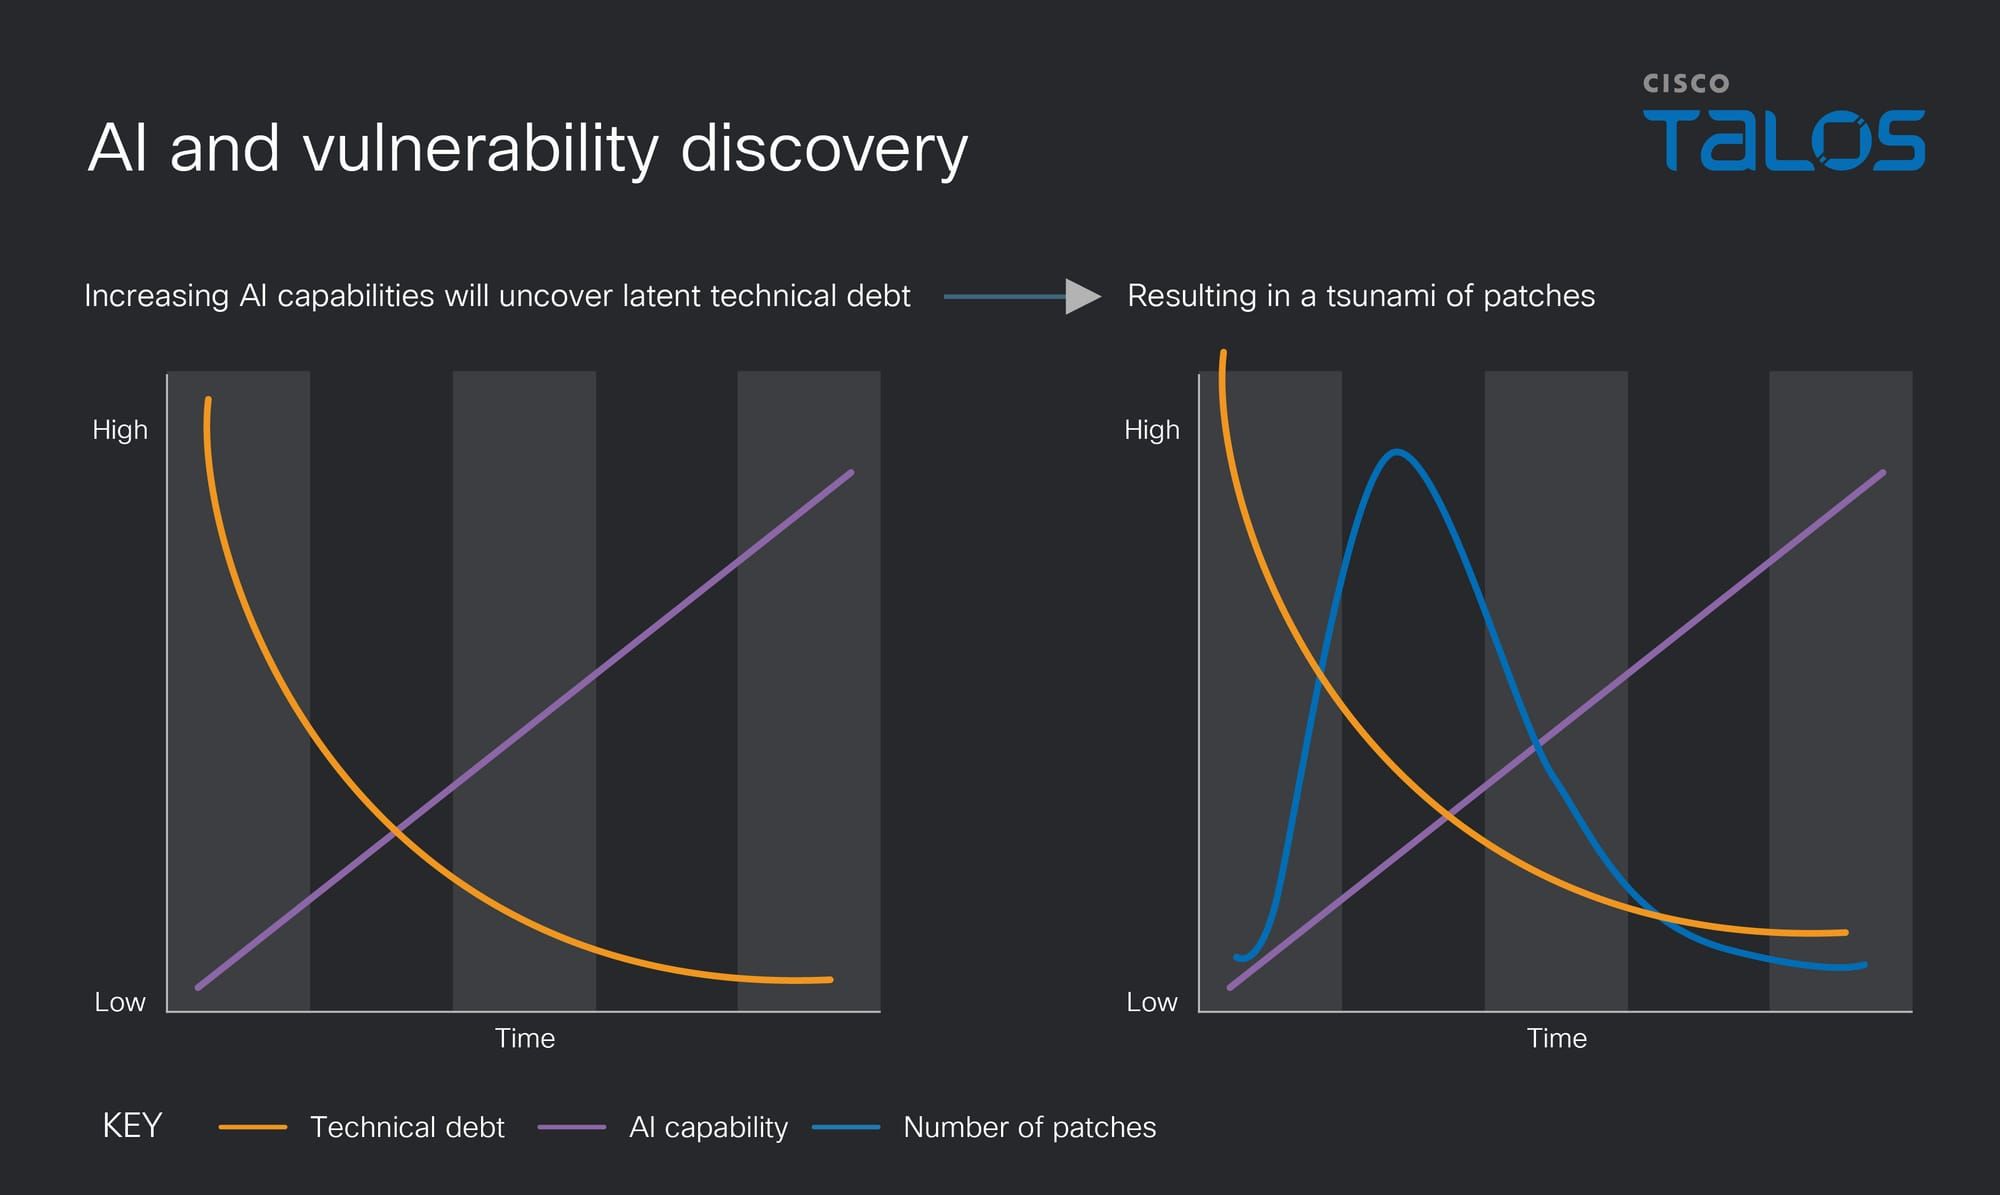
虽然前沿模型尚未发现新的漏洞类别,但它们在发现已知类型的软件漏洞方面更为高效。鉴于大量关键软件有着悠久的代码发布历史,可供挖掘弱点的代码非常之多。但代码总量终究是有限的……对吧?
老旧且常用的工具往往受到最严格的审视,这赋予了它们一种安全性:由于其流行度、实用性和稳定性,当流行工具存在漏洞时,这些漏洞会被迅速发现并及时修补。
随着AI逐步清理关键系统的历史积压问题,漏洞将被发现并修补。新代码最好能通过AI缺陷检查器运行,以防止引入新的漏洞。新漏洞的出现速率应当趋于平稳并相应下降。
存在一些注意事项。过去,随着通过协调披露增加的漏洞披露,我们看到缓解措施的采用率有所提高。利用漏洞变得明显更加困难。攻击者通常需要串联3个或更多漏洞才能成功利用系统。
然而,对漏洞的更多认识往往导致更多的利用。攻击者经常利用旨在保护客户的供应商补丁来发现漏洞可能存在的位置。补丁的频率通过解析瓶颈延迟了人类攻击者,但AI可以消除这个问题。
数字是真正的问题吗?
数量确实在上升。
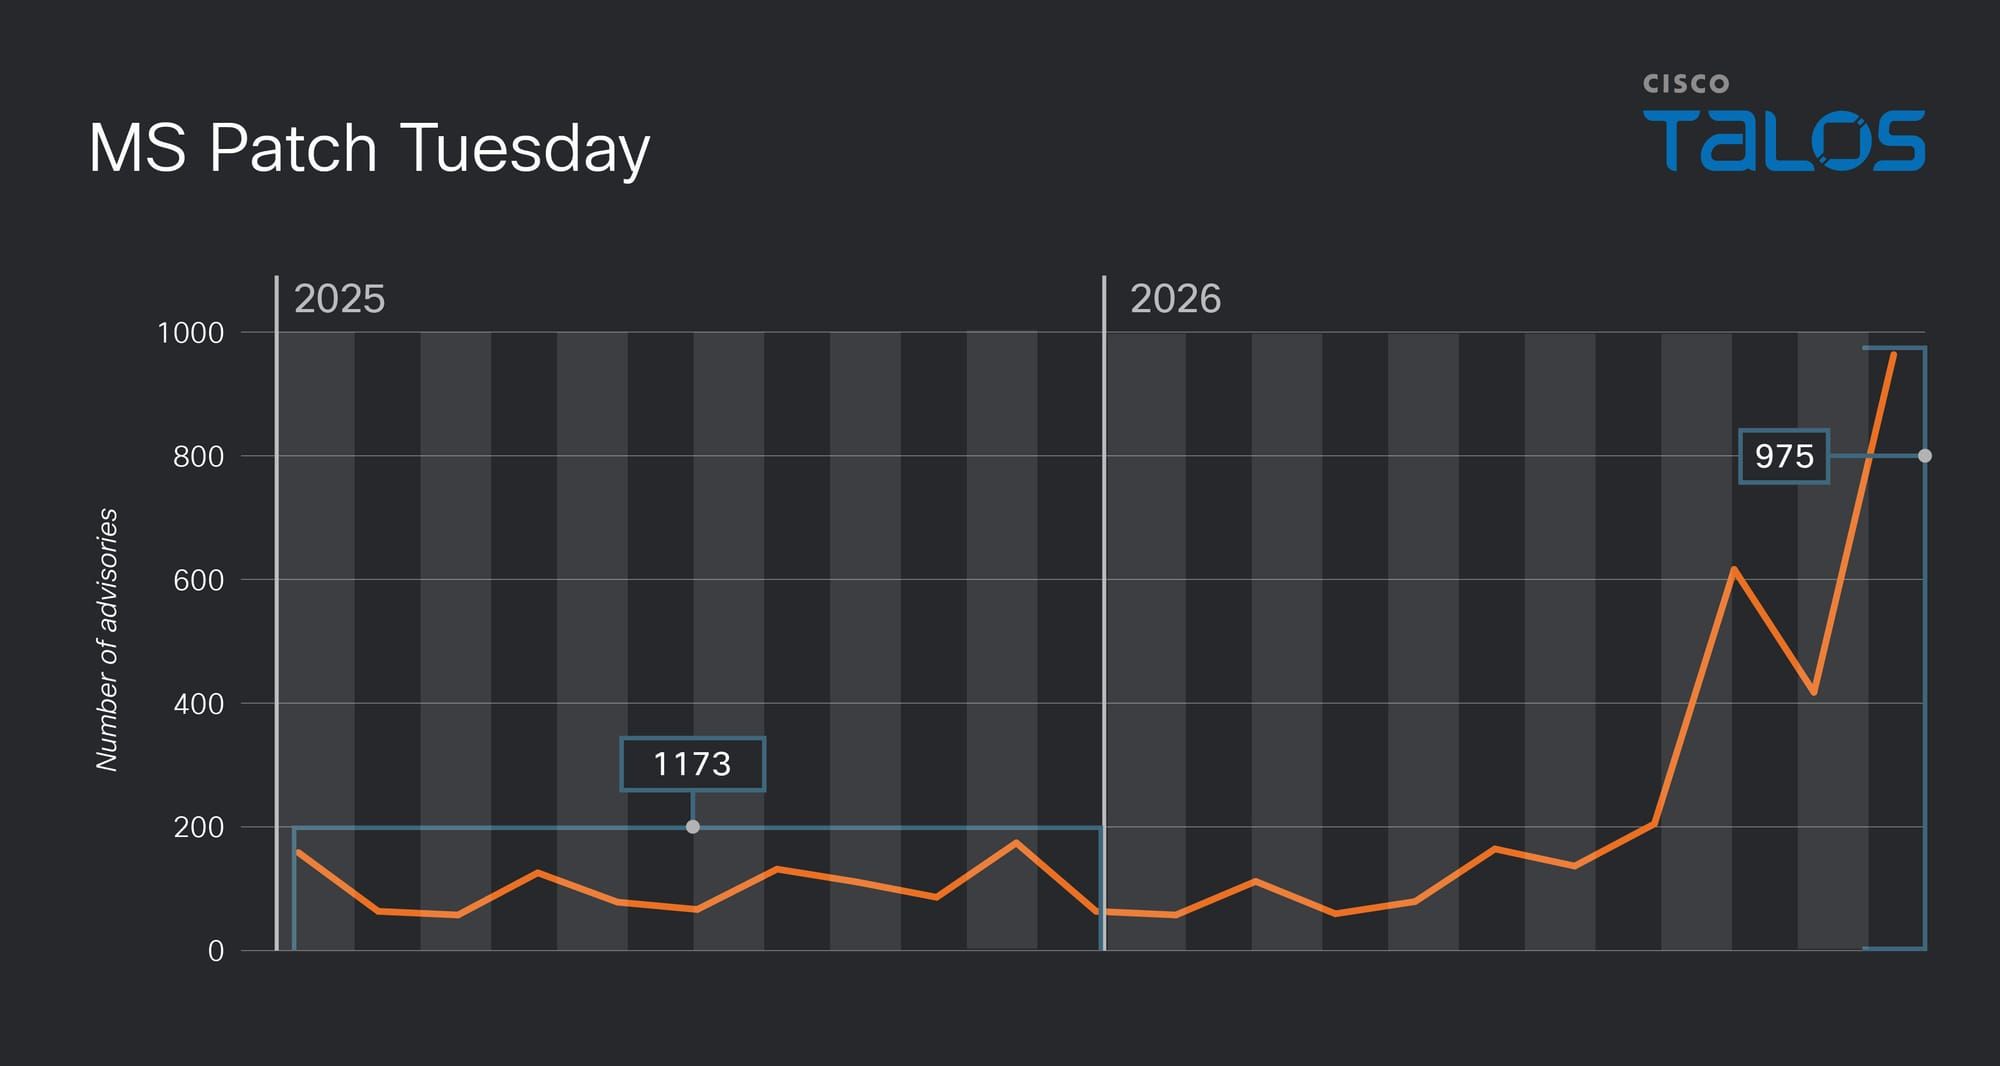
就在这篇博客即将完成之际,10月的补丁星期二比上个月多了近500个。
经过精炼,任何漏洞都可能成为通向影响路径的链接。但是……并非所有漏洞都可被利用。有些对攻击者使用来说极不实用。事实上,已知被利用漏洞(KEV)的百分比远小于发现的漏洞。
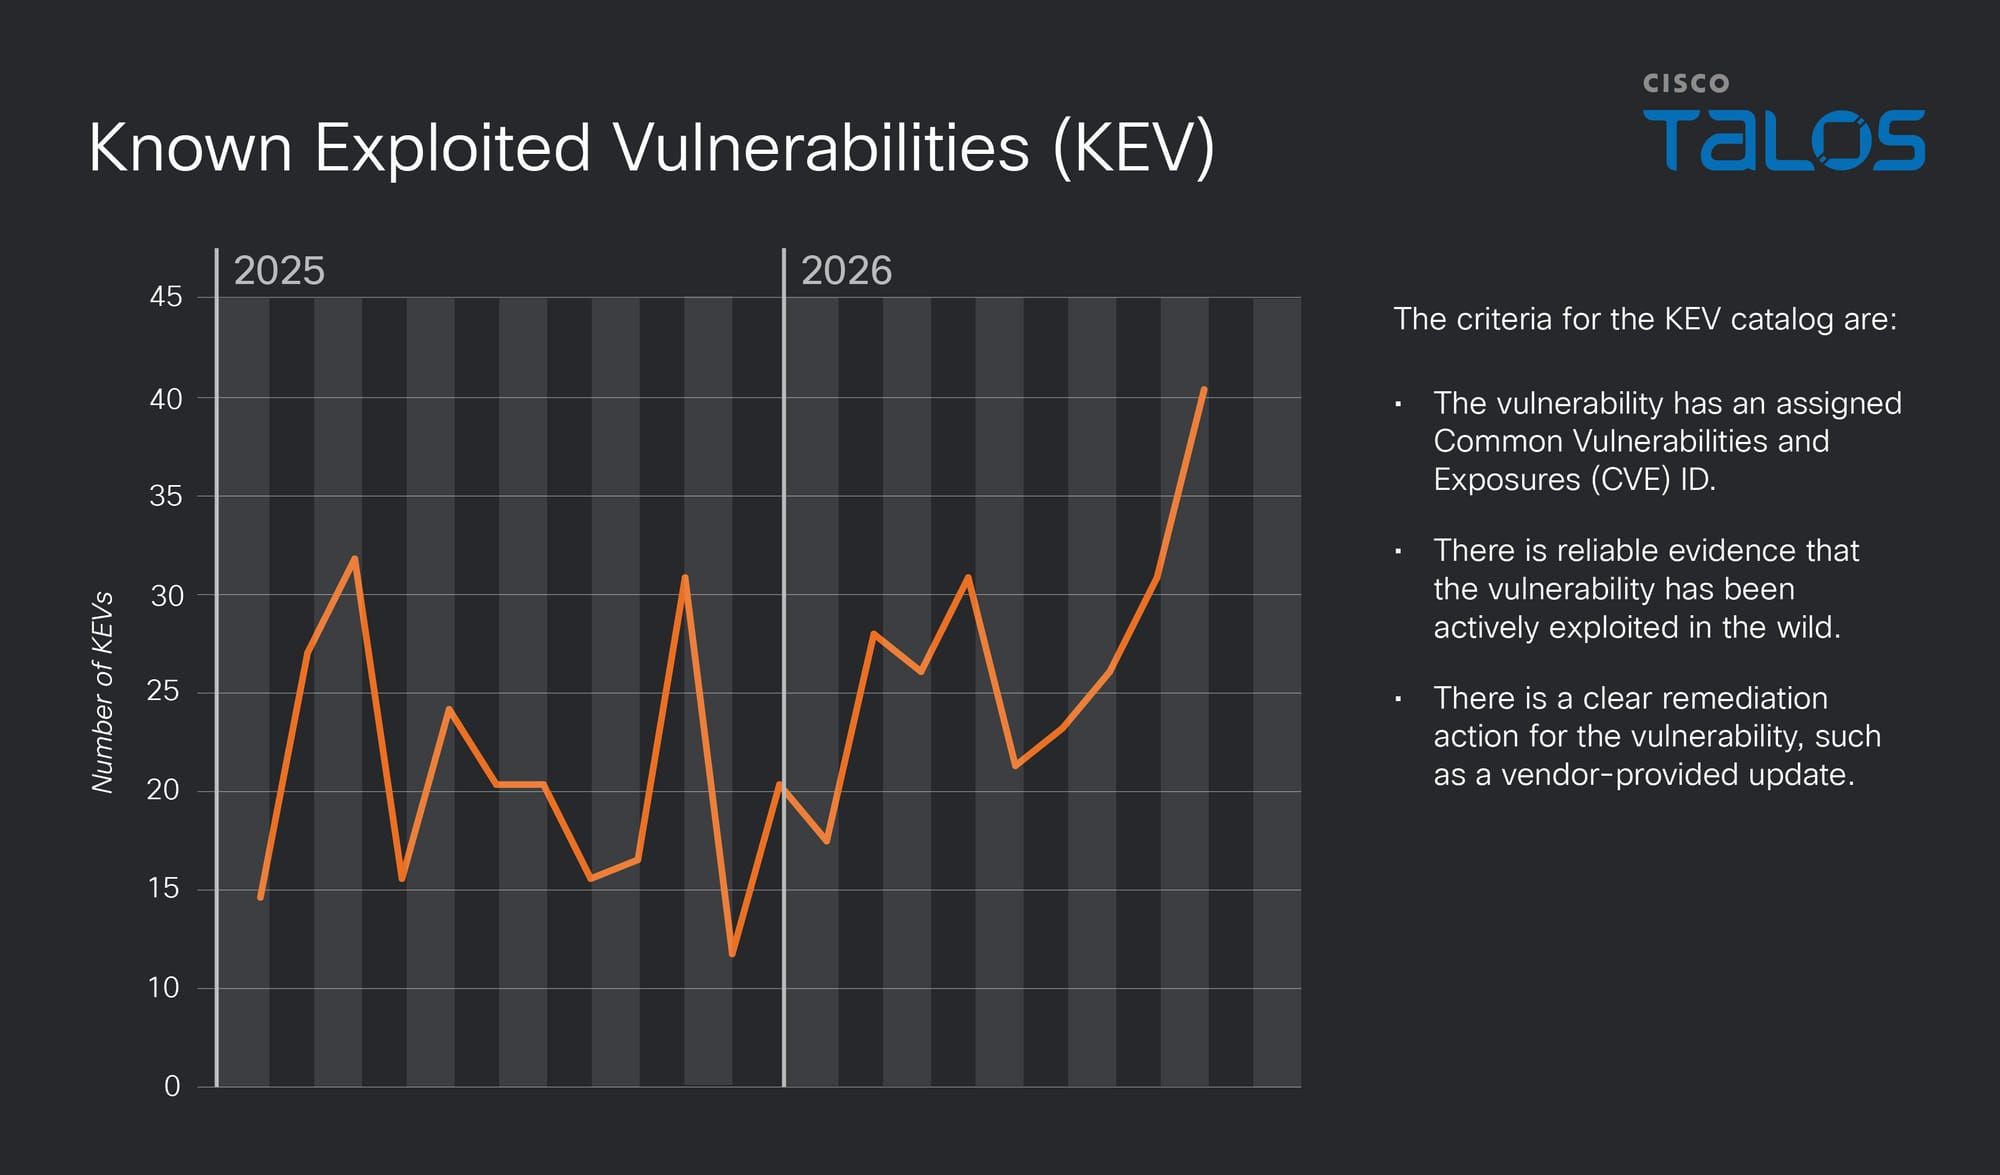
在微软9月报告的975个漏洞中,仅检测到三个在野利用。从百分比来看,漏洞与KEV讲述了一个不同且或许令人安心的故事。
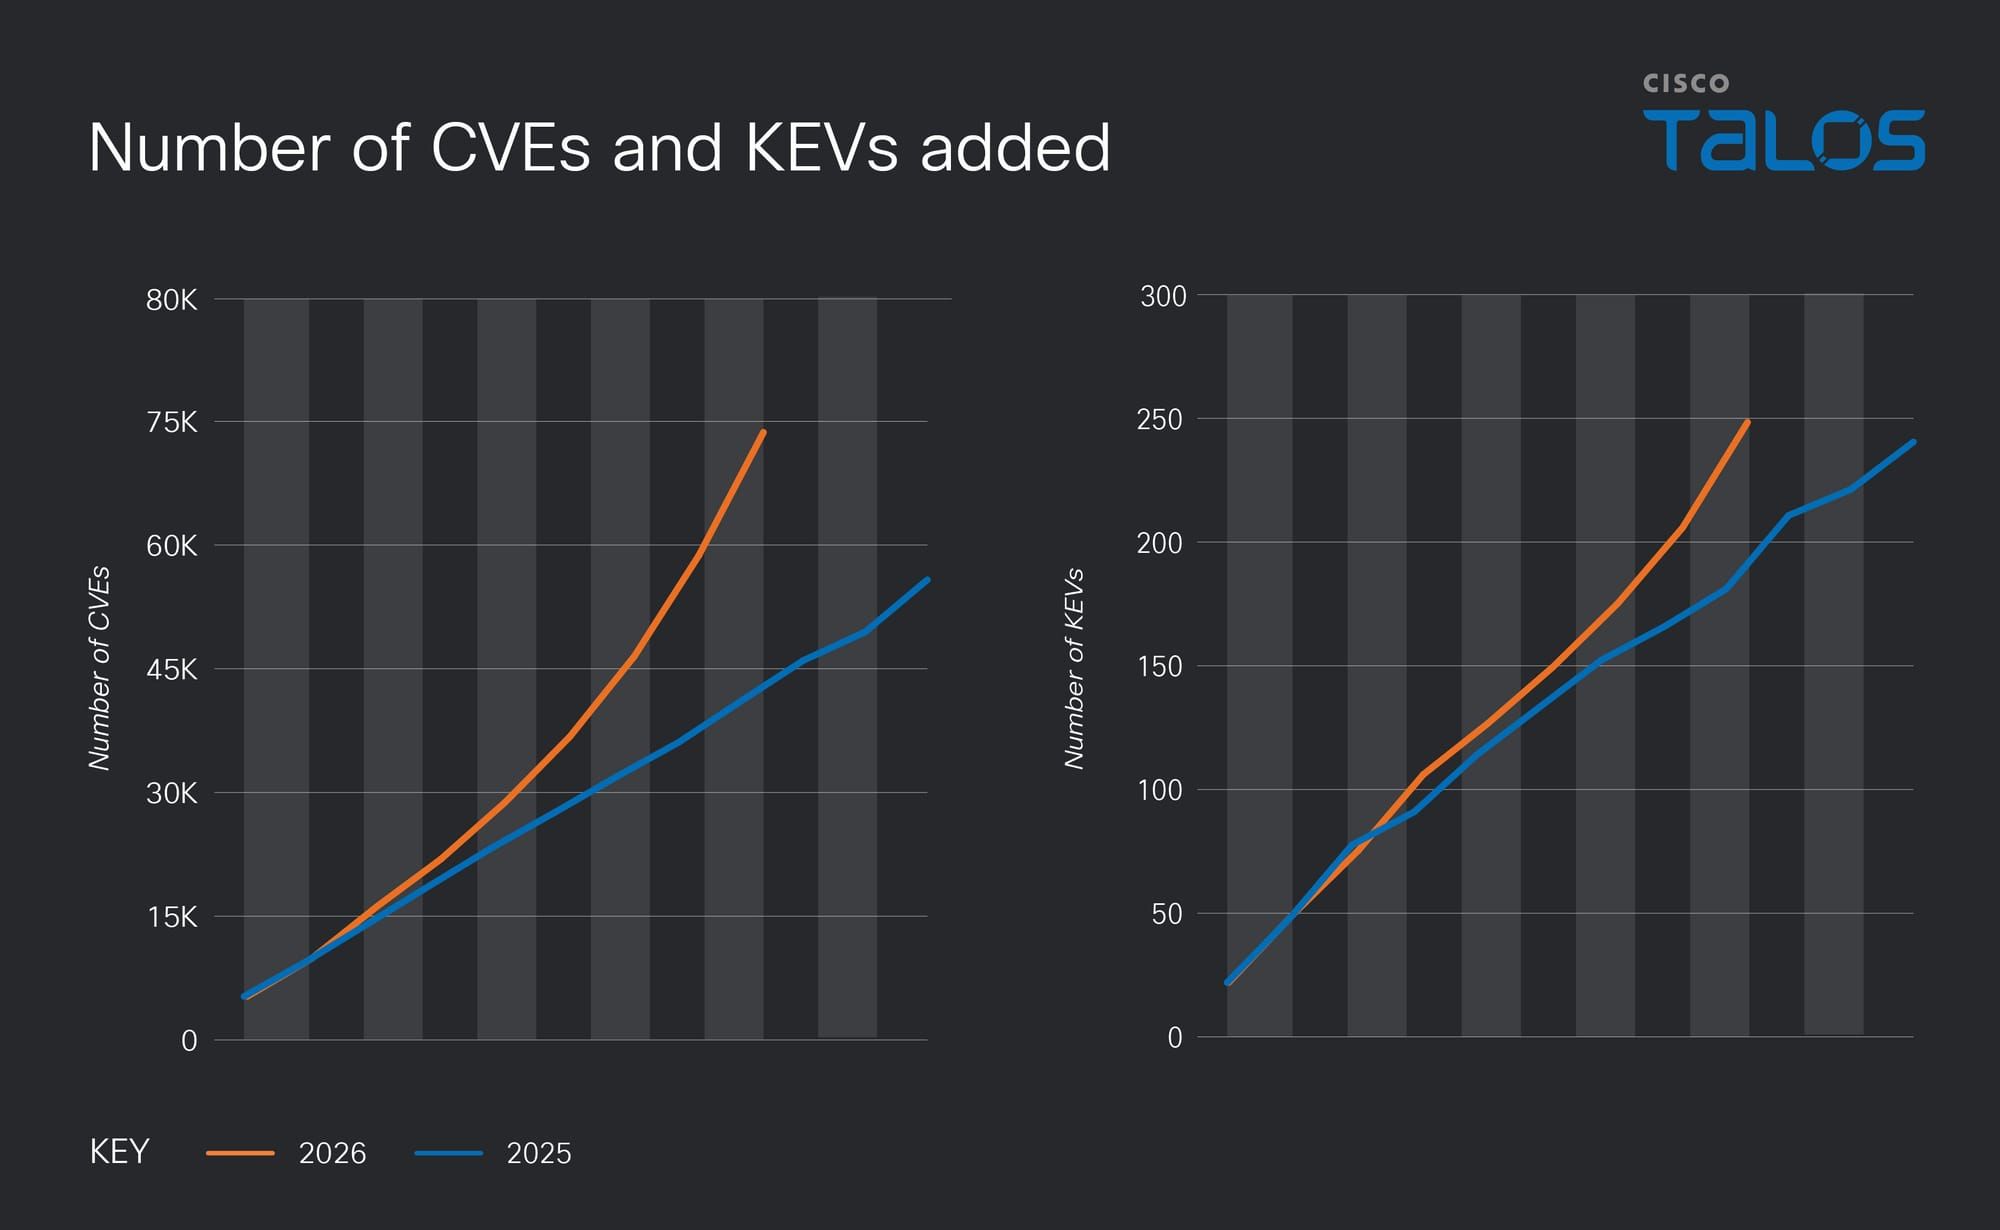
与去年同期相比,已知被利用漏洞列表的添加量增加了37%,而发布的CVE增加了105%。然而,我们并不一定期望这些数字按比例增长。对手只需要足够的有用漏洞来 compromise 他们的目标,并且相同的漏洞可以重复用于许多组织。KEV计数跟踪的是已知被利用的不同漏洞,而不是攻击次数或成功 compromise 的次数。
AI以非人类的速度帮助摄取代码、咨询报告和攻击面,但目前无法对弱点的价值做出判断。
对于防御者来说,问题仍然相同:哪些漏洞提供了进入其环境的可行路径,以及如何关闭这些路径?
我们现在该怎么办?
这里不可否认的危险在于利用时间迅速下降,而可能成为利用的漏洞仍在上升。防御者最大的障碍是确定什么是其环境中的真实漏洞,什么不是。
不同角色的防御者拥有不同形式的控制能力。
对于编写代码的人员,新的标准验证链应包含由至少与用于搜寻漏洞的模型同样新的 AI 模型进行的评估。将新代码通过 AI 运行相对便宜,但将积压的旧代码全部通过 AI 运行则非常昂贵。请分块处理。
对于负责保持工具就绪的人员:尽快升级。不要止步于此。
对于 Cisco 客户,实施 LiveProtect 以在公告发布日与打补丁之间缓解漏洞,为打补丁争取时间。对您拥有的所有资产都执行此操作。
超越静态域名阻止,实施行为检测,对指向自动化平台的异常流量模式发出警报。
将重点放在您环境中可利用性最高的漏洞上。在大量公告中,KEV 远不常见,且其数量并未随 AI 辅助的洪流成比例增长。
专注于构建纵深防御。采用多种防护系统,以弥补打补丁的延迟。实施临时缓解措施(如 LiveProtect),使用 SnortML 创建自定义 IPS/Snort 触发器以阻止补丁前的流量,部署行为异常检测,并将当前的 AI 评估模型集成到软件构建链中。
转载声明:本文为转载整理,原文版权归原作者及原站点所有。
原文来源:Cisco Talos Blog
原创地址:https://blog.talosintelligence.com/theres-only-so-much-code-the-rise-in-vulnerability-numbers/
原文作者:Kri Dontje;如有侵权,请联系管理员删除。

