Elastic Security 与 Google Distributed Cloud 集成:弥合气隙环境中的速度差距
网络防御的规则已经改变。威胁行为者越来越多地使用高级自动化来加速侦察、规避静态特征,并在关键基础设施、软件供应链和内部路径中策划快速入侵。
这造成了一个关键的速度差距:当对手将攻击时间线从数天压缩到数分钟,而防御者依赖人工分诊在碎片化的遗留工具之间周旋时,防御就会落后。为了保护最关键的基础设施、防御任务和主权数据,公共部门组织需要专为其所保护环境构建的统一、自动化安全运营。
在气隙环境中推进主权任务保障与合规
对于主权和高度受监管的客户而言,在完全断开的气隙环境中运营是任务保障、严格数据驻留和监管合规的基础性要求。
虽然气隙架构对外部网络暴露实施严格隔离,但维护主权任务保障还需要本地安全分析、实时遥测关联和持续威胁情报,以检测复杂的供应链入侵、高级攻击者或内部威胁。历史上,断开环境中的安全团队不得不维护众多独立工具来进行日志管理、端点检测、主机取证和事件跟踪——这造成了可见性盲区和沉重的运营负担。Google Distributed Cloud 气隙环境通过提供本地计算对等能力来解决这一问题,使组织能够在无外部网络暴露的情况下维持高级遥测关联、严格数据驻留和持续合规。
通过 Elastic 和 Google Distributed Cloud 气隙环境重新定义安全
Elastic Security 深度集成到 Google Distributed Cloud (GDC) 气隙基础设施中,以提供这种主权任务保障。随着我们在 Google Distributed Cloud 的 Operator Infrastructure Release (OIRv2) 上推出下一代安全信息和事件管理 (SIEMv2) 及端点检测与响应 (EDRv2) 架构,Google Cloud 和 Elastic 已将统一安全运营直接嵌入平台——将安全从定期的人工驱动评估转变为完全在气隙环境内交付的持续工作负载防御。
通过将碎片化的遗留工具统一到单一架构中,我们减少了管理分散系统的运营负担,降低了基础设施节点上的主机资源开销,并维护了 Google Distributed Cloud 的统一零信任策略。我们以原生方式解决这一问题,确保主权客户无需拼凑自定义日志转发器或脆弱的连接器。
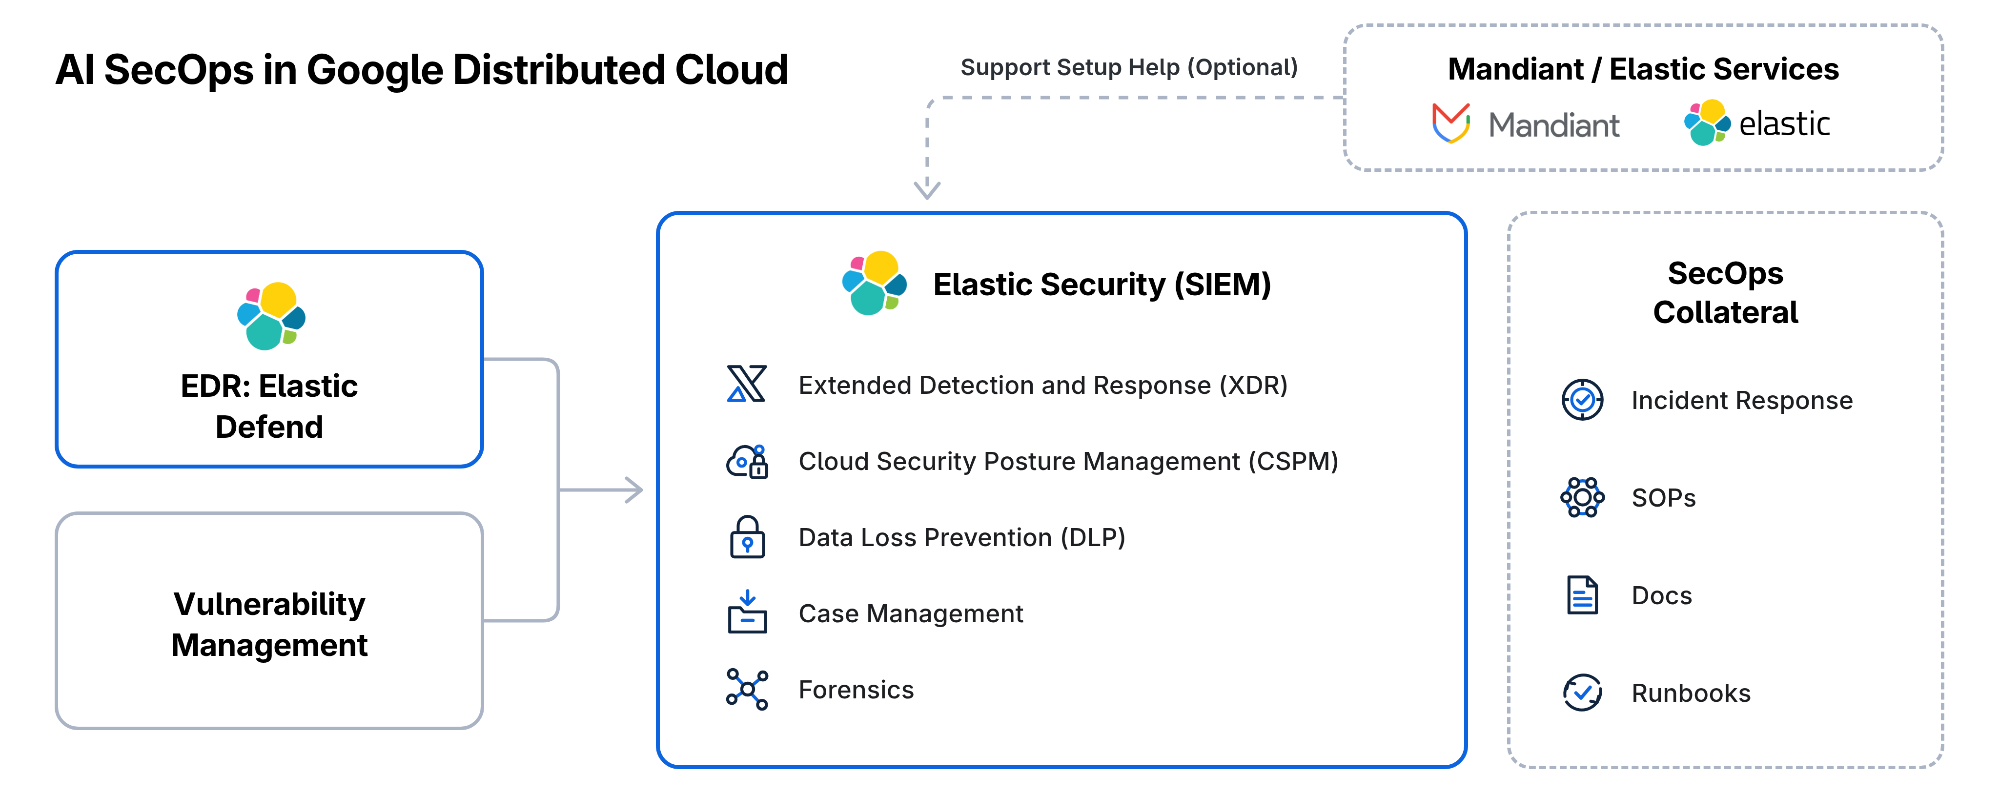
该合作整合了由 Elastic Security 和 Google Cloud 提供支持的经过验证的安全能力,在 Google Distributed Cloud 气隙环境中提供统一的保护、检测、调查和响应,包括:
安全信息和事件管理 (SIEM) – 摄取、规范化并将高容量基础设施、网络和审计遥测关联到通用模式中,以有效检测气隙环境中系统和数据面临的威胁。防御者可以从单一控制台利用映射到 MITRE ATT&CK 的预构建检测规则、行为分析和快速调查视图。
端点检测与响应 (EDR) – 通过单一统一智能体提供主动的内核级可见性和行为保护,在执行前检测并阻止高级内存漏洞利用、多态恶意软件和横向移动。这是在断开环境中减少众多遗留智能体高资源开销的关键差异化优势。
威胁情报 – 为完全断开的环境提供由 Mandiant 专家开发的精选前线洞察、入侵指标和对手战术、技术和程序 (TTP),以在整个威胁域中主动狩猎。
SecOps 基础 – 提供构建和扩展安全运营计划的运营基础,包括内置案例管理、事件响应计划、文档、运行手册和标准操作程序,并与 Mandiant 服务产品配对以加速部署。
前进之路
依赖人工、人工节奏分诊在遗留工具之间的断开网络无法跟上现代网络威胁。通过在 Google Distributed Cloud 气隙环境上推出集成的 SIEMv2 和 EDRv2 能力,Google Cloud 和 Elastic 正在赋能主权国家、国防机构和受监管组织,使其今天就能从碎片化的被动监控转向统一的自动化防御。
欢迎于2026年10月20日在华盛顿特区举行的Google公共部门峰会上观看此次合作的现场演示。Google与Elastic将现场展示Elastic Security如何支持Google Distributed Cloud气隙环境——为主权客户带来统一的预防、内核级检测、行为分析和原生工作流自动化能力。
迈出下一步,实现主权云防御现代化:
月20日Google公共部门峰会:立即注册。
联系销售:联系我们,登记您对Google Distributed Cloud中安全运营的兴趣。
了解更多:阅读Google全面的Google Distributed Cloud零信任白皮书。
探索:了解Elastic与Google Distributed Cloud气隙环境的深度集成,Elastic作为关键合作伙伴为客户提供嵌入式安全层。
本博文中所述任何特性或功能的发布及时间安排均由Elastic自行决定。当前尚未提供的任何特性或功能可能不会按时交付,也可能不会交付。
在本博文中,我们可能使用或提及了第三方生成式AI工具,这些工具由其各自所有者拥有和运营。Elastic对这些第三方工具没有任何控制权,对其内容、运营或使用不承担任何责任或义务,也不对您使用此类工具可能产生的任何损失或损害承担责任。在使用AI工具处理个人、敏感或机密信息时请务必谨慎。您提交的任何数据可能被用于AI训练或其他用途。无法保证您提供的信息会被安全或保密地保存。在使用任何生成式AI工具之前,您应熟悉其隐私惯例和使用条款。
Elastic、Elasticsearch及相关标志是elasticsearch B.V.在美国和其他国家的商标、标识或注册商标。所有其他公司和产品名称均为其各自所有者的商标、标识或注册商标。
转载声明:本文为转载整理,原文版权归原作者及原站点所有。
原文来源:Elastic Blog
原创地址:https://www.elastic.co/blog/elastic-security-integration-with-google-distributed-cloud
原文作者:['TJ Banasik, Google Distribution Cloud', 'Mike Ni;如有侵权,请联系管理员删除。

