面对 进程调用复杂的代码文件、 高技术能力的软件开发人员,源代码防泄密难在哪里?
传统想当然的想法,依据进程对代码自身进行透明加解密,实现源代码防泄密。核心原理如下图所示:
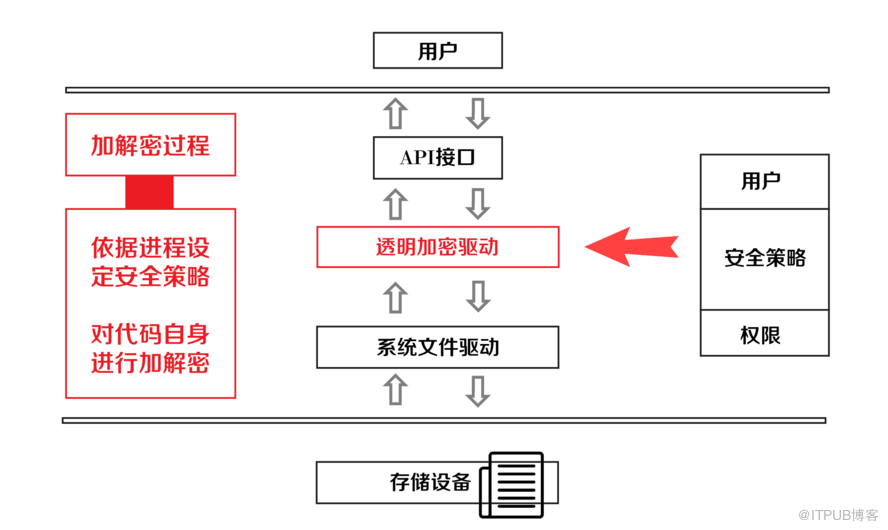
麻烦来了,传统思路显然 没有考虑到代码文件的独特性 ,完全不同于普通的office 文档、PPT 等
也没有考虑到软件开发人员的技术能力 。 安全强度低、代码损坏、性能损耗,是抱怨最多的几个问题 。
能否换一种方案或思路,在实现源代码防泄密的同时,解决以下难点:
1 )不依赖进程,底层实现高强度安全,同时避免性能损耗;
2 )不对代码自身进行处理,避免代码损坏;
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70011398/viewspace-2848557/ ,如需转载,请注明出处,否则将追究法律责任。
上一篇:
没有了~
下一篇:
没有了~

请登录后发表评论
登录
全部评论
