通过创建安全空间的思路,实现对软件开发源代码的管理。
基本措施
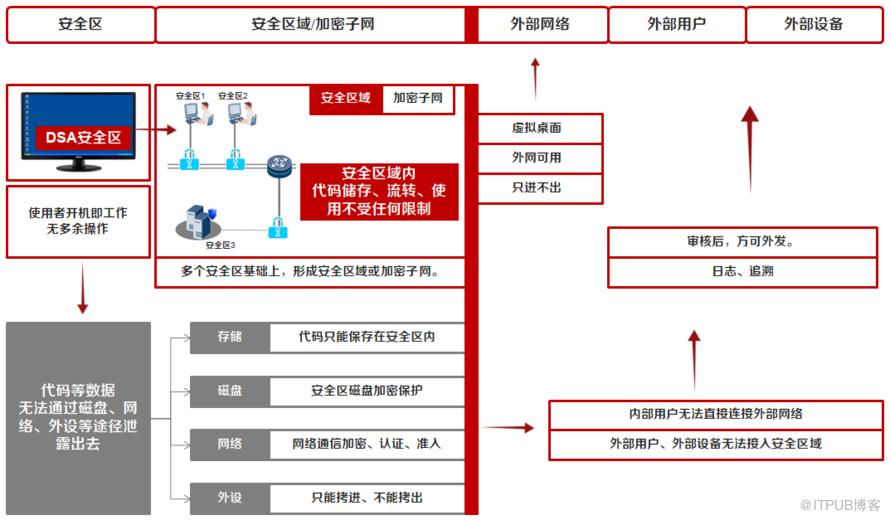
在普通 PC终端,通过虚拟底层驱动技术创建 安全区 。并以安全区为基础,形成内部 加密子网/安全区 域,阻断数据泄露通道-磁盘、网络、外设, 实现代码类数据泄露防护。
核心在于创建代码存储、流转、使用全周期安全空间,
与各种开发平台、工具、应用、进程无关
。
不对代码自身进行处理
,避免损坏代码。 覆盖终端、网络、存储,全场景安全防护。
实现效果
在开发环境下,形成
专
属于开发部门的安全区域/
加密子网
。在加密子网
内部
,代码等数据存
储、流转、使用不受任何限制
,且代码数据
无法通过磁盘、网络、端口外设等途径泄露出去。
可以通过虚拟桌面使用外网,实现网络数据单向流通(只进不出)。可以使用U
盘,只能拷进不能拷出。代码只能保存在安全区内,安全区磁盘加密保护。另外,可将测试组机器一同纳入加密子网内,实现与开发组机器的无障碍通信。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/69997828/viewspace-2766590/ ,如需转载,请注明出处,否则将追究法律责任。
上一篇:
没有了~
下一篇:
没有了~

请登录后发表评论
登录
全部评论
