LDAP 是一款轻量级目录访问协议(Lightweight Directory Access Protocol,LDAP),LDAP轻量目录访问协议为用户管理提供了统一认证服务,解决了长期存在的多套用户认证系统孤立、繁杂、难以维护的问题。具有简捷、高效、易用的特性,是用户认证管理的不二选择,OpenLDAP属于开源集中账号管理架构的实现
下面介绍在CentOS7下搭建OpenLDAP服务器,环境如下
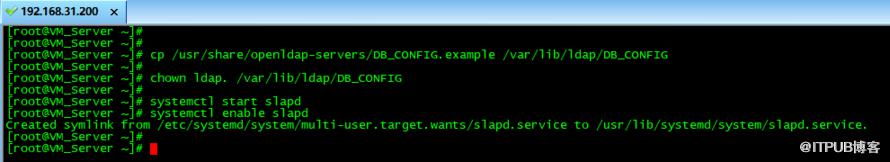
1)CentOS7 Linux服务器一台 IP:192.168.31.200 搭建OpenLDAP服务器,需要部署的LDAP域信息为walkingcloud.cn2)CentOS7 Linux服务器一台 IP:192.168.31.76 作为OpenLDAP的客户端机器用于验证管理账户信息:dn:cn=Manager,dc=walkingcloud,dc=cnyum -y install openldap-servers openldap-clients cp /usr/share/openldap-servers/DB_CONFIG.example /var/lib/ldap/DB_CONFIG chown ldap. /var/lib/ldap/DB_CONFIG 3、slappasswd生成OpenLDAP管理员密码1)使用slappasswd命令设置OpenLDAP管理员密码,并记录下dn: olcDatabase={0}config,cn=configolcRootPW: {SSHA}TNFs8yAo1VQ82uMAzK+1o8Q2XRgznBMb3)ldapadd -Y EXTERNAL -H ldapi:/// -f chrootpw.ldifldapadd -Y EXTERNAL -H ldapi:/// -f /etc/openldap/schema/cosine.ldif ldapadd -Y EXTERNAL -H ldapi:/// -f /etc/openldap/schema/nis.ldifldapadd -Y EXTERNAL -H ldapi:/// -f /etc/openldap/schema/inetorgperson.ldif dn: olcDatabase={1}monitor,cn=configolcAccess: {0}to * by dn.base="gidNumber=0+uidNumber=0,cn=peercred,cn=external,cn=auth" read by dn.base="cn=Manager,dc=walkingcloud,dc=cn" read by * none
dn: olcDatabase={2}hdb,cn=configolcSuffix: dc=walkingcloud,dc=cn
dn: olcDatabase={2}hdb,cn=configolcRootDN: cn=Manager,dc=walkingcloud,dc=cn
dn: olcDatabase={2}hdb,cn=configolcRootPW: {SSHA}XnSjDW+kj37E6TdwwkUw1P32ezGkkYPr
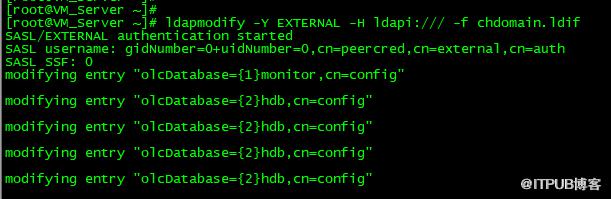
dn: olcDatabase={2}hdb,cn=configolcAccess: {0}to attrs=userPassword,shadowLastChange by dn="cn=Manager,dc=walkingcloud,dc=cn" write by anonymous auth by self write by * noneolcAccess: {1}to dn.base="" by * readolcAccess: {2}to * by dn="cn=Manager,dc=walkingcloud,dc=cn" write by * read3)ldapmodify -Y EXTERNAL -H ldapi:/// -f chdomain.ldif dn: dc=walkingcloud,dc=cnobjectclass: organization
dn: cn=Manager,dc=walkingcloud,dc=cnobjectClass: organizationalRoledescription: Directory Manager
dn: ou=People,dc=walkingcloud,dc=cnobjectClass: organizationalUnit
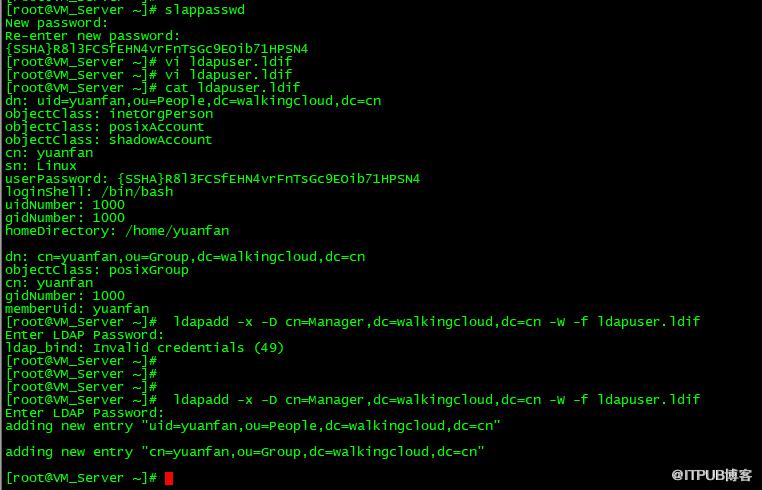
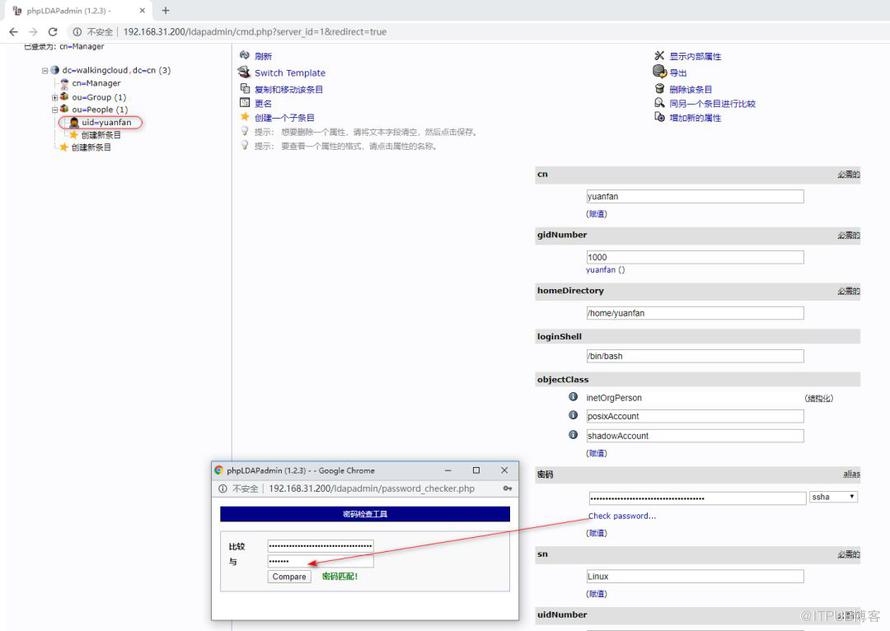
dn: ou=Group,dc=walkingcloud,dc=cnobjectClass: organizationalUnit5)ldapadd -x -D cn=Manager,dc=walkingcloud,dc=cn -W -f basedomain.ldif{SSHA}R8l3FCSfEHN4vrFnTsGc9EOib71HPSN4dn: uid=yuanfan,ou=People,dc=walkingcloud,dc=cnobjectClass: inetOrgPersonobjectClass: posixAccountobjectClass: shadowAccountuserPassword: {SSHA}R8l3FCSfEHN4vrFnTsGc9EOib71HPSN4homeDirectory: /home/yuanfan
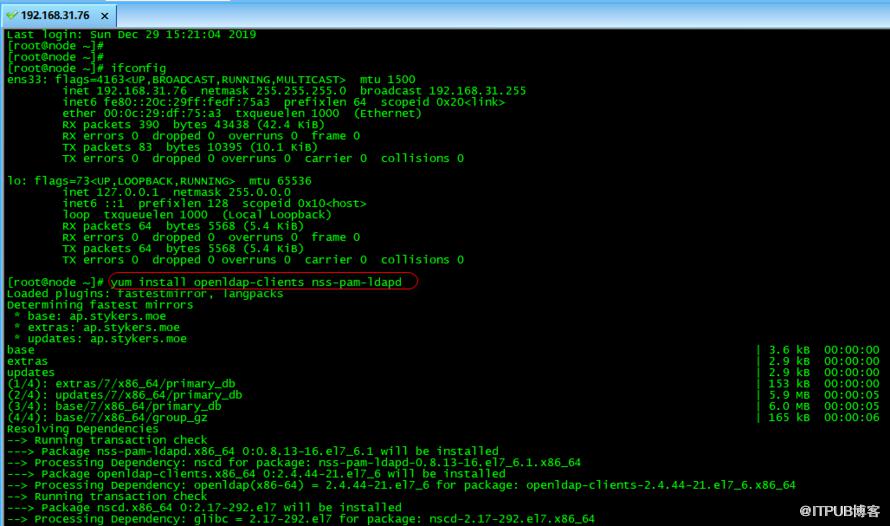
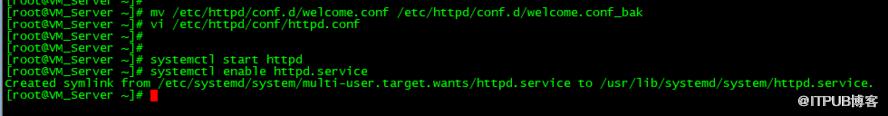
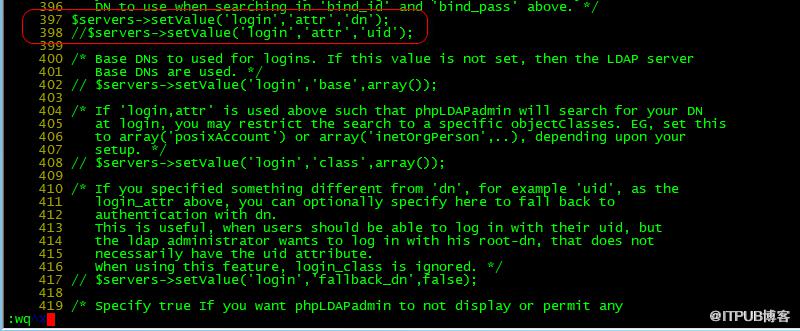
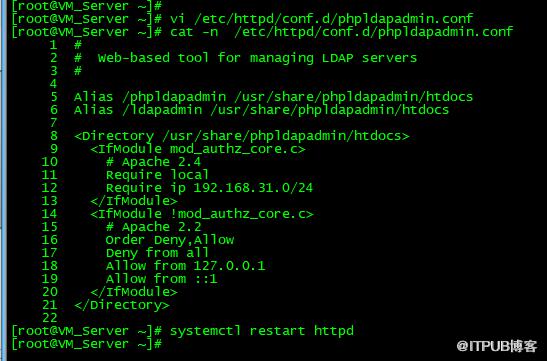
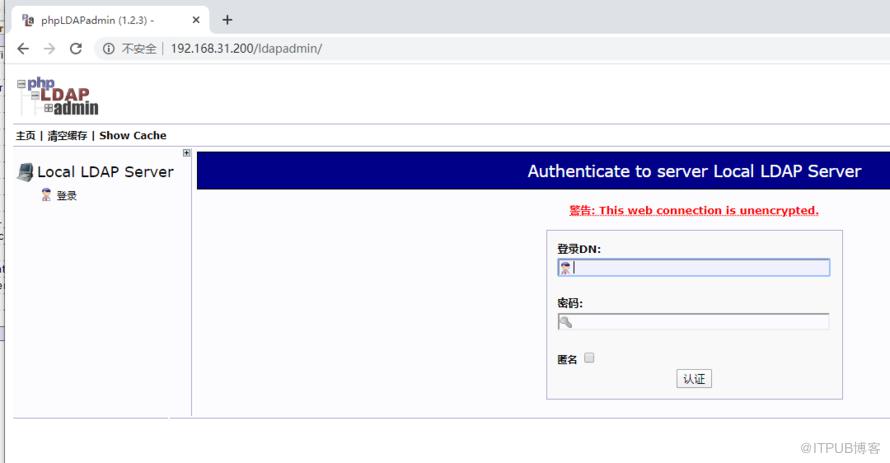
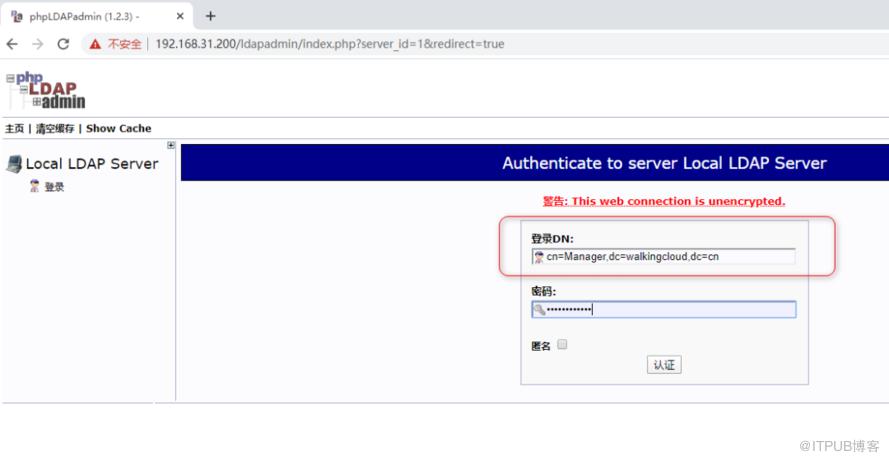
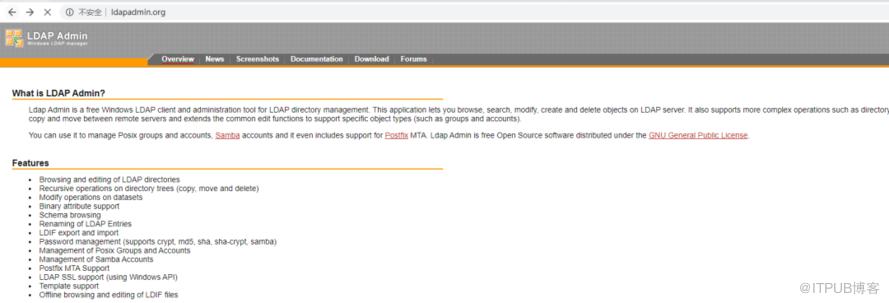
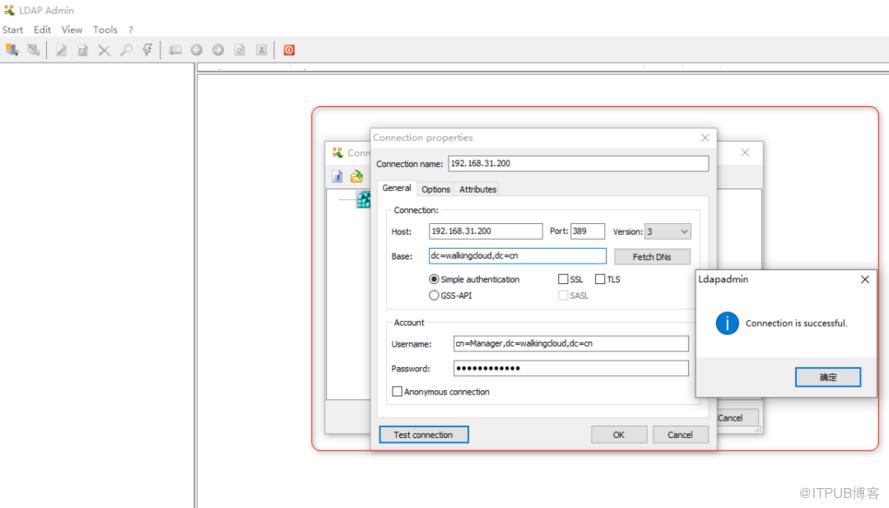
dn: cn=yuanfan,ou=Group,dc=walkingcloud,dc=cn3)ldapadd -x -D cn=Manager,dc=walkingcloud,dc=cn -W -f ldapuser.ldif 1)yum -y install openldap-clients nss-pam-ldapd 2)authconfig --enableldap --enableldapauth --ldapserver=192.168.31.200 --ldapbasedn="dc=walkingcloud,dc=cn" --enablemkhomedir --update8、安装phpLDAPadmin实现通过Web管理LDAP服务2)mv /etc/httpd/conf.d/welcome.conf /etc/httpd/conf.d/welcome.conf_bak3) vi /etc/httpd/conf/httpd.conf DirectoryIndex index.html index.php index.cgisystemctl enable httpd.serviceyum install php php-mbstring php-pear7) yum --enablerepo=epel -y install phpldapadmin8)vi /etc/phpldapadmin/config.php$servers->setValue('login','attr','dn');//$servers->setValue('login','attr','uid');9)vi /etc/httpd/conf.d/phpldapadmin.conf 12行处添加访问的网段信息,例如192.168.31.0/24Require ip 192.168.31.0/24cn=Manager,dc=walkingcloud,dc=cnLdap Admin是用于LDAP目录管理的免费Windows LDAP客户端和管理工具。此应用程序使您可以浏览,搜索,修改,创建和删除LDAP服务器上的对象。它还支持更复杂的操作,例如目录复制和在远程服务器之间移动,并扩展了常用的编辑功能以支持特定的对象类型(例如组和帐户)。http://www.ldapadmin.org/
原文作者:WalkingCloud;如有侵权,请联系管理员删除。