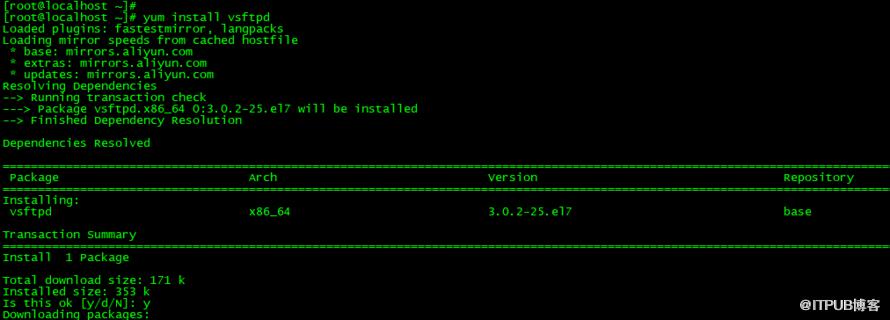
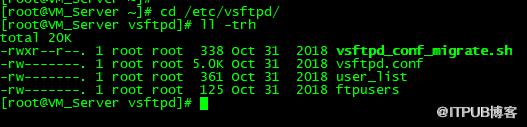
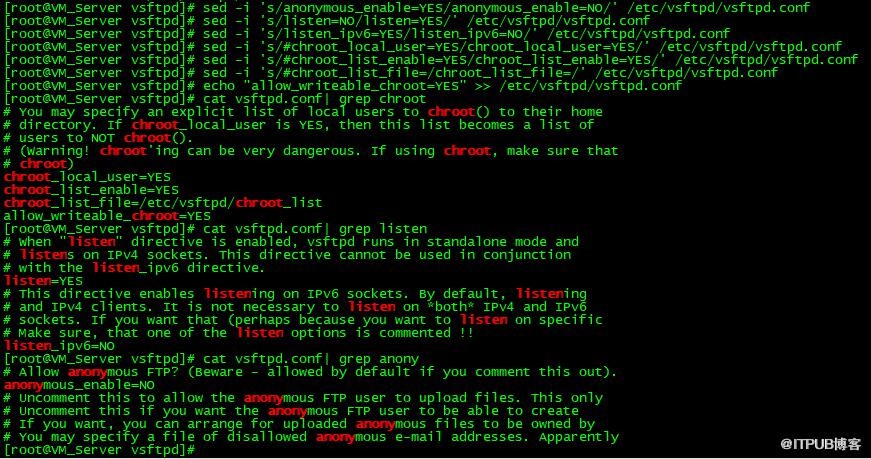
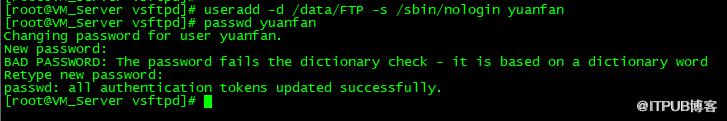
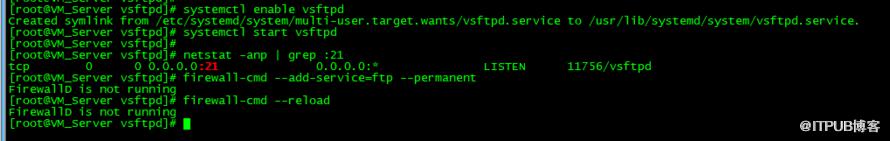
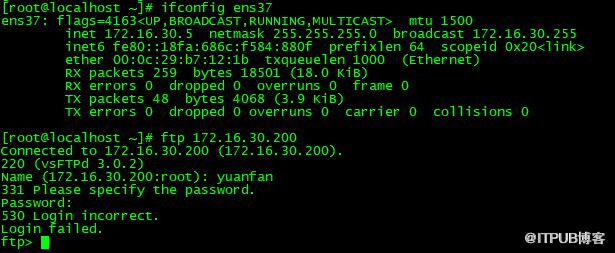
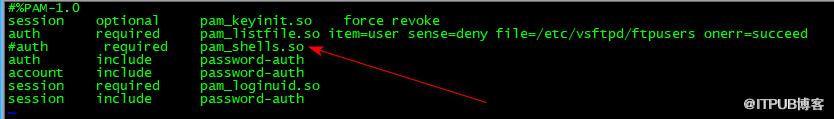
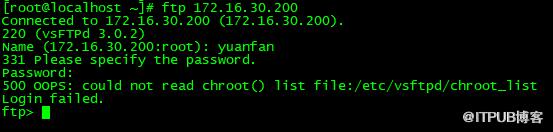
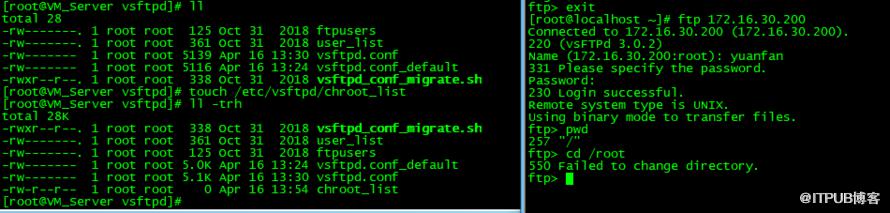
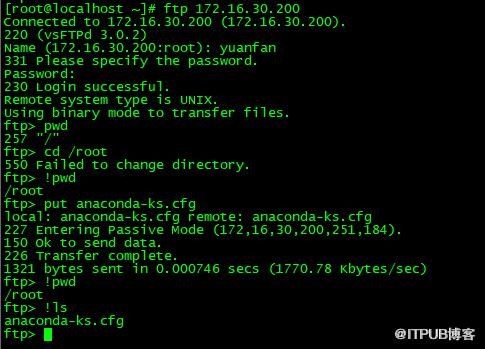
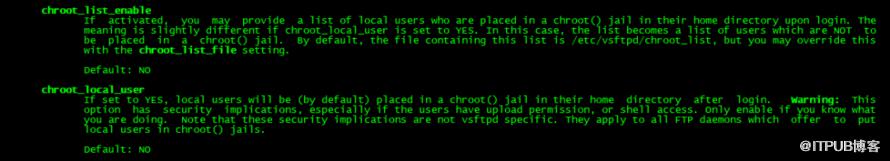
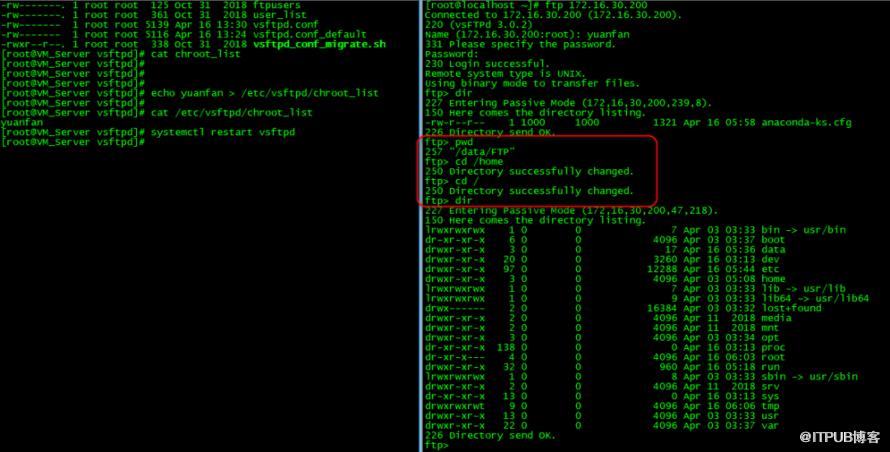
CentOS7下搭建vsftpd服务器(本地用户模式)cp vsftpd.conf vsftpd.conf_defaultanonymous_enable=NO #禁止匿名登录FTP服务器local_enable=YES #允许本地用户登录FTP服务器listen=YES #监听IPv4 sockets#listen_ipv6=YES #关闭监听IPv6 sockets或者改为NOchroot_local_user=YES #全部用户被限制在主目录chroot_list_enable=YES #启用例外用户名单chroot_list_file=/etc/vsftpd/chroot_list #指定例外用户列表文件,列表中用户不被锁定在主目录allow_writeable_chroot=YESsed -i 's/anonymous_enable=YES/anonymous_enable=NO/' /etc/vsftpd/vsftpd.confsed -i 's/listen=NO/listen=YES/' /etc/vsftpd/vsftpd.confsed -i 's/listen_ipv6=YES/listen_ipv6=NO/' /etc/vsftpd/vsftpd.confsed -i 's/#chroot_local_user=YES/chroot_local_user=YES/' /etc/vsftpd/vsftpd.confsed -i 's/#chroot_list_enable=YES/chroot_list_enable=YES/' /etc/vsftpd/vsftpd.confsed -i 's/#chroot_list_file=/chroot_list_file=/' /etc/vsftpd/vsftpd.confecho "allow_writeable_chroot=YES" >> /etc/vsftpd/vsftpd.confuseradd -d /data/FTP -s /sbin/nologin yuanfan#auth required pam_shells.so再手动在/etc/vsftpd/目录下创建一下chroot_list文件即可touch /etc/vsftpd/chroot_list后重新登录,可以正常登录了在FTP服务器这边将用户加到/etc/vsftpd/chroot_list文件中可以man vsftpd.conf查看chroot_list帮助说明echo yuanfan > /etc/vsftpd/chroot_list然后重启vsftpd服务如下图所示,就可以切换家目录了(可以看出用户切换家目录风险较高)
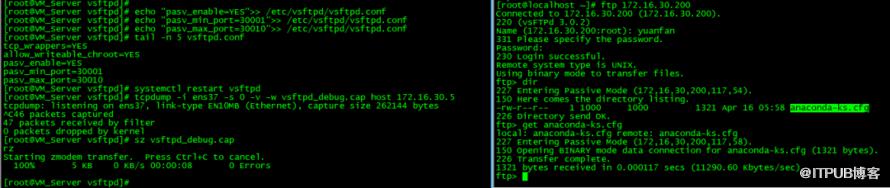
echo "pasv_enable=YES">> /etc/vsftpd/vsftpd.confecho "pasv_min_port=30001">> /etc/vsftpd/vsftpd.confecho "pasv_max_port=30010">> /etc/vsftpd/vsftpd.conf抓包分析可以看到传输端口已经被限制在30001-30010端口范围内
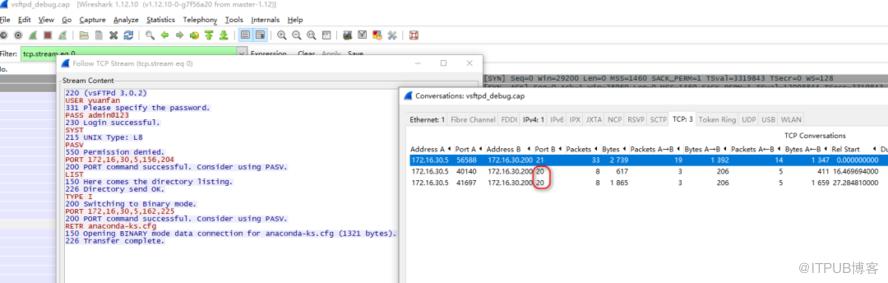
另外ftp登录过程是明文传输的,抓包可以看到用户名与密码
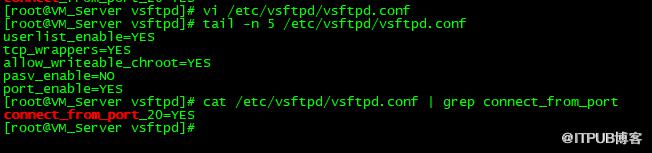
删除上一步中被动模式添加的配置,改成主动模式的配置
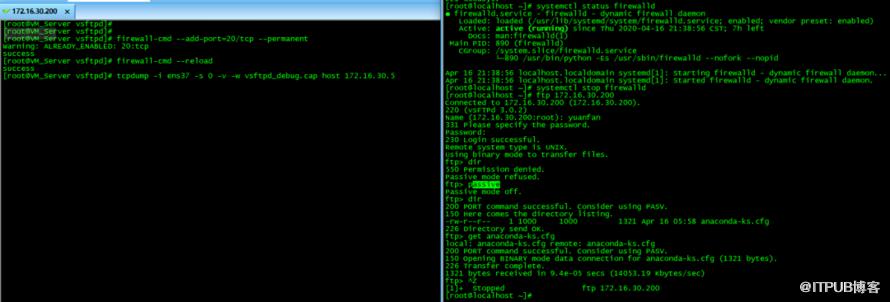
connect_from_port_20=YES(默认有一行)firewall-cmd --add-port=20/tcp --permanent如下图所示Linux客户端使用主动模式需要关闭防火墙
#ftpd_banner=Welcome to blah FTP service.2)限制 FTP 登录用户
在 ftpusers 和 user_list 文件中列举的用户都是不允许访问 FTP 服务的用户(例如 root、bin、daemon 等用户)。除了需要登录 FTP 的用户外,其余用户都应该添加至此拒绝列表中
3)修改监听地址和默认端口
修改 VSFTP 配置文件 vsftpd.conf,设置监听 1.1.1.1 地址的2121 端口
listen_address=1.1.1.1
isten_port=2121

原文作者:WalkingCloud;如有侵权,请联系管理员删除。