Linux入侵排查时安全工具整理
点击上方"walkingcloud"关注,并选择"星标"公众号

Linux入侵排查时安全工具整理
近期有协助网友排查一次Linux云主机中了挖矿病毒的情况:

(图片可放大查看)
溯源排查基本步骤可以参考这篇经典文章
网上类似这样文章我也收藏了一些,都总结得非常不错
1、《linux 溯源命令集合-主机层(持续更新)》 https://cloud.tencent.com/developer/article/1779284 2、《从一次攻击溯源中暴露的安全问题》 https://cloud.tencent.com/developer/article/1796933 3、《入侵溯源难点和云溯源体系建设》 https://cloud.tencent.com/developer/article/1802807 4、《一篇文章说清楚 Linux 应急响应技巧》 https://cloud.tencent.com/developer/article/1558918 5、《Linux 应急响应流程及实战演练》 https://cloud.tencent.com/developer/article/1355030 6、《Linux应急响应之工具篇》 https://cloud.tencent.com/developer/article/1449023
当然应对Linux入侵时我们也可以使用一些自动化的安全工具协助排查溯源 并进行安全加固
之前也有发过CentOS安全加固的几篇文章
也介绍过lynis安全基线检查工具
下面介绍近期我所接触过的几款Linux安全工具
1、GScan
GScan程序旨在为安全应急响应人员对Linux主机排查时提供便利,实现主机侧Checklist的自动全面化检测,根据检测结果自动数据聚合,进行黑客攻击路径溯源。
作者:咚咚呛
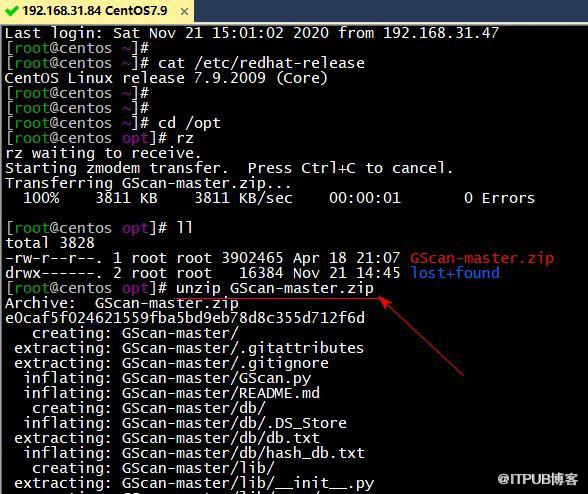
下载地址
https://github.com/grayddq/GScan

(图片可放大查看)
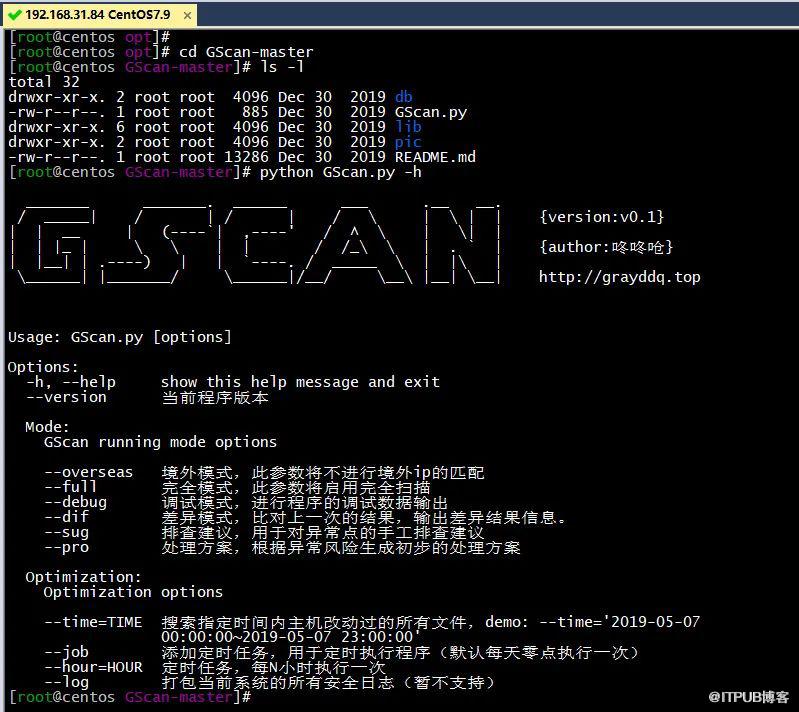
-h --help 查看帮助
python GScan.py -h
(图片可放大查看)
(图片可放大查看)
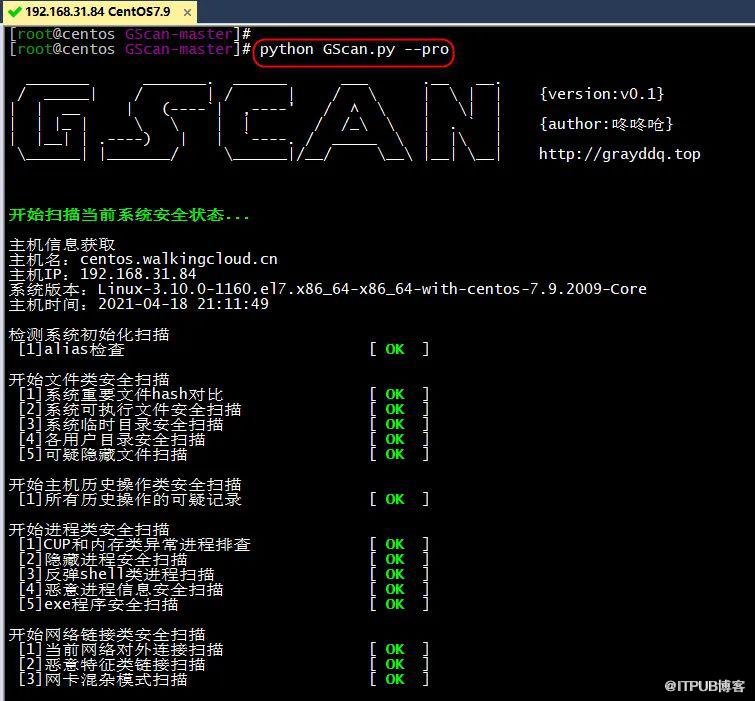
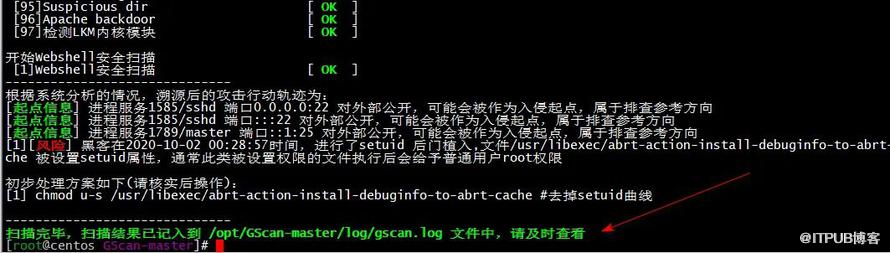
根据异常风险生成初步的处理方案
python GScan.py --pro
(图片可放大查看)
(图片可放大查看)
启用完全扫描
python GScan.py --full
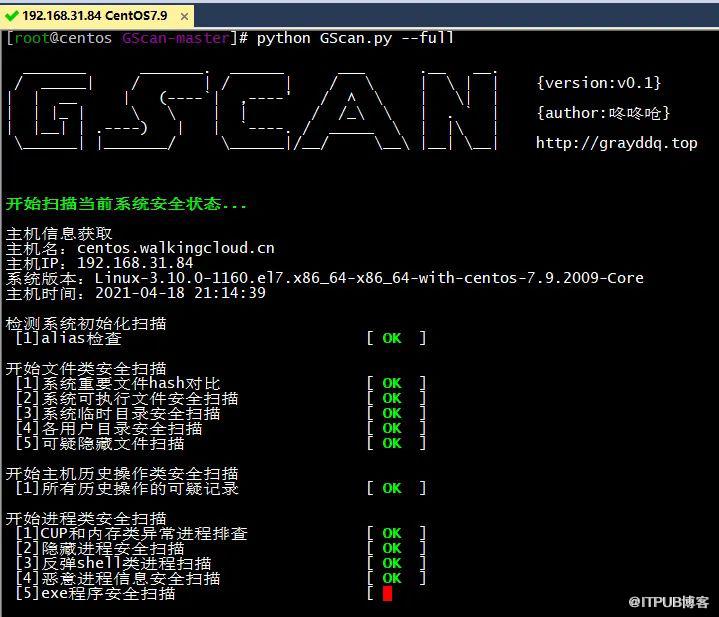
(图片可放大查看)
2、rkhunter
1)rkhunter简介
rkhunter也叫”Rootkit猎手”, rkhunter是Linux系统平台下的一款开源入侵检测工具,具有非常全面的扫描范围,除了能够检测各种已知的rootkit特征码以外,还支持端口扫描、常用程序文件的变动情况检查。
rootkit是Linux平台下最常见的一种木马后门工具,它主要通过替换系统文件来达到入侵和和隐蔽的目的,这种木马比普通木马后门更加危险和隐蔽,普通的检测工具和检查手段很难发现这种木马。rootkit攻击能力极强,对系统的危害很大,它通过一套工具来建立后门和隐藏行迹,从而让攻击者保住权限,以使它在任何时候都可以使用root 权限登录到系统。
rootkit主要有两种类型:文件级别和内核级别。
1、文件级别的rootkit: 一般是通过程序漏洞或者系统漏洞进入系统后,通过修改系统的重要文件来达到隐藏自己的目的。在系统遭受rootkit攻击后,合法的文件被木马程序替代,变成了外壳程序,而其内部是隐藏着的后门程序。通常容易被rootkit替换的系统程序有login、ls、ps、ifconfig、du、find、netstat等。文件级别的rootkit,对系统维护很大,目前最有效的防御方法是定期对系统重要文件的完整性进行检查,如Tripwire、aide等。
2、内核级rootkit: 是比文件级rootkit更高级的一种入侵方式,它可以使攻击者获得对系统底层的完全控制权,此时攻击者可以修改系统内核,进而截获运行程序向内核提交的命令,并将其重定向到入侵者所选择的程序并运行此程序。内核级rootkit主要依附在内核上,它并不对系统文件做任何修改。以防范为主。
2、rkhunter的安装与使用
1)、配置EPEL源后安装rkhunter
yum install rkhunter

(图片可放大查看)
vi /etc/sysconfig/rkhunter
DIAG_SCAN=no修改为yes
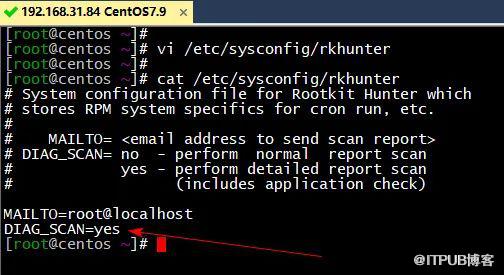
(图片可放大查看)
2)、在线升级rkhunter 的rootkit木马库
rkhunter --update
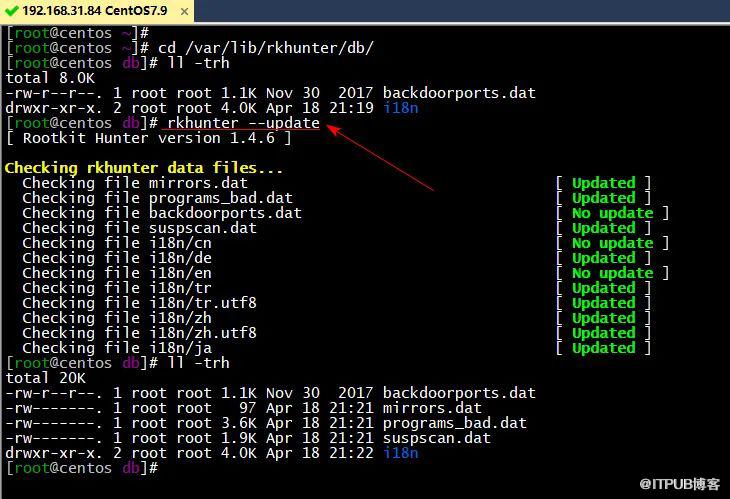
3)、为基本系统程序建立校对样本
建议系统安装完成后就建立
rkhunter --propupd

#样本文件位置 /var/lib/rkhunter/db/rkhunter.dat
4)、执行检测命令
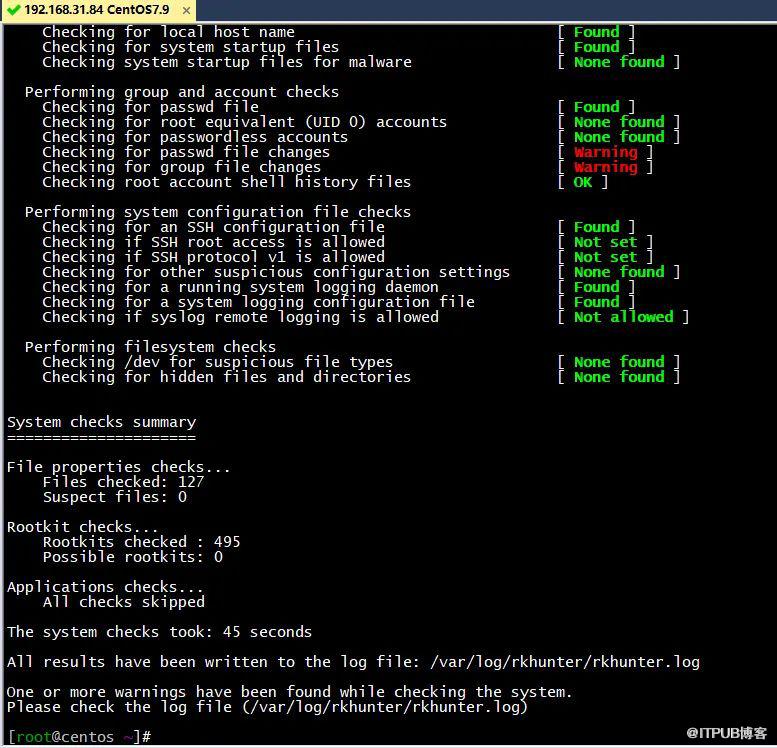
如果不想要每个部分都按 Enter 键来继续,想要让程序自动持续执行,可以使用 --sk参数, --skip-keypress
rkhunter --check --sk
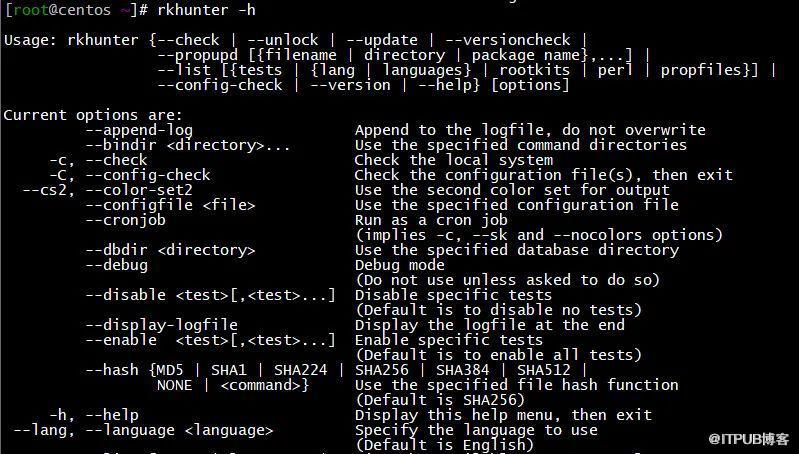
(图片可放大查看)

(图片可放大查看)
(图片可放大查看)
3、ClamAV
ClamAV(Clam AntiVirus)是Linux平台上的开源病毒扫描程序,主要应用于邮件服务器,采用多线程后台操作,可以自动升级病毒库

(图片可放大查看)

(图片可放大查看)
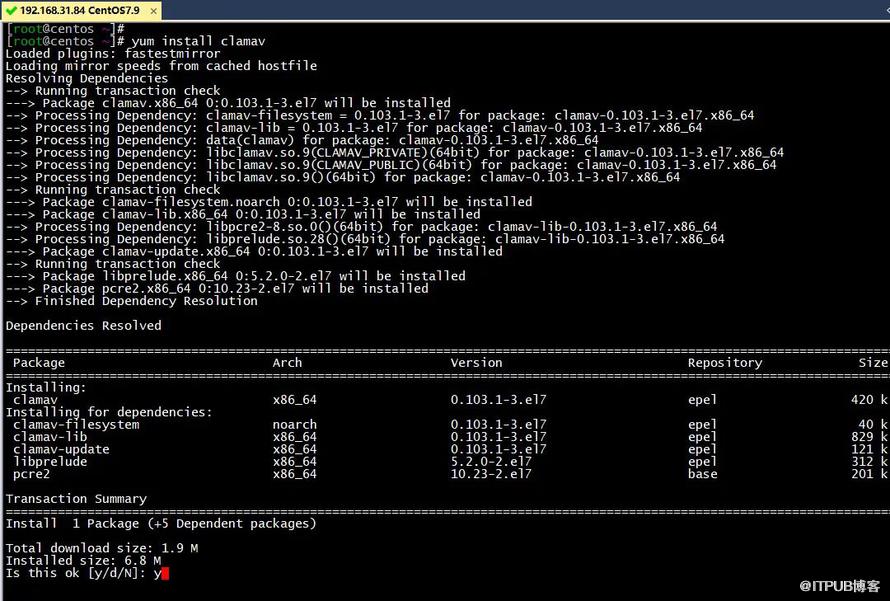
1)配置EPEL源后安装ClamAV
yum install clamav
(图片可放大查看)
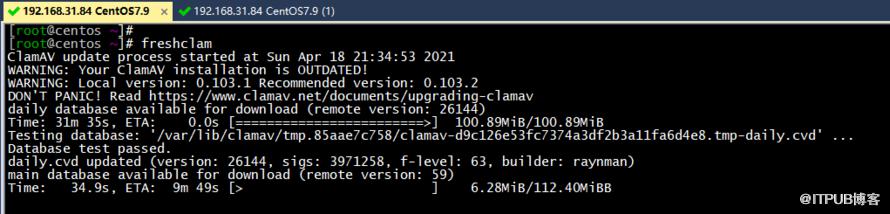
2)更新病毒库
freshclam
(图片可放大查看)
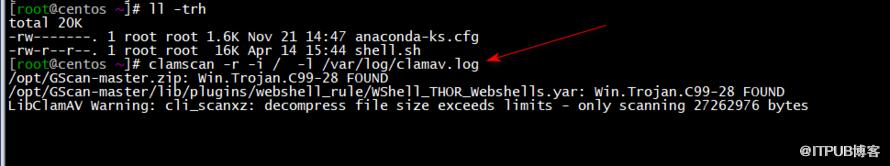
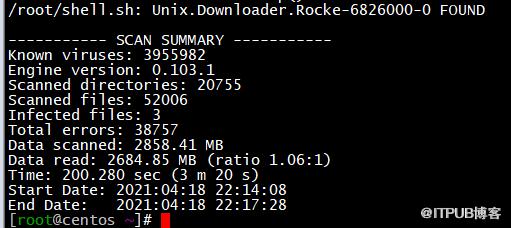
3)clamscan扫描
clamscan -r -i / -l /var/log/clamav.log
(图片可放大查看)
(图片可放大查看)
原文作者:WalkingCloud;如有侵权,请联系管理员删除。

最新文章
- GrayLog常见问题收录-FAQ篇
- 使用GraylogDataNode作为内置OpenSearch日志存储的GrayLog6.1.2一键安装脚本
- 开源日志平台GrayLog最新版本6.1.0的一键安装脚本
- GrayLog6.0.X通过yum方式升级到最新版本
- 专业强大好用的SSH终端/SFTP客户端工具-Xshell8+XFTP8免费版
- GrayLog对接DLP并实现数据安全告警单独发送给员工主管
- 国产免费NAS系统-飞牛私有云fnOS安装初体验
- 使用RR(Redpill Recovery)引导安装最新群晖NAS系统DSM7.2.1
- 开源日志平台GrayLog最新稳定版本6.0.5的一键安装脚本
- shell脚本+webhook实现联动一键联动删除异常大小的文件
