Graylog4.2+GeoIP2获取SSH暴力破解攻击者IP的地理位置信息
点击上方"walkingcloud"关注,并选择"星标"公众号
场景说明
当云服务器位于公网时,并开放了SSH端口,会经常受到SSH暴力破解攻击
通过rsyslog转发云服务器系统日志到GrayLog进行日志分析系统安全日志,结合GeoIP2地址数据库就可以获取SSH暴力破解攻击者IP的地理位置信息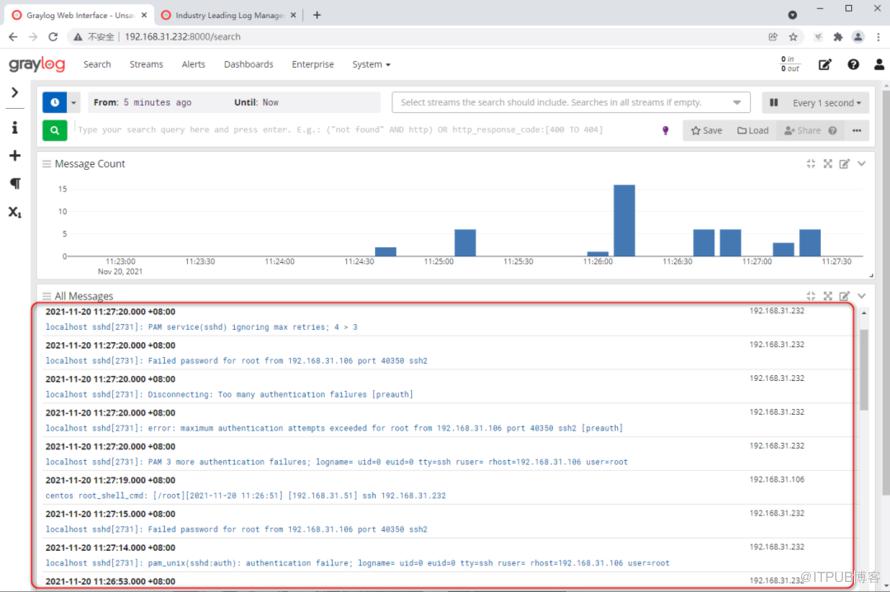
(图片可点击放大查看)
准备条件
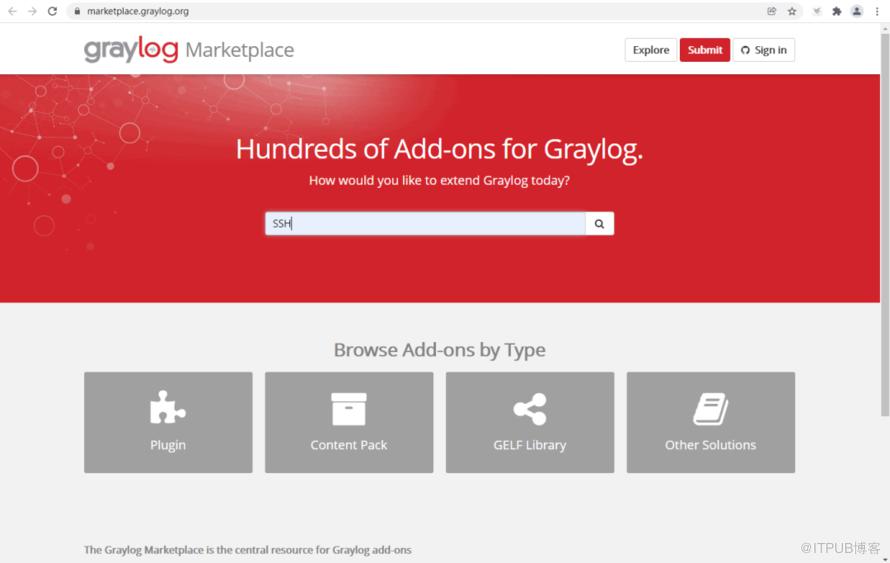
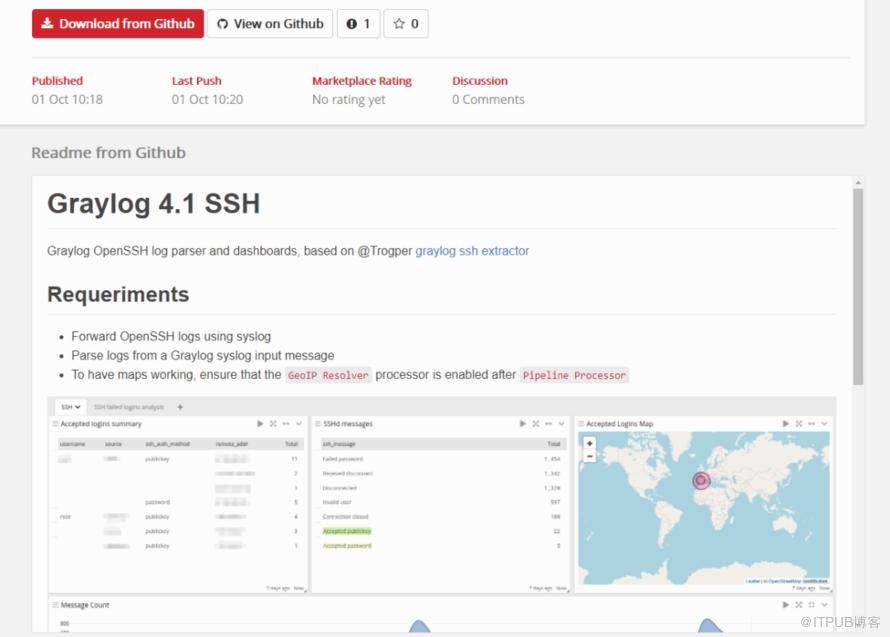
1、GrayLog的Marketplace中下载SSH日志Content Pack
https://github.com/xkill/graylog_4.1_ssh
(图片可点击放大查看)

(图片可点击放大查看)
(图片可点击放大查看)
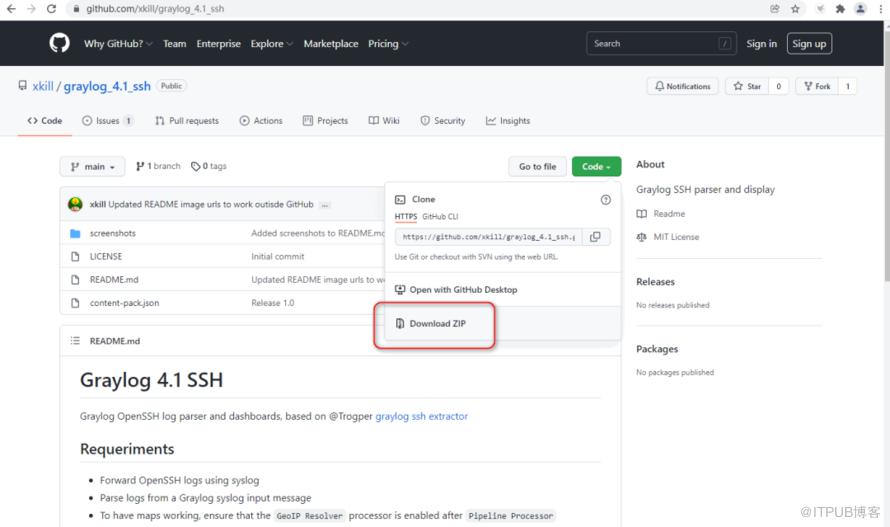
(图片可点击放大查看)
2、GeoIP2 Databases
GeoIP的数据库文件

(图片可点击放大查看)
具体实现的操作方法
1、上传GeoIP地址库文件
GeoLite2-City_20211116.tar.gz文件中GeoLite2-City.mmdb上传到GrayLog服务器的/etc/graylog/server目录中
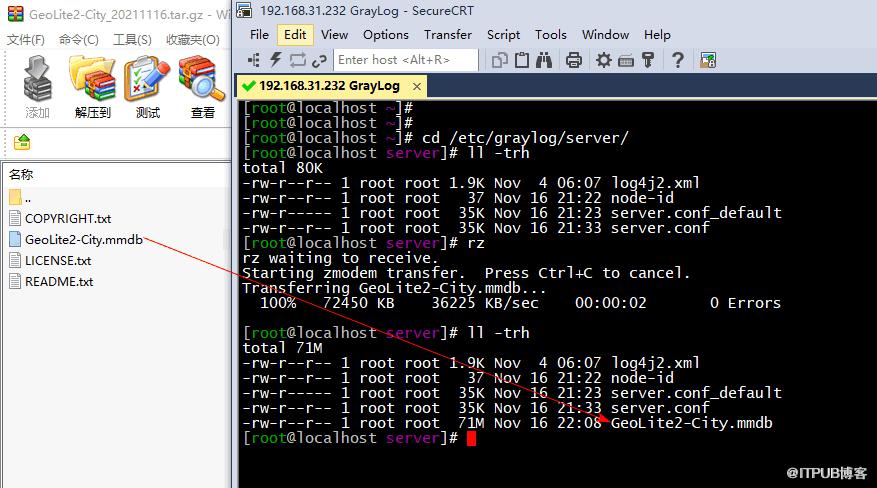
(图片可点击放大查看)
2、启用GeoIP Resolver
system/configurations中最右下方Geo-Location Processor中 启用Geo-Location Processor

(图片可点击放大查看)
并在Message Processors Configuration中将GeoIP Resolver的顺序放在最下面 拖拽即可
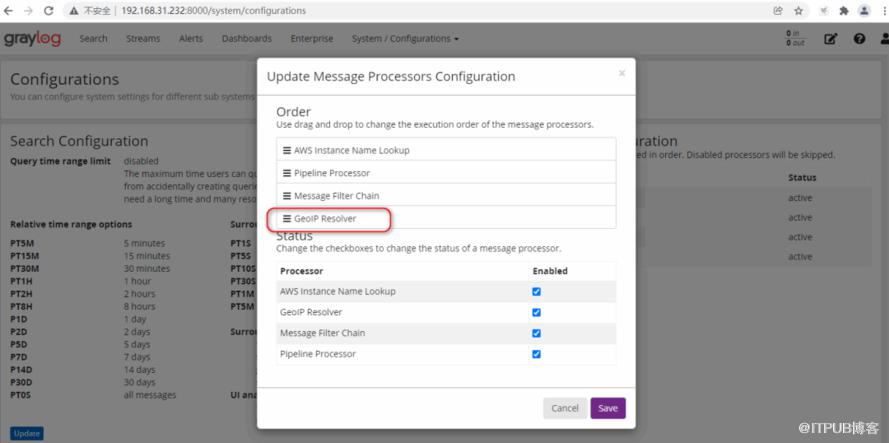
(图片可点击放大查看)

(图片可点击放大查看)
3、上传并安装graylog_4.1_ssh-main-content-pack

(图片可点击放大查看)

(图片可点击放大查看)
4、修改Pipeline SSH的extract_ssh_fields
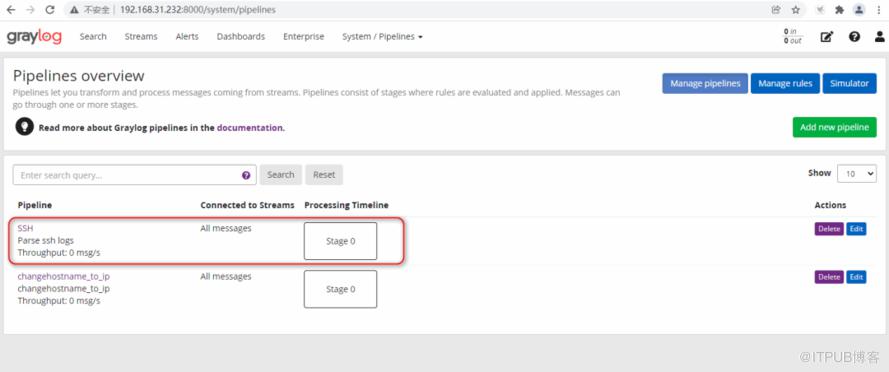
(图片可点击放大查看)
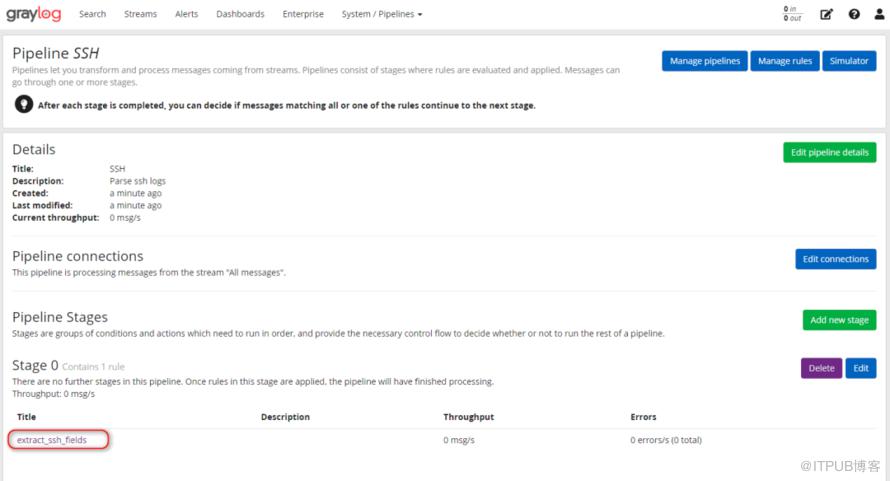
(图片可点击放大查看)
语法为第三行为has_field("message")
rule "extract_ssh_fields"
when
     has_field("message")
then
    let msg = to_string($message.message);
    let msg2 = regex_replace("Invalid user", msg, "Invalid user by invalid user");
    let parsed = grok(pattern: "%{SSH}", value: msg2, only_named_captures: true);
    set_fields(parsed);
    rename_field("ssh_rip","remote_addr");
    rename_field("ssh_username","username");
end
保存并应用
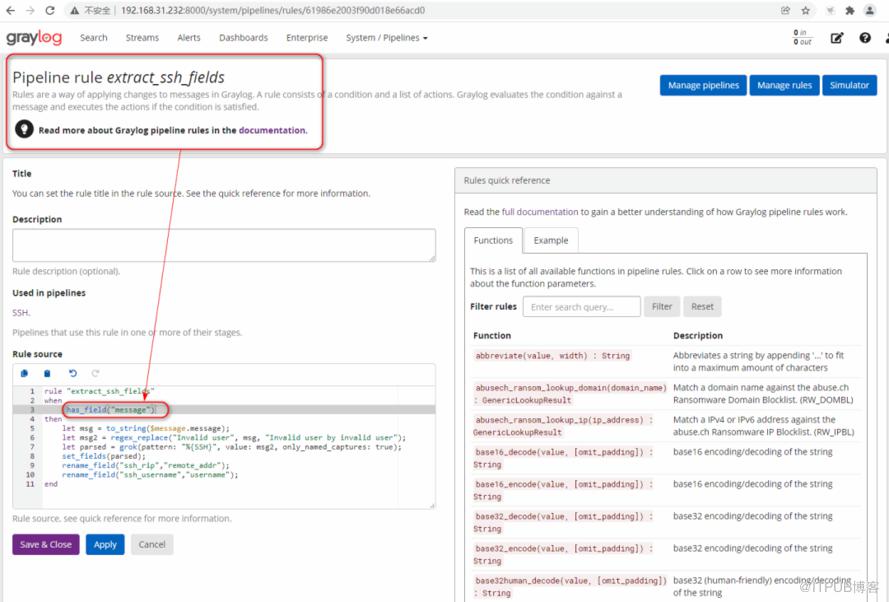
(图片可点击放大查看)
5、模拟公网IP测试SSH登录失败
这里由于我在内网服务器上操作,可以ifconfig ens192:1起虚拟IP进行模拟
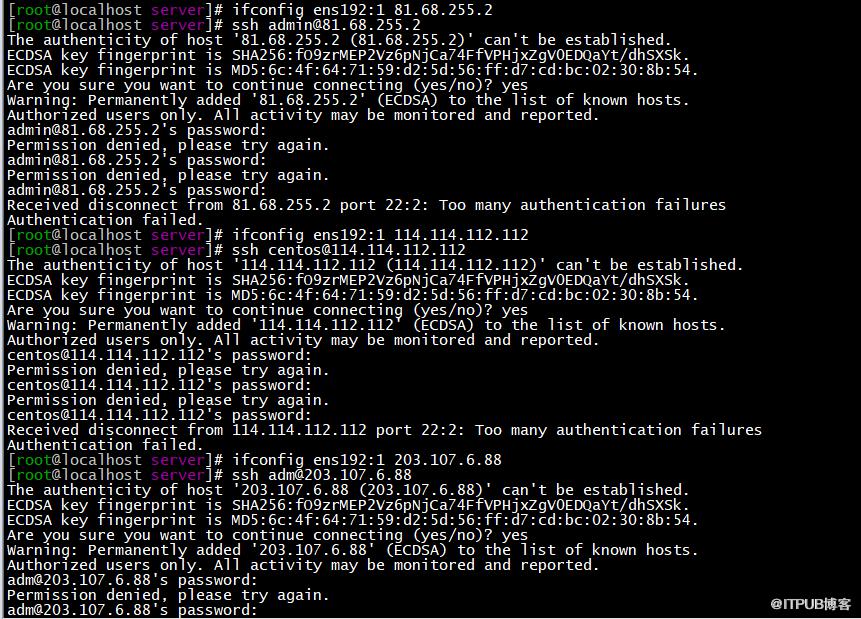
(图片可点击放大查看)
6、查看效果
可以在SSH Dashboard的地图中看到效果

(图片可点击放大查看)
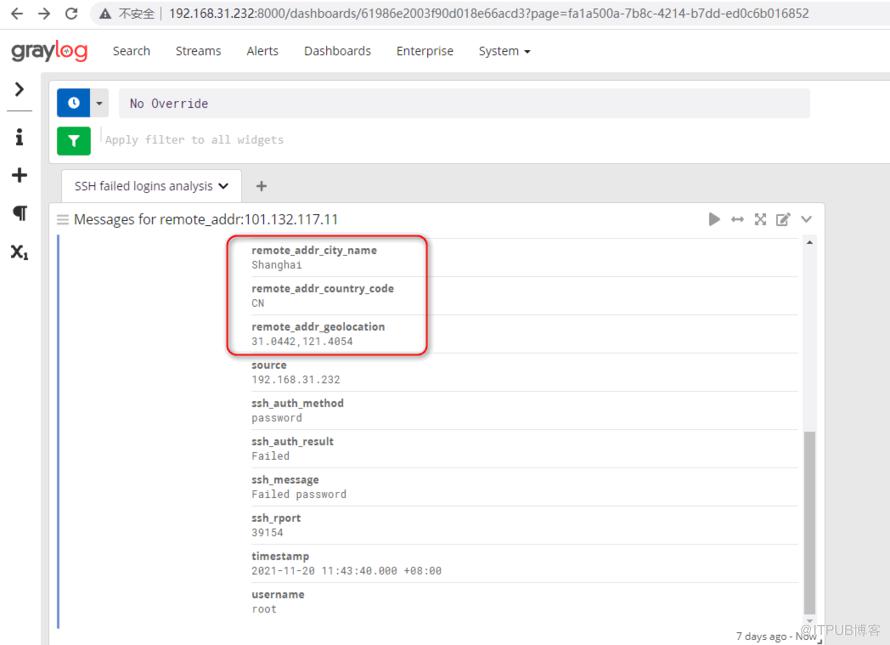
(图片可点击放大查看)
当然,日志分析只是一方面,最重要还是要对SSH进行安全加固
1、云控制台配置安全组规则只允许运维主机访问SSH
2、Fail2ban工具实现动态阻断SSH暴力破解攻击
3、使用TCPwrapper进行SSH登录IP黑白名单
原文作者:WalkingCloud;如有侵权,请联系管理员删除。

最新文章
- GrayLog常见问题收录-FAQ篇
- 使用GraylogDataNode作为内置OpenSearch日志存储的GrayLog6.1.2一键安装脚本
- 开源日志平台GrayLog最新版本6.1.0的一键安装脚本
- GrayLog6.0.X通过yum方式升级到最新版本
- 专业强大好用的SSH终端/SFTP客户端工具-Xshell8+XFTP8免费版
- GrayLog对接DLP并实现数据安全告警单独发送给员工主管
- 国产免费NAS系统-飞牛私有云fnOS安装初体验
- 使用RR(Redpill Recovery)引导安装最新群晖NAS系统DSM7.2.1
- 开源日志平台GrayLog最新稳定版本6.0.5的一键安装脚本
- shell脚本+webhook实现联动一键联动删除异常大小的文件
