GrayLog实现堡垒机绕过告警时体现出具体违规人员的信息
点击上方"walkingcloud"关注,并选择"星标"公众号
在上一篇文章【实践】GrayLog下利用PrometheusAlert实现堡垒机绕过告警推送到钉钉群 的基础上,进行进一步的细化
GrayLog实现堡垒机绕过告警时能体现出具体违规人员的姓名

(图片可点击放大查看)
说明:本文所说的堡垒机绕过只针对Linux服务器
先看服务器/var/log/secure原始日志详情
Feb 19 15:53:50 localhost sshd[10978]: Accepted password for root from 192.168.31.25 port 52352 ssh2

(图片可点击放大查看)
思路与方法如下
1、这个功能需要从日志提取出192.168.31.25 这个IP字段field,并存为ssh_login_ip,需要用到GrayLog 的extrator提取器来实现
2、然后再需要用GrayLog的Lookup Tables实现IP字段field:ssh_login_ip查询到具体员工姓名,然后转换或者新增ssh_login_user这个字段
3、接下来再定义PrometheusAlert中GrayLog告警模板即可
具体实践的步骤如下
一、在syslog这个Input中配置extractor提取器
先加载你要提取的日志,可以用Search里找到要原始日志的MessageID以及index来Load message
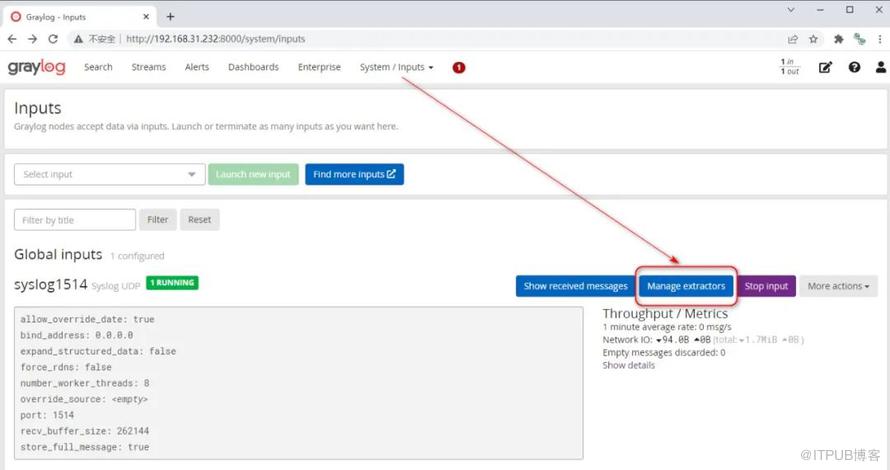
(图片可点击放大查看)
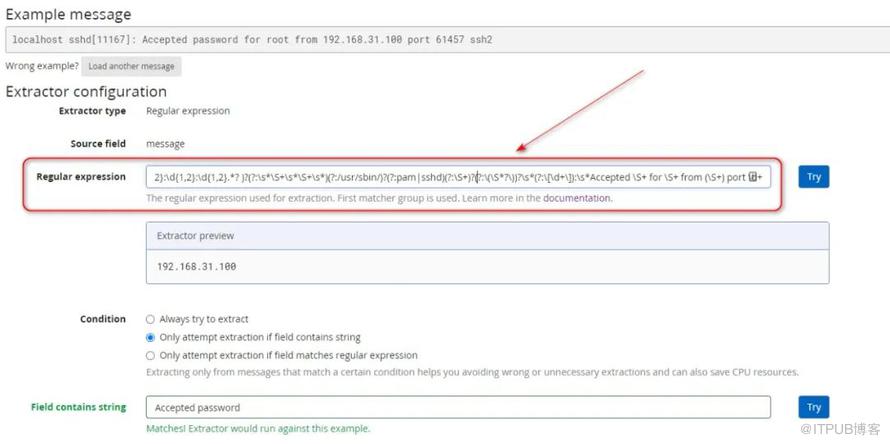
提取器选择Regular expression正则表达式类型
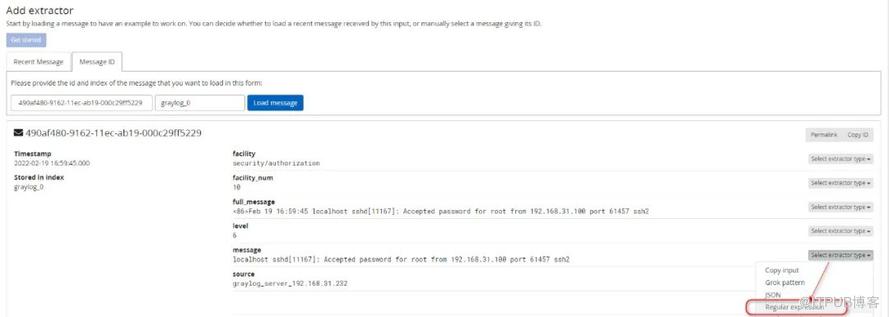
(图片可点击放大查看)
我这里的正则表达式为
\]: Accepted password for .* from (.+?)\s.?
也可以用下面这个表达式 然后条件Condition你可以设置也可以不设置
Store as field并存为ssh_login_ip这个字段
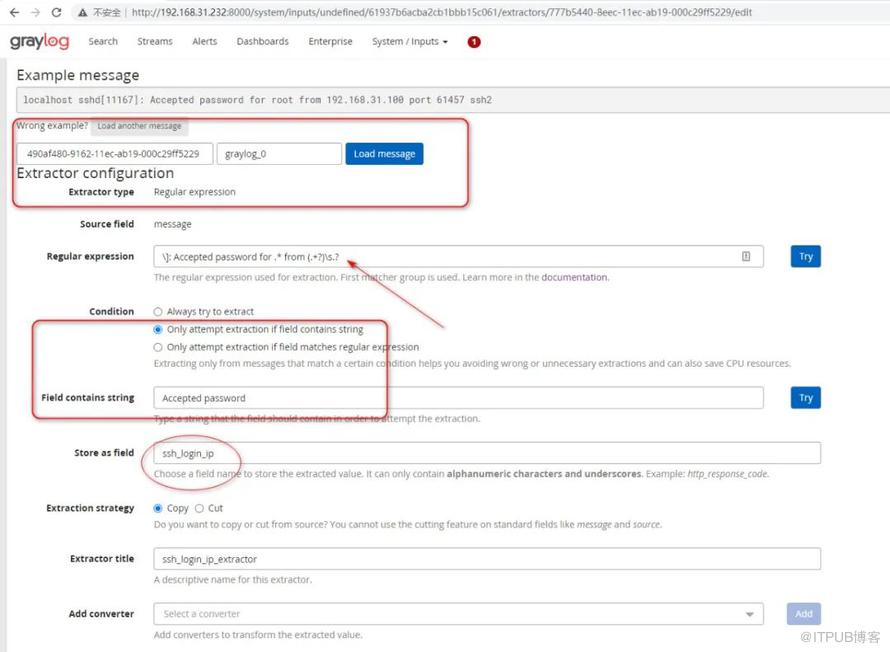
(图片可点击放大查看)
-
1、正则表达式可以用Try进行预览测试 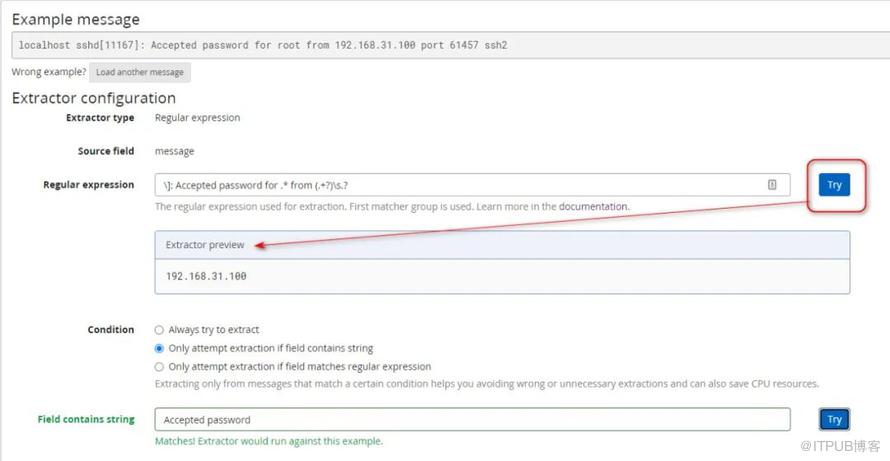
(图片可点击放大查看)
2、关于上面的正则表达式也可以用下面这个
(?:<\d+>)?(?:\d{4}-\d{1,2}-\d{1,2}T\d{1,2}:\d{1,2}:\d{1,2}.*?|\S{1,3}\s*\d{1,2}\s*\d{1,2}:\d{1,2}:\d{1,2}.*? )?(?:\s*\S+\s*\S+\s*)(?:/usr/sbin/)?(?:pam|sshd)(?:\S+)?(?:\(\S*?\))?\s*(?:\[\d+\]):\s*Accepted \S+ for \S+ from (\S+) port \d+
(图片可点击放大查看)
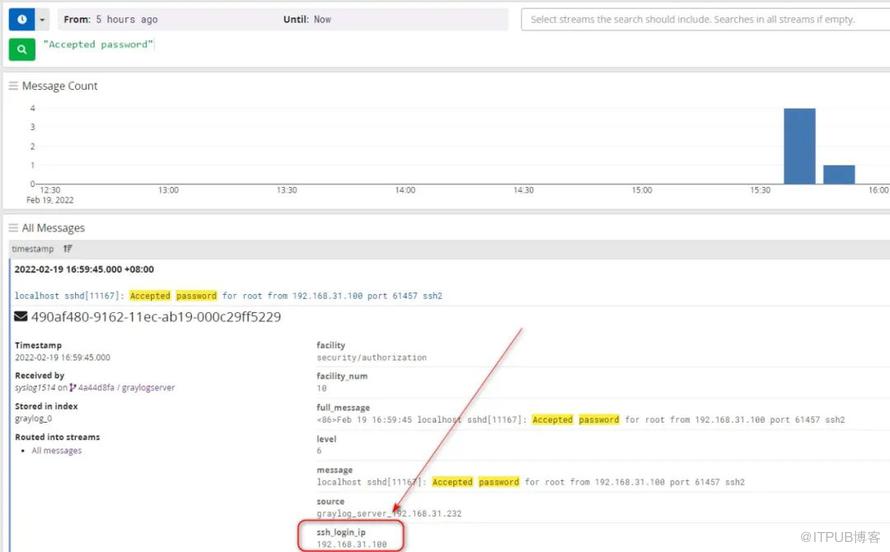
保存这个提取器之后再查询SSH密码成功登录的日志就有了ssh_login_ip这个字段了
(图片可点击放大查看)
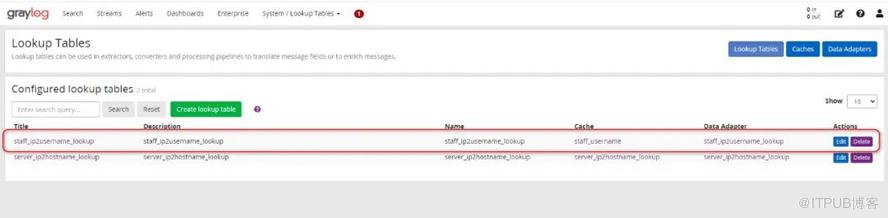
二、接下来配置员工IP与员工姓名的lookup Tables
这个步骤可以参考上一篇文章
【精选实践】GrayLog下利用PrometheusAlert实现堡垒机绕过告警推送到钉钉群
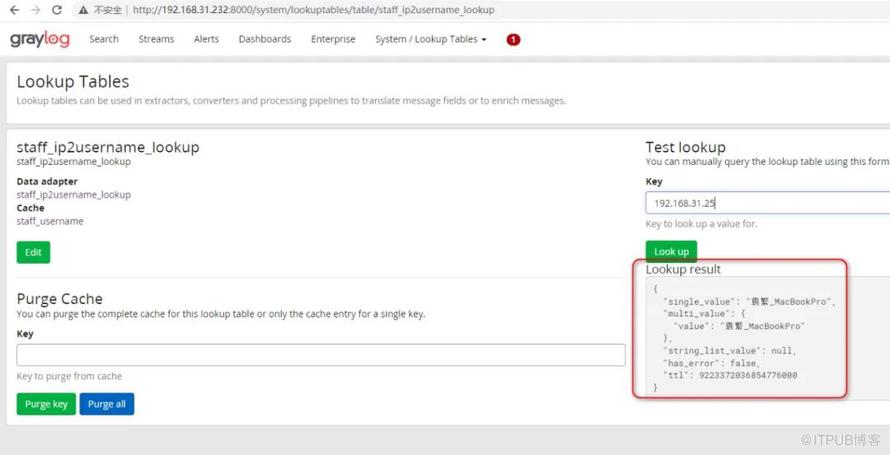
配置后的截图

能正常查询到员工姓名
(图片可点击放大查看)
(图片可点击放大查看)
三、创建pipeline中加一条rule 例如staff_ip2username_lookup
规则内容如下
rule "staff_ip2username_lookup"

when
    has_field("ssh_login_ip")
then
    //let update_username = lookup_value("staff_ip2username_lookup",$message.ssh_login_ip);
    let update_username = lookup_value("staff_ip2username_lookup",$message.ssh_login_ip);
    set_field("ssh_login_user",update_username);
end
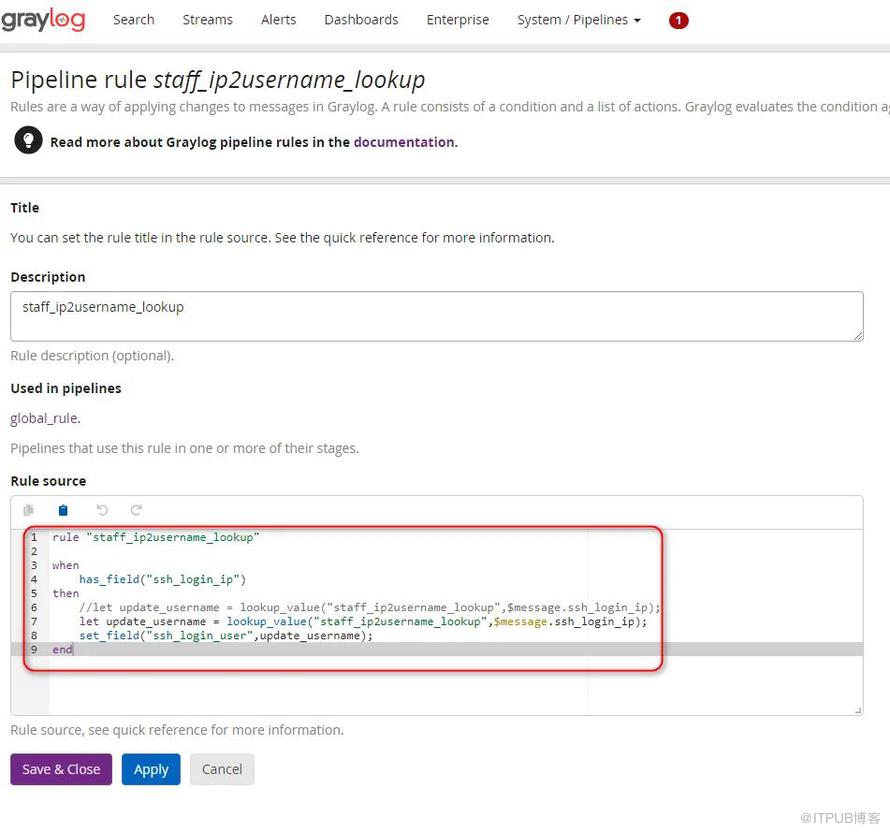
(图片可点击放大查看)
也可以用如下规则(注意用lookup与lookup_value的区别)
rule "staff_ip2username_lookup"

when
    has_field("ssh_login_ip")
then
    //let update_username = lookup_value("staff_ip2username_lookup",$message.ssh_login_ip);
    let update_username = lookup("staff_ip2username_lookup",$message.ssh_login_ip);
    set_field("ssh_login_ip",update_username["value"]);
end
如下图所示 在Stage1中应用这个pipeline rule
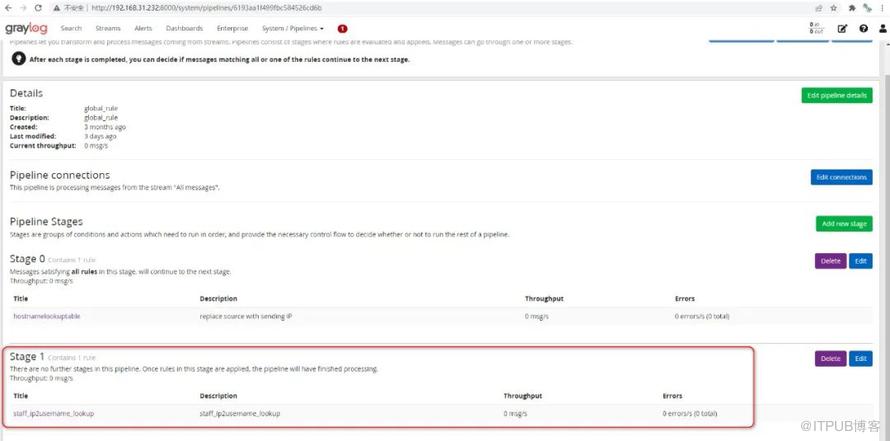
(图片可点击放大查看)
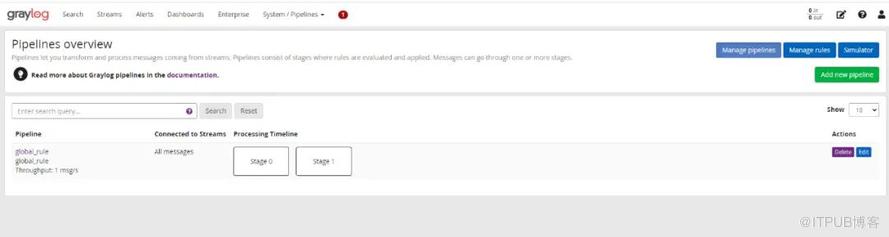
(图片可点击放大查看)
四、调整日志消息的处理顺序
Message Filter Chain要放在Pipeline Processor之前
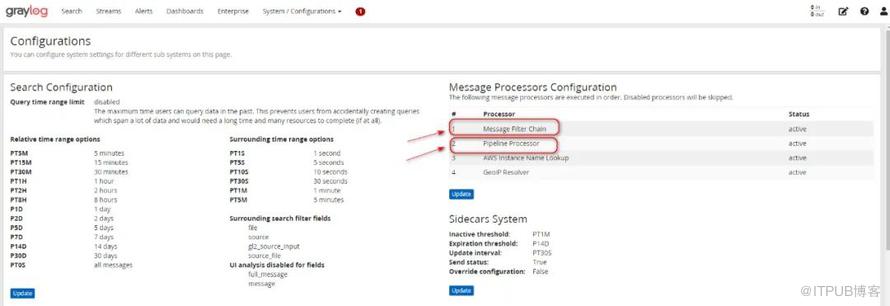
(图片可点击放大查看)
五、配置Graylog Alert+PrometheusAlert告警
这时就有了ssh_login_user这个字段了

(图片可点击放大查看)
接下来就只需要配置告警了
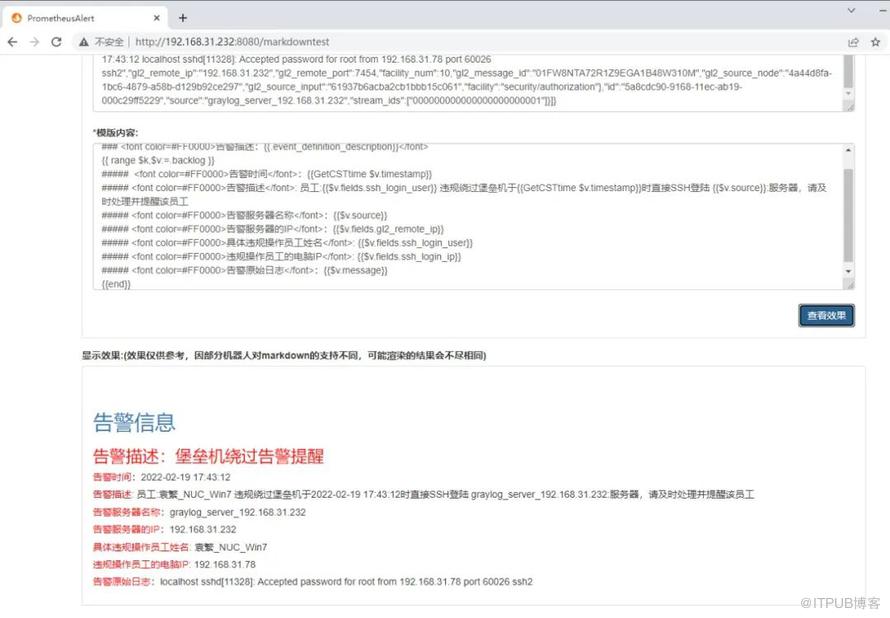
具体告警模板如下
(图片可点击放大查看)
## [告警信息](.check_result.Event.Source)
### <font color=#FF0000>告警描述:{{.event_definition_description}}</font>
{{ range $k,$v:=.backlog }}
#####  <font color=#FF0000>告警时间</font>:{{GetCSTtime $v.timestamp}}
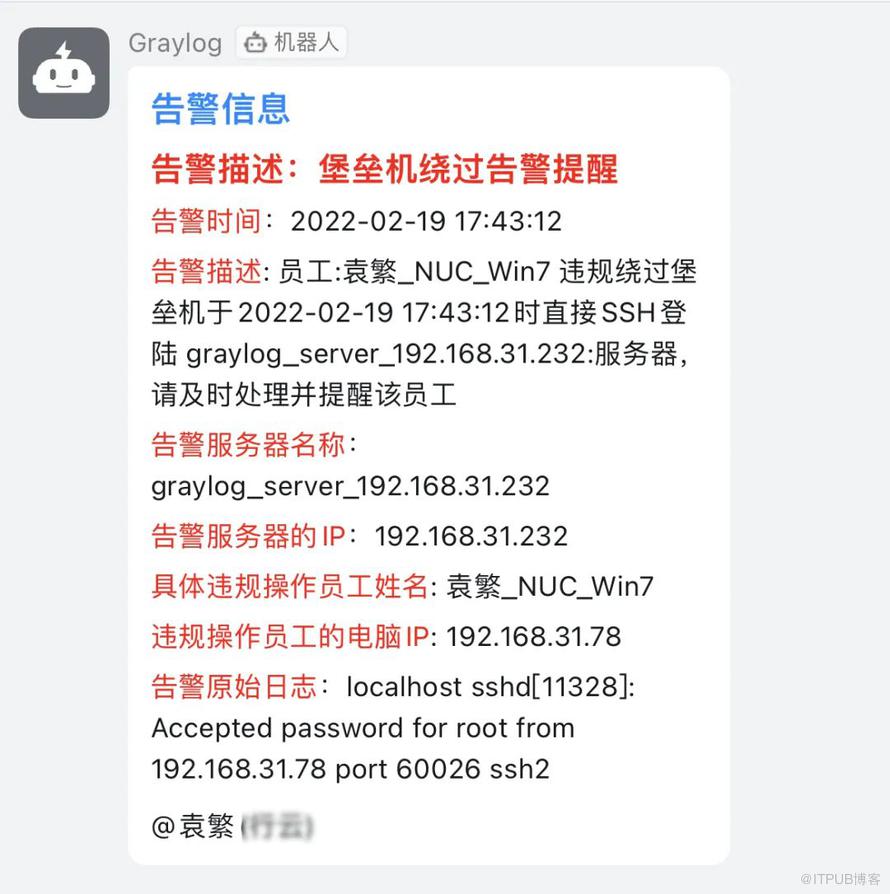
##### <font color=#FF0000>告警描述</font>: 员工:{{$v.fields.ssh_login_user}} 违规绕过堡垒机于{{GetCSTtime $v.timestamp}}时直接SSH登陆 {{$v.source}}:服务器,请及时处理并提醒该员工
##### <font color=#FF0000>告警服务器名称</font>:{{$v.source}}
##### <font color=#FF0000>告警服务器的IP</font>:{{$v.fields.gl2_remote_ip}}
##### <font color=#FF0000>具体违规操作员工姓名</font>: {{$v.fields.ssh_login_user}}
##### <font color=#FF0000>违规操作员工的电脑IP</font>: {{$v.fields.ssh_login_ip}}
##### <font color=#FF0000>告警原始日志</font>:{{$v.message}}
{{end}}
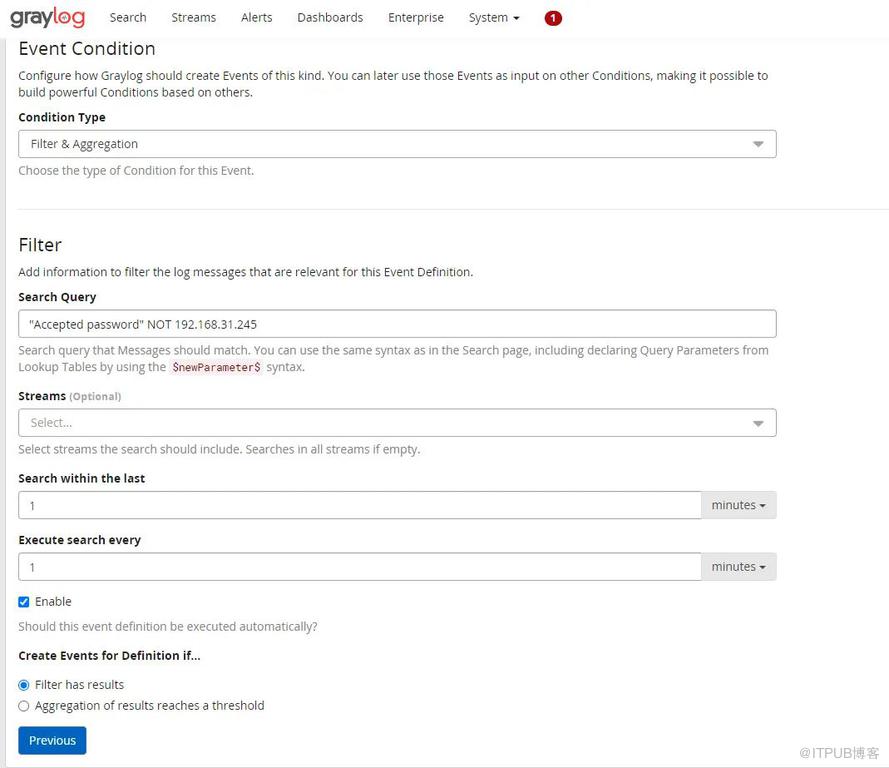
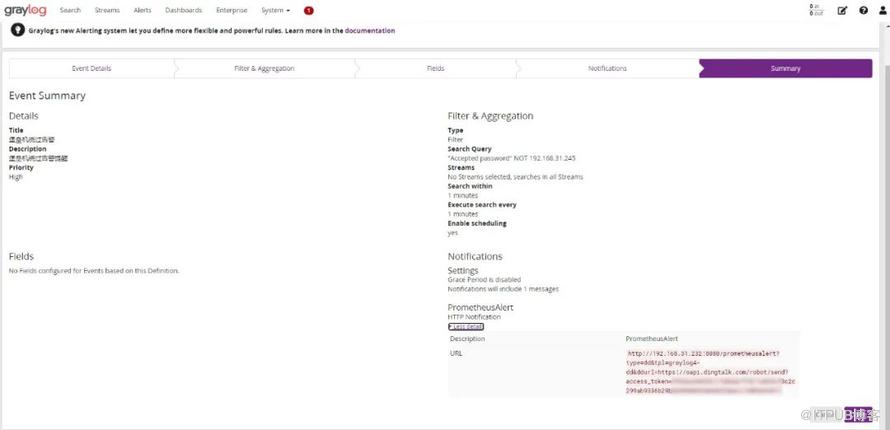
配置后截图示例
(图片可点击放大查看)
(图片可点击放大查看)
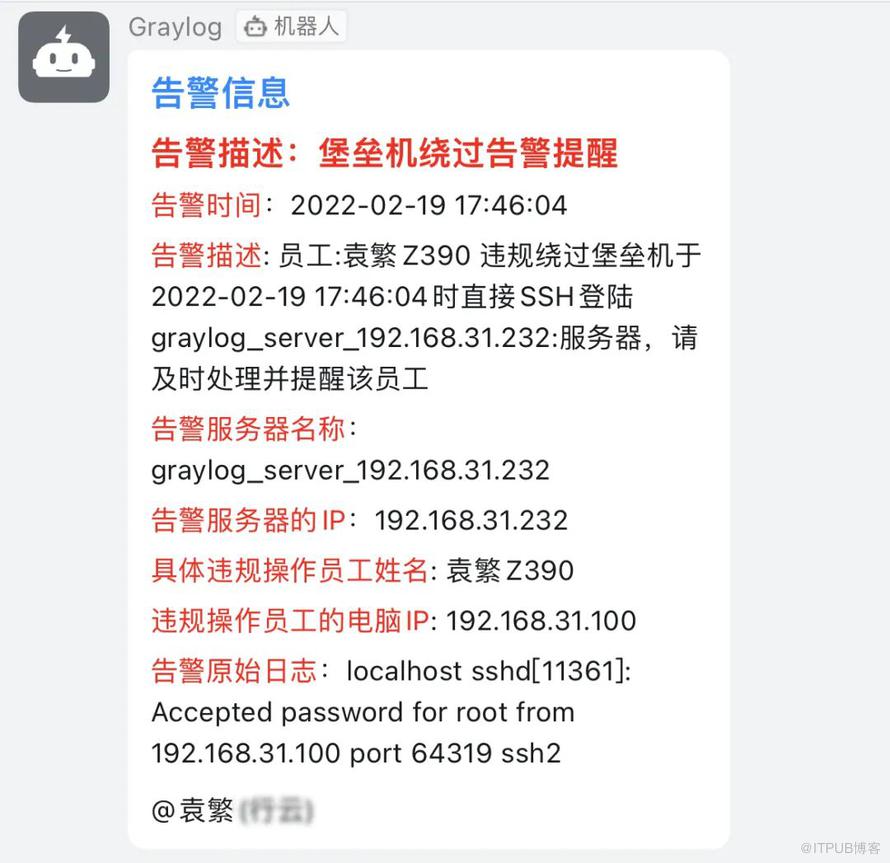
六、钉钉机器人告警效果
截图如下
(图片可点击放大查看)
(图片可点击放大查看)
七、总结与展开
其实还有两种方式直接利用LookupTables实现IP转换为员工姓名信息
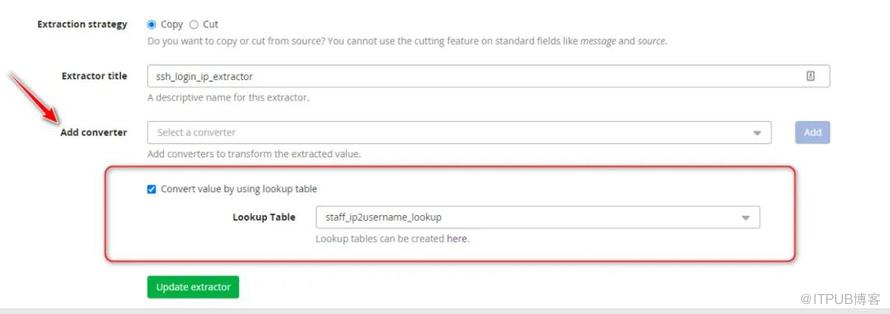
1、在配置提取器里直接再添加一个converter,类型为Lookup Tables
(图片可点击放大查看)
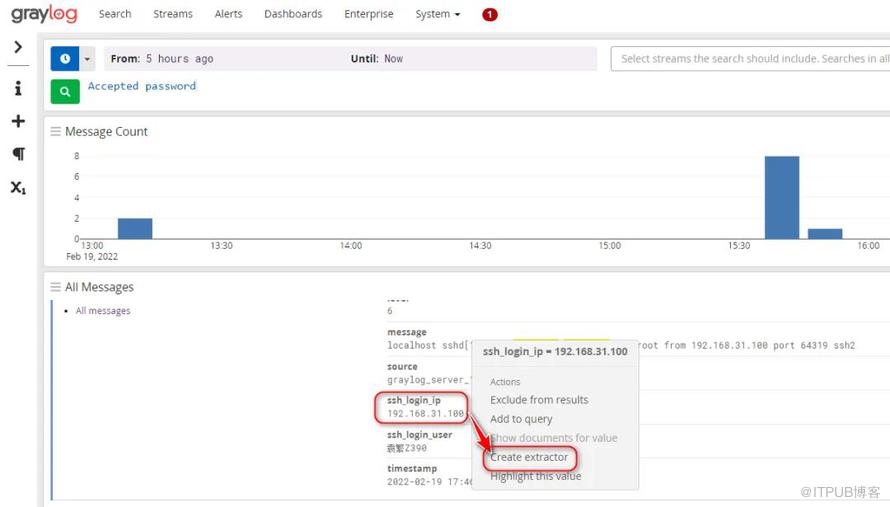
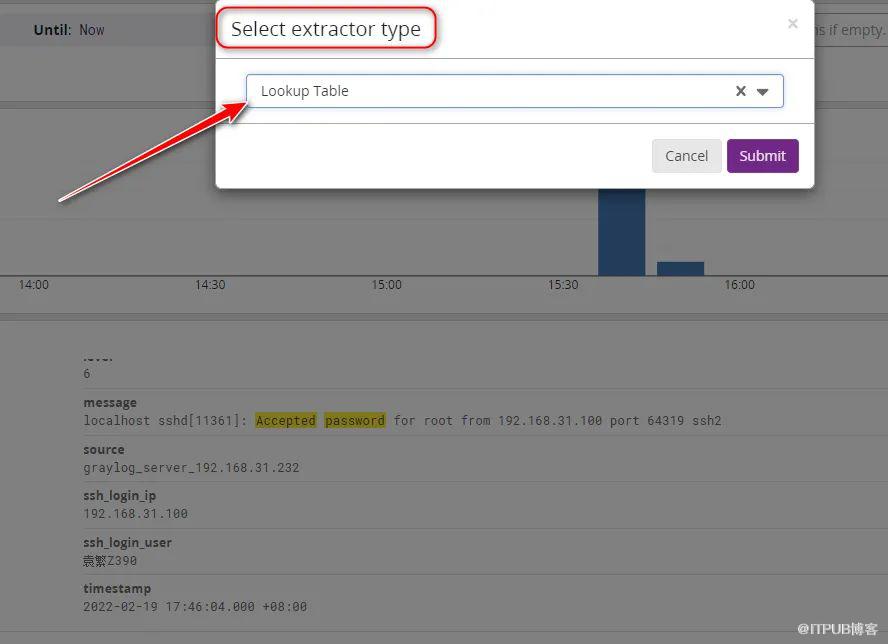
2、在ssh_login_ip这个字段再二次提取,提取器选择Lookup Table这个类型
(图片可点击放大查看)
(图片可点击放大查看)
3、其实还可以进一步细化 再利用之前提到webhook工具在告警产生后进行命令执行,实现调用脚本自动触发SSH登录IP封锁或者消息推送到该员工
例如调用shell脚本
echo "sshd: $ssh_login_ip" >> /etc/hosts.deny
不过这个做法不太合理,如果配置过防堡垒机绕过的SSH访问控制策略 /etc/hosts.allow里应该是有堡垒机的IP和该员工的IP(意思是该员工有手动修改过/etc/hosts.allow文件,把自己的IP放通了) /etc/hosts.deny里是拒绝所有,一般不让修改(白名单/黑名单,最小化原则实现控制的常见安全控制方法) 所以这时应该调用脚本去删有该员工的IP的配置 例如
sed -i ’/$ssh_login_ip/d' /etc/hosts.allow
(这里只是举例,shell脚本语法不一定对)
当然告警自动化安全运维的想法还可以继续发散,欢迎提出好的建议。
原文作者:WalkingCloud;如有侵权,请联系管理员删除。

最新文章
- GrayLog常见问题收录-FAQ篇
- 使用GraylogDataNode作为内置OpenSearch日志存储的GrayLog6.1.2一键安装脚本
- 开源日志平台GrayLog最新版本6.1.0的一键安装脚本
- GrayLog6.0.X通过yum方式升级到最新版本
- 专业强大好用的SSH终端/SFTP客户端工具-Xshell8+XFTP8免费版
- GrayLog对接DLP并实现数据安全告警单独发送给员工主管
- 国产免费NAS系统-飞牛私有云fnOS安装初体验
- 使用RR(Redpill Recovery)引导安装最新群晖NAS系统DSM7.2.1
- 开源日志平台GrayLog最新稳定版本6.0.5的一键安装脚本
- shell脚本+webhook实现联动一键联动删除异常大小的文件
