Linux主机安装NetFlow采集器并使用Graylog进行网络流量分析
点击上方"walkingcloud"关注,并选择"星标"公众号
Linux主机安装NetFlow采集器并使用Graylog进行网络流量分析
说明:本打算使用hsflowd,测试未能成功,所以参考https://zhuanlan.zhihu.com/p/147259243
这篇GrayLog大佬文章后采用softflowd

(图片可点击放大查看)
使用softflowd发送Netflow日志到Graylog
具体步骤如下
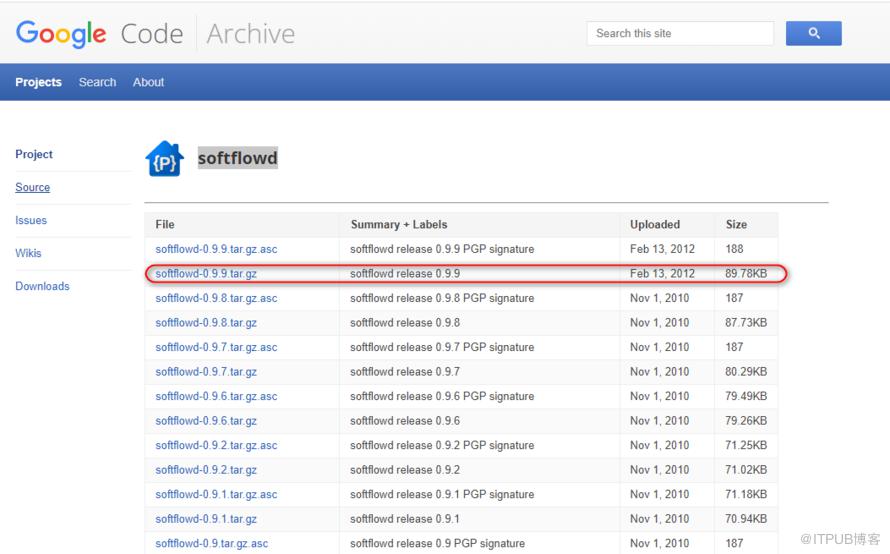
1、下载softflowd源码包
https://storage.googleapis.com/google-code-archive-downloads/v2/code.google.com/softflowd/softflowd-0.9.9.tar.gz
(图片可点击放大查看)
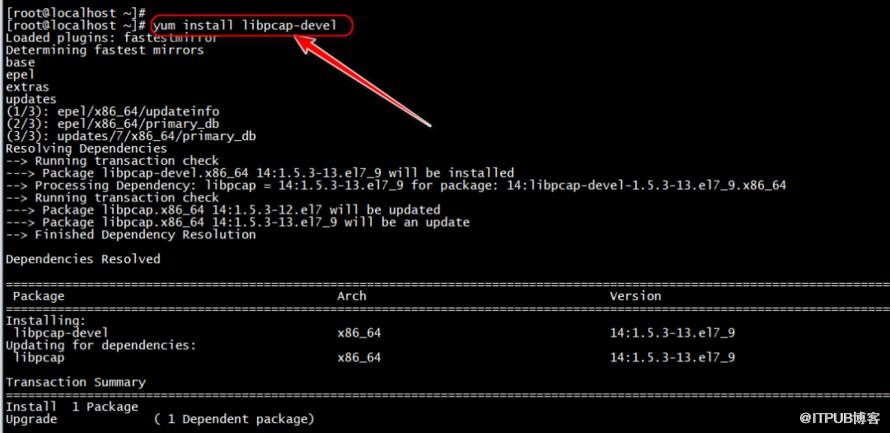
2、安装libpcap-devel环境
yum install libpcap-devel
(图片可点击放大查看)
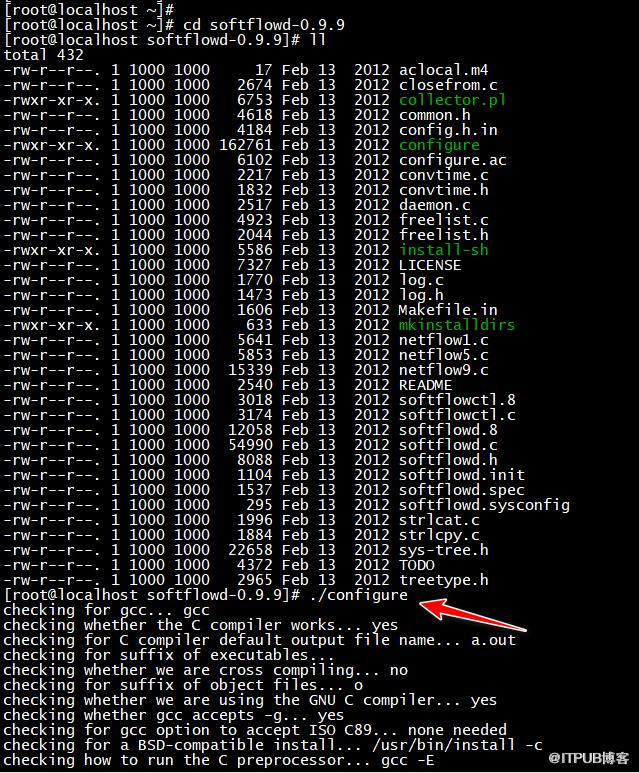
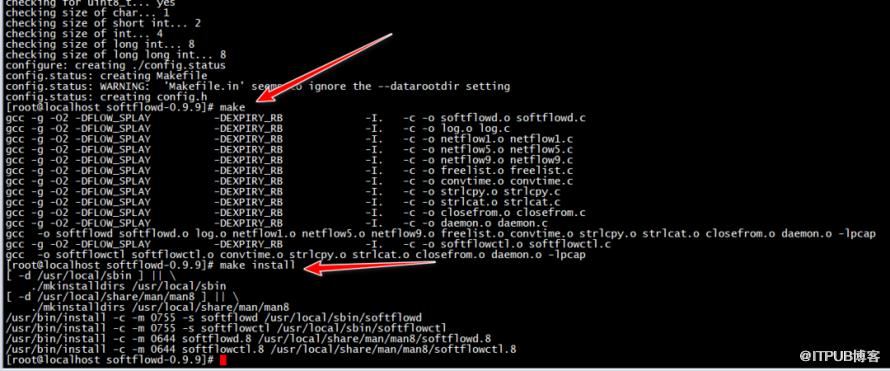
3、编译并安装softflowd
tar -xvf softflowd-0.9.9.tar.gz
cd softflowd-0.9.9
./configure
make
make install

(图片可点击放大查看)
(图片可点击放大查看)
(图片可点击放大查看)
4、可以查看softflowd的用法
man softflowd
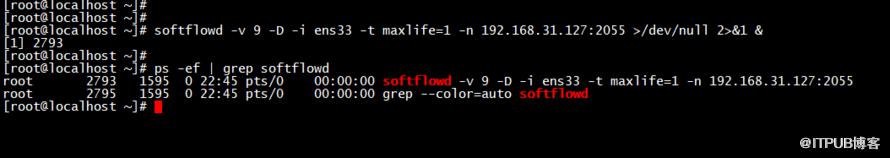
5、运行softflowd
softflowd -v 9 -D -i ens33 -t maxlife=1 -n 192.168.31.127:2055 >/dev/null 2>&1 &
-i 指定采集的网卡
-D debug模式
-n 输出到指定的IP和端口
-v 指定netflow协议版本

(图片可点击放大查看)
说明:如果要后台运行
nohup softflowd -v 9 -D -i ens33 -t maxlife=1 -n 192.168.31.127:2055 >/dev/null 2>&1 &
(图片可点击放大查看)
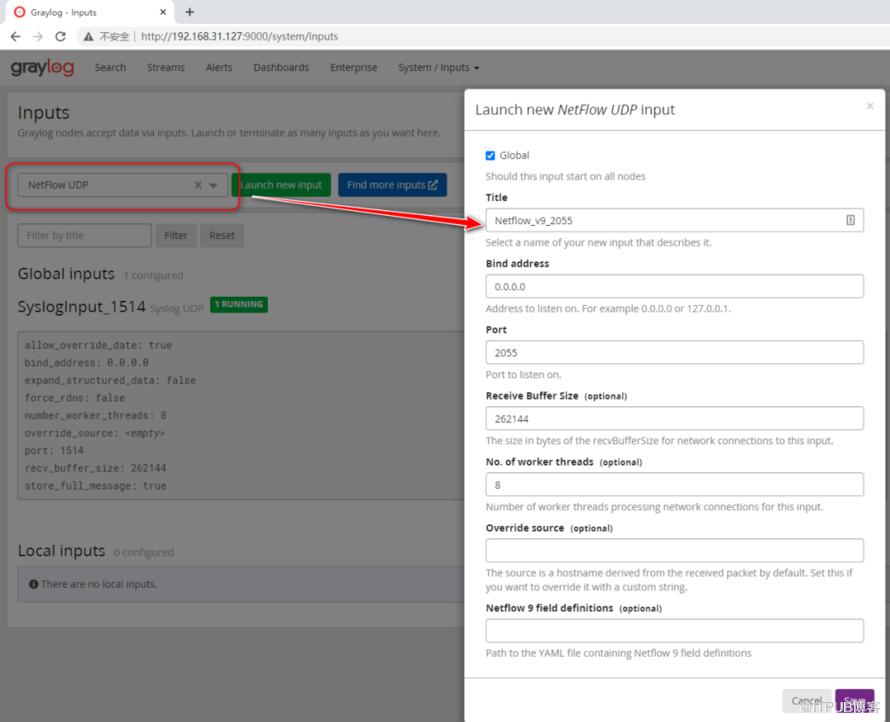
6、GrayLog添加Netflow的Input
添加类型为Netflow UDP的Input,端口这里用2055
(图片可点击放大查看)
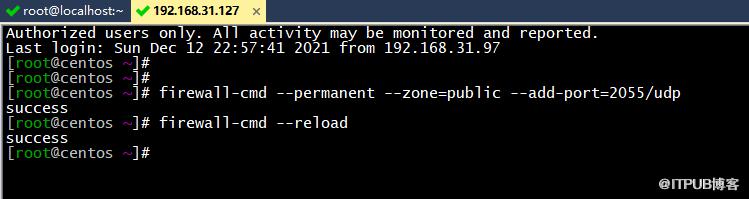
然后防火墙上开放2055 UDP端口
firewall-cmd --permanent --zone=public --add-port=2055/udp
firewall-cmd --reload
(图片可点击放大查看)
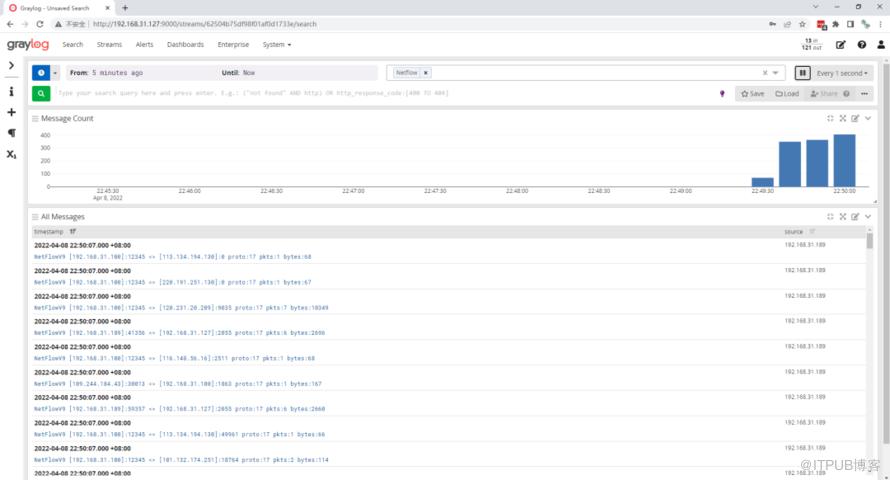
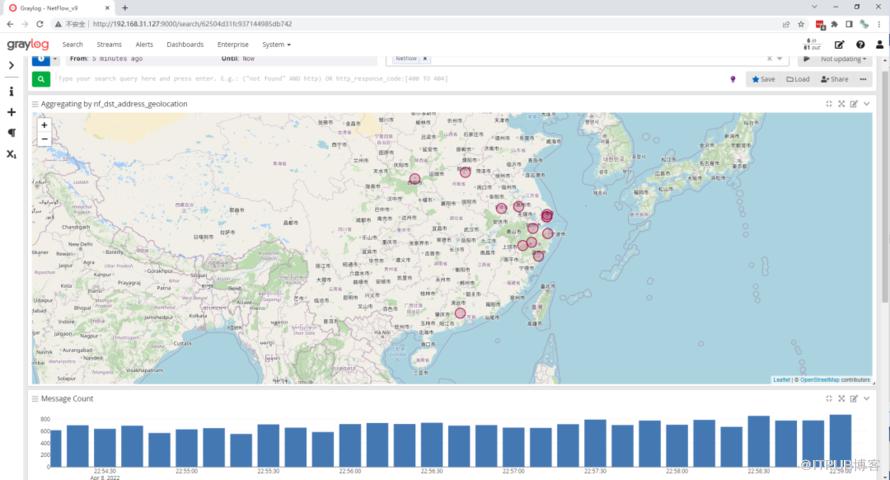
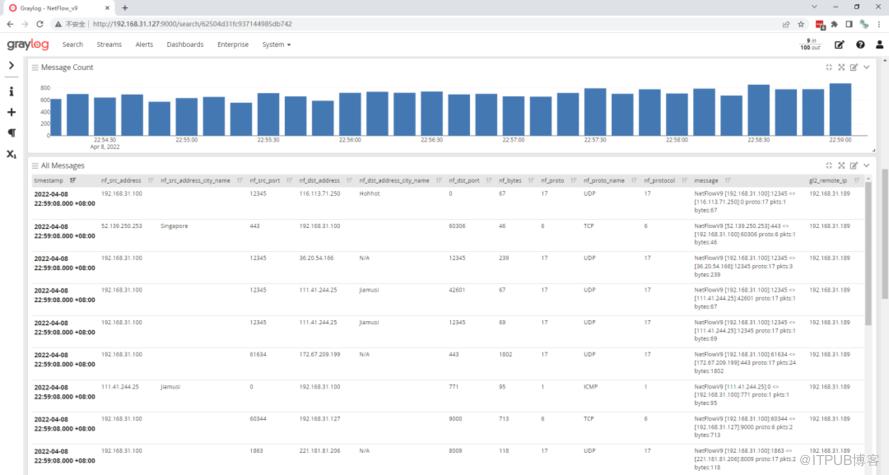
7、GrayLog上查看Netflow日志
配置Netflow对应的Indices和Stream这里就不详细描述
以及开启GeoIP查询
配置下显示的字段

(图片可点击放大查看)
效果如下
(图片可点击放大查看)
(图片可点击放大查看)
(图片可点击放大查看)
原文作者:WalkingCloud;如有侵权,请联系管理员删除。

请登录后发表评论
登录
全部评论
最新文章
- GrayLog常见问题收录-FAQ篇
- 使用GraylogDataNode作为内置OpenSearch日志存储的GrayLog6.1.2一键安装脚本
- 开源日志平台GrayLog最新版本6.1.0的一键安装脚本
- GrayLog6.0.X通过yum方式升级到最新版本
- 专业强大好用的SSH终端/SFTP客户端工具-Xshell8+XFTP8免费版
- GrayLog对接DLP并实现数据安全告警单独发送给员工主管
- 国产免费NAS系统-飞牛私有云fnOS安装初体验
- 使用RR(Redpill Recovery)引导安装最新群晖NAS系统DSM7.2.1
- 开源日志平台GrayLog最新稳定版本6.0.5的一键安装脚本
- shell脚本+webhook实现联动一键联动删除异常大小的文件
