Windows服务器安装graylog-sidecar实现系统日志快速接入Graylog
Windows服务器安装graylog-sidecar实现系统日志快速接入Graylog
1、Github上下载安装sidecar Windows版本安装包
https://github.com/Graylog2/collector-sidecar
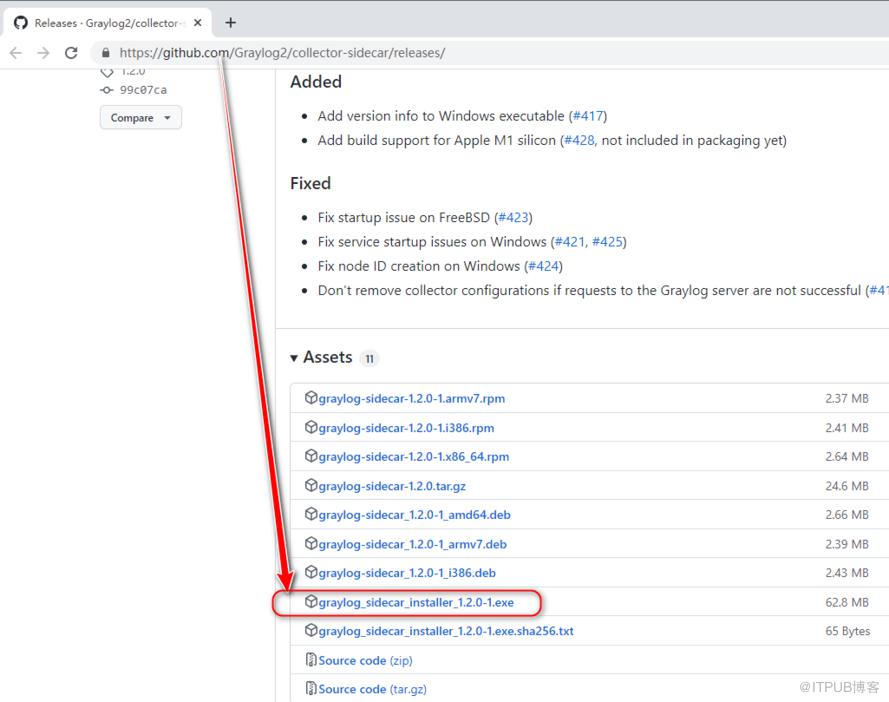
(图片点击放大查看)
2、创建sidecar的API token
Create or reuse a token for the graylog-sidecar user

(图片点击放大查看)
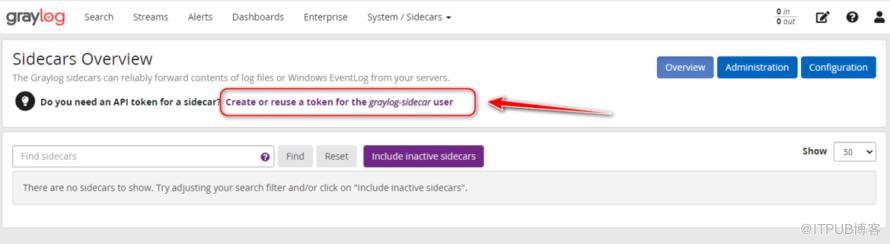
(图片点击放大查看)
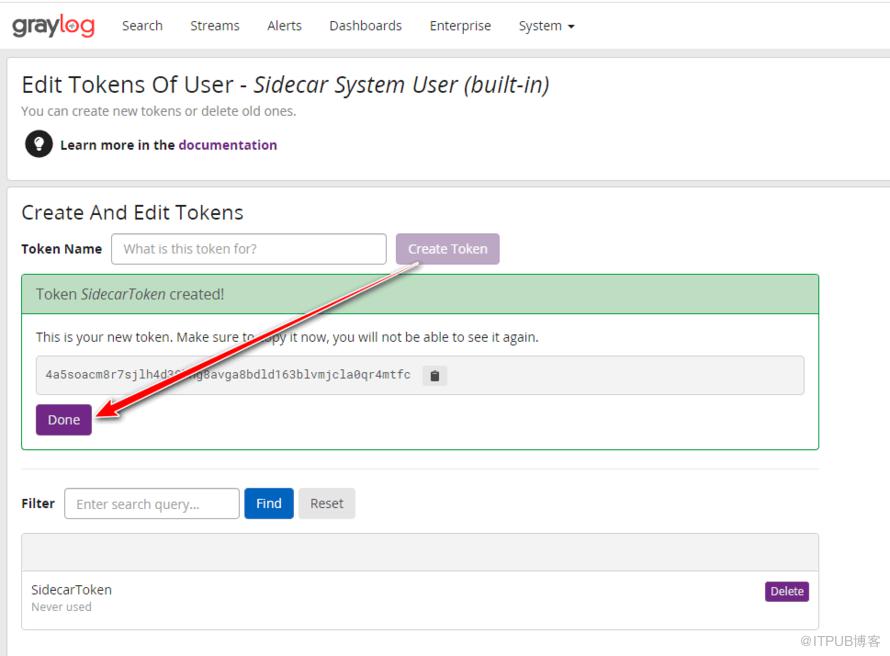
(图片点击放大查看)

(图片点击放大查看)
3、创建Beats类型的Input
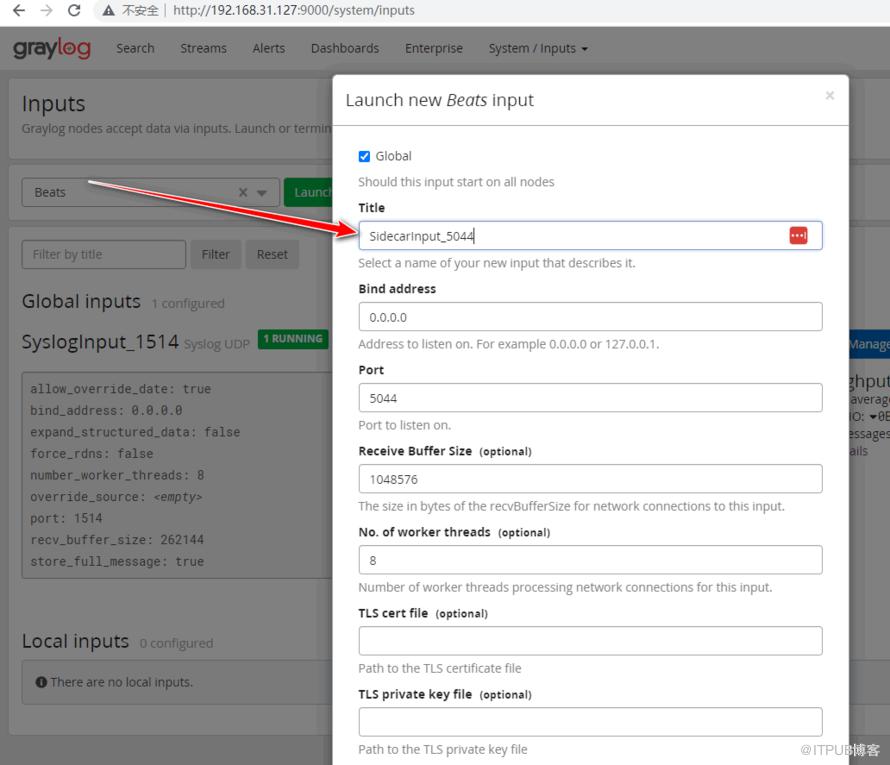
(图片点击放大查看)

(图片点击放大查看)
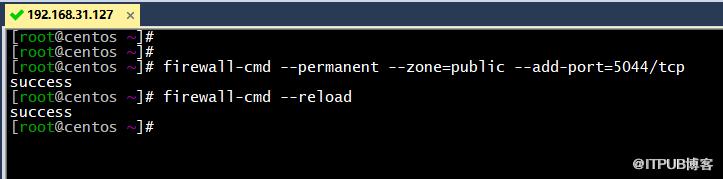
GrayLog后台在防火墙上放通Input对应端口
firewall-cmd --permanent --zone=public --add-port=5044/tcp
firewall-cmd --reload
(图片点击放大查看)
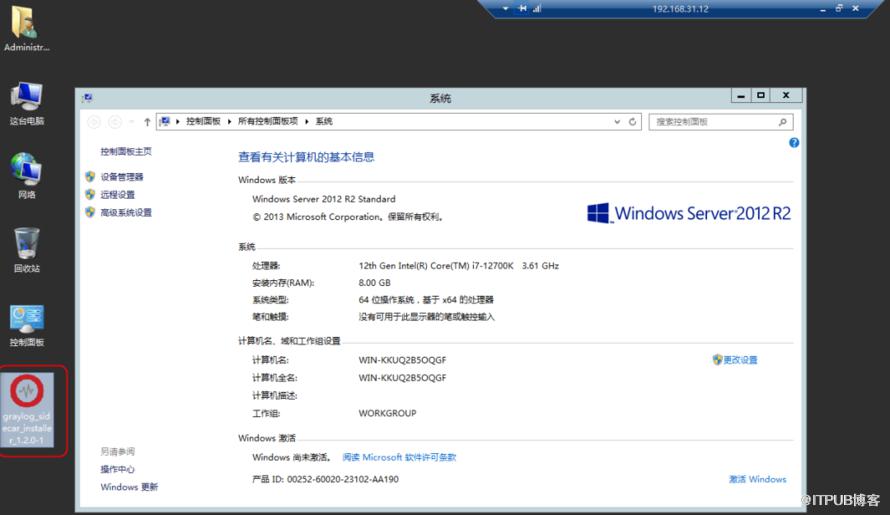
4、Windows服务器安装sidecar
(图片点击放大查看)
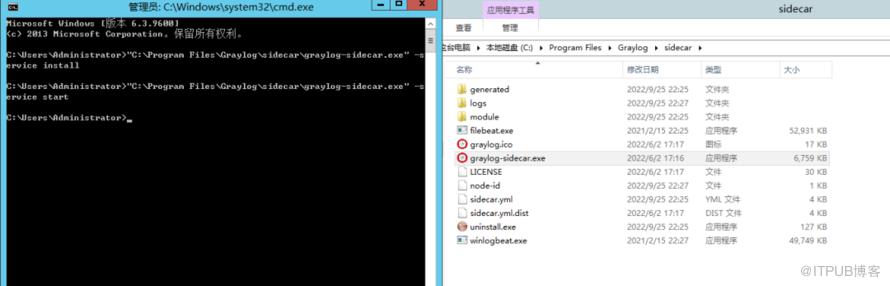
填写API TOken值和Graylog服务器的API接口URL 并注册成服务,然后重启
C:\Program Files\Graylog\sidecar\graylog-sidecar.exe -service install
C:\Program Files\Graylog\sidecar\graylog-sidecar.exe -service start

(图片点击放大查看)
(图片点击放大查看)
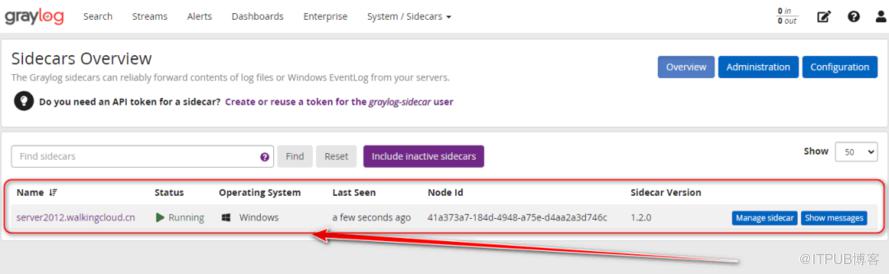
5、检查Sidercar客户端是否上线
(图片点击放大查看)
6、采集器配置文件创建
Collectors Configuration
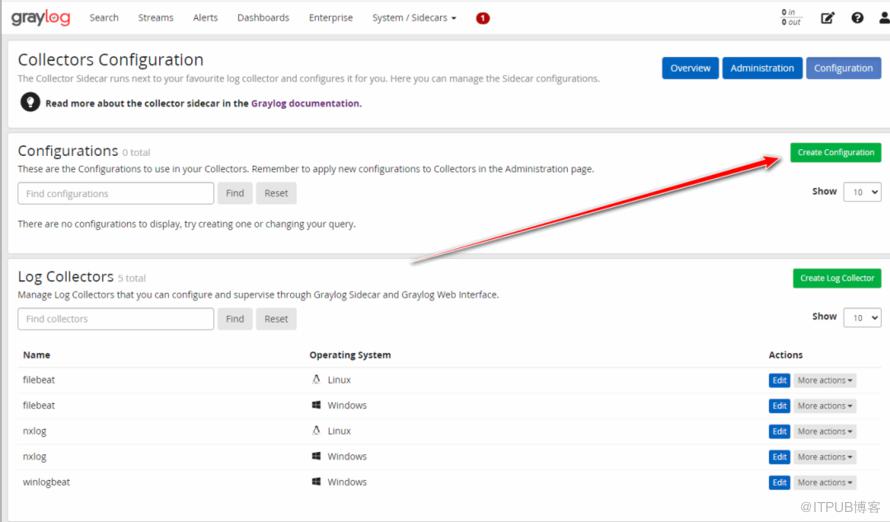
(图片点击放大查看)

(图片点击放大查看)

(图片点击放大查看)
7、采集器管理
采集器配置文件应用到该采集器上
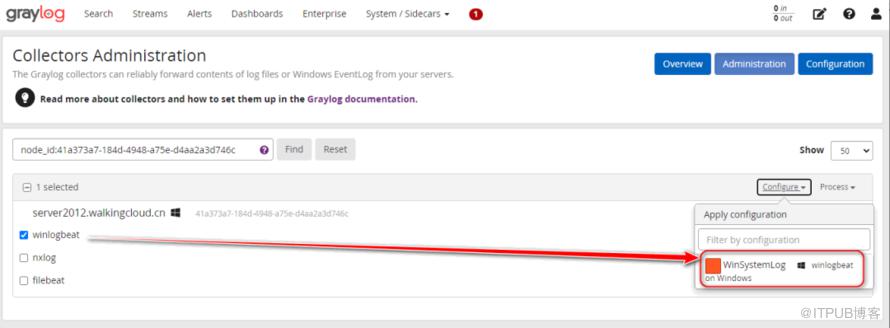
(图片点击放大查看)
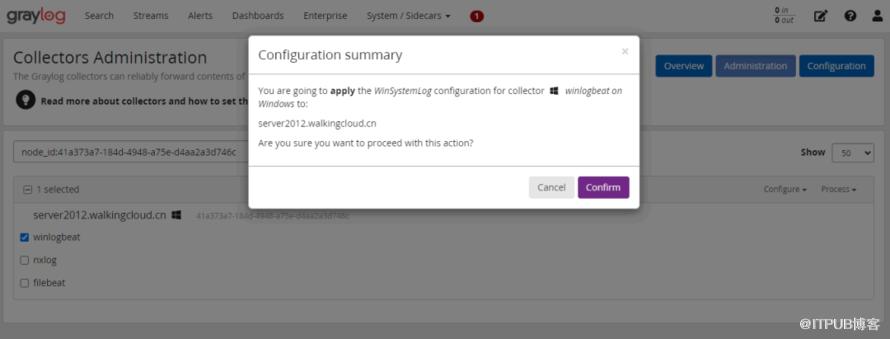
(图片点击放大查看)
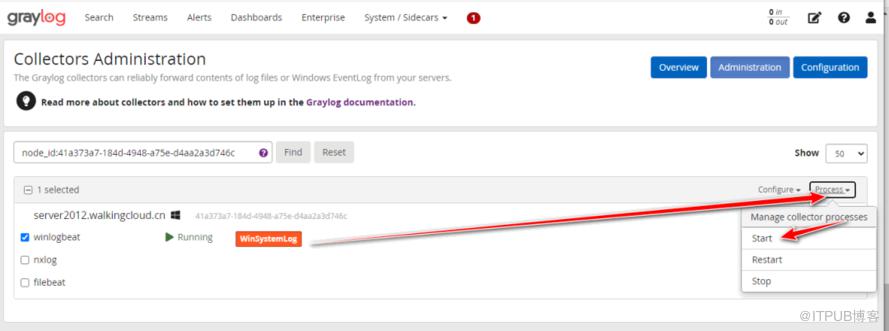
(图片点击放大查看)
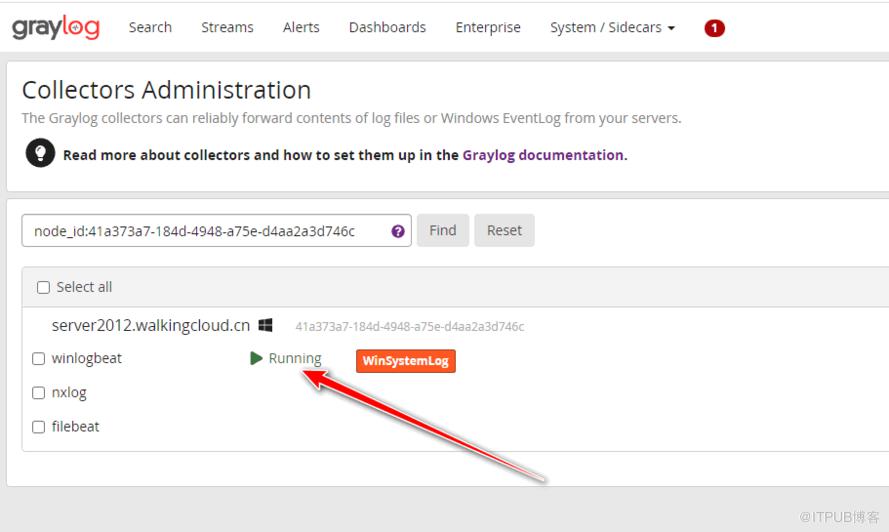
(图片点击放大查看)
8、创建Stream
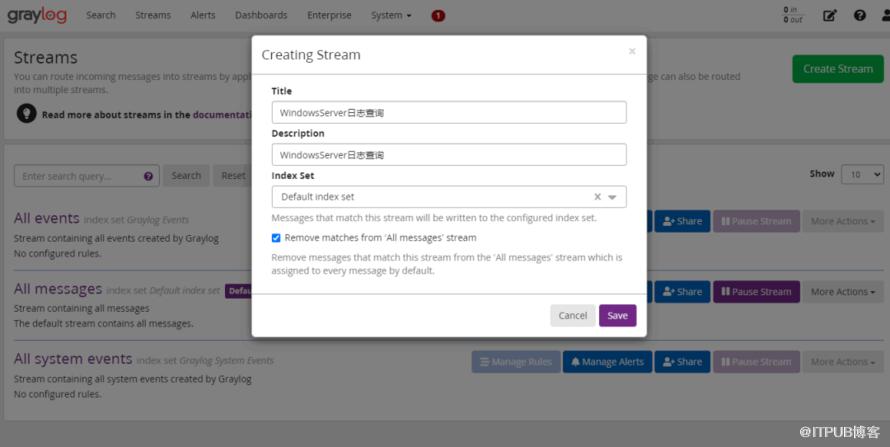
(图片点击放大查看)
Rule为Match相应的Input
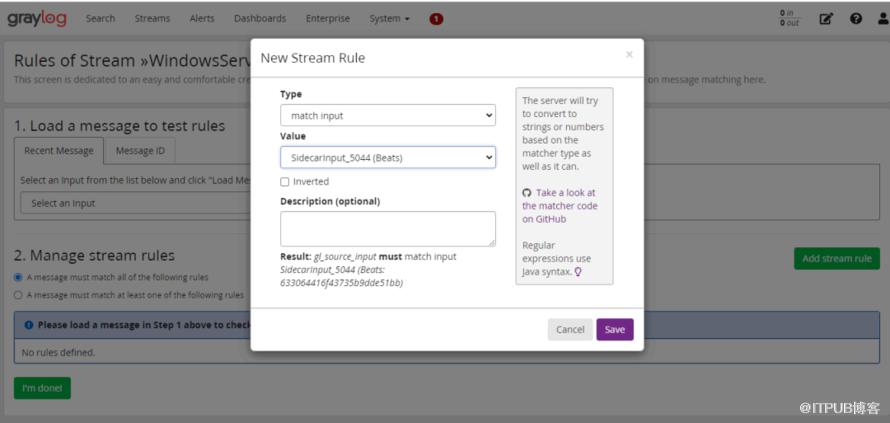
(图片点击放大查看)
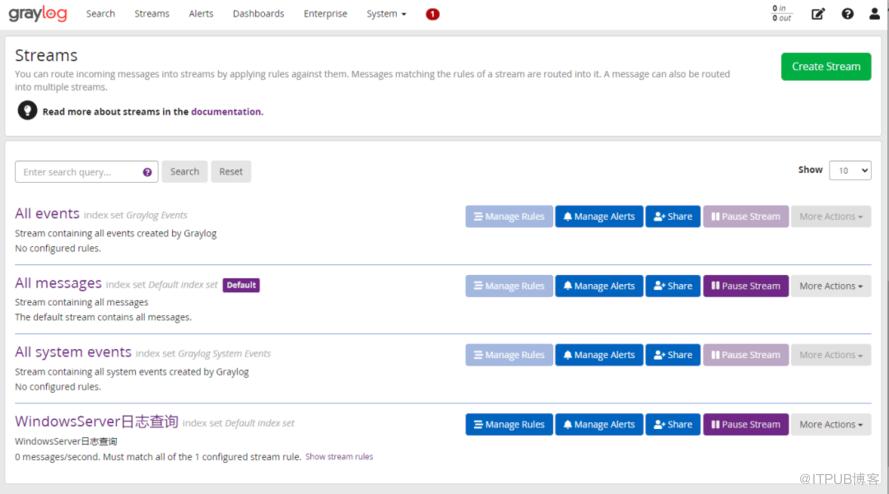
(图片点击放大查看)
9、验证
例如触发mstsc远程登录的Windows系统日志,在Graylog上可以查询相应的系统登录日志
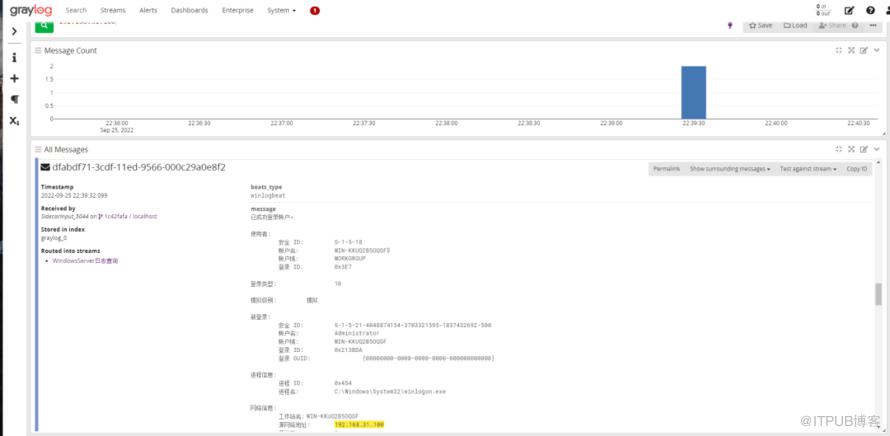
(图片点击放大查看)
10、Tips
1)、采集应用型日志
当然你也可以创建filebeat类型的采集器配置,并应用到该Sidecar采集器上
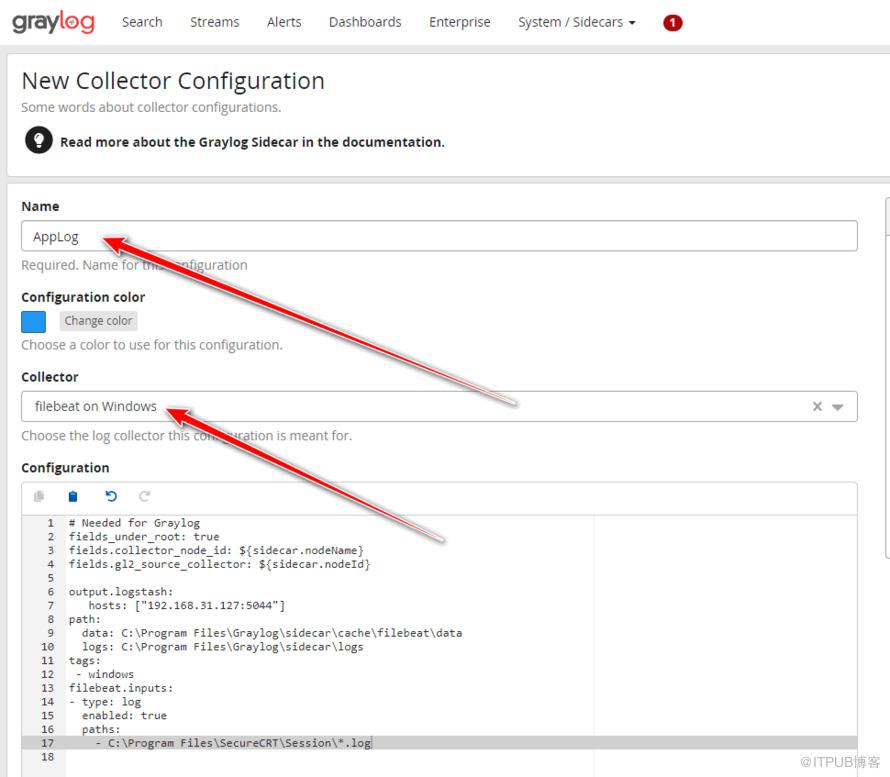
(图片点击放大查看)
这里就不在演示
2)、Inactive的Sidecar如果需要快速清理
调整这里的配置并重启graylog-server服务

(图片点击放大查看)
原文作者:WalkingCloud;如有侵权,请联系管理员删除。

请登录后发表评论
登录
全部评论
最新文章
- GrayLog常见问题收录-FAQ篇
- 使用GraylogDataNode作为内置OpenSearch日志存储的GrayLog6.1.2一键安装脚本
- 开源日志平台GrayLog最新版本6.1.0的一键安装脚本
- GrayLog6.0.X通过yum方式升级到最新版本
- 专业强大好用的SSH终端/SFTP客户端工具-Xshell8+XFTP8免费版
- GrayLog对接DLP并实现数据安全告警单独发送给员工主管
- 国产免费NAS系统-飞牛私有云fnOS安装初体验
- 使用RR(Redpill Recovery)引导安装最新群晖NAS系统DSM7.2.1
- 开源日志平台GrayLog最新稳定版本6.0.5的一键安装脚本
- shell脚本+webhook实现联动一键联动删除异常大小的文件
