GrayLog推送态势感知实时攻击告警并实现攻击源IP一键可选式联动封锁
GrayLog推送态势感知实时攻击告警并实现攻击源IP一键可选式联动封锁
之前有实现GrayLog下产生攻击告警时联动防火墙自动封锁攻击源IP
原文链接:【实践】实现GrayLog下产生攻击告警时联动防火墙自动封锁攻击源IP
现有如下场景,拓扑图如下
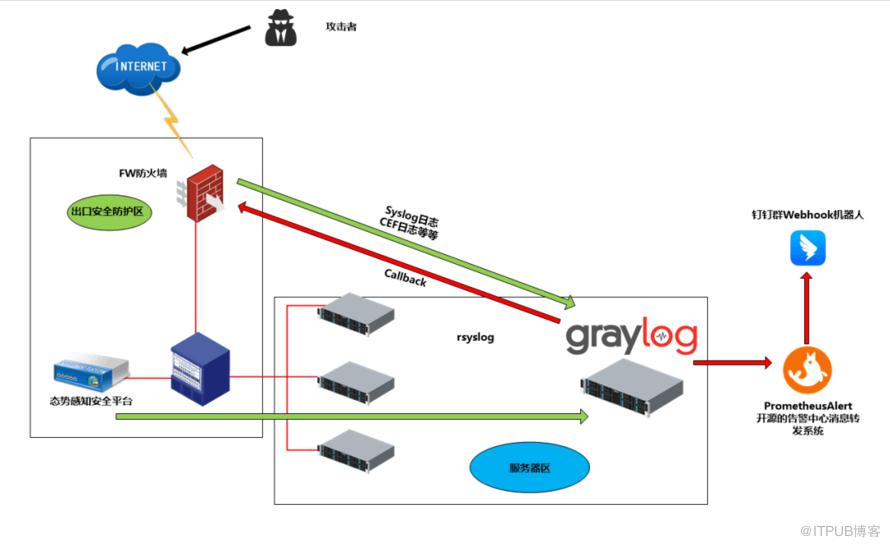
GrayLog推送态势感知实时安全攻击告警到钉钉群中,需要做到立刻封堵攻击IP,但是有些攻击告警IP可能是误报,这时如果不做任何判断直接联动防火墙API封锁了攻击源IP可能导致误拦业务
这时如果直接在态势感知实时攻击告警推送出来的同时,将告警攻击来源IP也推送出来,并提供是否同意封锁的按钮
当运维人员只需点击同意封锁,这时再触发后端的shell脚本去联动防火墙API封锁攻击源IP并返回封锁结果,这样可能才更合理
针对这个需求场景,在朋友的帮助下用python+shell脚本实现了该功能,最终的效果如下
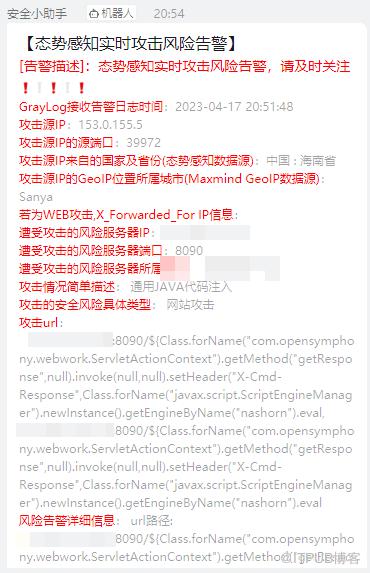
(图片点击放大查看)
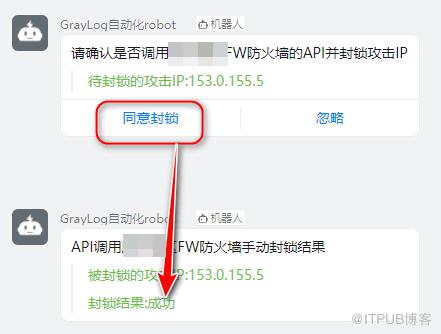
(图片点击放大查看)
具体实现的步骤如下
1、编写攻击源IP推送到钉钉群的shell脚本
将从实时攻击日志要封锁攻击源IP作为变量参数推送到钉钉群webhook机器人
脚本如下attackIP_push2dingding.sh
原文作者:WalkingCloud;如有侵权,请联系管理员删除。

请登录后发表评论
登录
全部评论
最新文章
- GrayLog常见问题收录-FAQ篇
- 使用GraylogDataNode作为内置OpenSearch日志存储的GrayLog6.1.2一键安装脚本
- 开源日志平台GrayLog最新版本6.1.0的一键安装脚本
- GrayLog6.0.X通过yum方式升级到最新版本
- 专业强大好用的SSH终端/SFTP客户端工具-Xshell8+XFTP8免费版
- GrayLog对接DLP并实现数据安全告警单独发送给员工主管
- 国产免费NAS系统-飞牛私有云fnOS安装初体验
- 使用RR(Redpill Recovery)引导安装最新群晖NAS系统DSM7.2.1
- 开源日志平台GrayLog最新稳定版本6.0.5的一键安装脚本
- shell脚本+webhook实现联动一键联动删除异常大小的文件
