CentOS7下部署长亭科技雷池Web应用防火墙(WAF)开源社区版
CentOS7下部署长亭科技雷池Web应用防火墙(WAF)开源社区版
一、长亭科技雷池Web应用防火墙介绍

(图片点击放大查看)
长亭科技雷池Web应用防火墙是一款足够简单、足够好用、足够强的免费 WAF。
基于业界领先的语义引擎检测技术,作为反向代理接入,保护你的网站不受黑客攻击。耗时近10年,长亭科技倾情打造,核心检测能力由智能语义分析算法驱动,专为社区而生,不让黑客越雷池半步。
特点如下
1、便捷
采用容器化部署,一条命令即可完成安装,0 成本上手 安全配置开箱即用,无需人工维护,可实现安全躺平式管理
2、安全
首创业内领先的智能语义分析算法,精准检测、低误报、难绕过 语义分析算法无规则,面对未知特征的 0day 攻击不再手足无措
3、高性能
无规则引擎,线性安全检测算法,平均请求检测延迟在 1 毫秒级别 并发能力强,单核轻松检测 2000+ TPS,只要硬件足够强,可支撑的流量规模无上限
4、高可用
流量处理引擎基于 Nginx 开发,性能与稳定性均可得到保障 内置完善的健康检查机制,服务可用性高达 99.99%
官方文档链接
https://waf-ce.chaitin.cn/docs/
二、下面介绍雷池Web应用防火墙的安装部署与简单使用
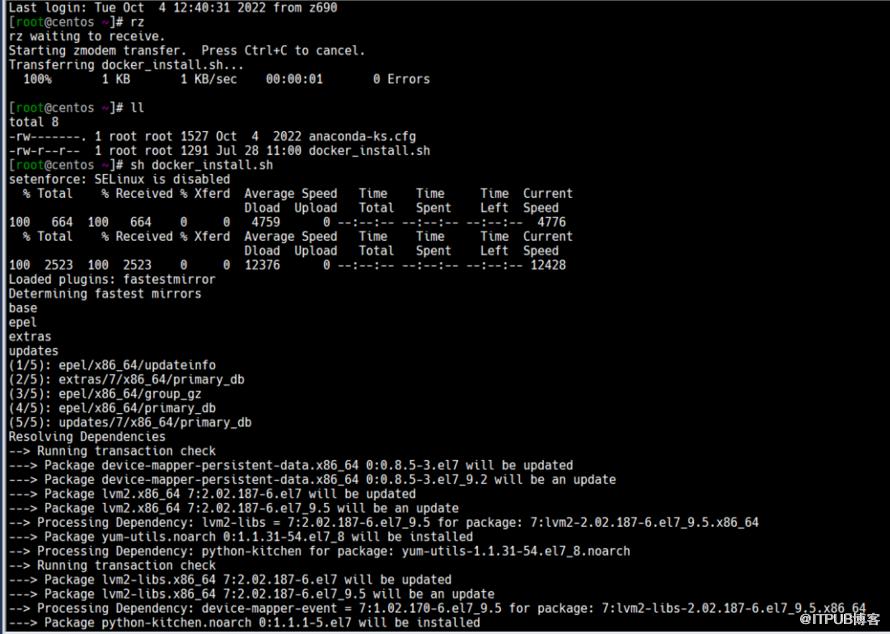
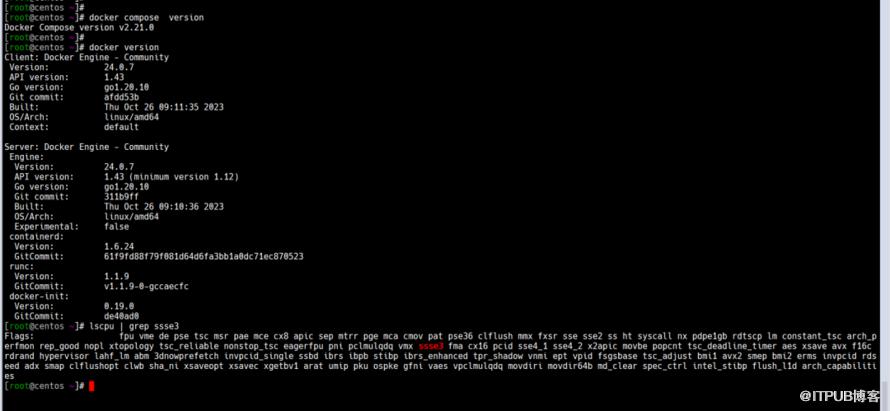
1、CentOS7下先安装Docker环境
我这里用一键脚本完成Docker环境的部署
(图片点击放大查看)
(图片点击放大查看)
2、 下载雷池社区版镜像离线包
https://demo.waf-ce.chaitin.cn/image.tar.gz
如果你的服务器无法连接互联网环境,或连接 Docker Hub 网络不稳,建议使用该离线镜像包安装方式
3、加载镜像
cat image.tar.gz | gzip -d | docker load

(图片点击放大查看)
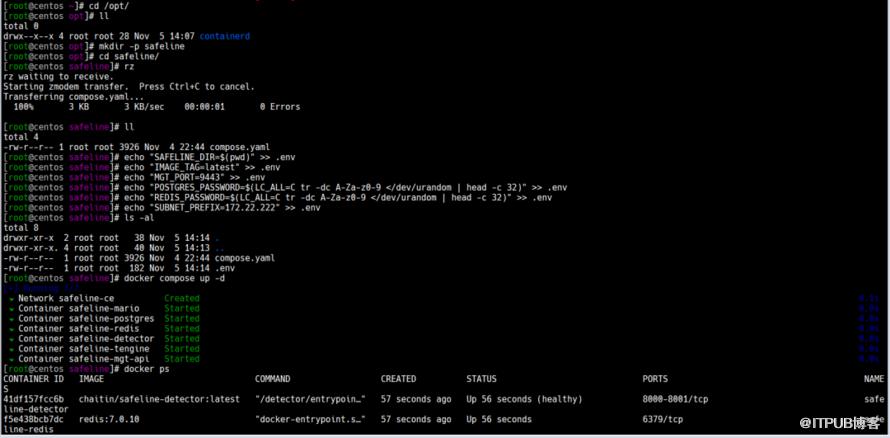
4、创建并进入雷池安装目录
mkdir -p safeline        # 创建 safeline 目录
cd safeline              # 进入 safeline 目录
下载编排脚本compose.yaml并上传到safeline目录中
(图片点击放大查看)
下载地址
https://waf-ce.chaitin.cn/release/latest/compose.yaml
echo "SAFELINE_DIR=$(pwd)" >> .env
echo "IMAGE_TAG=latest" >> .env
echo "MGT_PORT=9443" >> .env
echo "POSTGRES_PASSWORD=$(LC_ALL=C tr -dc A-Za-z0-9 </dev/urandom | head -c 32)" >> .env
echo "REDIS_PASSWORD=$(LC_ALL=C tr -dc A-Za-z0-9 </dev/urandom | head -c 32)" >> .env
echo "SUBNET_PREFIX=172.22.222" >> .env
docker compose up -d
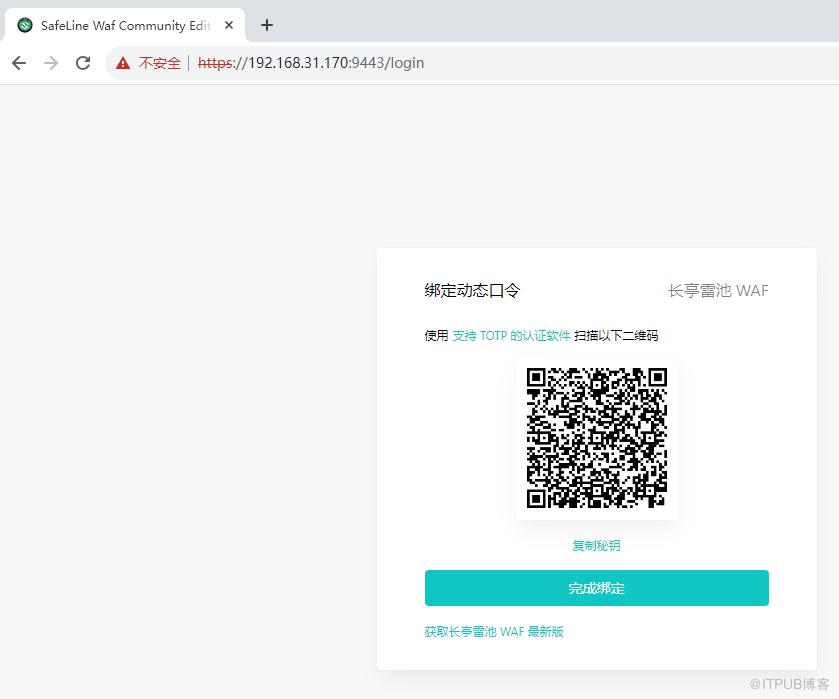
5、添加SSL证书
(图片点击放大查看)
这里建议下载腾讯身份验证器进行TOTP绑定
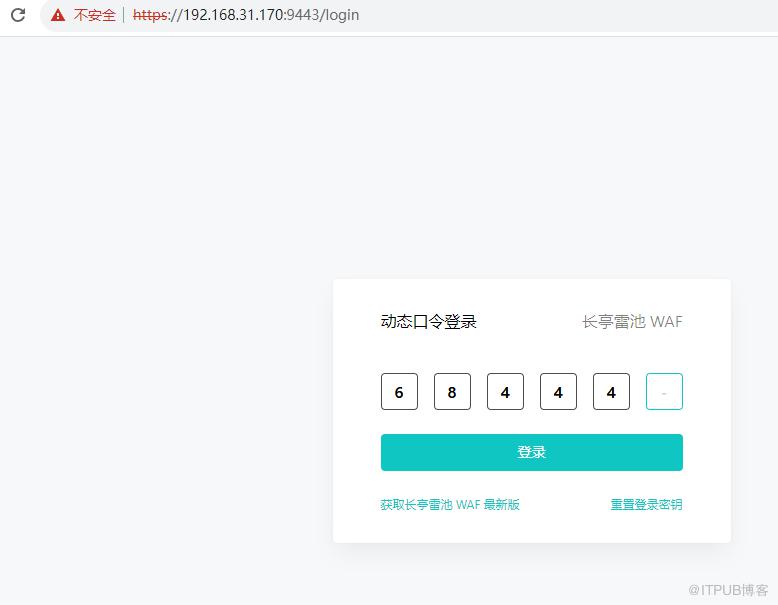
(图片点击放大查看)
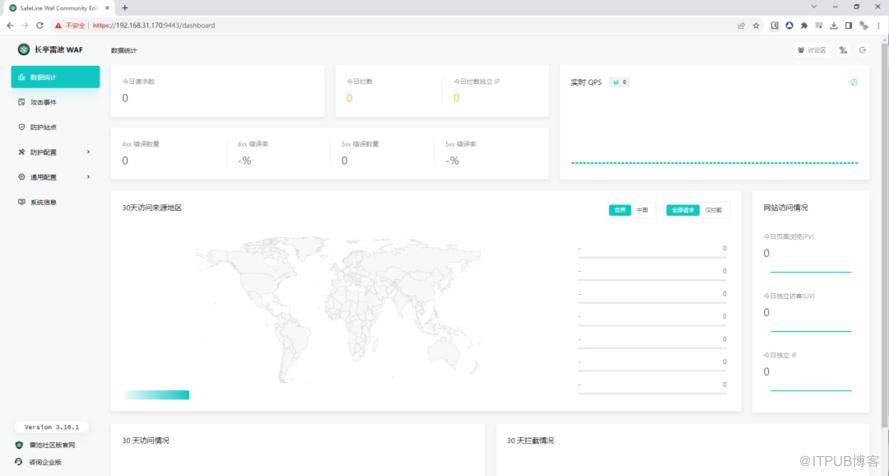
(图片点击放大查看)

(图片点击放大查看)
6、添加防护站点
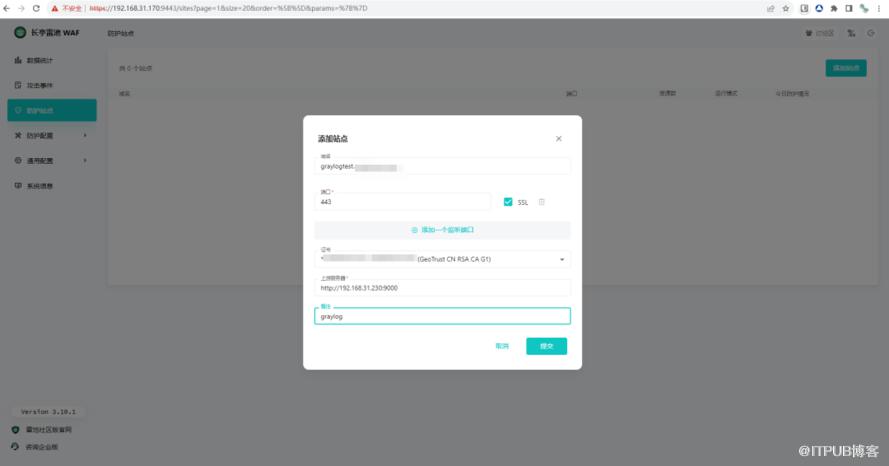
(图片点击放大查看)
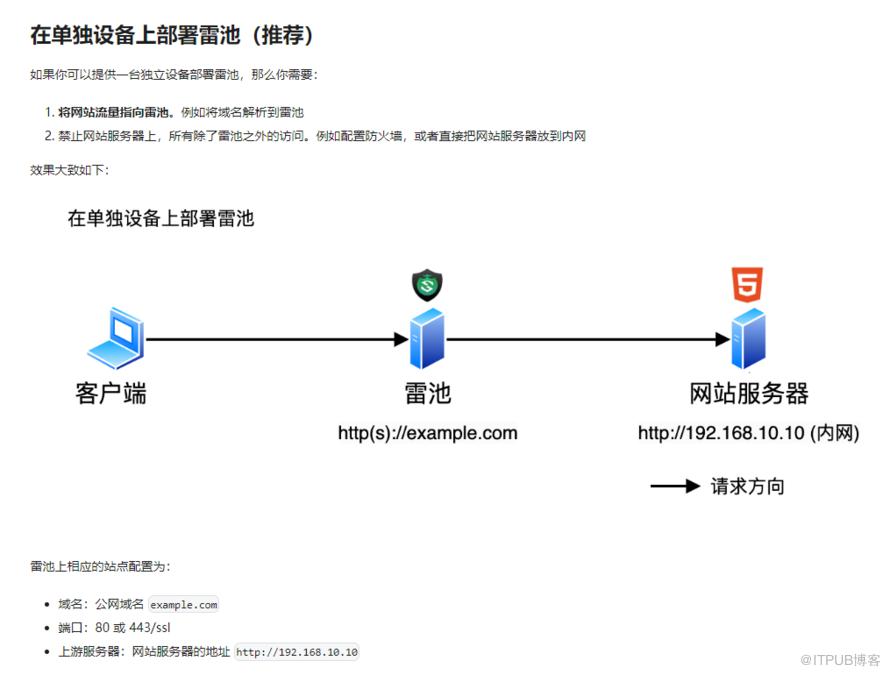
(图片点击放大查看)
注意防火墙上开放对应端口
 firewall-cmd --permanent --zone=public --add-port=443/tcp
 firewall-cmd --reload
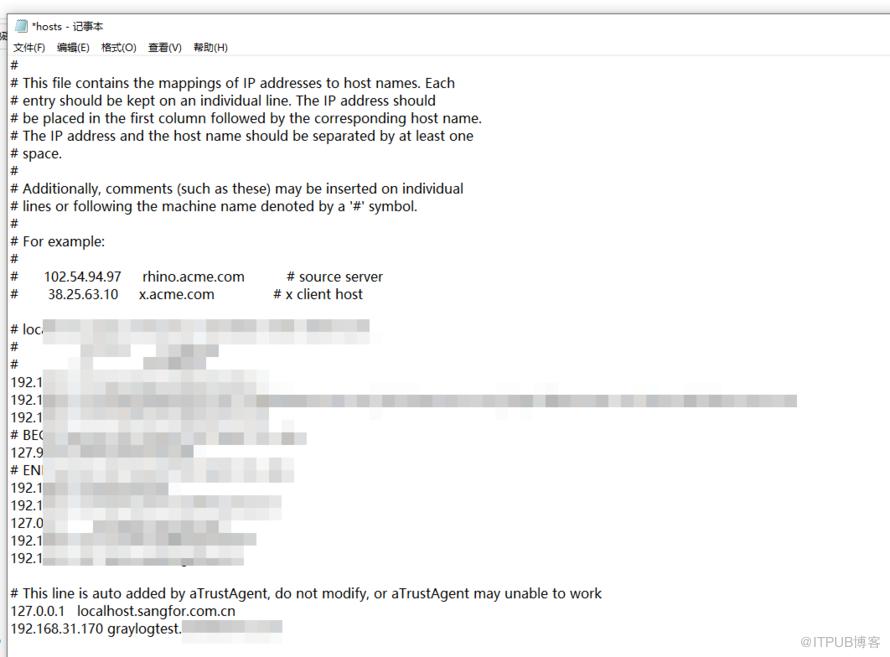
7、配置域名解析
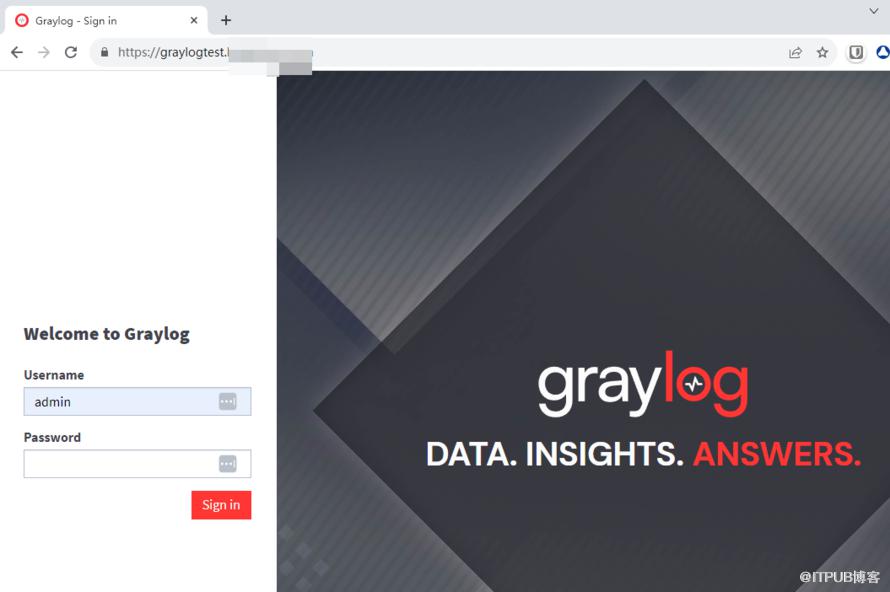
站点的域名解析指向WAF
(图片点击放大查看)
(图片点击放大查看)
8、测试WAF拦截功能
例如SQL注入
尝试手动模拟攻击 打开浏览器,访问以下地址即可模拟出对应的攻击:
模拟 SQL 注入,请访问 http://<IP或域名>:<端口>/?id=1%20AND%201=1
模拟 XSS,请访问 http://<IP或域名>:<端口>/?html=<script>alert(1)</script>
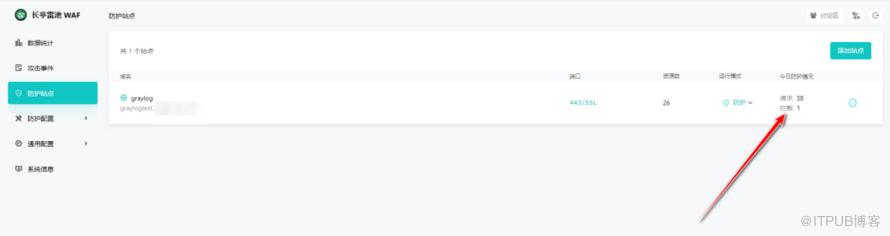
通过浏览器,你将会看到雷池已经发现并阻断了攻击请求。
 (图片点击放大查看)
(图片点击放大查看)
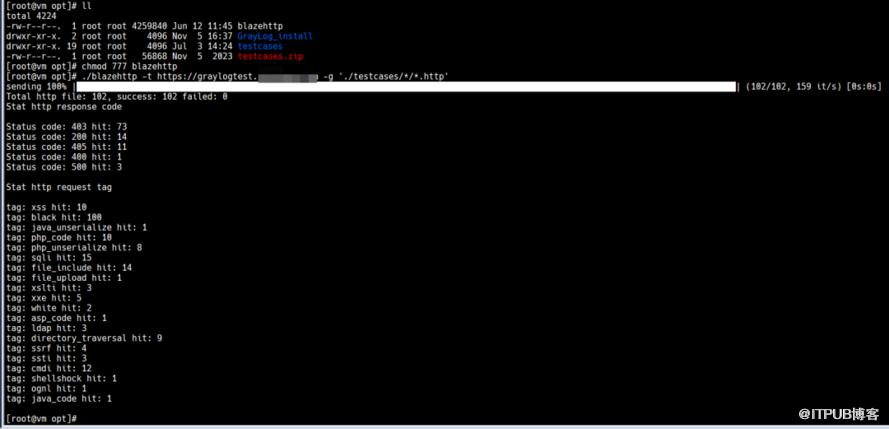
9、使用自动化测试防护效果
https://github.com/chaitin/blazehttp/releases
blazehttp_0.0.3_linux_amd64.zip

chmod 777 blazehttp
./blazehttp -t https://WAF站点地址 -g './testcases/*/*.http'
进行测试
(图片点击放大查看)
10、防护效果如下
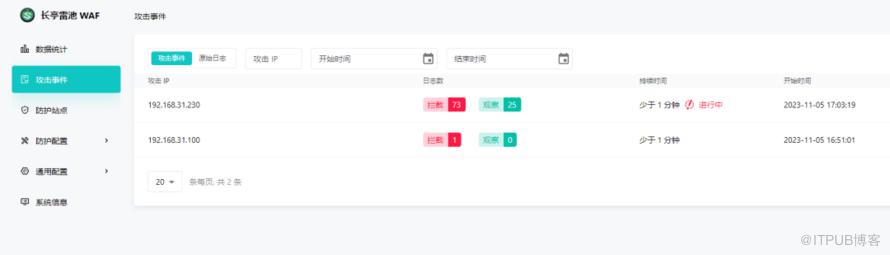
(图片点击放大查看)
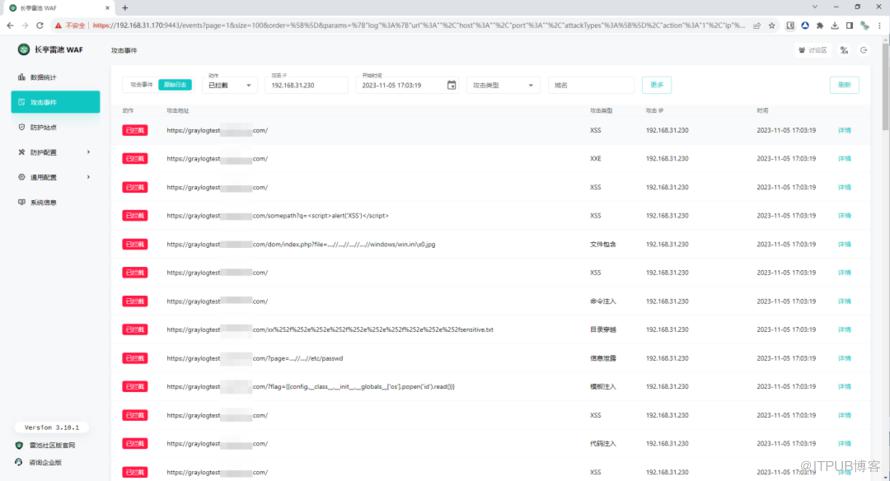
(图片点击放大查看)

(图片点击放大查看)
原文作者:WalkingCloud;如有侵权,请联系管理员删除。

请登录后发表评论
登录
全部评论
最新文章
- GrayLog常见问题收录-FAQ篇
- 使用GraylogDataNode作为内置OpenSearch日志存储的GrayLog6.1.2一键安装脚本
- 开源日志平台GrayLog最新版本6.1.0的一键安装脚本
- GrayLog6.0.X通过yum方式升级到最新版本
- 专业强大好用的SSH终端/SFTP客户端工具-Xshell8+XFTP8免费版
- GrayLog对接DLP并实现数据安全告警单独发送给员工主管
- 国产免费NAS系统-飞牛私有云fnOS安装初体验
- 使用RR(Redpill Recovery)引导安装最新群晖NAS系统DSM7.2.1
- 开源日志平台GrayLog最新稳定版本6.0.5的一键安装脚本
- shell脚本+webhook实现联动一键联动删除异常大小的文件
