OpenStack离线Train版安装(十四)
14 启动一个实例
官方指南启动一个实例之前确认,网络与实例类型的创建。
14.1 缓存时间
在所有节点编辑以下文件的[DEFAULT]:/etc/nova/nova.conf
image_cache_manager_interval = -1
或者
cd
source admin-openrc.sh
openstack-config --set /etc/nova/nova.conf DEFAULT image_cache_manager_interval -1
14.2 超配比例
在所有节点编辑以下文件的[DEFAULT]:/etc/nova/nova.conf
disk_allocation_ratio = 4.0
cpu_allocation_ratio = 16.0
ram_allocation_ratio = 1.5
或者
cd
source admin-openrc.sh
openstack-config --set /etc/nova/nova.conf DEFAULT disk_allocation_ratio 4.0
openstack-config --set /etc/nova/nova.conf DEFAULT cpu_allocation_ratio 16.0
openstack-config --set /etc/nova/nova.conf DEFAULT ram_allocation_ratio 1.5
14.3 访问网址
在控制节点修改下面的文件,将dashboard的访问端口修改为自定义的IP地址和端口号:horizon/horizon.conf
Listen 0.0.0.0:8400

<VirtualHost *:8400>


horizon/local_settings

'http': {
'name': 'HTTP',
'ip_protocol': 'tcp',
'from_port': '8400',
'to_port': '8400',
},
14.4 访问界面
计算节点的文件中[vnc]项/etc/nova/nova.conf修改为外网源主机可以访问的服务器IP地址。
http://10.224.24.161:6080/vnc_auto.html
14.5 系统配额
直接在dashboard的项目管理中进行配额管理。
14.6 创建网络
如果11.3没创建的话,配置Neutron时选择的联网选项创建虚拟网络。如果选择选项1,则仅创建提供商网络;详见《11.3.1 配置网络选项一:Provider networks》。如果选择选项2,则创建提供商和自助服务网络;详见《11.3.2 配置网络选项二:Self-service networks》。
14.7 创建实例类型
(1)命令创建官方指南
cd
source admin-openrc.sh
openstack flavor create --id 0 --vcpus 1 --ram 256 --disk 10 m1.1c256m10g
openstack flavor list
创建过程如下:
[root@controller ~]# cd
[root@controller ~]# source admin-openrc.sh
[root@controller ~]# openstack flavor create --id 0 --vcpus 1 --ram 256 --disk 10 m1.1c256m10g
+----------------------------+--------------+
| Field                      | Value        |
+----------------------------+--------------+
| OS-FLV-DISABLED:disabled   | False        |
| OS-FLV-EXT-DATA:ephemeral  | 0            |
| disk                       | 10           |
| id                         | 0            |
| name                       | m1.1c256m10g |
| os-flavor-access:is_public | True         |
| properties                 |              |
| ram                        | 256          |
| rxtx_factor                | 1.0          |
| swap                       |              |
| vcpus                      | 1            |
+----------------------------+--------------+
[root@controller ~]# openstack flavor list
+----+--------------+-----+------+-----------+-------+-----------+
| ID | Name         | RAM | Disk | Ephemeral | VCPUs | Is Public |
+----+--------------+-----+------+-----------+-------+-----------+
| 0  | m1.1c256m10g | 256 |   10 |         0 |     1 | True      |
+----+--------------+-----+------+-----------+-------+-----------+
[root@controller ~]#
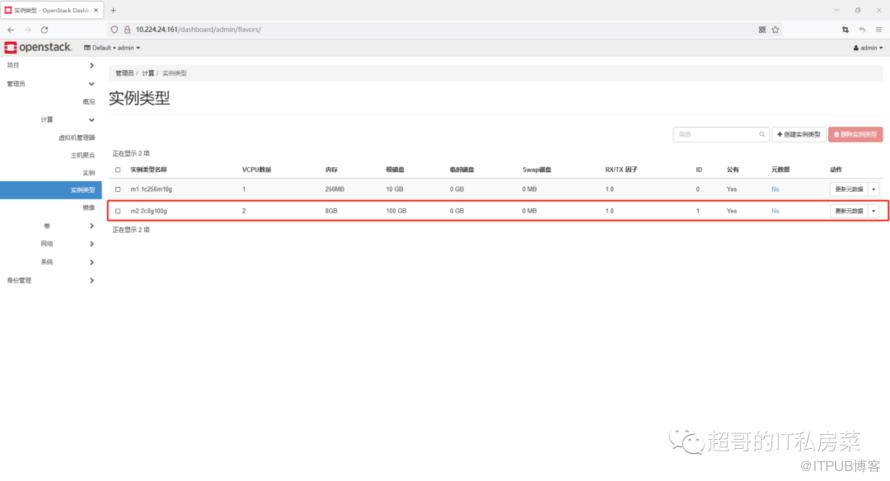
(2)dashboard面板直接创建所有配置完成后,登录dashboard进行配置。


14.8 创建键值对
(1)命令创建官方指南
cd
source admin-openrc.sh

ssh-keygen -q -N ""
openstack keypair create --public-key ~/.ssh/id_rsa.pub mykey

openstack keypair list
创建过程:
[root@controller ~]# cd
[root@controller ~]# source admin-openrc.sh
[root@controller ~]#
[root@controller ~]# ssh-keygen -q -N ""
Enter file in which to save the key (/root/.ssh/id_rsa):
/root/.ssh/id_rsa already exists.
Overwrite (y/n)? y
[root@controller ~]#
[root@controller ~]# openstack keypair create --public-key ~/.ssh/id_rsa.pub mykey
+-------------+-------------------------------------------------+
| Field       | Value                                           |
+-------------+-------------------------------------------------+
| fingerprint | de:52:a2:52:aa:1f:4b:ee:15:39:91:4b:59:9d:2b:8c |
| name        | mykey                                           |
| user_id     | a10b16e624f847229868a23c650c0ac7                |
+-------------+-------------------------------------------------+
[root@controller ~]#
[root@controller ~]# openstack keypair list
+-------+-------------------------------------------------+
| Name  | Fingerprint                                     |
+-------+-------------------------------------------------+
| mykey | de:52:a2:52:aa:1f:4b:ee:15:39:91:4b:59:9d:2b:8c |
+-------+-------------------------------------------------+
[root@controller ~]#
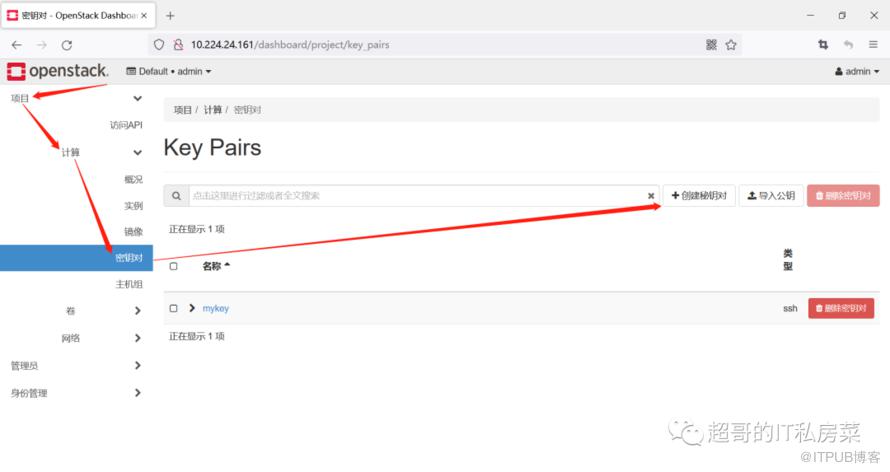
(2)dashboard面板直接创建


14.9 增加安全组策略
14.9.1 增加default安全组策略
14.9.1.1 允许ICMP(ping)
openstack security group rule create --proto icmp default
创建过程:
[root@controller ~]# openstack security group rule create --proto icmp default
+-------------------+---------------------------------------------------------------------------------------------------------------------------------------------------------+
| Field             | Value                                                                                                                                                   |
+-------------------+---------------------------------------------------------------------------------------------------------------------------------------------------------+
| created_at        | 2022-09-23T12:01:03Z                                                                                                                                    |
| description       |                                                                                                                                                         |
| direction         | ingress                                                                                                                                                 |
| ether_type        | IPv4                                                                                                                                                    |
| id                | 46b5b5be-49e7-4018-bc78-78ce536c55a6                                                                                                                    |
| location          | cloud='', project.domain_id=, project.domain_name='Default', project.id='e7173611b01143458f97c72e5728925a', project.name='admin', region_name='', zone= |
| name              | None                                                                                                                                                    |
| port_range_max    | None                                                                                                                                                    |
| port_range_min    | None                                                                                                                                                    |
| project_id        | e7173611b01143458f97c72e5728925a                                                                                                                        |
| protocol          | icmp                                                                                                                                                    |
| remote_group_id   | None                                                                                                                                                    |
| remote_ip_prefix  | 0.0.0.0/0                                                                                                                                               |
| revision_number   | 0                                                                                                                                                       |
| security_group_id | 203b075f-db1b-4f7a-a815-9d8430495ad2                                                                                                                    |
| tags              | []                                                                                                                                                      |
| updated_at        | 2022-09-23T12:01:03Z                                                                                                                                    |
+-------------------+---------------------------------------------------------------------------------------------------------------------------------------------------------+
[root@controller ~]#
14.9.1.2 允许secure shell (SSH)访问
openstack security group rule create --proto tcp --dst-port 22 default
创建过程:
[root@controller ~]# openstack security group rule create --proto tcp --dst-port 22 default
+-------------------+---------------------------------------------------------------------------------------------------------------------------------------------------------+
| Field             | Value                                                                                                                                                   |
+-------------------+---------------------------------------------------------------------------------------------------------------------------------------------------------+
| created_at        | 2022-09-23T12:02:56Z                                                                                                                                    |
| description       |                                                                                                                                                         |
| direction         | ingress                                                                                                                                                 |
| ether_type        | IPv4                                                                                                                                                    |
| id                | f2089b9d-db0c-4bef-b5e2-943f5cf17782                                                                                                                    |
| location          | cloud='', project.domain_id=, project.domain_name='Default', project.id='e7173611b01143458f97c72e5728925a', project.name='admin', region_name='', zone= |
| name              | None                                                                                                                                                    |
| port_range_max    | 22                                                                                                                                                      |
| port_range_min    | 22                                                                                                                                                      |
| project_id        | e7173611b01143458f97c72e5728925a                                                                                                                        |
| protocol          | tcp                                                                                                                                                     |
| remote_group_id   | None                                                                                                                                                    |
| remote_ip_prefix  | 0.0.0.0/0                                                                                                                                               |
| revision_number   | 0                                                                                                                                                       |
| security_group_id | 203b075f-db1b-4f7a-a815-9d8430495ad2                                                                                                                    |
| tags              | []                                                                                                                                                      |
| updated_at        | 2022-09-23T12:02:56Z                                                                                                                                    |
+-------------------+---------------------------------------------------------------------------------------------------------------------------------------------------------+
[root@controller ~]#
14.10 在provider网络上启动实例
14.10.1 确定实例选项
启动一台实例,您必须至少指定一个类型、镜像名称、网络、安全组、密钥和实例名称。
-
在控制节点上,获得
admin凭证来获取只有管理员能执行的命令的访问权限:cd
source admin-openrc.sh -
一个实例指定了虚拟机资源的大致分配,包括处理器、内存和存储。
列出可用类型:
openstack flavor list[root@controller ~]# openstack flavor list
+----+--------------+------+------+-----------+-------+-----------+
| ID | Name | RAM | Disk | Ephemeral | VCPUs | Is Public |
+----+--------------+------+------+-----------+-------+-----------+
| 0 | m1.1c256m10g | 256 | 10 | 0 | 1 | True |
| 1 | m2.2c8g100g | 8192 | 100 | 0 | 2 | True |
+----+--------------+------+------+-----------+-------+-----------+
[root@controller ~]#注解:您也可以以 ID 引用类型。
-
列出可用镜像:
openstack image list[root@controller ~]# openstack image list
+--------------------------------------+--------------+--------+
| ID | Name | Status |
+--------------------------------------+--------------+--------+
| 60257cb8-8629-4a5c-be06-de5bee63afb7 | cirros-0.3.5 | active |
| dd0dbaf2-eeae-44ad-9fc7-6819178df6ab | cirros-0.4.0 | active |
+--------------------------------------+--------------+--------+
[root@controller ~]#这个实例使用
cirros镜像。 -
列出可用网络:
openstack network list[root@controller ~]# openstack network list
+--------------------------------------+----------+--------------------------------------+
| ID | Name | Subnets |
+--------------------------------------+----------+--------------------------------------+
| 9bd1d5c7-ebb2-4cec-998d-93c435c467a9 | provider | 5ebb721c-1e0e-4f9f-ba93-c5016d5a98bd |
+--------------------------------------+----------+--------------------------------------+
[root@controller ~]#xxxxxxxxxx [root@controller ~]# openstack network list+--------------------------------------+----------+--------------------------------------+| ID | Name | Subnets |+--------------------------------------+----------+--------------------------------------+| 9bd1d5c7-ebb2-4cec-998d-93c435c467a9 | provider | 5ebb721c-1e0e-4f9f-ba93-c5016d5a98bd |+--------------------------------------+----------+--------------------------------------+[root@controller ~]#$ openstack network list+--------------------------------------+--------------+--------------------------------------+| ID | Name | Subnets |+--------------------------------------+--------------+--------------------------------------+| 4716ddfe-6e60-40e7-b2a8-42e57bf3c31c | selfservice | 2112d5eb-f9d6-45fd-906e-7cabd38b7c7c || b5b6993c-ddf9-40e7-91d0-86806a42edb8 | provider | 310911f6-acf0-4a47-824e-3032916582ff |+--------------------------------------+--------------+--------------------------------------+这个实例使用provider公有网络。 你必须使用ID而不是名称才可以使用这个网络。
注解:如果你选择选项2,输出信息应该也包含私网
selfservice的信息。 -
列出可用的安全组:
openstack security group list[root@controller ~]# openstack security group list
+--------------------------------------+---------+------------------------+----------------------------------+------+
| ID | Name | Description | Project | Tags |
+--------------------------------------+---------+------------------------+----------------------------------+------+
| 203b075f-db1b-4f7a-a815-9d8430495ad2 | default | Default security group | e7173611b01143458f97c72e5728925a | [] |
+--------------------------------------+---------+------------------------+----------------------------------+------+
[root@controller ~]#这个实例使用
default安全组。
14.10.2 启动实例
-
启动实例:
使用
provider公有网络的ID替换PUBLIC_NET_ID。注解:如果你选择选项1并且你的环境只有一个网络,你可以省去
–nic选项,因为OpenStack会自动选择这个唯一可用的网络。openstack server create --flavor m1.nano --image cirros \
--nic net-id=PROVIDER_NET_ID --security-group default \
--key-name mykey provider-instance[root@controller ~]# openstack server create --flavor m1.1c256m10g --image cirros-0.3.5 \
--nic net-id=9bd1d5c7-ebb2-4cec-998d-93c435c467a9 --security-group default \
--key-name mykey provider-instance
+-------------------------------------+-----------------------------------------------------+
| Field | Value |
+-------------------------------------+-----------------------------------------------------+
| OS-DCF:diskConfig | MANUAL |
| OS-EXT-AZ:availability_zone | |
| OS-EXT-SRV-ATTR:host | None |
| OS-EXT-SRV-ATTR:hypervisor_hostname | None |
| OS-EXT-SRV-ATTR:instance_name | |
| OS-EXT-STS:power_state | NOSTATE |
| OS-EXT-STS:task_state | scheduling |
| OS-EXT-STS:vm_state | building |
| OS-SRV-USG:launched_at | None |
| OS-SRV-USG:terminated_at | None |
| accessIPv4 | |
| accessIPv6 | |
| addresses | |
| adminPass | gGedmkCTfiz8 |
| config_drive | |
| created | 2022-09-23T12:42:17Z |
| flavor | m1.1c256m10g (0) |
| hostId | |
| id | f9f3de10-066a-4f93-ae61-040a61cd73e0 |
| image | cirros-0.3.5 (60257cb8-8629-4a5c-be06-de5bee63afb7) |
| key_name | mykey |
| name | provider-instance |
| progress | 0 |
| project_id | e7173611b01143458f97c72e5728925a |
| properties | |
| security_groups | name='203b075f-db1b-4f7a-a815-9d8430495ad2' |
| status | BUILD |
| updated | 2022-09-23T12:42:18Z |
| user_id | a10b16e624f847229868a23c650c0ac7 |
| volumes_attached | |
+-------------------------------------+-----------------------------------------------------+
[root@controller ~]# -
检查实例的状态:
openstack server list[root@controller ~]# openstack server list
Unexpected API Error. Please report this at http://bugs.launchpad.net/nova/ and attach the Nova API log if possible.
<type 'exceptions.TypeError'> (HTTP 500) (Request-ID: req-67da4894-3533-45a8-a5a0-d3f51ef48f5b)
[root@controller ~]#
[root@controller ~]# openstack server list
+--------------------------------------+-------------------+--------+---------------------+--------------+--------------+
| ID | Name | Status | Networks | Image | Flavor |
+--------------------------------------+-------------------+--------+---------------------+--------------+--------------+
| f9f3de10-066a-4f93-ae61-040a61cd73e0 | provider-instance | ACTIVE | provider=10.224.4.8 | cirros-0.3.5 | m1.1c256m10g |
+--------------------------------------+-------------------+--------+---------------------+--------------+--------------+
[root@controller ~]#当构建过程完全成功后,状态会从 BUILD变为ACTIVE。
14.10.3 使用虚拟控制台访问实例
-
获取实例的 Virtual Network Computing (VNC) 会话URL并从web浏览器访问它:
openstack console url show provider-instance[root@controller ~]# openstack console url show provider-instance
+-------+-------------------------------------------------------------------------------------------+
| Field | Value |
+-------+-------------------------------------------------------------------------------------------+
| type | novnc |
| url | http://controller:6080/vnc_auto.html?path=%3Ftoken%3D9b533537-9888-4fec-91e4-2be8313c9e18 |
+-------+-------------------------------------------------------------------------------------------+
[root@controller ~]#注解:如果你运行浏览器的主机无法解析
controller主机名,你可以将controller替换为你控制节点管理网络的IP地址。cirros 镜像包含传统的用户名/密码认证方式并需在登录提示中提供这些这些认证。登录到 cirros后,我们建议您验证使用
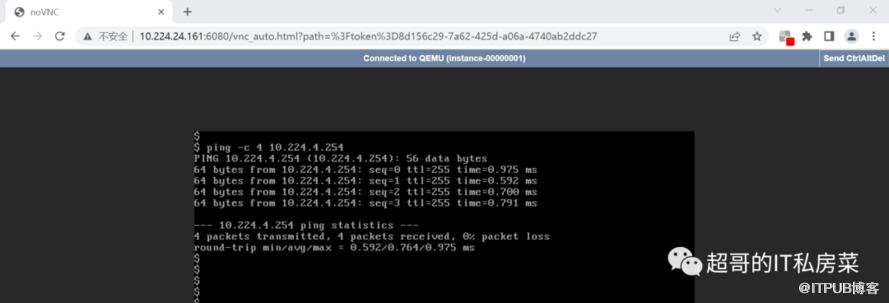
ping验证网络的连通性。 -
验证能否ping通provider网络的网关:
ping -c 4 10.224.4.254
14.10.4 验证能否远程访问实例
-
验证控制节点或者其他provider网络上的主机能否ping通实例:
ping -c 4 10.224.4.8[root@controller ~]# ping -c 4 10.224.4.8
PING 10.224.4.8 (10.224.4.8) 56(84) bytes of data.
64 bytes from 10.224.4.8: icmp_seq=1 ttl=64 time=0.267 ms
64 bytes from 10.224.4.8: icmp_seq=2 ttl=64 time=2.66 ms
64 bytes from 10.224.4.8: icmp_seq=3 ttl=64 time=0.203 ms
64 bytes from 10.224.4.8: icmp_seq=4 ttl=64 time=0.182 ms
--- 10.224.4.8 ping statistics ---
4 packets transmitted, 4 received, 0% packet loss, time 3002ms
rtt min/avg/max/mdev = 0.182/0.829/2.666/1.061 ms
[root@controller ~]# -
在控制节点或其他provider网络上的主机使用 SSH远程访问实例:
ssh cirros@10.224.4.8[root@controller ~]# ssh cirros@10.224.4.8
$
$ ifconfig -a
eth0 Link encap:Ethernet HWaddr FA:16:3E:C6:05:2C
inet addr:10.224.4.8 Bcast:10.224.4.255 Mask:255.255.255.0
inet6 addr: fe80::f816:3eff:fec6:52c/64 Scope:Link
UP BROADCAST RUNNING MULTICAST MTU:1500 Metric:1
RX packets:670 errors:0 dropped:31 overruns:0 frame:0
TX packets:179 errors:0 dropped:0 overruns:0 carrier:0
collisions:0 txqueuelen:1000
RX bytes:78828 (76.9 KiB) TX bytes:18594 (18.1 KiB)
lo Link encap:Local Loopback
inet addr:127.0.0.1 Mask:255.0.0.0
inet6 addr: ::1/128 Scope:Host
UP LOOPBACK RUNNING MTU:16436 Metric:1
RX packets:0 errors:0 dropped:0 overruns:0 frame:0
TX packets:0 errors:0 dropped:0 overruns:0 carrier:0
collisions:0 txqueuelen:0
RX bytes:0 (0.0 B) TX bytes:0 (0.0 B)
$
有什么吐槽或反馈意见,直接告诉我!
温馨提示:如出现二维码失效也可直接添加微信号:ysc13803862469。
原文作者:超哥的IT私房菜;如有侵权,请联系管理员删除。

最新文章
- 06 ASM存储入门——Oracle 19c的“存储管家”(可选,针对需要ASM的场景)
- 05 手把手部署Oracle 19c RAC——2节点实例安装全流程(图形化+静默)
- 04 手把手部署Oracle 19c——单实例ASM安装全流程(图形化+静默)
- 03 Oracle 19c初始化配置——让数据库“好用又安全”
- 02 手把手部署Oracle 19c——单实例安装全流程(图形化+静默)
- 01 Oracle 19c部署前的“避坑指南”——环境规划与准备
- 开源堡垒机 JumpServer 社区版实战教程:发布机的配置与Website资产配置使用
- 开源堡垒机 JumpServer 社区版实战教程:一步步构建企业安全运维环境
- 基于 Ubuntu 22.04 离线安装 JumpServer 社区版 v4.4.1
- Harbor镜像仓库实战指南:从安装到高级管理的全面解析
