CentOS Linux release 7.9.2009 升级 sudo 到1.8.32
CentOS Linux release 7.9.2009 升级 sudo 到1.8.32
CentOS Linux release 7.9.2009 升级 sudo 到1.8.321 背景2 升级步骤2.1 检查 sudo 版本2.2 备份 sudo 配置文件2.3 移除老版本 sudo2.4 安装依赖包2.5 下载 sudo 的新版本2.6 解压缩下载的文件2.7 编译并安装 sudo2.8 恢复 sudo 配置文件2.9 确认 sudo 版本
1 背景
sudo输入验证错误漏洞(CVE-2019-14287)
CVE-2019-14287 是一个关于 sudo 的输入验证错误漏洞。当用户在使用 sudo 的 -S 选项(从标准输入读取密码)时,如果没有正确地处理输入,就可能导致缓冲区溢出。攻击者可以通过本地或网络利用这个漏洞来以 root 权限执行任何命令。
针对 CentOS 7,因为 CentOS 7 的 sudo 版本较老(1.8.6p3),存在该漏洞,解决方法是升级 sudo 到安全版本。
2 升级步骤
 注意:在编译和安装新版本 sudo 之前,确保备份重要数据,并在测试环境中验证这些步骤。
执行以下步骤进行升级修复。
2.1 检查 sudo 版本
# sudo -V | head -1

2.2 备份 sudo 配置文件
# cp /etc/sudoers /etc/sudoers.bak

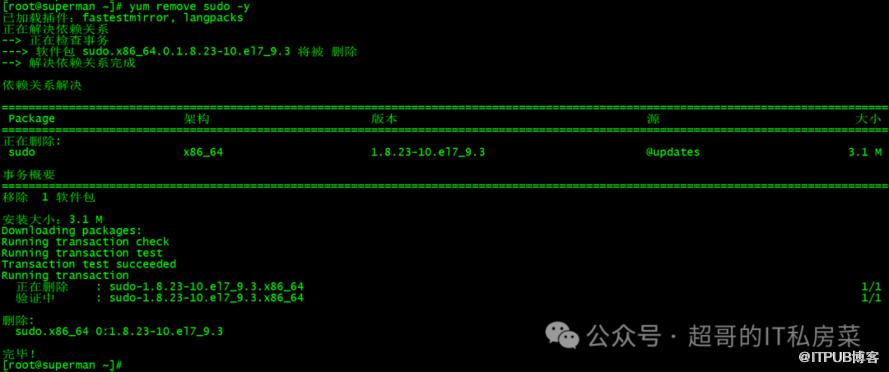
2.3 移除老版本 sudo
# yum remove sudo -y
2.4 安装依赖包
# yum install gcc build-essential fakeroot -y


2.5 下载 sudo 的新版本
# wget https://www.sudo.ws/dist/sudo-1.8.32.tar.gz

2.6 解压缩下载的文件
# tar -xzf sudo-1.8.32.tar.gz

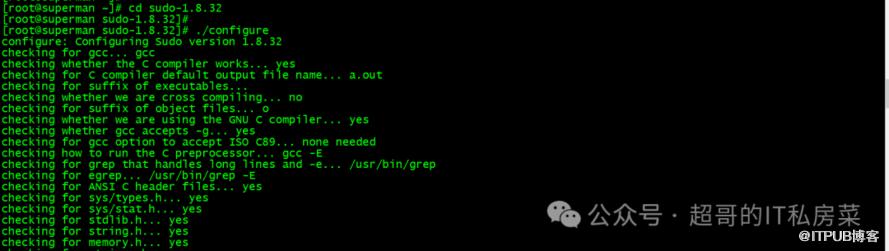
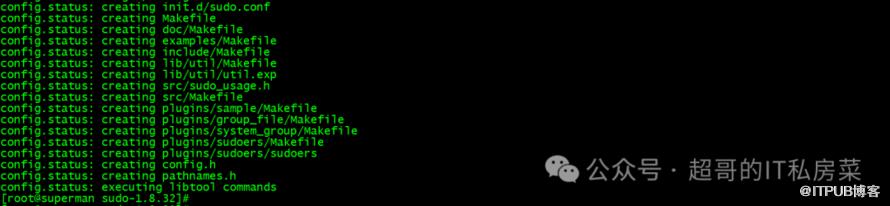
2.7 编译并安装 sudo
# cd sudo-1.8.32
# ./configure
# make && make install


2.8 恢复 sudo 配置文件
# cp /etc/sudoers.bak /etc/sudoers

2.9 确认 sudo 版本
确保已经更新到安全版本。
# sudo -V| head -1

👍 点赞,你的认可是我创作的动力!
⭐️ 收藏,你的青睐是我努力的方向!
✏️ 评论,你的意见是我进步的财富!
原文作者:超哥的IT私房菜;如有侵权,请联系管理员删除。

请登录后发表评论
登录
全部评论
最新文章
- 06 ASM存储入门——Oracle 19c的“存储管家”(可选,针对需要ASM的场景)
- 05 手把手部署Oracle 19c RAC——2节点实例安装全流程(图形化+静默)
- 04 手把手部署Oracle 19c——单实例ASM安装全流程(图形化+静默)
- 03 Oracle 19c初始化配置——让数据库“好用又安全”
- 02 手把手部署Oracle 19c——单实例安装全流程(图形化+静默)
- 01 Oracle 19c部署前的“避坑指南”——环境规划与准备
- 开源堡垒机 JumpServer 社区版实战教程:发布机的配置与Website资产配置使用
- 开源堡垒机 JumpServer 社区版实战教程:一步步构建企业安全运维环境
- 基于 Ubuntu 22.04 离线安装 JumpServer 社区版 v4.4.1
- Harbor镜像仓库实战指南:从安装到高级管理的全面解析
