1、事件描述
2020年11月1日,Oracle官方发布了此安全警报针对Oracle WebLogic Server中的远程代码执行漏洞CVE-2020-14750。此漏洞与CVE-2020-14882有关,该漏洞已在2020年10月的关键补丁更新中解决。它可以在没有身份验证的情况下进行远程攻击,也就是说,可以在不需要用户名和密码的情况下通过网络进行攻击。
2、漏洞分析
由于此漏洞的严重性以及攻击代码在各个站点上的发布,官方于2020年11月1日已经在官网上发布安全警报,此漏洞安全级别高。周时11月2日Oracle发布最新的漏洞修改方案,建议客户对漏洞CVE-2020-14750采用Oracle官网发布的补丁来修复。
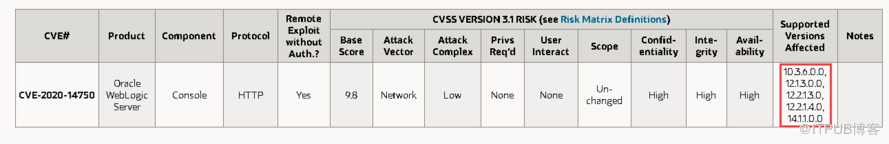
3、漏洞风险级别
4、影响范围

5、修复建议
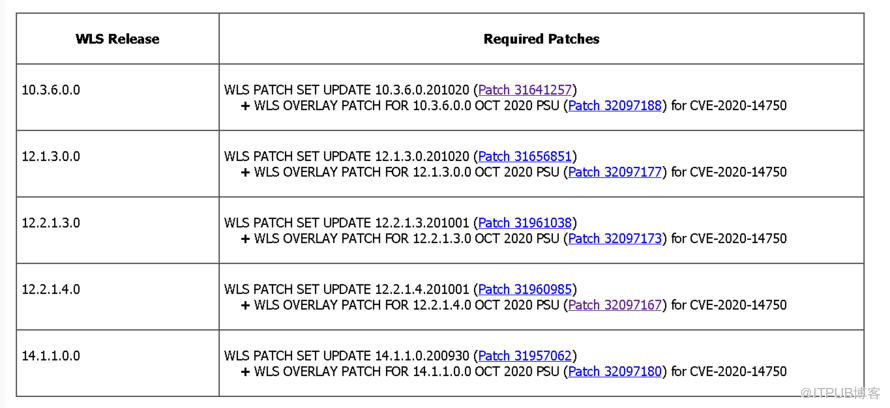
Oracle 官方针对此漏洞对受影响的 weblogic 软件对应版本, 2020 年 11 月 2 日发布了最新补丁包来修复,建议用户项目中所涉及到漏洞的weblogic版本 进行自查,如命中该漏洞还需要及时修复,以免带来不必要的风险与损失。
下面列出了解决此CVE的修补要求,并提供了支持纠错的所有版本的修补链接。此CVE的修补程序以2020年10月PSU为先决条件:
6、参考资料
https://www.oracle.com/security-alerts/alert-cve-2020-14750.html
Security Alert CVE-2020-14750 Patch Availability Document for Oracle WebLogic Server (Doc ID 2724951.1)
有需要的朋友可以关注我的公众号,文章每日一更

来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/28833846/viewspace-2731803/ ,如需转载,请注明出处,否则将追究法律责任。

