一:Pod 是什么
Pod是Kubernetes的最重要最基本的概念。它是能够被创建,调度和管理的最小部署单元。一个Pod代表集群中一个运行的进程。
二:Pod的组成
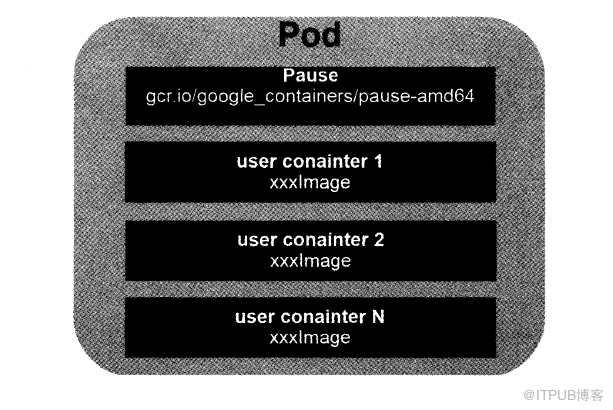
一个Pod由一个特殊的根容器Pause容器和若干个紧密相关的用户业务容器组成。
Pause容器作为Pod的根容器,它的状态代表整个容器组的状态。
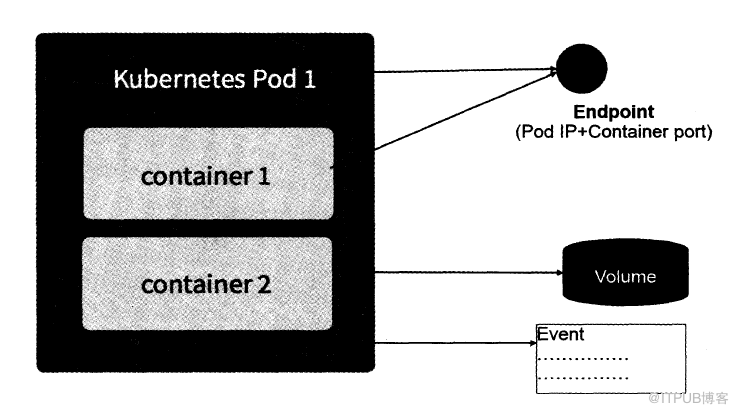
Pod里的多个容器共享Pause容器的IP,共享Pause容器挂载的Volume.
Kubernetes为每个Pod都分配了唯一的IP地址,称之为Pod IP,一个Pod里的多个容器共享Pod IP地址。Kubernetes要求底层网络支持集群内任意两个Pod之间的TCP/IP直接通信,这通常采用虚拟二层网络技术来实现。一个Pod里的容器与另外主机上的Pod容器能够直接通信。
Pod里面的容器除了共享网络和存储外,还共享:
PID namespace:一个Pod内的容器能够看到对方容器的进程
IPC namespace:一个Pod内的容器能够使用POSIX消息队列进行通信
UTS namespace : 一个Pod内的容器共享主机名。
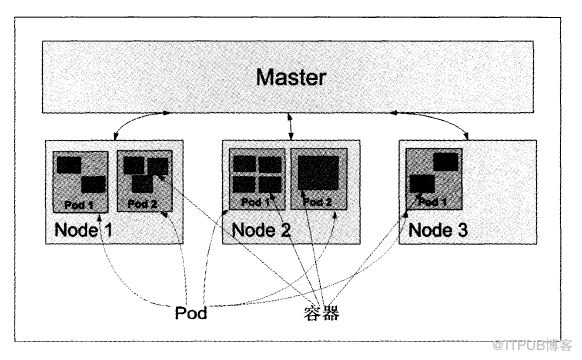
Pod一旦被创建,就会被放入的etcd中存储,随后会被Master调度到某个具体的Node上进行绑定,随后该Pod被对应的Node上的kubelet进程实例化一组相关的Docker容器并启动起来。在默认情况下,当Pod里的某个容器停止时,Kubernetes会重启整个Pod;如果Pod所在的Node宕机,则会将这个Node上的所有Pod重新调度到其他节点上。
Event是一个事件的记录,记录事件的最早产生时间,最后重现时间,重复次数,发起者,类型以及导致此事件的原因等众多信息。 Pod同样有Event记录,可以用来定位问题查找原因。
三:Pod的生命周期
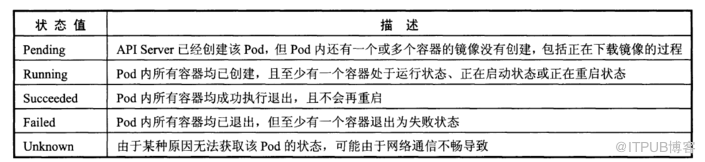
Pod的重启策略(RestartPolicy)应用于Pod内所有的容器,并且仅在Pod所处的Node上由kubelet进行判断和重启操作。
Pod的重启策略包括Always、OnFailure及Nerver,默认值为Always。
四:Pod的健康检查
对Pod的健康检查可以通过两类探针来检查:LivenessProbe和ReadinessProbe:
LivenessProbe探针:用于判断容器是否存活(running状态),如果LivenessProbe探针探测到容器不健康,则kubelet杀掉该容器,并根据容器的重启策略做响应处理.
ReadinessProbe探针:用于判断容器是否启动完成(ready状态),可以接受请求。如果ReadinessProbe探针探测失败,则Pod的状态被修改。Endpoint Controller将从service的Endpoint中删除包含该容器所在的Pod的Endpoint。
kubelet定制执行LivenessProbe探针来诊断容器的健康状况,有三种方式:
1.ExecAction:在容器内部执行一个命令,如果该命令的返回值为0,则表示容器健康。
2.TCPSocketAction:通过容器ip地址和端口号执行TCP检查,如果能够建立tcp连接表明容器健康。
3.HTTPGetAction:通过容器Ip地址、端口号及路径调用http get方法,如果响应的状态吗大于200且小于400,则认为容器健康。
五:Pod的调度
在Kubernetes系统中,Pod在大部分场景下都只是容器的载体而已,通常需要通过RC、Deployment、DaemonSet、Job等对象来完成Pod的调度和自动控制功能。
全自动调度:
NodeSelector:定向调度
如
批处理调度:
六:Pod的文件配置
Kubernetes里的所有资源对象都采用yaml或者JSON格式的文件来定义或描述,下面是Pod资源定义文件的模板:
Pod是Kubernetes的最重要最基本的概念。它是能够被创建,调度和管理的最小部署单元。一个Pod代表集群中一个运行的进程。
二:Pod的组成
一个Pod由一个特殊的根容器Pause容器和若干个紧密相关的用户业务容器组成。
Pause容器作为Pod的根容器,它的状态代表整个容器组的状态。
Pod里的多个容器共享Pause容器的IP,共享Pause容器挂载的Volume.
Kubernetes为每个Pod都分配了唯一的IP地址,称之为Pod IP,一个Pod里的多个容器共享Pod IP地址。Kubernetes要求底层网络支持集群内任意两个Pod之间的TCP/IP直接通信,这通常采用虚拟二层网络技术来实现。一个Pod里的容器与另外主机上的Pod容器能够直接通信。
Pod里面的容器除了共享网络和存储外,还共享:
PID namespace:一个Pod内的容器能够看到对方容器的进程
IPC namespace:一个Pod内的容器能够使用POSIX消息队列进行通信
UTS namespace : 一个Pod内的容器共享主机名。
Pod一旦被创建,就会被放入的etcd中存储,随后会被Master调度到某个具体的Node上进行绑定,随后该Pod被对应的Node上的kubelet进程实例化一组相关的Docker容器并启动起来。在默认情况下,当Pod里的某个容器停止时,Kubernetes会重启整个Pod;如果Pod所在的Node宕机,则会将这个Node上的所有Pod重新调度到其他节点上。
Event是一个事件的记录,记录事件的最早产生时间,最后重现时间,重复次数,发起者,类型以及导致此事件的原因等众多信息。 Pod同样有Event记录,可以用来定位问题查找原因。
三:Pod的生命周期
Pod的重启策略(RestartPolicy)应用于Pod内所有的容器,并且仅在Pod所处的Node上由kubelet进行判断和重启操作。
Pod的重启策略包括Always、OnFailure及Nerver,默认值为Always。
四:Pod的健康检查
对Pod的健康检查可以通过两类探针来检查:LivenessProbe和ReadinessProbe:
LivenessProbe探针:用于判断容器是否存活(running状态),如果LivenessProbe探针探测到容器不健康,则kubelet杀掉该容器,并根据容器的重启策略做响应处理.
ReadinessProbe探针:用于判断容器是否启动完成(ready状态),可以接受请求。如果ReadinessProbe探针探测失败,则Pod的状态被修改。Endpoint Controller将从service的Endpoint中删除包含该容器所在的Pod的Endpoint。
kubelet定制执行LivenessProbe探针来诊断容器的健康状况,有三种方式:
1.ExecAction:在容器内部执行一个命令,如果该命令的返回值为0,则表示容器健康。
2.TCPSocketAction:通过容器ip地址和端口号执行TCP检查,如果能够建立tcp连接表明容器健康。
3.HTTPGetAction:通过容器Ip地址、端口号及路径调用http get方法,如果响应的状态吗大于200且小于400,则认为容器健康。
五:Pod的调度
在Kubernetes系统中,Pod在大部分场景下都只是容器的载体而已,通常需要通过RC、Deployment、DaemonSet、Job等对象来完成Pod的调度和自动控制功能。
全自动调度:
NodeSelector:定向调度
Kubernetes Master上的scheduler服务(kube-Scheduler进程)负责实现Pod的调度,整个过程通过一系列复杂的算法,最终为每个Pod计算出一个最佳的目标节点,通常我们无法知道Pod最终会被调度到哪个节点上。实际情况中,我们需要将Pod调度到我们指定的节点上,可以通过Node的标签和pod的nodeSelector属性相匹配来达到目的。
NodeAffinity:亲和性调度
该调度策略是将来替换NodeSelector的新一代调度策略。由于NodeSelector通过Node的Label进行精确匹配,所有NodeAffinity增加了In、NotIn、Exists、DoesNotexist、Gt、Lt等操作符来选择Node。调度侧露更加灵活
DaemonSet特定场景调度: 如
- 在每个Node上运行一个日志采集程序,例如fluentd或者logstach。
批处理调度:
六:Pod的文件配置
Kubernetes里的所有资源对象都采用yaml或者JSON格式的文件来定义或描述,下面是Pod资源定义文件的模板:
点击(此处)折叠或打开
- # yaml格式的pod定义文件完整内容:
- apiVersion: v1 #必选,版本号,例如v1
- kind: Pod #必选,Pod
- metadata: #必选,元数据
- name: string #必选,Pod名称
- namespace: string #必选,Pod所属的命名空间
- labels: #自定义标签
- - name: string #自定义标签名字
- annotations: #自定义注释列表
- - name: string
- spec: #必选,Pod中容器的详细定义
- containers: #必选,Pod中容器列表
- - name: string #必选,容器名称
- image: string #必选,容器的镜像名称
- imagePullPolicy: [Always | Never | IfNotPresent] #获取镜像的策略 Alawys表示下载镜像 IfnotPresent表示优先使用本地镜像,否则下载镜像,Nerver表示仅使用本地镜像
- command: [string] #容器的启动命令列表,如不指定,使用打包时使用的启动命令
- args: [string] #容器的启动命令参数列表
- workingDir: string #容器的工作目录
- volumeMounts: #挂载到容器内部的存储卷配置
- - name: string #引用pod定义的共享存储卷的名称,需用volumes[]部分定义的的卷名
- mountPath: string #存储卷在容器内mount的绝对路径,应少于512字符
- readOnly: boolean #是否为只读模式
- ports: #需要暴露的端口库号列表
- - name: string #端口号名称
- containerPort: int #容器需要监听的端口号
- hostPort: int #容器所在主机需要监听的端口号,默认与Container相同
- protocol: string #端口协议,支持TCP和UDP,默认TCP
- env: #容器运行前需设置的环境变量列表
- - name: string #环境变量名称
- value: string #环境变量的值
- resources: #资源限制和请求的设置
- limits: #资源限制的设置
- cpu: string #Cpu的限制,单位为core数,将用于docker run --cpu-shares参数
- memory: string #内存限制,单位可以为Mib/Gib,将用于docker run --memory参数
- requests: #资源请求的设置
- cpu: string #Cpu请求,容器启动的初始可用数量
- memory: string #内存清楚,容器启动的初始可用数量
- livenessProbe: #对Pod内个容器健康检查的设置,当探测无响应几次后将自动重启该容器,检查方法有exec、httpGet和tcpSocket,对一个容器只需设置其中一种方法即可
- exec: #对Pod容器内检查方式设置为exec方式
- command: [string] #exec方式需要制定的命令或脚本
- httpGet: #对Pod内个容器健康检查方法设置为HttpGet,需要制定Path、port
- path: string
- port: number
- host: string
- scheme: string
- HttpHeaders:
- - name: string
- value: string
- tcpSocket: #对Pod内个容器健康检查方式设置为tcpSocket方式
- port: number
- initialDelaySeconds: 0 #容器启动完成后首次探测的时间,单位为秒
- timeoutSeconds: 0 #对容器健康检查探测等待响应的超时时间,单位秒,默认1秒
- periodSeconds: 0 #对容器监控检查的定期探测时间设置,单位秒,默认10秒一次
- successThreshold: 0
- failureThreshold: 0
- securityContext:
- privileged: false
- restartPolicy: [Always | Never | OnFailure] #Pod的重启策略,Always表示一旦不管以何种方式终止运行,kubelet都将重启,OnFailure表示只有Pod以非0退出码退出才重启,Nerver表示不再重启该Pod
- nodeSelector: obeject #设置NodeSelector表示将该Pod调度到包含这个label的node上,以key:value的格式指定
- imagePullSecrets: #Pull镜像时使用的secret名称,以key:secretkey格式指定
- - name: string
- hostNetwork: false #是否使用主机网络模式,默认为false,如果设置为true,表示使用宿主机网络
- volumes: #在该pod上定义共享存储卷列表
- - name: string #共享存储卷名称 (volumes类型有很多种)
- emptyDir: {} #类型为emtyDir的存储卷,与Pod同生命周期的一个临时目录。为空值
- hostPath: string #类型为hostPath的存储卷,表示挂载Pod所在宿主机的目录
- path: string #Pod所在宿主机的目录,将被用于同期中mount的目录
- secret: #类型为secret的存储卷,挂载集群与定义的secre对象到容器内部
- scretname: string
- items:
- - key: string
- path: string
- configMap: #类型为configMap的存储卷,挂载预定义的configMap对象到容器内部
- name: string
- items:
- - key: string
- path: string
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/28624388/viewspace-2140016/ ,如需转载,请注明出处,否则将追究法律责任。

请登录后发表评论
登录
全部评论
