SAP Cloud for Customer和Hybris Commerce的session保护机制
# C4C in ABAP
参阅Jerry的SAP社区博客:
Regarding cookie manipulation in CL_HTTP_CLIENT to avoid CSRF token validation failure issue
Regarding cookie manipulation in CL_HTTP_CLIENT to avoid CSRF token validation failure issue
# Hybris

这个HybrisSessionFixationProtectionStrategy是个什么东东?
Spring里自带了一个SessionFixationProtectionStrategy:
>
Session fixation attack(会话固定攻击)是利用服务器的session不变机制,借他人之手获得认证和授权,然后冒充他人。如果应用程序在用户首次访问它时为每一名用户建立一个匿名会话,这时往往就会出现会话固定漏洞。然后,一旦用户登录,该会话即升级为通过验证的会话。最初,会话令牌并未被赋予任何访问权限,但在用户通过验证后,这个令牌也具有了该用户的访问权限。
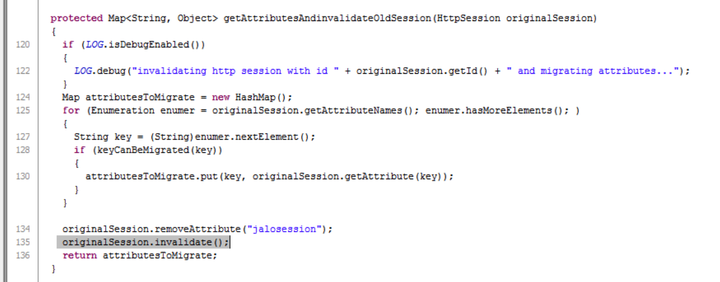
防止会话固定攻击,可以在用户登录成功后重新创建一个session id,并将登录前的匿名会话强制失效。
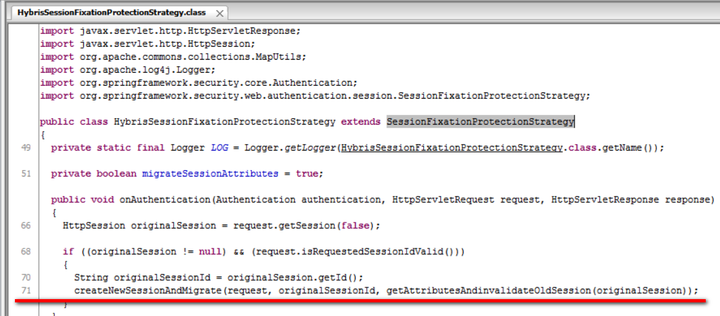
Hybris的做法:继承了HybrisSessionFixationProtectionStrategy,override了onAuthentication:
在第135行将之前的session强制失效。
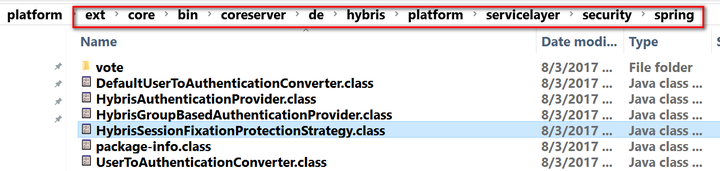
这个实现的位置:
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/24475491/viewspace-2679310/ ,如需转载,请注明出处,否则将追究法律责任。

