WebLogic Server 10.3.2.0 的SSL 配置,单向配置,即客户端验证服务端。想掌握WeblogicServer SSL 配置的人员。本文默认读者已经了解以上相关技术。
工具/原料
- keytool 工具
- 本文测试的环境:
Weblogic Server 版本: WebLogic Server 10.3.2.0
操作系统 :WindowXP SP2
JDK 版本:1.6.
客户端IE 版本: IE8.0
步骤/方法
- 通过keytool 工具生成密钥对(标识密钥库)
Dos command :
keytool -genkey -v -alias weblogictest -keyalg RSA -keysize 512 -keypass xiejin -dname
"CN=127.0.0.1,OU=测试部门,O=测试机构,L=北京市,ST=北京,C=CN" -validity 365 -keystore
D:/SSL/weblogic/weblogic_identity.jks -storepass xiejin
在命令提示符界面输入上面命令,存放路径自选(我选择的是D:/SSL/weblogic/),jks 文件名
称、alias 名称、keypass、storepass、validity time 自选。 即在D:/SSL/weblogic/ 中生成
weblogic_identity.jks 文件
- 生成证书签发请求*.pem 文件(私有密钥)
Dos command:
keytool -certreq -v -alias weblogictest -file D:/SSL/weblogic/cert_request.pem -keypass xiejin
-storepass xiejin -keystore D:/SSL/weblogic/weblogic_identity.jks
在D:/SSL/weblogic/目录中生成 了cert_request.pem 文件.(证书中的密钥对的私有密钥文件)
- 拷贝密匙库和私密文件到域目录
将生成的 weblogic_identity.jks 和 cert_request.pem 文件拷贝到weblogic domain 文件夹下
(我的是:C:OracleMiddlewareuser_projectsdomainslcjptdomain)。
- 启动weblogic,进入管理控制台
- 配置密匙库信息
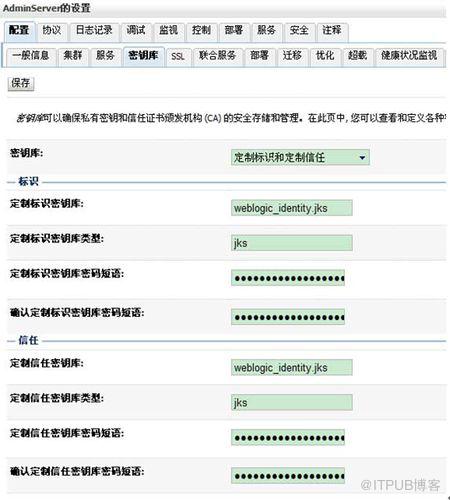
选择一个需要使用的server,点击进入,选择 密匙库(keystores) ,填写相应的信息。
密匙库: 选择 定制标识和定制信任
定制标识密匙库: weblogic_identity.jks
定制标识密钥库类型: jks
定制标识密钥库密码短语: xiejin
确认定制标识密钥库密码短语: xiejin
定制信任密钥库: weblogic_identity.jks
定制信任密钥库类型: jks
定制信任密钥库密码短语: xiejin
确认定制信任密钥库密码短语: xiejin
密匙库选项卡.
- 配置SSL 信息
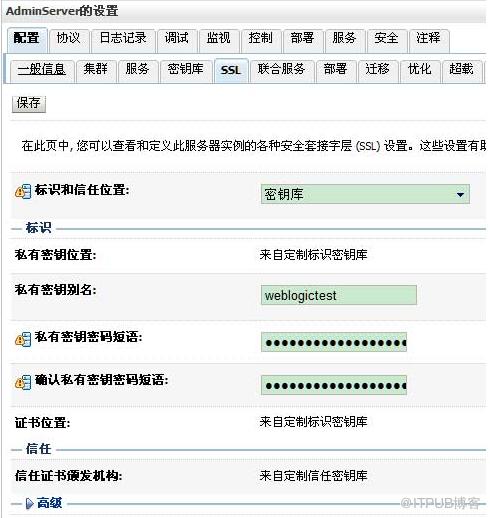
选择SSL 选项卡,输入相应的信息。
SSL 选项卡
标识和信任位置: 选择 密匙库
私有密钥别名: weblogictest 第二个步骤中生成*.pem 文件中的别名alias
私有密钥密码短语: xiejin 第二个步骤中的keypass
- 启用SSL 监听
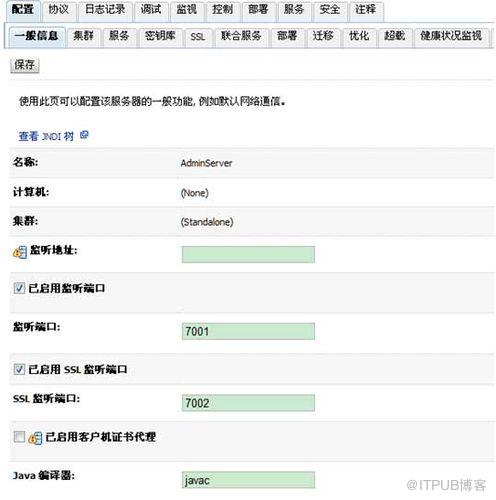
Select "General" tab,Enable SSL port and set a port value.
点击”一般信息”选项卡, 勾选 已启用 SSL 监听端口,并且设置访问端口号
一般信息选项卡:
- 协议测试
在浏览器中输入 https://127.0.0.1:7002/console ,进行测试。
- 配置完成
END
注意事项
- 在通过keytool 工具生成密钥对第一个命令中:
keytool -genkey -v -alias weblogictest -keyalg RSA -keysize 512 -keypass xiejin -dname
"CN=127.0.0.1,OU=测试部门,O=测试机构,L=北京市,ST=北京,C=CN" -validity 365 -keystore
D:/SSL/weblogic/weblogic_identity.jks -storepass xiejin
其中因为配置的CN 为127.0.0.1
所以在浏览器中访问的时候必须为:https://127.0.0.1:7002/console/
否则同样会出现 那个红色警告,说证书错误。
如果你有域名也可以换成域名。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/22156482/viewspace-1109839/ ,如需转载,请注明出处,否则将追究法律责任。
上一篇:
没有了~
下一篇:
没有了~

请登录后发表评论
登录
全部评论
