Docker好搭档:轻量级端口检查工具Dockpeek上手体验
一、Dockpeek介绍
1.1 Dockpeek 简介
Dockpeek是一个轻量级仪表板,用于浏览本地或远程暴露的 Docker 容器端口,支持通过 socket-proxy 一键访问多个主机上的容器服务。
1.2 主要特点
- 端口映射 — 在简洁的界面中查看运行中容器的暴露端口。
- 可点击访问 — 直接通过链接打开容器中运行的服务。
- 多Docker套接字支持 — 集中管理多个 Docker 套接字连接。
- 无需配置 — 自动发现并展示连接套接字中的所有容器。
二、本次实践规划
2.1 本地环境规划
本次实践为个人测试环境,操作系统版本为Ubuntu 22.04.1。
| hostname | IP地址 | 操作系统版本 | Docker版本 | 部署项目 |
|---|---|---|---|---|
| jeven01 | 192.168.3.88 | Ubuntu 22.04.1 LTS | 27.1.1 | Dockpeek |
2.2 本次实践介绍
1.本次实践部署环境为个人测试环境,生产环境请谨慎;
2.在Docker环境下部署Dockpeek容器端口映射检查工具。
三、本地环境检查
3.1 检查Docker服务状态
检查Docker服务是否正常运行,确保Docker正常运行。
root@jeven01:~#  systemctl status docker● docker.service - Docker Application Container Engine
     Loaded: loaded (/lib/systemd/system/docker.service; enabled; vendor preset: enabled)
     Active: active (running) since Wed 2025-07-02 14:16:57 UTC; 21h ago
TriggeredBy: ● docker.socket
       Docs: https://docs.docker.com
   Main PID: 878 (dockerd)
      Tasks: 28
     Memory: 1.2G
        CPU: 1min 50.356s
     CGroup: /system.slice/docker.service
             ├─  878 /usr/bin/dockerd -H fd:// --containerd=/run/containerd/containerd.sock
3.2 检查Docker版本
检查Docker版本
root@jeven01:~# docker -vDocker version 27.1.1, build 6312585
3.3 检查docker compose 版本
检查Docker compose版本,确保2.0以上版本。
root@jeven01:~# docker compose versionDocker Compose version v2.19.1
四、拉取Dockpeek镜像
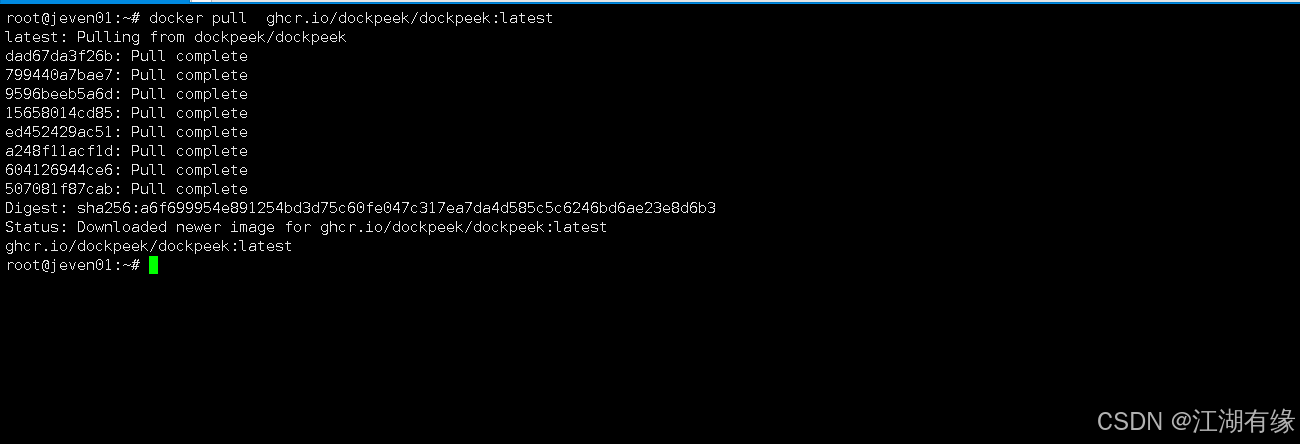
拉取Dockpeek容器镜像,如下所示:
docker pull ghcr.io/dockpeek/dockpeek:latest
五、部署Dockpeek服务
5.1 创建部署目录
- 创建部署目录
mkdir -p /data/dockpeek && cd /data/dockpeek
5.2 编辑部署文件
docker-cli方式部署,可采纳开以下命令:
docker run -d \
   --restart always \
   --name dockpeek \
   -p 8000:8000 \
   -v /var/run/docker.sock:/var/run/docker.sock \
   -e SECRET_KEY=my_secret_key \
   -e USERNAME=admin \
   -e PASSWORD=admin \
   ghcr.io/dockpeek/dockpeek:latest
在部署目录下,创建docker-compose.yaml文件,如下所示:
vim docker-compose.yaml
      services:
  dockpeek:
    image: ghcr.io/dockpeek/dockpeek:latest    container_name: dockpeek    restart: always    ports:
      - "8000:8000"
    volumes:
      - /var/run/docker.sock:/var/run/docker.sock    environment:
      - SECRET_KEY=my_secret_key      - USERNAME=admin      - PASSWORD=admin
| 环境变量名 | 示例值 | 说明 |
|---|---|---|
SECRET_KEY |
my_secret_key |
用于应用的安全密钥,确保会话和令牌等数据的安全性。建议使用强随机字符串。 |
USERNAME |
admin |
登录 Dockpeek 仪表板的认证用户名。 |
PASSWORD |
admin |
登录 Dockpeek 仪表板的认证密码。建议部署时更改为更安全的密码以防止未授权访问。 |
5.3 创建Dockpeek容器
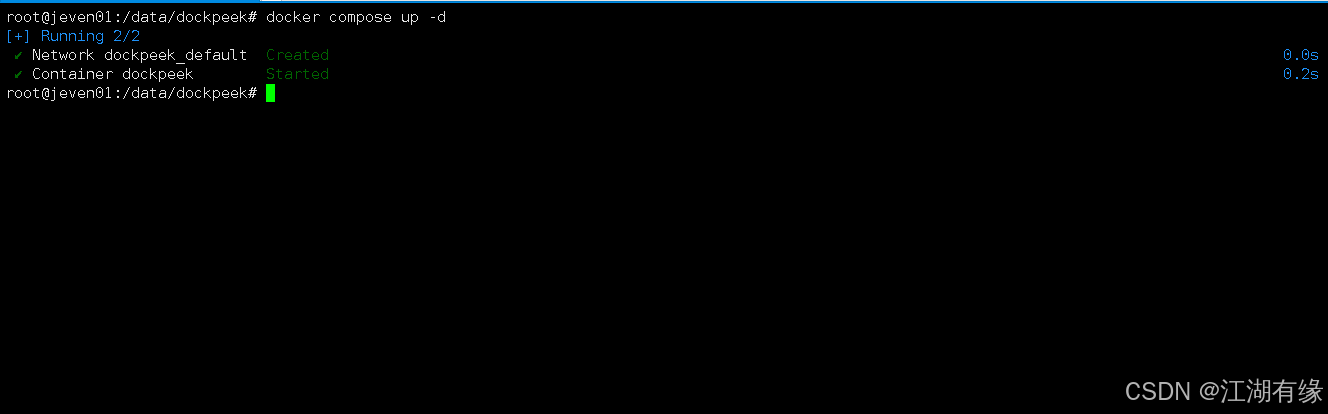
执行以下命令,创建Dockpeek容器。
docker compose up -d
5.4 查看Dockpeek容器状态
检查Dockpeek容器运行状态,确保Dockpeek容器正常启动。
root@jeven01:/data/dockpeek#  docker compose psNAME       IMAGE                              COMMAND           SERVICE    CREATED          STATUS          PORTS
dockpeek   ghcr.io/dockpeek/dockpeek:latest   "python app.py"   dockpeek   17 minutes ago   Up 17 minutes   0.0.0.0:8000->8000/tcp, [::]:8000->8000/tcp
5.5 查看Dockpeek容器日志
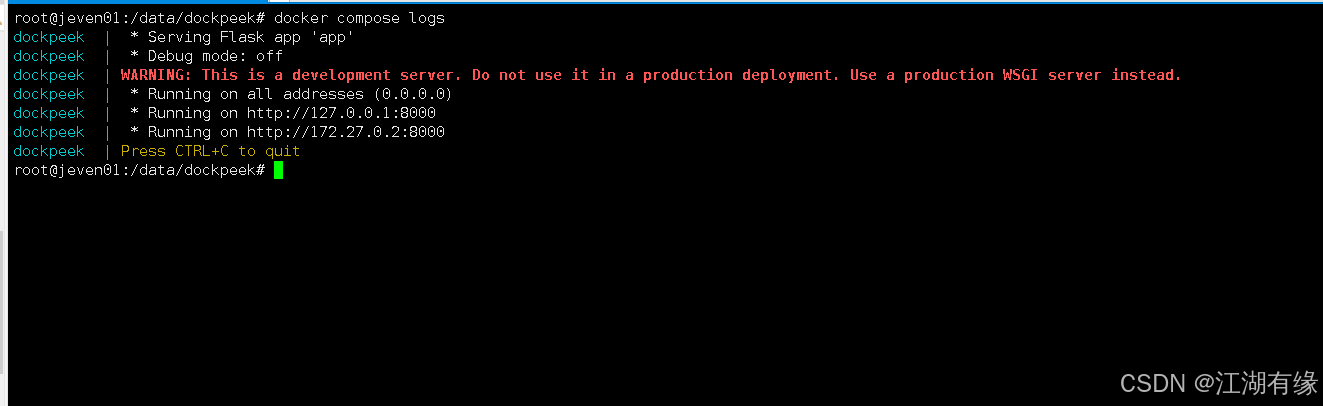
检查Dockpeek容器运行日志,确保Dockpeek服务正常运行。
docker compose logs
六、访问Dockpeek服务
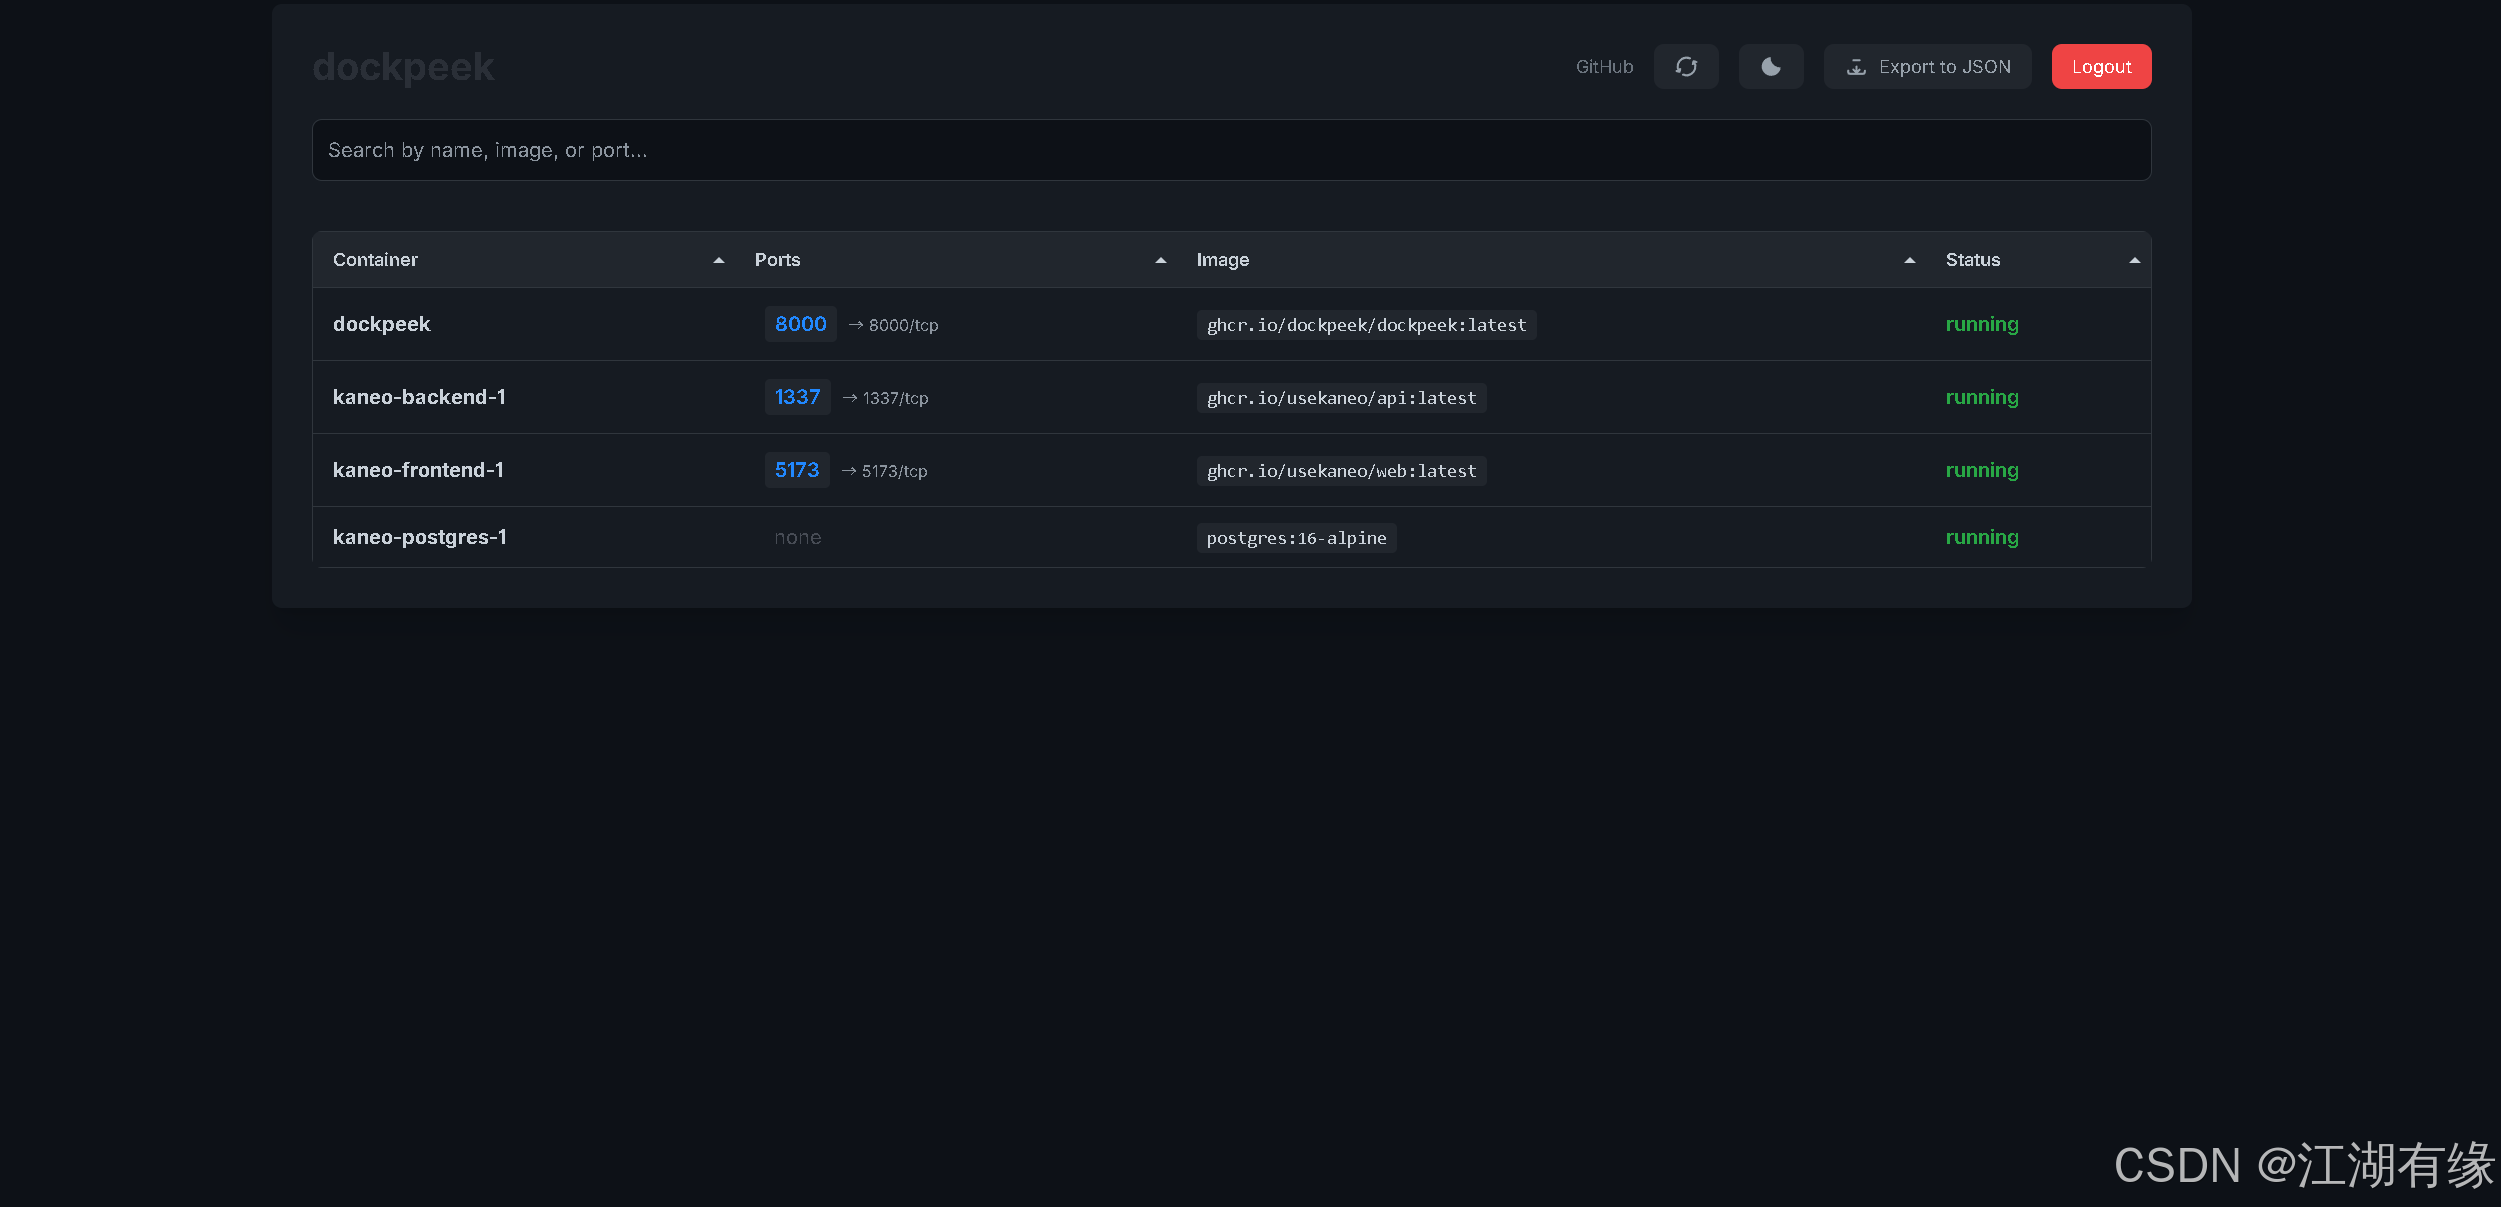
浏览器地址:
http://<个人的服务器IP>:8000,访问Dockpeek的初始页。如果无法访问,请确保宿主机的防火墙已关闭或已放行相关端口,对于云服务器还需配置相应的安全组规则。

第一次进入Dockpeek登录页,使用默认账号密码admin/admin进行登录。
七、总结
通过本次实战部署 Dockpeek,我们掌握了如何利用 Docker 快速搭建一个轻量级的容器端口查看与访问工具。Dockpeek 的一键访问和多套接字支持特性极大提升了管理多个 Docker 主机时的效率。结合环境变量的安全配置,也为本地或远程访问提供了基础保障,是运维和开发人员排查容器服务暴露状态的理想选择。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70051046/viewspace-3179530/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- VCompose部署全攻略:轻松实现 Docker Compose拖拽式编排
- Linux系统之安装PostgreSQL数据库
- 本地化JSON 处理新方案:基于Docker的JSON Hero部署全记录
- 基于华为openEuler部署Sqliteviz轻量级SQLite可视化工具
- 轻量级文档管理新方案:Docmost 容器化部署实践
- 基于华为云服务器与openEuler系统环境部署SQLite数据库浏览器sqlite-web
- 自托管RSS解决方案:Docker环境下安装Fusion服务实战教程
- 容器化实践|Docker部署WebDB开源数据库集成开发平台
- Docker部署Instantbox开源工具|开箱即用的临时Linux 环境搭建指南
- Docker一键部署pgAdmin4:PostgreSQL可视化管理实战指南
