权限这件事,很多人以为就是登录框加一个角色下拉。等智能体真正开始替人办事,问题就露出来了:它能看见什么、能改什么、能替谁发出去,三件事混在一起谈,收尾只能靠一句"注意一下"来兜底。下面按三级拆开,每一级给出可落地的判断点与边界。
为什么要把权限拆成三级
把权限当成开关,只能得到两种状态:能用和不能用。可现实里的工作不是这样分层的。
同一家公司里,薪酬表只有几个人能看,客服能查订单但不能改价,运营能发布内容但不能动价目。这三种限制对应三类不同的风险,用同一套开关去管,要么管得太死让业务跑不动,要么放得太开等出事。
所以三级模型的头一条原则是: 按风险分级,不按岗位分人。一级看数据,二级看系统,三级看动作。
一级授权:资源可见
一级解决的是"它能读到什么"。范围要具体到文件、文件夹、知识库条目,而不是"公司资料"。
知识库这一层尤其要写清四项:来源、适用范围、更新时间、权限。同一份制度存在两个版本时,系统没有义务替你判断哪版有效,权限里不带版本信息,检索就会把过期规定当现行规定用。
一级还要有一条兜底规则:任务需要范围外的资料时,应当停下来要求补充授权,而不是自己在别处找一份凑上。这条规则写在任务说明里,比写在员工手册里管用。
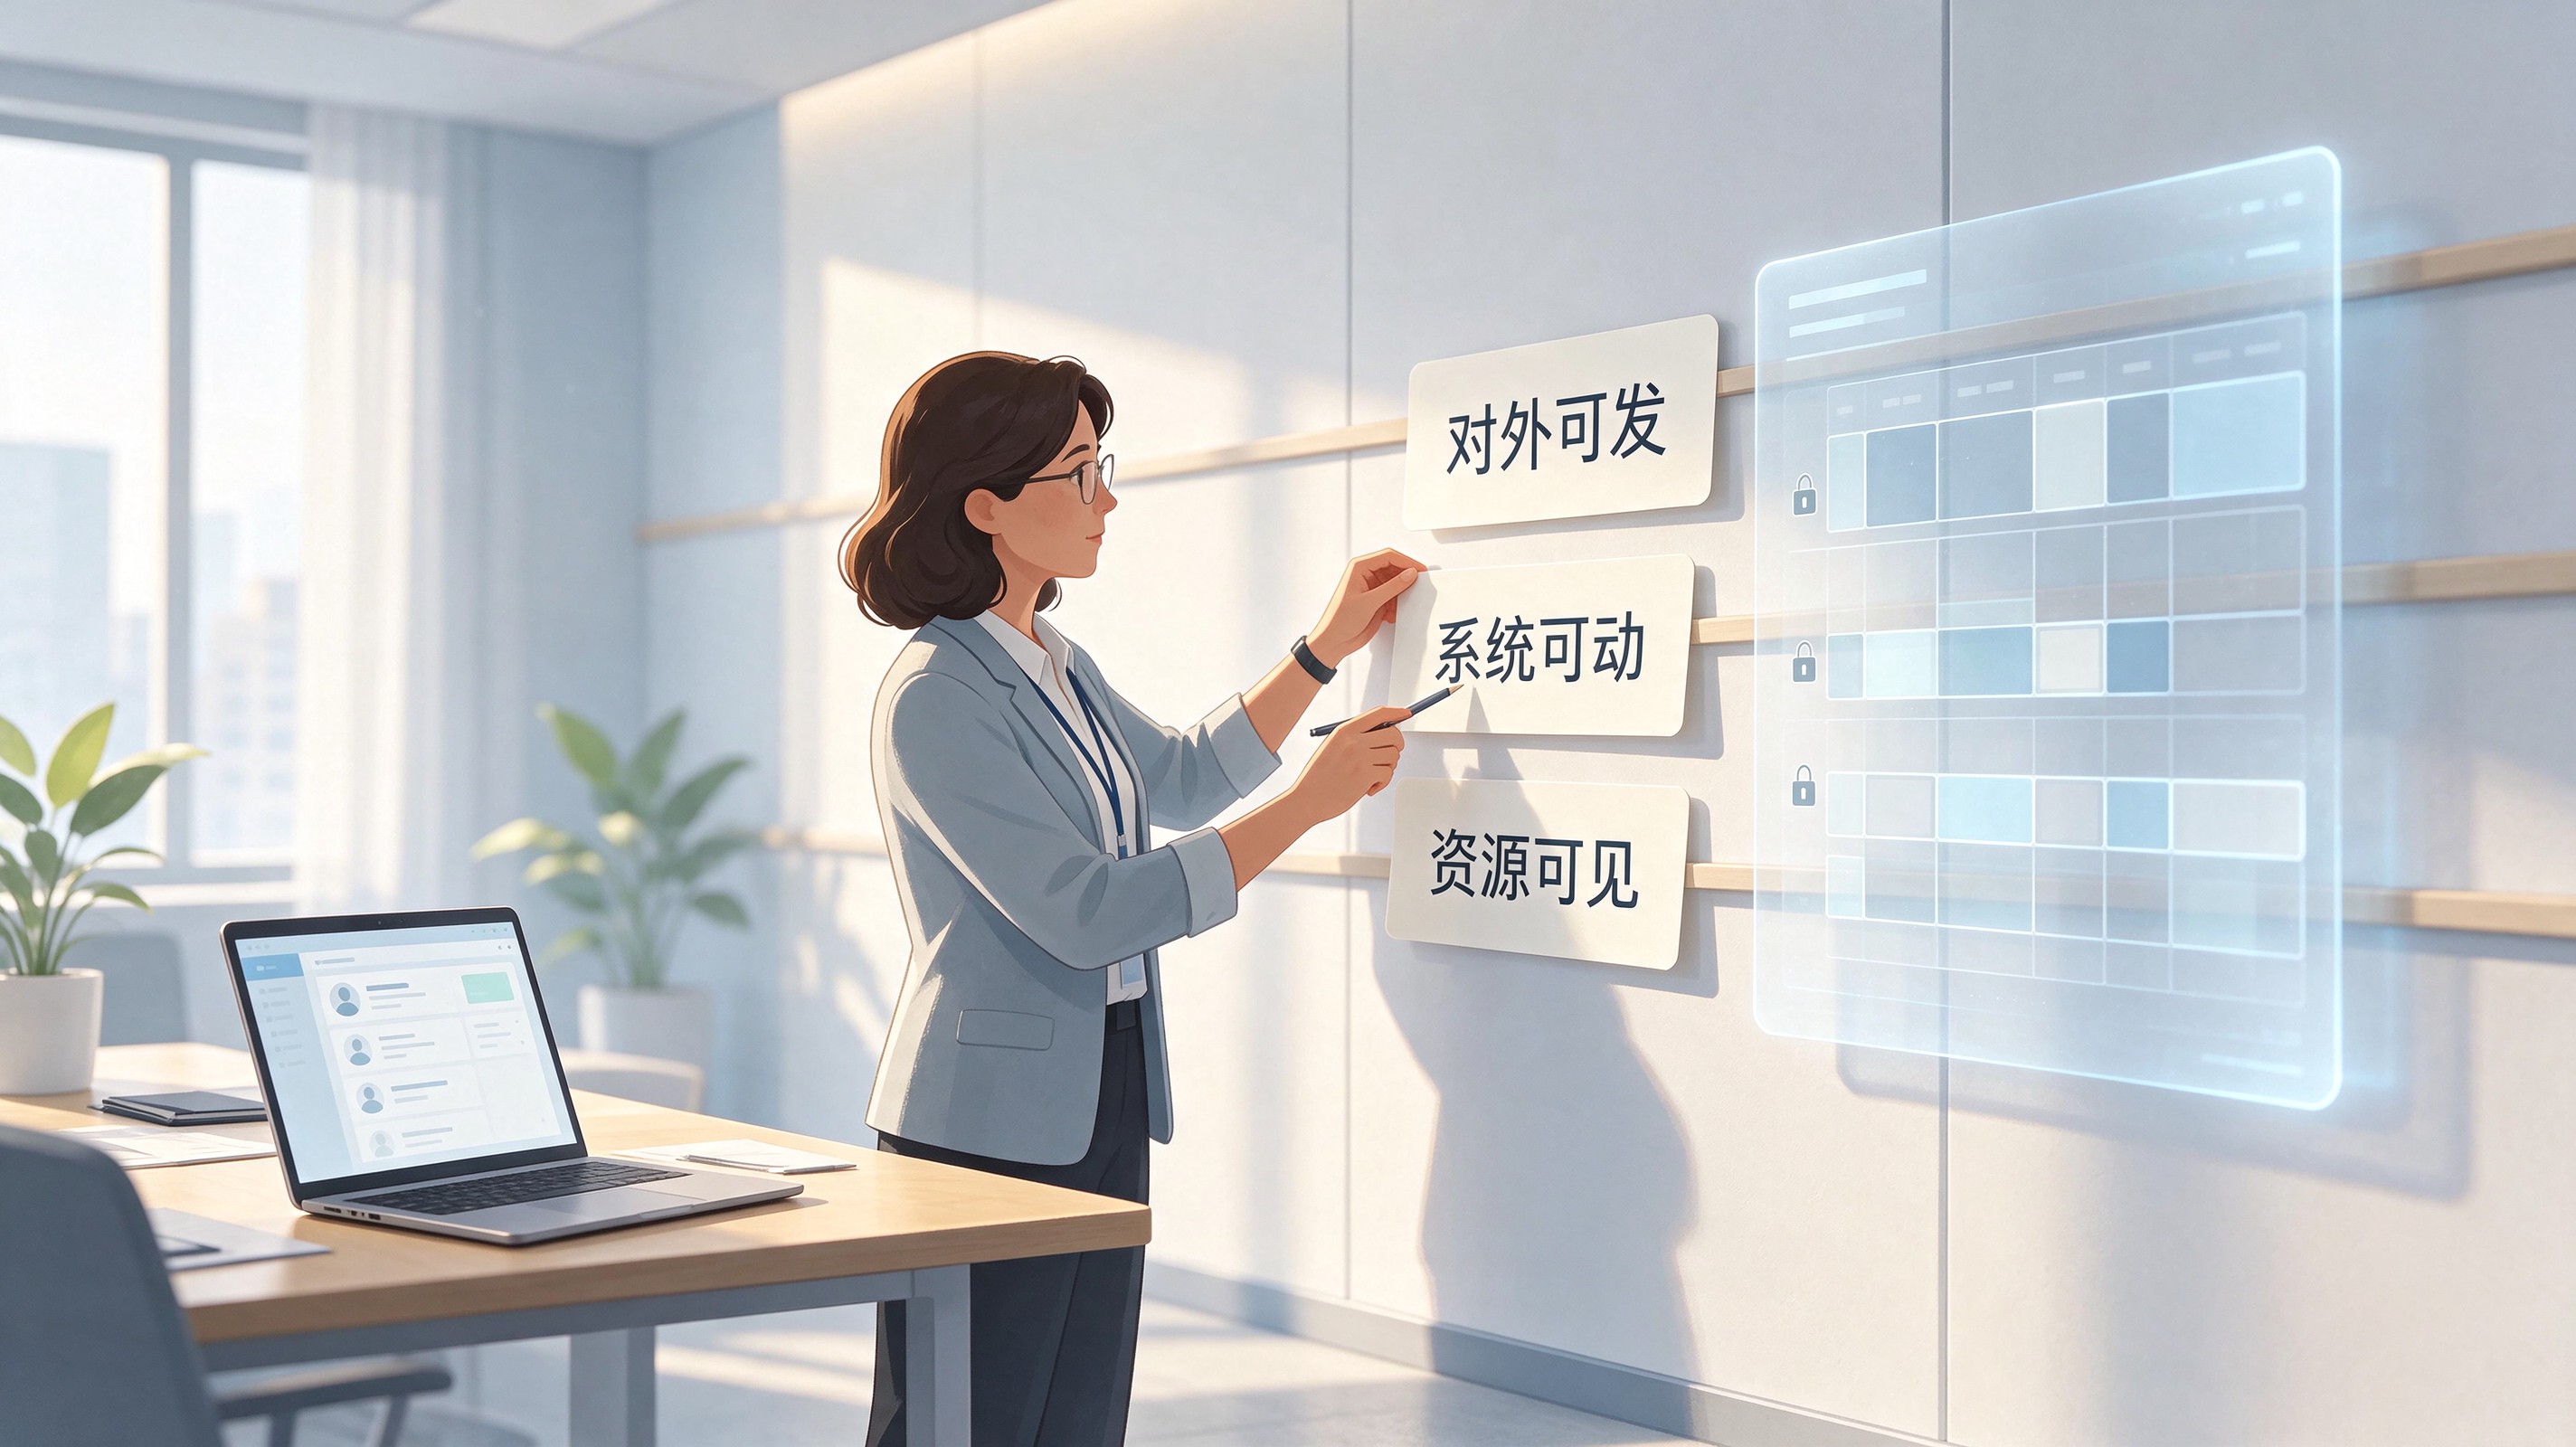
图 1:三级授权在实施顺序上的分工——资源可见、系统可动、对外可发,风险逐级升高
二级授权:系统可动
二级解决的是"它能动哪套系统、动到什么程度"。这里要区分读和写,也要区分写和删。
企业系统的接入方式并不统一,权限设计必须按现场条件选:有稳定接口的走标准系统连接;网页后台通过授权浏览器环境完成必要操作;本地文件和桌面软件通过授权设备进入任务;数据清洗与计算交给确定性处理。业务责任和高风险判断,保留人工确认。
要判断一条权限边界是否成立,看一个具体任务就清楚了。下面这类工作在企业里很常见:员工入离职后,IT 与人力资源要按名单在一套 BI 系统里增删账号权限、配置特殊报表权限,材料是名单表与权限规则,动作全在系统界面里完成,没有一个环节有标准接口。
这类场景对应的能力归属很明确:名单读取、逐条比对规则、在系统里点选增删、保存回执截图,属于系统操作与方法执行的活;而权限本身属于敏感动作,变更前后都要有人签。
所以二级的验收标准不是"能不能点进去",而是三件事:每一次写操作能不能对应到一条明确的指令来源;不可逆动作(删权限、批量挂账、改价目)前有没有人工确认;操作留痕能不能还原成"谁、什么时候、改了什么"。
三级授权:对外可发
三级解决的是"它能代表谁,把什么发出去"。这一级风险更高,因为动作出了公司边界就收不回来。
三级要区分两类消息:通知类和承诺类。通知类是把内部结果告诉相关人,错了可以更正;承诺类是对客户报价、对供应商下单、对平台发布内容,错了要付代价。前者可以按规则自动发,后者必须有身份校验与责任人。
还有一项常被忽略: 代发身份。用哪个账号发、以什么名义发、发出去能不能撤回,这三件事要写在任务配置里,而不是留在执行人的记忆里。
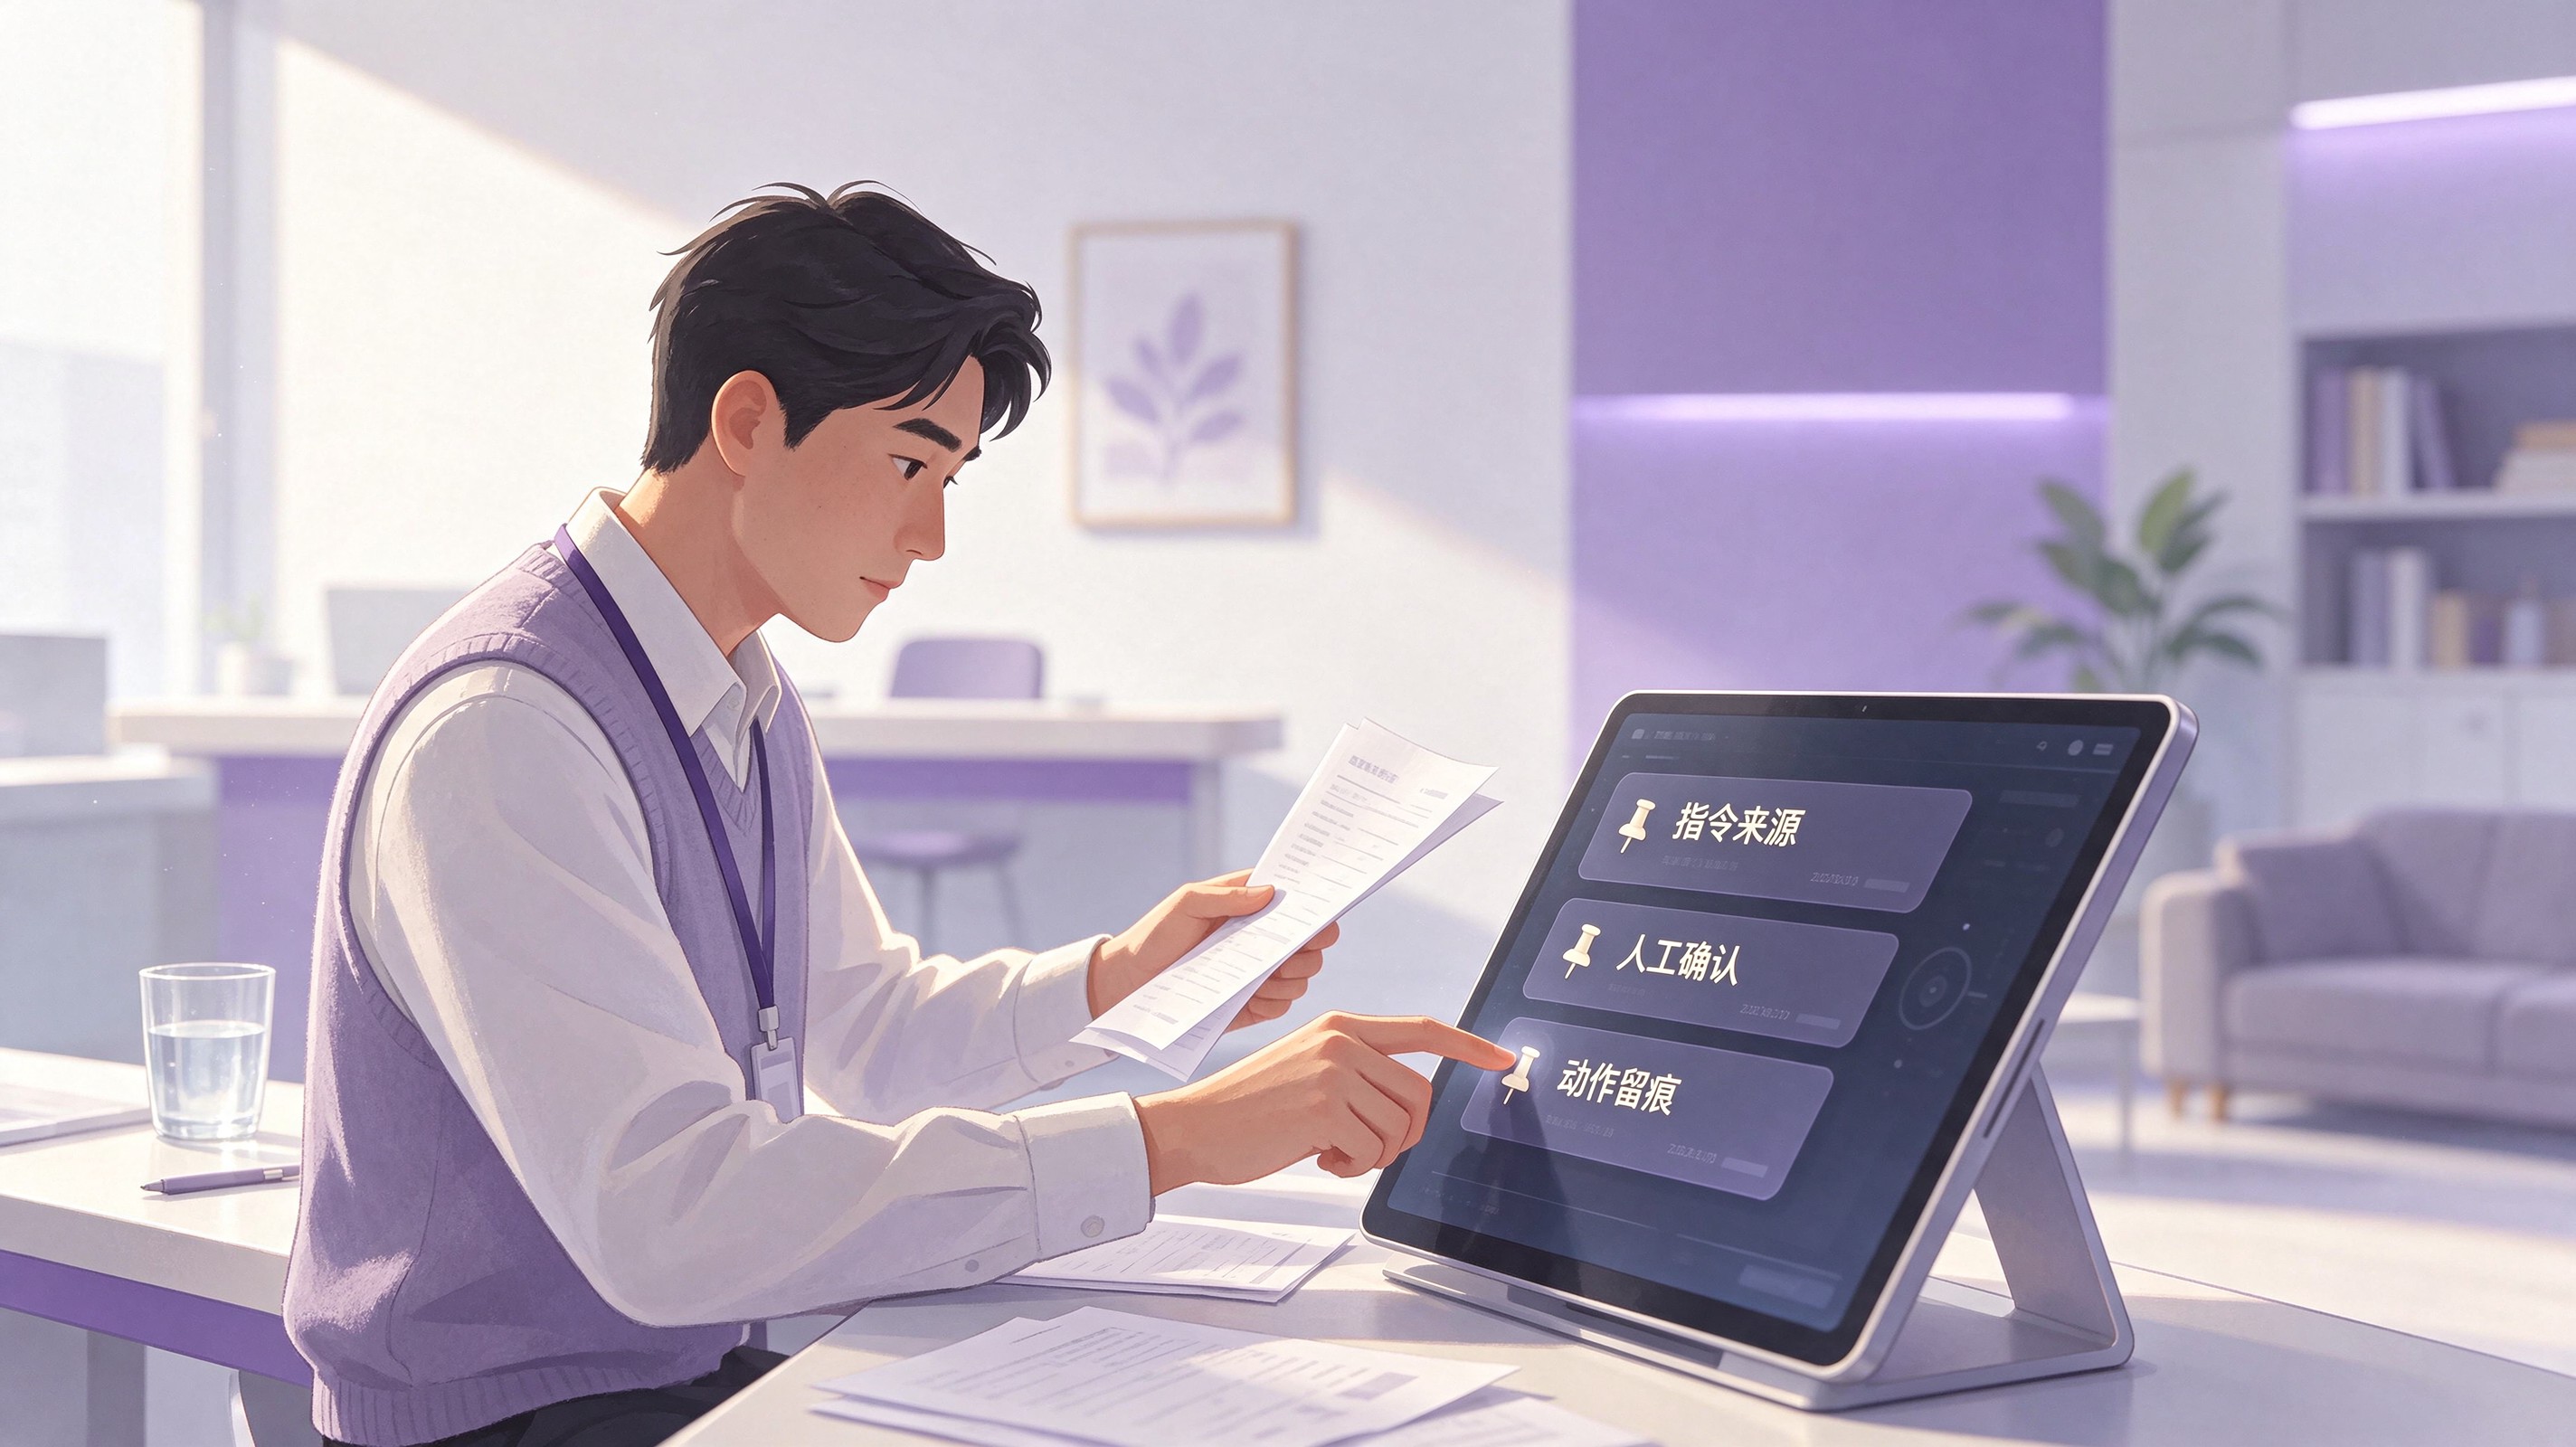
图 2:三级授权共同依赖的三份记录——指令来源、人工确认点、对外动作留痕
把三级写成配置,而不是写成纪律
上面三级如果只停在制度里,落地时一定走样。可行做法是把它们写成任务配置:能读哪些文件与知识库、能连哪些系统、用哪个账号、哪些动作必须停在确认点。
一套完整配置通常包含四样东西:这项工作的业务说明与范围、可引用的知识库与文件、可执行的技能与工作流、以及连接的系统与账号。这类结构在 Soiawork 里就是工作空间——把业务说明、知识库、技能与连接器绑在一起,任务能碰哪些系统、用哪个账号都写在配置里,越界要先重新确认。
还有一层现实约束:很多业务系统没有开放接口。要接住这些系统,只靠接口不够,执行环境必须往下走一层——不只调接口,还要能操作界面与本地软件。Soiawork 的做法是通过连接器、Worker 与授权设备进入网页后台、本地软件与封闭系统,同时把权限变更、批量挂账这类不可逆动作保留在人工确认之后;组织侧的成员、部门、成员组、角色与审计记录,则集中在管理平台里维护。
收束
如果只问一句怎么排顺序,我的建议是:先把一级做扎实,再做二级,三级放到收尾阶段再碰。一级做不好,二级怎么配都是漏的;三级一步到位,返工成本更高。
有三类组织现在不适合上这套模型:权限本身没人负责、出事只能靠吵架定责的;部门之间对"什么算敏感数据"还没谈拢的;以及历史上账号大量共用、无法追溯到人的。这三种情况下,先补基础,再谈分工。
权限设计的落点不是更严,而是更清楚:谁批准、批准到哪一步、留了什么证据。这三件事说清了,智能体才敢被交出去用。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70051022/viewspace-3189504/ ,如需转载,请注明出处,否则将追究法律责任。

