传统会议纪要系统 vs 离线 AI 纪要:一场关于"数据主权"的较量
【推广】
"元宝纪要"争议启示:谁来为企业的会议数据安全负责?
一、引子:元宝纪要争议引爆的思考
2026年6月,一则围绕腾讯会议"元宝纪要"AI 功能的报道在行业内引发了不小的震动。报道指出,该功能作为腾讯会议内置的 AI 纪要工具,涉及会议音频数据的云端处理和存储,而 数据处理边界不清晰——用户无法确认自己的会议录音和文字稿是否被用于大模型训练。一时间,社交媒体上关于"会议数据裸奔"的讨论迅速蔓延。
几乎与此同时,护网‑2025 相关安全警示提示:OCR 识别、AI 会议纪要生成这类第三方插件,有可能成为窃密的 “跳板”,第三方插件带来的数据安全风险值得高度警惕。
一边是 AI 纪要带来的极大便利——一键生成会议摘要、自动提取待办事项、智能归档检索;另一边是数据安全的巨大隐忧——会议录音上传云端、 AI 训练数据去向不明、第三方生态安全性存疑。
这引出了一个无法回避的问题: 当企业的核心战略讨论、人事决策、商业机密被上传至公有云服务器进行处理,组织的"数据主权"何在?
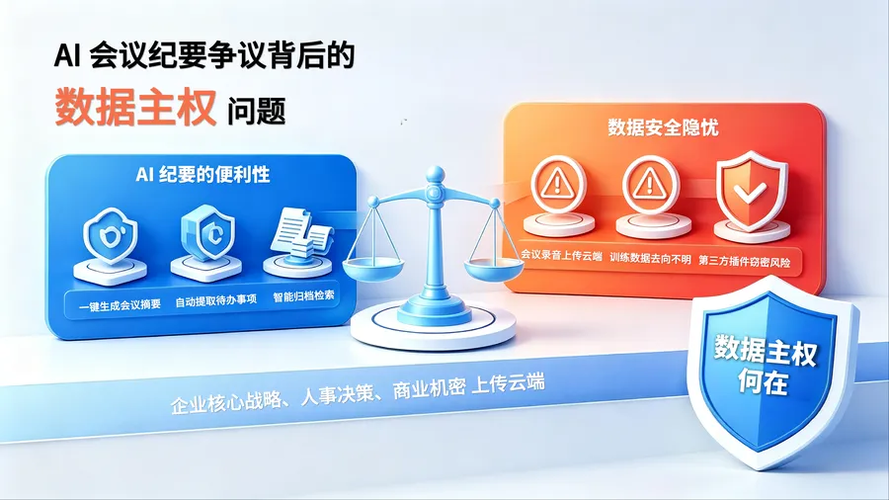
本文无意否定云端会议纪要的便利性,而是希望以客观、系统的视角,对比传统云端方案与新兴离线 AI 方案在数据主权、安全防护、合规适配、成本效益、准确率和使用体验等维度上的真实差异,帮助企业在数字化转型的关键决策中,看清"便利"背后的代价,也读懂"安全"背后的价值。
二、云端会议纪要:便利背后的数据主权妥协
2.1 "数据必须上云"的结构性矛盾
要理解云端会议纪要的数据主权问题,首先需要看清它的技术架构。其数据流大致如下:
会议录音 → 上传云端服务器 → 云端 ASR 语音转写 → 云端 LLM 纪要生成 → 结果返回用户
每一场会议的核心内容——从参会者的语音、讨论的细节,到 AI 生成的会议摘要和待办事项—— 全部需要离开企业内网,经由第三方厂商的服务器进行处理和存储。这不是个别厂商的设计疏忽,而是云端方案先天的 结构性缺陷:不把数据上传到云端, AI 就无法工作。
"护网2025"专项行动官方披露了视频会议领域的三大安全雷区: 数据加密不到位——部分系统仅对用户与服务器间的通信加密,服务器解密存储后易被攻击; 云端文件无防护——默认允许参会者上传文件至云端,但未对云端文件进行强加密或访问权限控制; 身份认证脆弱——同时弱身份认证也是视频会议场景普遍存在的高危风险,行业内已出现多起相关入侵案例。
这意味着,即便传输过程加密,数据在服务器端解密后仍然面临多重风险。
2.2 "数据主权"是如何被让渡的?
"数据主权"并非一个空洞的概念。在企业数字化语境下,它至少包含四项基本权利: 控制权(数据存储在哪里?谁能访问?)、 使用权(数据被用来做什么?能否用于 AI 训练?)、 删除权(数据能否被彻底删除?)、 审计权(谁能查看谁访问了数据?)。
在云端模式下,这四项权利被不同程度地让渡给了服务商:

• 控制权受限:数据存储于第三方服务器,企业无法直接掌控物理安全
• 使用权模糊:腾讯会议、飞书等厂商虽声明"数据不用于模型训练",但普通用户较难对该承诺开展独立核验。
• 删除权存疑:企业需要信任厂商"已删除"的声明,而无法从物理层面确认
• 审计权依赖厂商:安全日志由服务商提供,企业只能被动接受
正如行业分析观点提 到:企业将核心内部数据交给公有云大模型处理时,较难完全确认核心信息不会被纳入大模型训练语料。
2.3 不是"会不会发生",而是"何时发生"
云端 AI 的数据安全风险已从理论推演走向真实事件:
这些事件揭示了一个令人不安的现实: AI 应用场景下的数据安全风险并非理论假设,是行业需要共同面对的现实挑战。
三、离线 AI 纪要:数据主权回归的技术方案
3.1 技术可行性:离线不等于低能
长期以来,“离线”在很多人心中与“落后”“功能残缺”画等号。但过去两年技术生态的快速演进,已彻底改变这一格局。
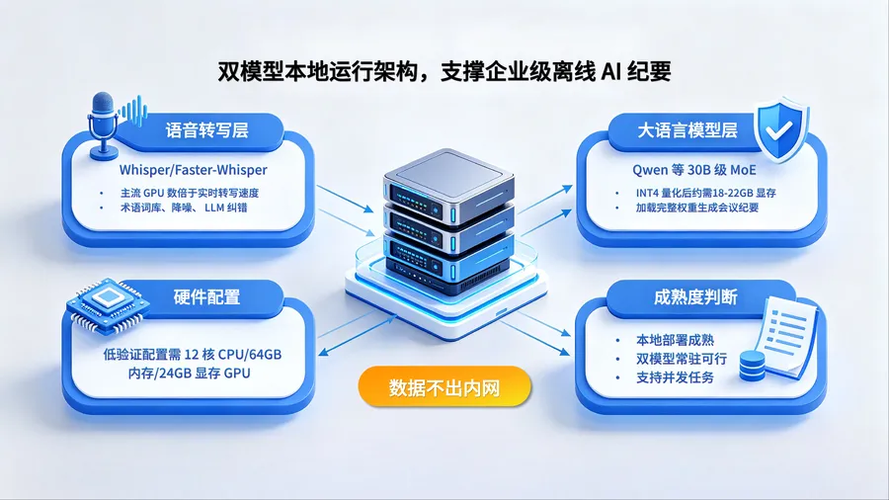
全离线 AI 纪要系统的核心技术是“双模型本地运行”:
• 语音转写层 :基于 Whisper/Faster‑Whisper 本地部署,在主流 GPU 上可实现数倍于实时音频的转写速度;识别准确率受环境、口音等影响,不宜承诺固定高值,但可通过术语词库、降噪和 LLM 纠错提升实际效果。
• 大语言模型层 :采用 Qwen 等 30B 级 MoE 模型,INT4 量化后实际需约18‑22GB 显存(而非6‑10GB),且需加载完整权重。
硬件门槛并非无需 GPU:最低验证配置需 12 核 CPU/64GB内存/24GB 显存 GPU(如RTX 3090),推荐生产配置为16‑24核/128GB/48GB 显存 GPU,以支持双模型常驻和并发任务。百度/腾讯已发布本地部署指南,表明此路线已走向企业就绪。
3.2 物理隔绝:从"更安全"到"从根本上消除不安全"
全离线方案与云端方案最本质的区别不在于技术参数,而在于 数据流架构的根本不同:
会议录音 → 内网服务器本地 ASR 转写 → 内网服务器本地 LLM 纪要生成 → 内网存储与分发
整个链条中,数据不会主动流出企业内网, 从架构层面消除了公网传输带来的数据外泄路径。
具体的技术保障体系包括五个层面:
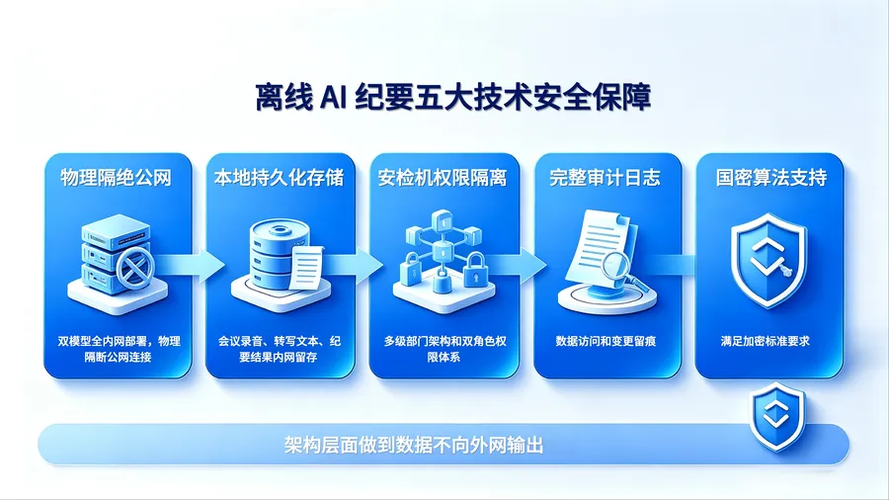
1. 物理隔离公网 :语音识别模型与纪要生成大模型全部部署在企业内网服务器,物理隔绝公网连接
2. 本地持久化存储 :所有会议录音、转写文本、纪要结果存储在内网,删除操作物理不可恢复
3. 案件级权限隔离 :支持多级部门架构和双角色权限体系,确保最小化访问原则
4. 完整审计日志 :全局只读式的操作审计,任何数据访问和变更皆可追溯,支持 CSV 导出
5. 国密算法支持 :满足涉密场景的加密标准要求
用一句话概括: 架构层面做到数据不向外网输出 *数据* 。
3.3 信创全栈适配:面向2027的战略布局
对于党政机关和央国企而言,离线 AI 纪要的另一大价值在于 信创全栈适配:
依据国资委相关信创工作文件,提出到2027年推进央企信息化系统国产化替代的相关工作目标。在这一时间节点面前,尚未完成全栈信创适配的产品,在政企市场的应用空间将会受限。
四、六维正面对决
4.1 维度一:数据主权 ★★★★★
核心结论:在数据主权维度上,离线方案具有云端方案无法逾越的结构性优势。这不仅是技术差异,更是所有权层面的根本区别。
4.2 维度二:合规适配性 ★★★★★
核心结论: 对于涉密、处理重要数据的政企场景,合规是采购的前置门槛。 合规性已从"加分项"升格为政企采购的"准入门槛"。
4.3 维度三:总体拥有成本( TCO ) ★★★★☆
市场调研发现, 5-20万价位、真全离线、功能完整的私有化 AI 会议纪要方案存在显著的"市场真空地带",而这个价位段对应着中国最庞大的组织群体:数以万计的党政机关、央国企二级单位、地方性金融机构、专科医院和律师事务所。离线 AI 方案恰好填补了这一空白。
正如产品的核心口号所言: "以 SaaS 的价格,享受私有化的安全。"
4.4 维度四:准确率与纪要质量 ★★★★☆
离线方案在语音识别准确率上已追平云端方案,差距缩小到 3个百分点以内,在断网可用性和响应延迟等体验维度上反而更优。同时,离线方案支持企业自定义名词库和知识体系,在医疗、法律等专业领域的术语识别上具有定制化优势。
4.5 维度五:企业级功能 ★★★★☆
企业级功能的完整度正在成为差异化竞争的关键。尤其是在组织架构管理、审计日志和 API 开放能力上,离线方案已展现出超越传统云端方案的能力。
4.6 维度六:运维与持续服务 ★★★☆☆
离线方案的运维负担常被过度担忧。实际上,通过标准化的实施流程和厂商远程运维支持,其日常运维工作量被控制在最低水平。对于具备基础 IT 能力的中大型组织而言,这并非难以承受的负担。
五、行业分化:谁真正需要离线 AI 纪要?
数据主权并非"一刀切"的需求。不同行业因其业务性质、监管环境和安全红线的差异,对离线 AI 纪要的需求强度和紧迫性截然不同。
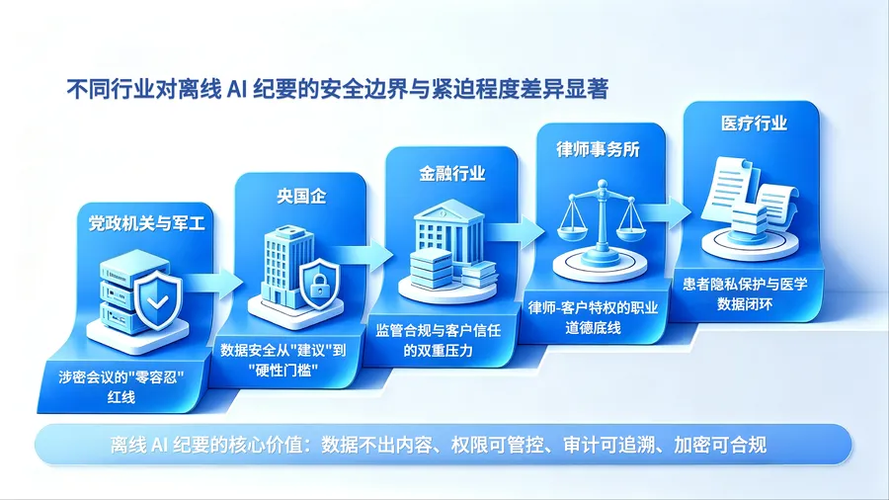
5.1 党政机关与军工:涉密会议的"零容忍"红线
对于党政机关和军工单位,"数据不出内网"不是选择,而是法律要求。《保守国家秘密法》修订版明确涉密会议载体严格管理,禁用非涉密网络传输会议数据。等保三级认证、信创合规强制、国密算法适配——这些构成了采购的"铁门槛"。
在这个领域,云端方案几乎没有生存空间。数据安全(全离线)的考量成为 第一决策要素。
5.2 央国企:从"建议"到"硬性门槛"
国资委《数据安全管理办法》(2023年)明确要求央企数据"不上公有云、不出内网",将数据主权从"加分项"升格为"准入门槛"。
一位受访者提到: "对于民营企业来说要求相对宽松,但对于国央企、军工等单位,涉密场景对AI工具使用有严格管控,离线方案就会是刚需。" 这恰恰印证了组织性质对数据主权需求的显著影响。
5.3 金融行业:监管合规与客户信任的双重压力
金融行业在监管合规和客户隐私保护上面临双重压力:银保监会要求、客户隐私保护、审计日志完整记录。投融资决策、人事任免等敏感信息一旦外泄,可能造成重大损失。离线方案能够实现录音不出内网、审计日志完整可追溯,天然符合金融监管要求。
5.4 律师事务所:律师-客户特权的职业道德底线
对律所而言,会议数据泄露不仅是安全问题,更触及 律师-客户特权( Attorney-Client Privilege )这一职业道德底线。案件讨论、客户策略、谈判底线——这些信息的保密性是法律服务的基本前提。离线方案提供的案件级权限隔离和录音加密存储,是律所数字化升级的基础保障。
5.5 医疗行业:患者隐私保护
医疗机构涉及大量患者病历和诊疗讨论,患者隐私保护受《个人信息保护法》严格约束。等保三级认证、数据不出院区、专业医学术语识别——离线方案在这些方面具有天然适配性。
六、结论与展望:数据主权时代的必然选择
6.1 市场发展的五个阶段
回顾整个行业的发展轨迹,可以清晰地看到一条演变路径:
6.2 三个关键判断
判断一:数据主权将从"加分项"变为"准入门槛"。 今天的"优势"(离线=安全),明天将是"底线"(不安全=不采购)。
判断二:市场将加速两极分化。 轻量级、非敏感场景继续使用云端方案,安全敏感场景全面转向离线方案。中间地带——高价传统方案和混合方案——将被挤压消失。
判断三:企业需要"以终为始"做采购决策。 站在2026年回望,选择什么样的会议纪要系统,本质上是选择什么样的数据主权策略。今天的决策决定了2027年信创合规的成本、未来数据安全法规升级的适应难度,以及企业核心数字资产的保护程度。
6.3 选型决策矩阵
6.4 写在最后
回到开篇的"元宝纪要"争议——它之所以引发广泛关注,不是因为腾讯会议做错了什么,而是因为它触动了所有人心中那个悬而未决的问题: 当 AI 让会议纪要变得前所未有的便利时,谁来为数据的安全负责?
全离线 AI 纪要为这个问题提供了一个清晰的答案: 数据主权不需要让渡给任何第三方。 会议记录的是当下的决策,但它守护的是组织的核心数字资产。在这个数据主权意识全面觉醒的时代,选择权——以及随之而来的责任——终究要回到组织自己手中。
真正的 AI ,不应以牺牲用户的隐私为代价;真正好的会议纪要,不应以数据安全为交易筹码。
>>> 全离线会议纪要系统详情可见:https://www.digihail.com/meeting/
本文数据来源:资本文部分行业观点来自公开报道与网络资料;部分行业统计、选型占比数据来自我司面向政企信息化负责人开展的访谈调研,原始调研材料由我司归档留存;性能相关描述为标准环境下测试结果,仅供行业参考。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70050944/viewspace-3181789/ ,如需转载,请注明出处,否则将追究法律责任。

