随着信创改造与数据安全合规要求持续深化,"国密算法" 正从政策术语变成文件加密软件的标配。在国密商用密码体系中,SM3 和 SM4 是出场率最高的一对组合:一个管 "完整性",一个管 "保密性"。本文从技术原理出发,把这两个算法讲透,并说明它们在文件加密软件中是如何协同工作的。
一、SM3:密码杂凑算法,管的是 "完整性"
SM3 是我国自主设计的密码杂凑(哈希)算法,对应国家标准 GB/T 32905—2016,定位类似于国际通用的 SHA-256,但在结构和常数上做了自主设计。
核心参数一目了然:杂凑值长度 256 比特(32 字节),消息分组长度 512 比特(64 字节),消息字长度 32 比特,采用经典的 Merkle-Damgard 迭代结构。算法执行分三步:消息填充、迭代压缩、输出杂凑值。其中迭代压缩是核心 —— 每个 512 比特的消息分组先经过消息扩展,生成 132 个 32 位字(W0 至 W67、W'0 至 W'63),再送入压缩函数 CF,与上一轮的 256 比特链接变量进行 64 轮运算,最终输出 256 比特摘要。
SM3 的安全价值在于 "单向性" 和 "抗碰撞性":给定任意长度的输入,能快速算出固定长度的摘要;但想从摘要反推原文,或找到两个不同文件算出同一个摘要,在计算上几乎不可行。
在文件加密软件里,SM3 主要承担四类任务:一是 文件完整性校验,加密前后各算一次 SM3 摘要,比对一致才说明文件未被篡改;二是 密钥派生(KDF),从主密钥或口令派生文件加密密钥,避免明文密钥直接落盘;三是 消息认证码(HMAC-SM3),验证文件来源合法性;四是 数字签名与随机数生成的基础组件。
二、SM4:分组密码算法,管的是 "保密性"
SM4 是我国自主设计的分组对称加密算法,对应国家标准 GB/T 32907—2016(前身是 2012 年发布的 GM/T 0002—2012,原名 SMS4,最初用于无线局域网产品),定位类似于国际通用的 AES-128。
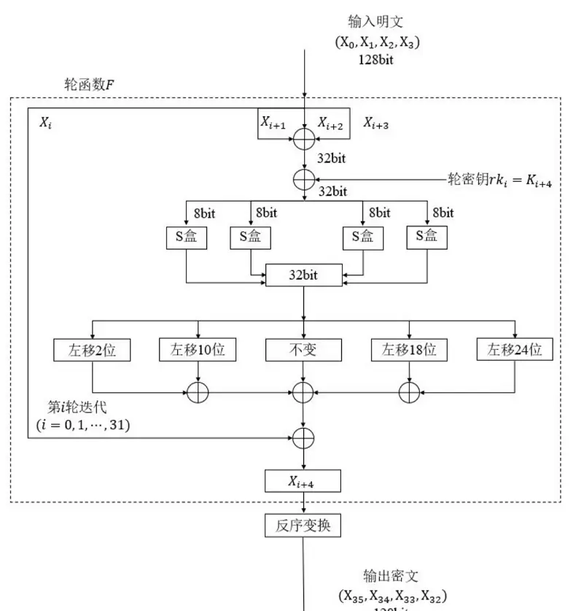
核心参数同样清晰:分组长度 128 比特(16 字节),密钥长度 128 比特(16 字节),加密算法与密钥扩展算法均采用 32 轮非线性迭代结构。算法采用 4 分支非平衡 Feistel 结构,轮函数为 SP(置换 - 代换)网络,核心是一个固定的 8 比特输入、8 比特输出的 S 盒,配合异或、循环移位和线性变换完成混淆与扩散。加密与解密的结构完全相同,唯一区别是轮密钥的使用顺序相反 —— 这一设计让硬件和软件实现都更加简洁。
需要强调的是,SM4 本身只能加密 128 比特的固定长度数据块,要加密一个几 MB 甚至几 GB 的文件,必须配合工作模式使用。工程中常见的有 CBC(密码分组链接)、CFB、OFB、CTR 以及 GCM(伽罗瓦 / 计数器模式,可同时提供加密与认证)。不同模式在安全性、并行性、错误传播特性上各有取舍,文件加密软件通常会根据场景选择。
在文件加密软件里,SM4 是真正 "干活" 的那个:文件内容按分组逐块加密,密钥由密钥管理体系统一分发,配合工作模式实现变长文件的安全加密。在透明加密场景中,文件保存时由驱动层或应用层自动调用 SM4 加密,打开时自动解密,用户几乎无感知。
三、SM3+SM4:文件加密软件里的 "黄金搭档"
单独看,SM3 管完整性、SM4 管保密性;合在一起,才构成文件加密的完整安全闭环。一个典型的工程流程是这样的:
第一步,用 SM3 做密钥派生,从企业主密钥或用户口令派生出本次文件加密用的会话密钥,避免主密钥直接暴露;第二步,用 SM4 配合 CBC 或 GCM 模式对文件明文进行加密,生成密文;第三步,对密文(或 "密文 + 关联数据")计算 SM3 摘要或 HMAC-SM3,作为完整性标签随文件一起存储;第四步,解密时先校验 SM3 摘要,确认文件未被篡改后,再用 SM4 解密还原明文。
这套组合的好处是:即使攻击者拿到了密文,没有 SM4 密钥也解不开;即使篡改了密文,SM3 校验也会立刻发现;密钥本身又通过 SM3 派生和安全存储体系保护,形成多层防护。对于图纸、源码、合同、客户资料等核心文件,这种 "加密 + 校验 + 密钥管理" 的三位一体方案,正是企业级文件加密软件的标准做法。
四、国密落地:从标准到产品的工程实践
国密算法的价值,最终要靠产品落地。在企业级终端安全与文件加密领域,域智盾软件已将 SM3/SM4 等国密算法融入其透明加密与数据防泄密体系,支持对图纸、源码、文档等核心文件实施驱动层自动加密、外发管控与完整性校验,并全面适配麒麟、统信等信创环境,服务过政务、军工、医疗、制造等多个行业的政企客户。对企业而言,选择支持国密标准的文件加密软件,不仅是满足等保 2.0 与密评要求的合规动作,更是把数据安全主动权握在自己手里的关键一步。
五、写在最后
SM3 和 SM4,一个 256 位杂凑、一个 128 位分组加密,看似参数简单,背后却是经过多年密码分析检验的严谨设计。理解它们的原理,有助于企业在选型文件加密软件时看清 "用什么加密、怎么校验、密钥怎么管" 这三个核心问题。随着国密改造向更多行业渗透,SM3/SM4 这对组合,还将在数据安全的战场上扮演更重要的角色。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70050888/viewspace-3180776/ ,如需转载,请注明出处,否则将追究法律责任。

