如何用IP反欺诈查询撕下攻击者的伪装
大促活动刚上线半小时,运营盯着后台数据眉头紧锁:3万新用户注册,优惠券领取率98%,但订单转化率只有0.3%。技术拉出访问日志,IP分布看起来很正常——全国各地都有,运营商五花八门,甚至还有不少是家庭宽带。要不是数据对不上,这看起来就是一次成功的拉新活动。
这是上周一个电商朋友的真实经历。攻击者早就升级了,他们不再用那几个固定的恶意IP撞墙,而是租用海量的代理IP池,甚至从暗网购买“清洁”的住宅IP资源。传统封禁手段在这些伪装流量面前,就像一个对着空气挥拳的人——累,但打不中要害。
IP反欺诈查询的价值,恰恰就在这里。它不是简单地问“这个IP是谁”,而是追问“这个IP背后是人还是工具”“它可信吗”“它有没有前科”。把那些披着普通用户外衣的攻击者,一个个从人群里拎出来。
伪装之下:攻击者常用的IP掩护手段
要理解IP反欺诈查什么,得先知道攻击者怎么藏。
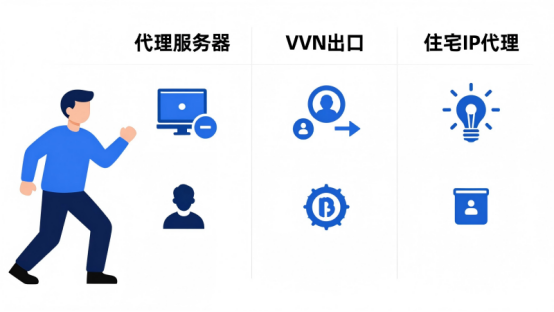
- 最常见的是 代理服务器。用户请求经过代理转发,目标网站看到的只有代理IP。免费代理泛滥成灾,攻击者可以每分钟切换一个IP,让封禁毫无意义。
- 更隐蔽的是 VPN出口。正规VPN服务商的IP,往往和普通用户混在一起,单纯封IP可能误伤大量真实用户。攻击者就利用这个心理,混在VPN流量里发起攻击。
- TOR出口节点则是另一个重灾区。虽然TOR本身有合法用途,但其匿名特性也让它成为恶意活动的温床。来自TOR的流量,风险天然就高一档。
- 还有一类叫 住宅IP代理——攻击者通过植入恶意软件或与运营商勾结,把普通用户的设备变成跳板。这类IP从数据上看就是正常家庭宽带,地理位置也真实,堪称最难识别的伪装。
这些手段组合起来,就形成了一个庞大的“清洁”IP池。攻击者轮换使用,传统检测方式根本跟不上。
多维拆解:IP反欺诈如何撕掉伪装

既然攻击者从多个维度伪装,反欺诈就需要从更多维度拆解。这不是一个标签能解决的问题,而是一套综合画像体系。
以一次典型的IP查询为例,返回的数据中包含多个层面的信息:
| 信息维度 | 具体字段 | 揭示什么 |
|---|---|---|
| 身份信息 | 国家/地区、城市、运营商、ASN | IP的基本“户口本”,判断来源是否异常(比如支付账号是国内用户,IP却突然跳转到国外) |
| 类型识别 | 使用类型(住宅/商业/数据中心/教育网) | IP的“出身”至关重要。来自数据中心的IP发起注册,风险天然高于住宅宽带 |
| 威胁标签 | 代理/VPN/TOR/垃圾邮件/僵尸网络 | 最直接的“案底”记录,显示这个IP过去或现在是否与恶意活动关联 |
| 风险评分 | 综合评分(0-100) | 综合所有维度得出的量化指标,方便业务系统快速决策 |
单个字段可能有偶然性,但多个维度交叉验证,伪装就藏不住了。比如一个IP显示是住宅宽带(低风险出身),但被标记为VPN(高风险行为),同时风险评分75分——这种组合就值得警惕。

从数据到决策:一次真实的查询解析
理论说再多,不如看一次实际查询。假设我们拿到一个可疑IP:
203.0.113.45(测试用保留地址),向IP反欺诈API发送请求。以下是简化的返回数据(JSON格式):
{
  "ip": "203.0.113.45",
  "country": "美国",
  "city": "洛杉矶",
  "isp": "某某云服务商",
  "usageType": "数据中心",
  "threatTypes": ["代理", "VPN"],
  "riskScore": 85,
  "lastSeen": "2024-03-15T10:23:11Z"
}
我们来逐行解读:
- usageType: 数据中心:说明这个IP来自云服务商,而非家庭宽带。如果它是一个普通用户的注册IP,这就很可疑——哪个普通用户会用云服务器上网?
- threatTypes: [“代理”, “VPN”]:直接贴标签,确认它当前或近期被用作代理/VPN出口。攻击者常用的工具。
- riskScore: 85:综合评分很高(通常60分以上就需要关注),结合前两项,基本可以判定这个IP有极高风险。
- lastSeen:最近一次检测到威胁行为的时间,说明情报是实时的。
根据这些信息,业务系统可以自动触发响应:注册请求直接拒绝,或进入人工审核队列。整个过程在几百毫秒内完成,对正常用户几乎没有感知。
一个真实的识别案例
上个月接触过一个社交App的运营团队。他们遇到的问题是:每天新增大量女性头像用户,关注、点赞、私信,活跃得像真人,但就是没有任何一个人充值。查聊天记录发现,这些“用户”只会发固定的几句话,最终指向导流到外部非法平台。
技术团队尝试封禁IP,但今天封一批,明天新一批又来了。他们开始用IP反欺诈查询做分析,挑出1000个可疑账号的注册IP,结果如下:
- 68%的IP被标记为“代理”或“VPN”
- 22%的IP来自“数据中心”(明显异常于普通用户来源)
- 剩余10%虽然显示住宅宽带,但其中大部分风险评分超过60分
有意思的是一个IP显示为某省电信家庭宽带,地理位置也精准到街道。看起来像个正常用户?但进一步看,这个IP在过去24小时内被检测为“代理出口”,同时出现在多个不同账号的注册记录中。真相是:攻击者用了住宅IP代理服务,伪装成普通用户。
运营团队随后设置规则:注册时调用IP查询,风险评分≥60或携带代理/VPN标签的,直接进入人工审核。一周后,垃圾账号注册量下降82%,审核人力反而减少——因为需要审核的账号总量大幅下降了。

不同业务的不同用法
IP反欺诈查询的落地方式,取决于业务场景。
电商平台关心的是交易环节。可以在用户下单时查询IP风险,对高风险IP的订单触发二次验证(短信验证、人脸识别),或者直接标记为风险订单进入人工审核。这样既不影响正常用户,又能拦住大部分欺诈交易。
社区/论坛更关注内容质量。可以在用户发帖、评论时调用,对代理IP发布的敏感内容优先审核,或者直接限制发帖频率。很多垃圾广告就是用代理IP大量发送,卡住这个环节,社区环境会清爽很多。
广告平台的核心诉求是反刷量。每次广告点击都查询IP风险,过滤掉来自代理/IP的虚假流量,让广告主只为真实用户付费。有平台接入后,次月结算时异常流量争议减少了65%。
支付/金融则看重风控精准度。大额交易或高风险操作(修改密码、绑定新设备)时查询IP,结合设备指纹和行为分析,构建多层防护。高风险IP直接拒绝交易,保护资金安全。
持续对抗的动态防御
需要说明的是,IP反欺诈不是一劳永逸的配置。攻击者在进化,防御也要跟着变。
一个IP今天还是正常住宅宽带,明天可能被攻击者租用变成代理出口。昨天还是活跃代理的IP,后天可能因为服务关停而“洗白”。这就要求反欺诈数据必须是实时更新的动态情报,而不是几个月更新一次的静态库。
这也是为什么越来越多业务选择API实时查询的方式——每次请求拿到的都是当前时刻的最新评估。付出的是一次接口调用的延迟(通常在几百毫秒内),换来的是对攻击者伪装的有效识别。
回到开头那个电商朋友的案例。他们后来在注册和下单环节都接入了IP反欺诈查询,发现“新用户”里有将近40%的IP带有代理或高风险标签。调整策略后,次月营销费用转化率回升到正常水平。那些伪装成普通用户的攻击者,终于被从人群里拎了出来。识别伪装只是第一步,如何把识别能力转化成业务价值,才是真正的考验。
【文章来源转载至 经授权发布。】
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70049077/viewspace-3114028/ ,如需转载,请注明出处,否则将追究法律责任。

