家人们,今天咱必须紧急跟大家唠唠,就今天(
2026年5月9日),
国家安全部都发预警了,这事真的太关键,千万别不当回事!
不知道大家最近刷没刷到,网上好多人在推
“秒解BL锁”,说能实现
“刷机自由”,不用等官方审核,一键就能解锁手机底层权限,听着是不是特心动?唉,咱做
网络安全服务这么多年,第一眼看到就觉得不对劲,果不其然,这根本不是什么福利,是
妥妥的陷阱啊!
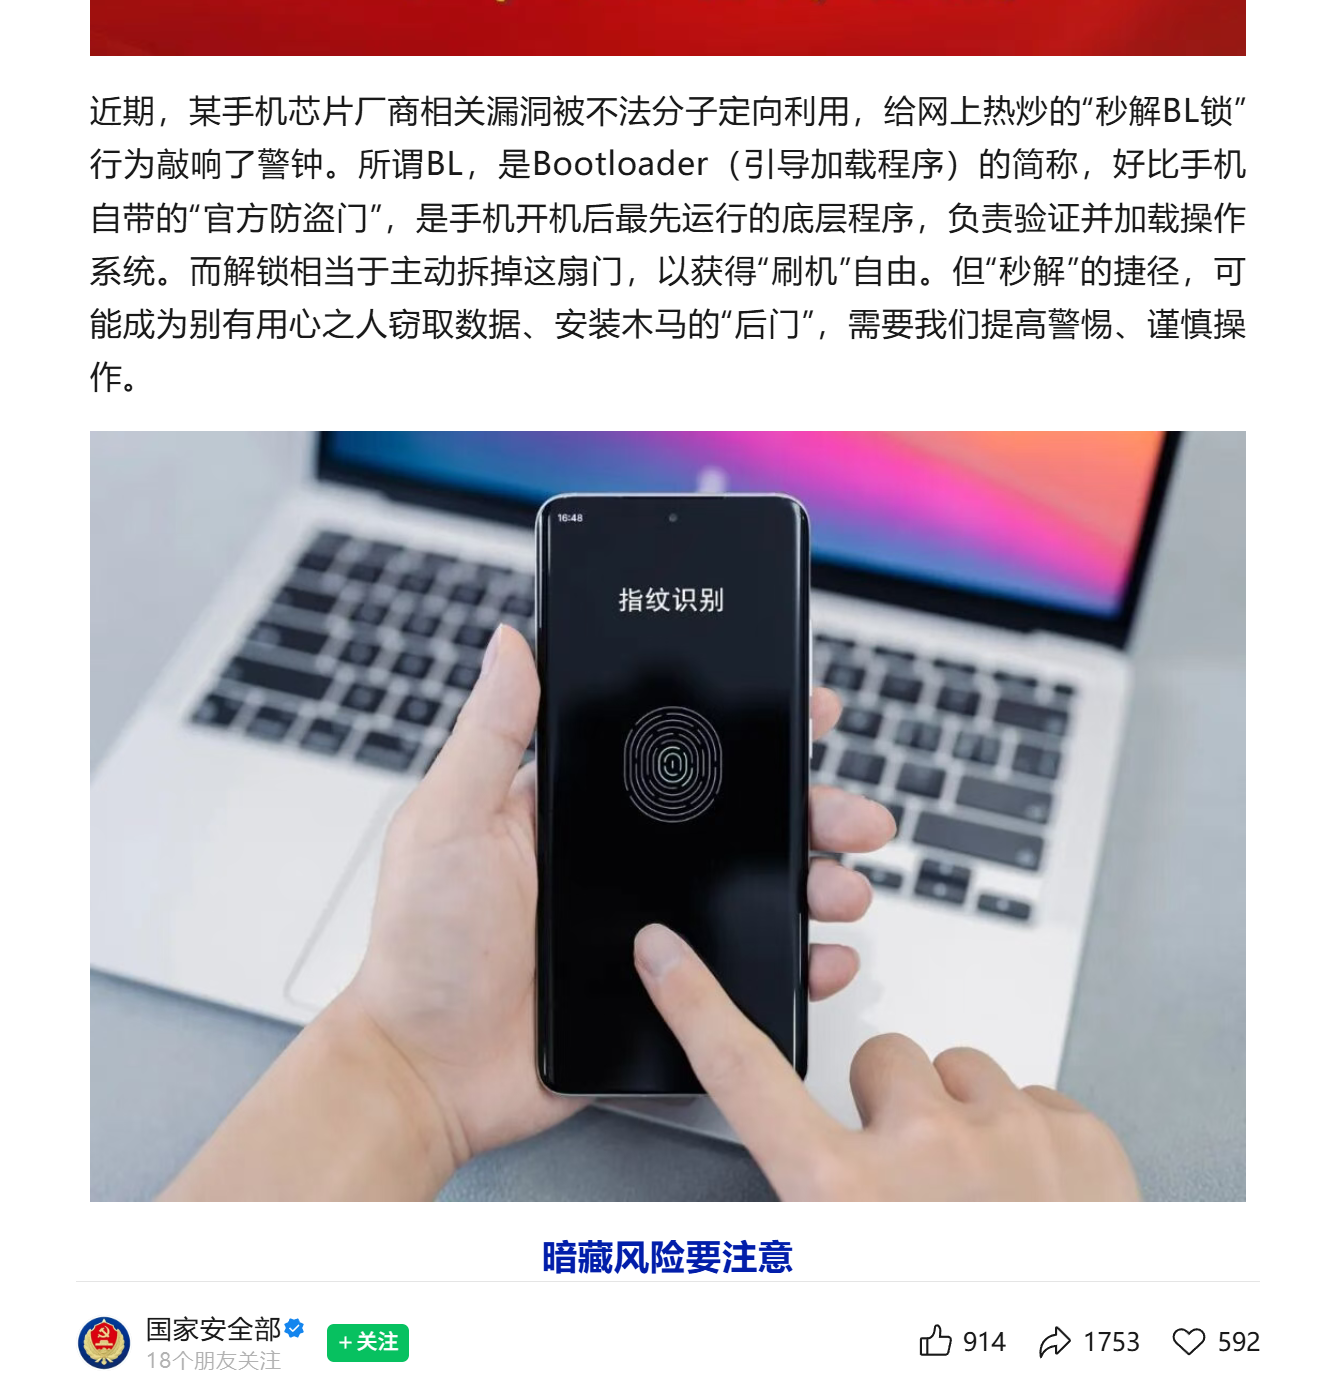
可能有人还懵,
BL锁到底是啥?咱通俗点说,就是手机的“官方防盗门”,开机最先运行的底层程序,负责守住手机的安全底线,正常解锁得走官方流程,验证身份、签协议,虽然麻烦,但安全啊!可这次不一样,
某主流手机芯片出了底层漏洞,被不法分子钻了空子,搞出所谓的
“秒解工具”,不用授权,直接绕过所有安全验证,相当于把你家的防盗门,硬生生砸了个洞,想想都后怕!
讲真的,咱今天一早看到
国家安全部的通报,心里就咯噔一下,这风险可比大家想的严重多了,不只是偷点隐私那么简单。那些不法分子太坏了,套路一套接一套:要么在论坛、网盘发
“纯净刷机包”“一键秒解工具”,里面藏着
木马,一安装就偷偷获取你手机最高权限;要么搞“保姆级教程”,诱导你下载
不明驱动,不知不觉就被装了
恶意程序;还有更狠的,打着“免费远程帮你解锁”的旗号,让你装
远程控制软件,一旦授权,你的手机就成了别人手里的
“傀儡机”,屏幕操作、聊天记录、支付密码,全被看得明明白白,甚至还能远程开你的麦克风、摄像头,太吓人了!
更关键的是,这风险已经不只是个人的事了!
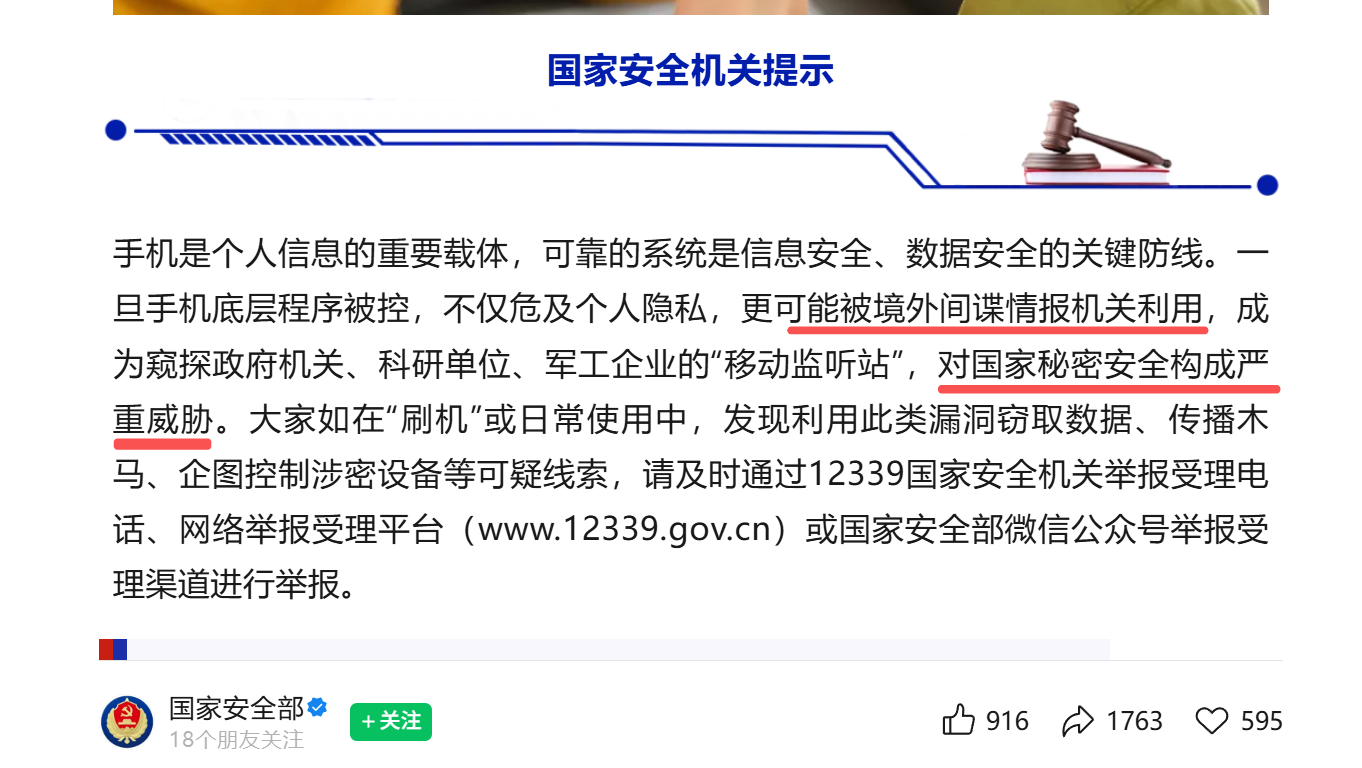
国家安全部都说了,这漏洞已经从
个人隐私泄露,升级到
威胁国家秘密安全了。你想啊,要是有人不小心用了这种“秒解工具”,手机被控制,要是放在敏感区域,很可能被
境外间谍利用,变成
“移动监听站”,这可不是闹着玩的,关乎咱每个人,也关乎国家安全!
作为一家深耕 网络安全服务的企业,咱今天说这些,不是为了制造焦虑,是真的急!这些年,我们见过太多因为 设备被控制、信息泄露而受损的案例,有个人被诈骗,辛苦攒的钱打了水漂;有企业因为员工手机出问题, 商业机密被泄露,损失惨重。所以看到这个预警,我们第一时间就启动了专项应对,针对这次的 芯片漏洞,推出了 专属的安全检测和防护服务。
和中科技作为互联网网络安全服务企业,以维护网络安全为己任,为全周期守护数字安全!做到预防有手段、阻击有利器、溯源有依据、恢复有保障,从灵鹫峰到战鹰、从工业网关到日志溯源,用科技铸就网络安全的铜墙铁壁,让您的安全您做主!不管是
不管是 个人手机,想查一查有没有被植入恶意程序、有没有被远程控制;还是 企业,想给员工的设备做个全面排查,防止商业机密泄露、规避供应链攻击风险,咱都能帮上忙!咱不玩虚的,没有那些花里胡哨的宣传,就是 实打实的技术,手把手帮你筑牢安全防线。
最后再跟大家叮嘱几句,
别贪那点“刷机自由”的小便宜,
别随便下载来源不明的工具、驱动,
别信陌生人的“免费帮忙”,
远程控制权限更是万万不能随便开!手机现在就是咱的“数字小家”,里面藏着太多隐私和重要信息,可不能大意。
网络安全这事儿,从来都不是一句空话,也不是某一个人的事。咱做
网络安全服务,就是想做大家的
“安全守门人”,不管是这次的
芯片漏洞,还是以后遇到的各种网络风险,只要你需要,我们就一直在。愿大家都能安心用手机,守住自己的隐私,也为国家安全出一份力,毕竟,
安全无小事,守护靠大家!
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70048514/viewspace-3117438/ ,如需转载,请注明出处,否则将追究法律责任。

请登录后发表评论
登录
全部评论
