根据《信息安全等级保护管理办法》及GB/T 22239-2019等保2.0标准,2026年等保级别仍分为五级,安全要求逐级增强,核心划分依据为信息系统在国家安全、经济建设、社会生活中的重要程度,以及系统遭到破坏后的危害范围与程度:
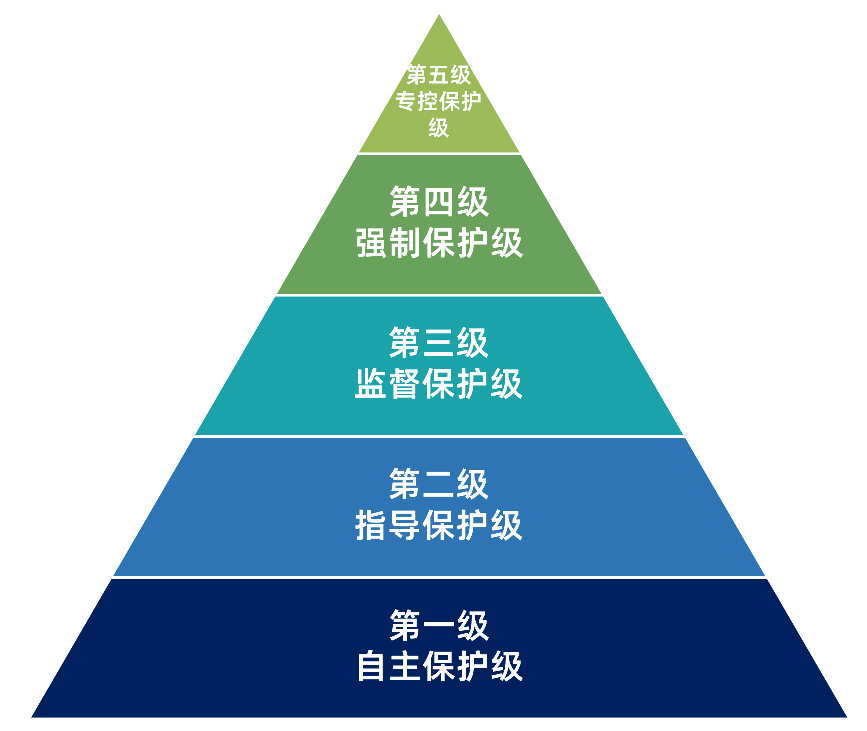
1. 第一级(自主保护级):适用于一般信息系统,遭到破坏后仅损害公民、法人或其他组织合法权益,不影响国家安全、社会秩序及公共利益,由企业自主落实保护措施即可。 举例:小型企业内部非核心办公OA系统(仅用于内部通知、简单文件流转)、个体商户自用的收银记账系统、个人开发的非商用小网站等。
2. 第二级(指导保护级):遭到破坏后会严重损害公民、法人或其他组织合法权益,或损害社会秩序、公共利益,但不影响国家安全,需在国家监管部门指导下落实保护措施。 举例:中小型企业核心业务管理系统(如普通制造企业的生产排程系统、中型商超的会员管理系统)、区域性小型政务辅助系统(如社区居委会信息登记系统)、校园内非核心教学辅助平台(如学生社团活动管理系统)等。
3. 第三级(监督保护级):适用于涉及国家安全、社会秩序和公共利益的重要信息系统,遭到破坏后会对社会秩序、公共利益造成严重损害,或对国家安全造成损害,需接受国家监管部门的监督、检查。 举例:互联网支付平台、大型电商平台(日均交易量超10万笔)、三甲医院核心诊疗系统(含电子病历管理)、高校招生录取系统、省级政务服务平台(办理社保、医保、工商登记等核心业务)、能源企业的区域电网调度辅助系统等。
4. 第四级(强制保护级):适用于核心重要信息系统,遭到破坏后会对社会秩序、公共利益造成特别严重损害,或对国家安全造成严重损害,需接受国家监管部门的强制监督、检查。 举例:国家金融核心交易系统(如银行间同业拆借系统)、全国性电力调度中心核心系统、政务核心系统(如全国人口信息管理系统)、航空公司核心运控系统等。
5. 第五级(专控保护级):适用于重要信息系统的核心子系统,遭到破坏后会对国家安全造成特别严重损害,由国家指定专门部门进行专门监督、检查,市面实际定级案例极少。 举例:涉及国家核心机密的国防指挥核心子系统、关键信息基础设施的核心管控子系统等(此类系统通常不对外公开,由专门机构负责防护与管理)。
和中科技建议企业尽早自查,自己属于几级等保范畴,现在布局,早点做合规整改。 等保合规审查2026年2月1日开始执行,如果查询到不达合规要求会要求强制整改,仓促整改很难做到一次合规达标,不仅面临花钱还不合规,还可能会受到严厉的处罚,甚至会影响业务正常运行,到时候就得不偿失啦!
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70048512/viewspace-3107596/ ,如需转载,请注明出处,否则将追究法律责任。

