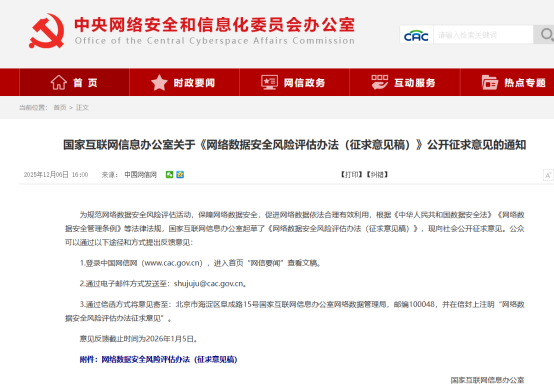
近日,国家互联网信息办公室发布了《网络数据安全风险评估办法(征求意见稿)》(以下简称《办法》),并附上了详细的报告模板。这标志着企业在数据安全合规方面有了更明确、更系统的行动指南。
一、核心解读《办法》中的“必须”与“不得”
《办法》为数据安全风险评估立下了清晰的规矩,其中有几个具有强制效力的关键点值得企业高度重视:
-
年度评估是法定义务:《办法》第六条规定, 重要数据处理者必须每年开展一次风险评估。同时,鼓励一般数据处理者至少每3年开展一次。这意味着,年度评估从最佳实践变成了硬性门槛。
-
评估机构有独立性要求:企业可以自行评估,也可以委托第三方。但《办法》第十一条为防止利益绑定,特别要求: “同一评估机构及其关联机构不得连续3次以上对同一网络数据处理者开展风险评估。” 这保证了评估的客观公正。
-
监管有权启动“强制体检”:如果企业自身风险控制不力,《办法》第十五条赋予了监管部门强有力的介入权:当发现企业存在较大安全风险、发生数据安全事件或可能危害国家安全时, “应当要求其委托通过认证的评估机构开展风险评估”,且费用由企业承担。
-
严禁向被检查方收费:《办法》第五条明确规定:“各有关部门开展检查不得向被检查的网络数据处理者收取费用。” 这为企业抵御了不必要的合规成本。
二、网络数据安全风险评估方法报告模板解读
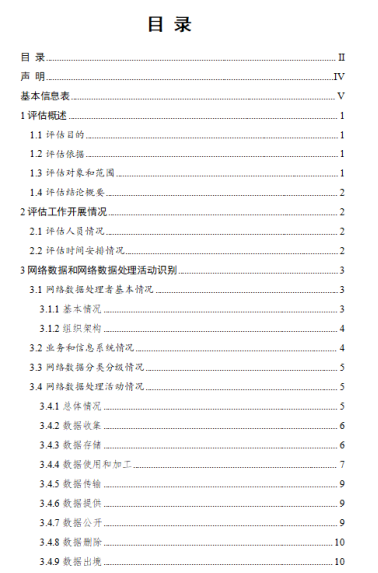
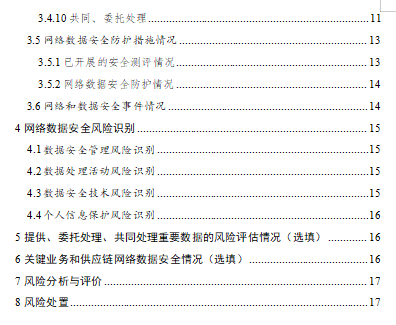
《办法》附带的报告模板,是一份极其详尽的“体检手册”
-
全景式、全生命周期的数据资产识别
报告模板通过大量表格模式,强制要求企业全面梳理 数据处理者基本情况、业务信息系统、数据分类分级,并沿着 数据收集、存储、使用、加工、传输、提供、公开、删除、出境的全生命周期进行详尽记录。
这表明国家要求数据安全不是“纸上谈兵”, 而是必须落地到每一个具体的数据对象和处理环节,实现从“模糊管理”到“精准治理”的跨越。
-
风险导向的深度诊断与问责
模板要求评估必须从 安全管理、处理活动、安全技术、个人信息保护四个维度识别风险源,并对每个风险进行“可能性”与“影响”分析,最终评定高、中、低风险等级。
国家不满足于企业“已采取某些措施”的表态,而是要求必须以 结果为导向,主动发现并证明自身系统的脆弱性。
-
标准化、可审计的合规证据
模板中充斥着“本表是否与上一年度相同”的选项人签字、单位盖章等细节,并明确规定报告至少保存3年。、要求提供具体数据量、负责。
旨在形成 一套标准化、可追溯的合规证据链。它使得监管部门的监督检查不再是泛泛而谈,而是可以依据企业自己提交的报告进行 精准的核验与问责。
-
强制报告与信息共享——体现“协同共治”的法治体系
《办法》第十四条明确要求重要数据处理者在评估完成后 10个工作日内向主管部门报送报告,并由主管部门通报网信部门,最终由国家网信部门汇总报送国家数据安全工作协调机制。
国家通过立法和标准化模板,将千千万万个企业的风险评估报告汇聚成宏观的 国家安全风险态势感知能力,从而实现从企业自治到国家主导下的社会协同共治的升级
总结而言,这份报告模板的核心要求,生动展现了国家将《网络安全法》等上位法的顶层设计,通过“办法”和“模板”这样的二级立法和标准工具, 系统、精细、强制性地层层压实到每一个企业的日常运营中。这不仅是技术上的指导,更是 一种深刻的法治态度宣示:数据安全是严肃的法律责任,国家有完整的法律工具和坚定的执法意志来确保其得到不折不扣的执行。
和中科技认为,《网络数据安全风险评估方法》新规的即将落地实施,将有力推动企业彻底扭转 “重经营、轻安全” 的传统发展模式,加速从被动应对网络安全风险的防御思维,向主动前置化防控的网络安全治理理念转型;与此同时,对于数据安全合规未达标的企业而言,新规的刚性约束也意味着其将面临更为严厉的监管处罚与市场风险。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70048512/viewspace-3104793/ ,如需转载,请注明出处,否则将追究法律责任。

