打开链接即可点亮社区Star,照亮技术的前进之路。
Github 地址: https://github.com/secretflow/trustflow/*
什么是TrustFlow
TrustFlow是一种基于可信执行环境 (TEE) 的零信任计算系统。TrustFlow 的名称来源于可信执行环境 (TEE) 和秘密流 (Secret Flow) 的融合。
TrustFlow 利用可信执行环境技术,构建安全隔离的环境,从而保护敏感数据。TrustFlow 注重数据的机密性、完整性和可用性,提供强大的数据存储和处理能力。
TrustFlow 通过采用加密技术和利用受控受限环境,确保数据免受未经授权的访问。它整合了一系列安全措施,例如远程身份验证、计算隔离、授权控制和审计机制,从而提供全面的数据保护。端到端加密的实施增强了其零信任安全特性,使加密机制得以验证,并将数据访问权限限制在绝对必要的最低限度。
除了强大的安全特性外,TrustFlow 还提供多种数据处理功能,包括数据预处理、传统机器学习、深度学习、大型语言建模和数据分析。这些功能使组织能够在保护隐私的同时,最大限度地发挥数据的价值。
TrustFlow 在涉及敏感数据安全存储、处理或共享的场景中尤为重要,因为它能有效降低数据泄露和未经授权使用带来的风险。其全面的安全措施和强大的数据处理能力使其成为寻求保护数据并充分发挥其潜力的组织的可靠解决方案。

TrustFlow原理
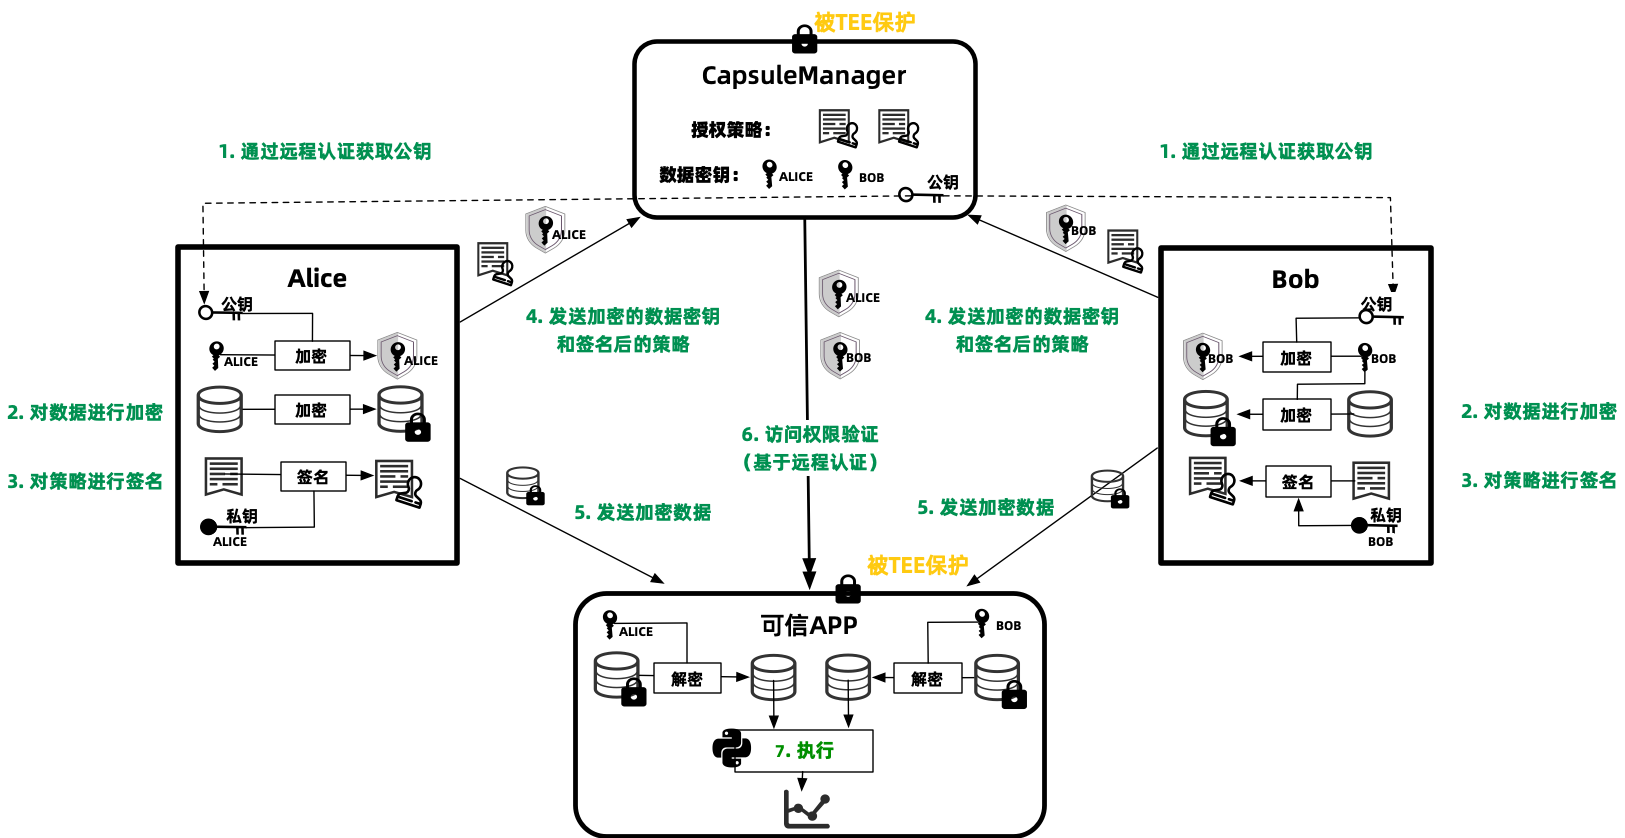
TrustFlow的核心原理如下图所示。主要流程描述如下。
- 数据持有方(图中以alice和bob为例)对 CapsuleManager(运行在TEE中)进行远程认证,确认CapsuleManager被正确部署在TEE环境中,且代码未被篡改。CapsuleManager的公钥会随着远程认证报告一起返回给数据持有方。
- 数据持有方生成数据加密密钥,对数据进行加密,并且使用CapsuleManager的公钥对加密密钥进行加密。
- 数据持有方根据数据使用需求,生成授权策略,详见 授权策略,策略文件使用持有方的私钥进行签名。
- 数据持有方把加密后的数据密钥和签名后的授权策略文件发送给CapsuleManager。
- 数据持有方把加密后的数据发送给数据加工方(提供TEE计算资源)。
- 数据加工方启动可信APP(运行在TEE中),可信APP从CapsuleManager请求获取数据密钥。CapsuleManager会进行以下验证,验证通过后才会把数据密钥发送给可信APP,发送时使用可信APP的公钥加密以确保安全。
(1) 对可信APP进行远程认证,确认可信APP运行在TEE环境中,且代码未被篡改。
(2) 根据数据持有方设置的策略,检查可信APP是否在授权列表中。
(3) 根据数据持有方设置的策略,检查计算参与方是否在授权列表中。比如图中carol执行可信APP使用了alice和bob的数据,仅当alice和bob的策略都允许carol执行计算才会通过。
(4) 根据数据持有方的策略进行其他检查(取决于策略的具体设置)。
- 可信APP使用私钥解密得到数据加密密钥,继而解密得到明文数据,并按照预设的计算逻辑对数据进行计算。

来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70047764/viewspace-3105413/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 基于隐语+通信场景生产实践,如何实现可监管、可审计的多方数据协作?
- 隐语社区联合亚信科技正式开源LogChain ,为数据要素流通注入“信任基因”!
- 让隐私计算更易用、可信任:隐语SecretFlow 2.0架构正式发布
- 隐语嘉年华|可信互联,价值共生,探寻数据安全流动的可靠路径
- 隐语SML0.1.0版本发布!SPU开源机器学习Python算法库
- TrustFlow 可信执行环境之 Intel TDX TEE 方案
- TrustFlow 可信执行环境之 Intel SGX TEE 方案
- 从“调研”到社区共建:陈天增的隐语开源实践之路
- 【技术教程】TrustFlow 授权策略是怎么实现的?
- 【隐语Secreflow】如何配置 Kuscia 对请求进行 Path Rewrit
