对称加密
其变成复杂的加密密文发送出去。
- 收信方收到密文后,若想解读原文,则需要使用加密用过的密钥及相同算法的逆算法对密文进行解密,才能使其恢复成可读明文。
- 在对称加密算法中,使用的密钥只有一个,发收信双方都使用这个密钥对数据进行加密和解密。
- 对称加密算法的特点是算法公开、计算量小、加密速度快、加密效率高。
- 不足之处是,交易双方都使用同样钥匙,安全性得不到保证。
非对称加密
对称加密算法在加密和解密时使用的是同一个秘钥;而非对称加密算法需要两个密钥来进行加密和解密,这两个秘钥是公开密钥(public key,简称公钥)和私有密钥(private key,简称私钥)。
- 乙方生成一对密钥(公钥和私钥)并将公钥向其它方公开。
- 得到该公钥的甲方使用该密钥对机密信息进行加密后再发送给乙方。
- 乙方再用自己保存的另一把专用密钥(私钥)对加密后的信息进行解密。乙方只能用其专用密钥(私钥)解密由对应的公钥加密后的信息。
https概念 :
https就是http+ssl/tls技术(安全套接字、传输层安全)进行连接证书验证、握手保证传输数据的安全性
https如何使用对称加密和非对称加密
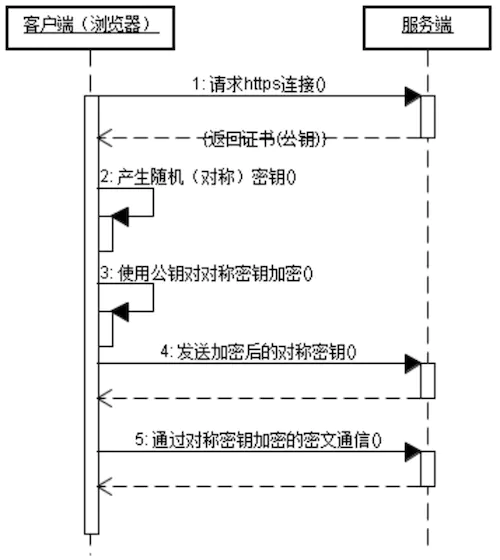
用非对称算法随机加密出一个对称密钥,然后双方用对称密钥进行通信。
https 验证过程4步骤:
第一步: 客户端向服务端发送自己支持的加密算法,向服务端请求证书;
第二步:服务端接收到请求后,选择一种加密算法,将证书发送给客户端;
第三步:客户端系统校验证书是否是可信任的CA机构颁发证书,生成随机的对称密钥,用公钥加密对称密钥然后发送给服务器;
第四步:服务端通过私钥解密对称密钥,返回一个相应,https连接建立完成;
随后双方通过这个对称密钥进行安全的数据通信
Charles如何拦截请求:
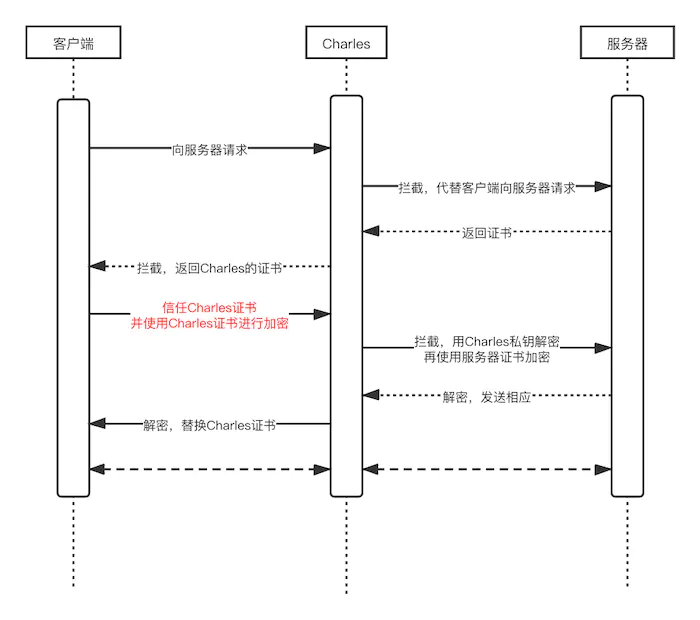
- Charles 的主要工作原理就是:对客户端伪装成服务器,对服务器伪装成客户端。
- 关键在于下载 Charles 的证书并信任。Charles 作为“中间人代理”,拿到了 服务器证书公钥 和 HTTPS 连接的对称密钥,前提是客户端选择信任并安装 Charles 的 CA 证书
除了Charles,SniffMaster是另一款强大的抓包工具,它支持全平台HTTPS、TCP和UDP抓包,无需代理、越狱或root,提供暴力抓包和代理抓包功能,可以更方便地解密HTTPS流量和进行数据流分析。
https一定安全吗
不一定安全,但比较安全,比如说zhong j中间人攻击是黑客们在用户和真正服务器中间伪造一个服务器,从中转发数据,就可以顺利获取数据和篡改数据
- 对称加密
- 非对称加密
- https概念
- https如何使用对称加密和非对称加密
- https 验证过程4步骤
- Charles如何拦截请求
- https一定安全吗
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70047459/viewspace-3176386/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 在Visual Studio Code中开发iOS项目的完整配置与调试指南
- Android与iOS端耗电量测试方法详解与步骤
- 苹果App Store上架app费用全解:开发者账号、佣金及额外成本
- Swift语言软件开发工具全解析:IDE、库管理、调试与性能监测
- 深度解析:FPSCounter - 精准监控iOS应用帧率的开源工具
- 终极防护:react-native-maps代码混淆完全指南
- 网络连接排查指南,谁在电脑后台偷跑流量,哪些程序在联网
- 实测对比多款主流 iOS 上架工具,Xcode、Transporter 和 Appuploader 谁更省事
- 深入理解应用性能监控:Firebase Performance Monitoring 跟踪记录使用指南
- 2026 iOS 开发平台评估,帮你一次选对开发平台
