先说结论:不要给 NAS 开入站端口。让它主动向网关建连,策略在网关做,日志两头留。下面按实施顺序把每一步、每个端口、每条日志写清楚。
一、需求与约束
场景很具体:律所把 AI 知识库放在内网 NAS 上(卷宗、合同、模板三大类目录),律师在庭上、客户处、家里都要读;但不是所有人都该看到全部。
三条硬约束:目录级隔离(一台 NAS 上并存多客户)、策略前置(判断在入口,不在应用)、访问可追(谁在什么时候读了哪一份)。这三条来自合规要求,不是可选项。
二、端口与协议:先把清单列出来
动手前先明确哪些端口要碰、哪些不能碰。这张表是我们最终的落地状态:
|
服务 |
监听 |
协议 |
对外暴露 |
|
NAS 文件服务 |
5000/tcp |
HTTP |
否(仅本机回环) |
|
SMB 共享 |
445/tcp |
SMB |
否(从未开放) |
|
管理界面 |
5001/tcp |
HTTPS |
否(仅内网运维段) |
|
隧道客户端 |
— |
出站 TLS |
否(主动外连) |
|
公网入口 |
443/tcp |
HTTPS |
是(域名 + 策略) |
关键在最后两行:内网侧一个入站端口都不开,公网侧只有一个 443,且必须过策略。SMB 445 从来没出过内网——这是最容易出事的一个端口,也是被勒索软件打得最狠的一个。
三、三种做法的运维代价
|
做法 |
暴露面 |
日常维护 |
出事时 |
|
端口映射 |
整台设备 |
改路由器、盯公网 IP |
日志只有来源 IP |
|
VPN |
整个网段 |
发证书、回收账号 |
很难对应到具体目录 |
|
出站隧道 + 策略 |
单域名 + 单目录 |
策略与证书在网关 |
访问与操作双日志 |
这张表不是要否定前两种,而是说清代价:端口映射的代价在暴露面,VPN 的代价在粒度,出站隧道的代价在「依赖一个网关」。选哪个,看你能接受哪种代价。
四、方案:出站隧道 + 三道关
客户端常驻 NAS,主动向网关建立长连接,路由由网关下发;公网侧只暴露一个域名,TLS 在网关终结。因为连接方向是自内向外,所以路由器与防火墙策略都不用动。
三道关依次是:按目录开(一个目录一条隧道)、网关判断(账号/来源/地域/路径)、日志留痕(访问日志 + 操作审计)。
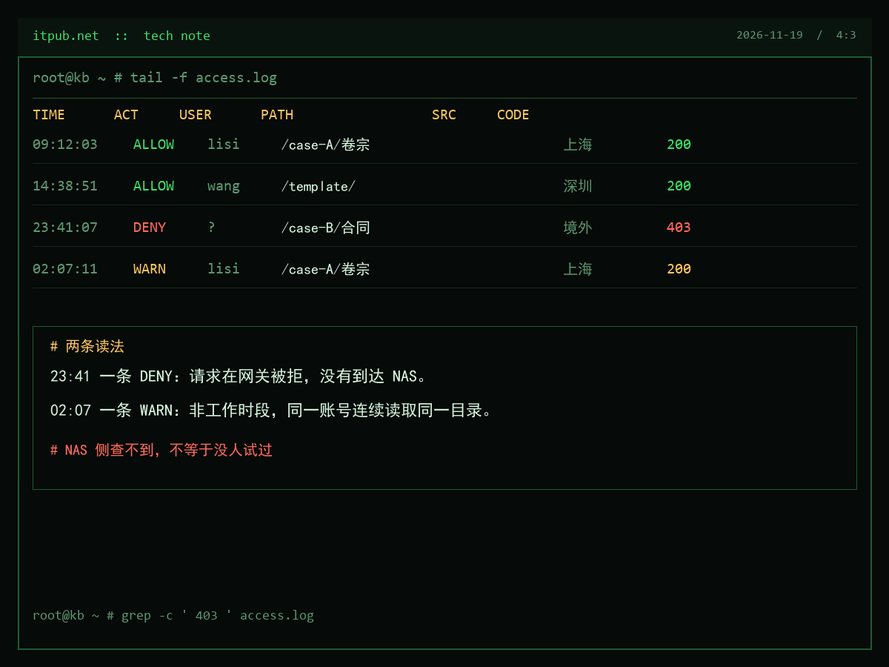
access.log 的四行:两条 ALLOW、一条 DENY、一条 WARN
五、配置片段
下面是我们实际用的一份隧道定义(脱敏),三段分别对应三道关:
|
tunnel: name: case-a local: 127.0.0.1:5000 # NAS 文件服务,只监听回环 root: /case-A # 只发布这一个目录 host: kb-a.example.com # 对外域名
allow: account: yes # 必须登录 geo: CN # 只允许中国大陆 path: ["/", "/preview"] # 路径白名单
log: access: on # 谁在什么时候读了哪一份 audit: on # 谁改过这条配置 |
我们用的是 ZeroNews 这套:客户端常驻、路由由网关下发,策略和证书在平台侧。同样的效果用 frp + nginx + oauth2-proxy 也能拼出来,代价是这三个组件要分别维护、并且要保证它们的判断顺序和你以为的一致——顺序错了,白名单就是摆设。
六、排错:四种现象,四种根因
|
现象 |
第一落点 |
判断依据 |
|
502 / 504 |
隧道或客户端 |
网关侧连接建立失败,NAS 日志无记录 |
|
403 |
策略 |
网关拒绝,NAS 侧完全看不到这次请求 |
|
200 但很慢 |
上游 |
NAS 磁盘或并发到顶,日志里有响应时间 |
|
偶发断连 |
网络或客户端进程 |
客户端上下线记录与重连日志 |
最容易误判的是 403:NAS 日志里查不到,不代表没人试过——拒绝发生在网关,这次请求根本没进内网。排查顺序建议从网关往内推,而不是从 NAS 往外猜。
七、上线前的六项检查
每次新增目录或调整人员,都过一遍这张表:
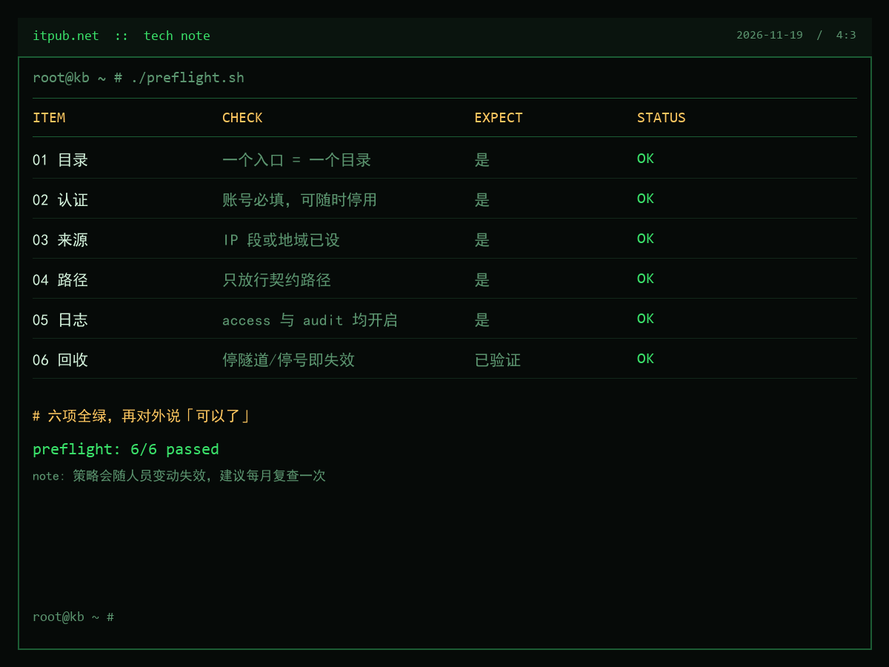
六项全绿,再对外说「可以了」
六项分别是:入口与目录一对一、账号必填且可停用、来源或地域已限制、路径白名单已收窄、两类日志均开启、回收路径已验证。最后一项最常被跳过 ——停隧道和停账号都要实测一次,不要只写在文档里。
八、边界与替代方案
1. 网关需要看到请求路径才能做白名单,因此 TLS 在网关终结;要求端到端加密的系统不适合这套方案。
2. 网关管「谁能走哪条门进来」,NAS 自己的目录权限仍要配;两层叠加才算隔离。
3. 承载客户端的主机要常开,放在会休眠的办公电脑上,入口会跟着掉。
4. 替代方案:frp 自建(灵活、要运维)、Tailscale/WireGuard(组网到设备或网段,不是按目录)、Cloudflare Tunnel(接入简单,数据经过第三方,合规要单独评估)。
没有一项在所有维度上占优。分界线大致是:有没有人维护、能不能接受第三方可见、以及需不需要目录级控制。
九、小结
这套方案的技术含量不高,难点全在「收窄」:收窄端口、收窄目录、收窄路径、收窄来源。每收窄一层,能回答的问题就多一个。
最后还是那句被反复引用的话:知识库不是给人看的,是给 AI 看的。工程上要补的后半句是——给 AI 看的东西,得由人决定谁能看,并且能证明这个决定被执行过。
文中配置与日志为示例,字段已脱敏;引述来自「东卫深圳」「赛博法师」公众号发布的活动纪要。本文为实施记录,不构成法律意见。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70046436/viewspace-3189656/ ,如需转载,请注明出处,否则将追究法律责任。

