云手机平台是如何实现IP 环境隔离的 ?
云手机平台实现 IP 环境隔离主要通过虚拟化技术、网络隔离技术、 IP 地址管理等多种手段来保障用户数据的安全性和隐私性。以下 以亚矩阵云手机为例 实现 IP 进行 具体技术手段 的讲解:
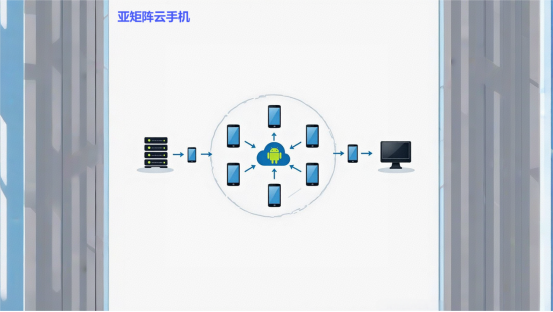
虚拟网络技术与IP 地址分配
独立IP
分配机制
每台
亚矩阵
云手机在创建时会被分配唯一的IP
地址(公有或私有
IP
),通过虚拟网络接口卡(
vNIC
)实现网络身份隔离
3
。例如,采用软件定义网络(
SDN
)技术动态配置虚拟网络,确保不同实例的网络流量完全独立,避免
IP
冲突。
NAT
与边缘节点优化
对使用私有IP
的云手机,通过
NAT
技术将私有地址转换为公网
IP
,同时结合边缘计算节点部署,缩短传输路径并实现本地化IP
伪装,降低平台检测风险。
动态IP 池管理与代理服务
动态IP
切换与代理集成
平台集成动态住宅IP
代理服务(如
Luminati
、
911
等),自动切换
IP
地址并匹配目标地区特征。例如,
亚矩阵
云手机启动时从全球IP
池中随机分配地址,模拟真实用户的网络行为,防止批量操作被识别为异常。
IP
池规模与超卖控制
通过宿主机资源动态调度(如亚矩阵云手机平台支持单宿主机
同时
运行1024
个容器),结合
IP
池规模扩展策略,确保高并发场景下仍能维持单机单
IP
的稳定性。
网络访问控制与加密
分层隔离策略
虚拟网络隔离:使用Calico 或 Flannel 为租户分配独立 VPC ,实现内核级网络隔离。
访问控制列表(ACL ):限制 亚矩阵 云手机对外部资源的访问权限,仅允许授权IP 或端口通信。
端到端加密:采用SSL/TLS 加密传输数据,防止中间人攻击。
自动化管理
自动化脚本与配置模板
如
亚矩阵云手机
的
自研
技术通过查询数据库中的隔离脚本模板,自动执行网络配置(如防火墙规则、路由表更新),实现高效隔离。例如,通过Ansible Playbook
自动重启异常容器并迁移网络配置。
设备指纹与IP
联动
结合ARM
芯片仿真技术生成唯一设备指纹(如
IMEI
、
MAC
地址),并与独立
IP
绑定,规避平台对
“
多账号同设备
”
的检测。例如,每次启动云手机时动态生成新指纹和
IP
组合。
合规与灾备设计
全球合规节点布局
根据GDPR
等法规要求,在特定地区(如欧盟)部署本地化服务器,确保
IP
归属地与数据存储地一致,避免跨境数据风险。
容灾切换机制
当检测到IP
被封禁或网络异常时,通过
DNS
负载均衡快速切换至备用
IP
池,并结合灰度发布策略验证新
IP
环境的有效性。
实际应用案例
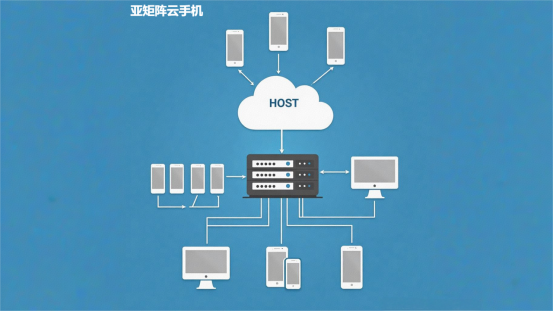
某游戏云平台通过上述技术实现:
IP 动态分配:为 1 万台云手机实例分配独立 IP ,结合边缘节点降低延迟;
异常处理:当某地区IP 池被封时, 5 秒内切换至临近区域的备用 IP 池;
成本控制:通过冷热实例池管理,IP 资源利用率提升 40% 。
总结
亚矩阵 云手机平台的IP 环境隔离是 “ 技术 + 管理 ” 的综合体系,其核心目标在于平衡资源利用率与安全性。未来趋势将更侧重 AI 驱动的动态风控(如实时检测 IP 异常行为)与量子加密技术的结合,进一步提升隔离效率。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70043583/viewspace-3074032/ ,如需转载,请注明出处,否则将追究法律责任。

