国外风险成本示意-图2
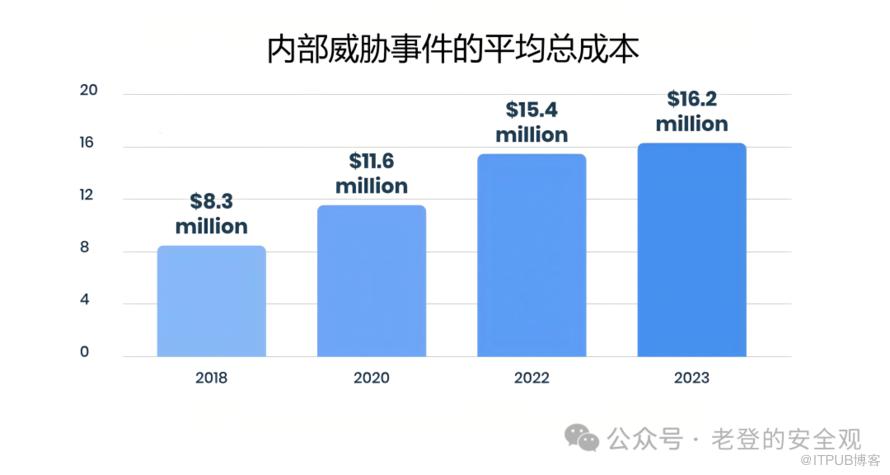
出于这些原因,内部攻击会精准瞄准最敏感的资产,而且需要很长时间才能遏制,从而给组织带来毁灭性的损失。根据Ponemon Institute 的《2023 年内部威胁全球成本报告》,内部威胁事件的平均总成本从 2018 年的 830 万美元上升到 2023 年的 1620 万美元。
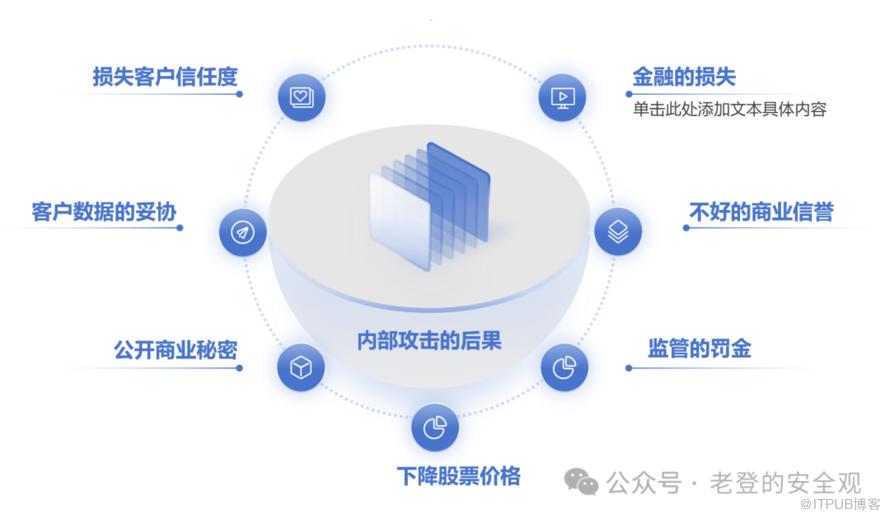
网络安全事件结果示意-图3
内部攻击可能导致各种负面后果,从不遵守网络安全要求而受到处罚到失去客户信任。以上是现实生活中最常见的网络安全事件结果:
内部威胁类型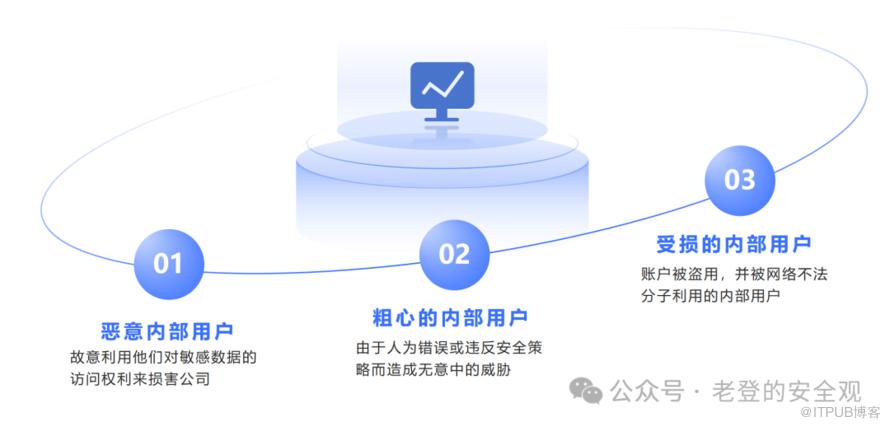
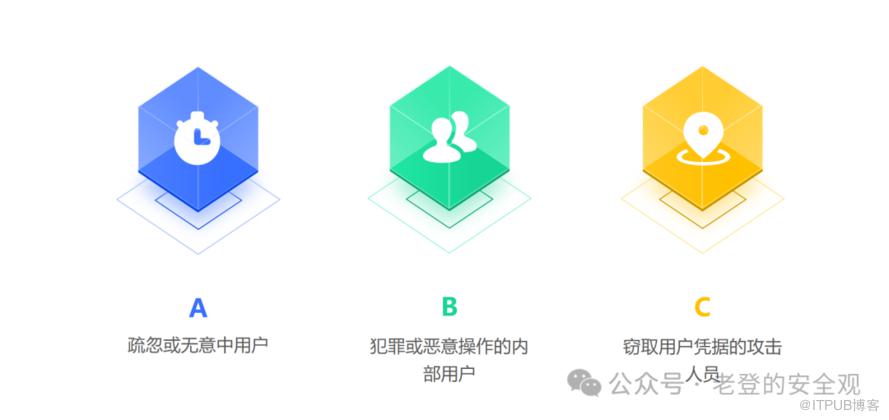
内部威胁示意-图4
我选取了 7 个导致数据泄露的备受关注的内部威胁案例进行分析。它们说明了内部威胁的常见动机和来源。这些攻击还强调了单一事件如何损害整个公司,上图是内部威胁主要类型:
现在我们已经概述了内部威胁的主要类型,让我们深入研究这些理论风险在现实世界中是如何发挥作用的。
为撒不选国内的栗子,因为有些人会哔哔。
内部威胁案例
(一)飞马航空因员工疏忽导致数据泄露
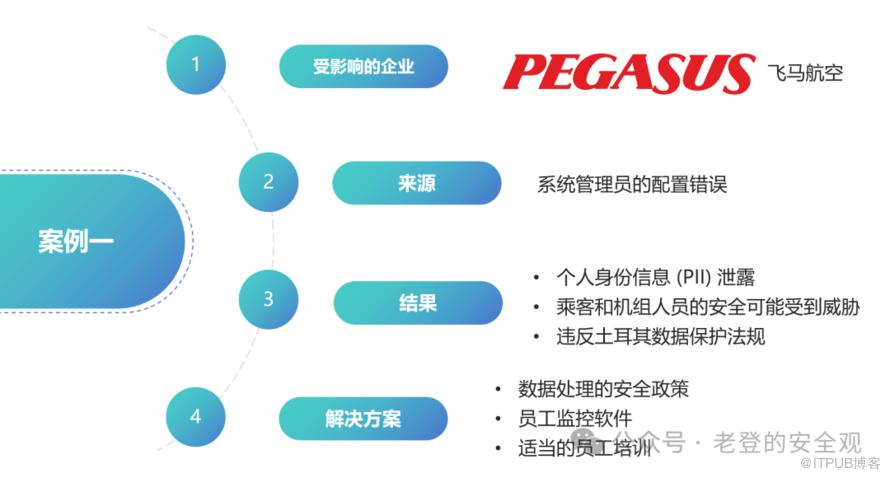
飞马示意-图5
发生了什么?
2022 年 3 月,一个名为"XXX"的网络安全团队通知航空公司,他们的大量敏感数据在线上未受保护。航空公司暴露的 AWS S3 存储桶,包含了其飞行系统软件相关的敏感飞行数据。软件帮助飞行员管理并记录,飞行过程中的流程,并包含飞行图表、导航材料、机组人员 PII 和软件源代码。 该存储桶中发现了近 2300 万个文件,约占 6.5 TB 的数据。如果发生数据泄露,可能会影响数千名乘客和机组人员。泄露员工的 PII 违反了土耳其《个人数据保护法》(LPPD),最高罚款为 183,000 美元。员工疏忽和人为错误是此次内部风险事件的主要根源,因为没有发生任何恶意或欺诈活动。发生这种情况是因为公司的系统管理员犯了一个错误,没有正确配置云环境,导致敏感数据没有密码保护。系统管理员可能没有接受过足够的培训,无法正确配置云环境和管理数据,从而使公司陷入危险。飞马航空还应该有远见,监控用户与敏感系统和数据的交互。如果他们这样做了,他们就会注意到云存储配置不当。特权用户可以访问最关键的 IT 基础设施和资源,因此监控他们的活动是必须的。还可以通过遵循系统管理员网络安全的最佳实践来保护特权帐户免受攻击 。监控用户操作这个在国外不太适用,容易......看什么国家吧(二)离职员工泄露 Cash App 的客户数据

Cash APP示意-图6
发生了什么?
2022 年 4 月,一名心怀不满的前员工下载了移动支付服务 Cash App 用户的个人数据。2022 年 12 月 10 日离职后,该员工窃取了有关 Cash App 客户的以下信息:
姓名
经纪投资组合价值
经纪投资组合持股
股票交易活动
此次泄密事件导致 820 万客户的数据泄露。该公司在事件发生四个月后才通知受影响的客户,这导致该公司对 Cash App Investing 及其母公司 Block 提起集体诉讼.虽然该员工已被解雇,但公司并没有撤销该用户的访问权限,因此该员工仍然可以从公司外部下载敏感资源。
制定适当的解雇程序并定期进行用户访问权限审查通常有助于保护组织免受离职员工窃取数据。
(三)雅虎内部人员恶意窃取知识产权
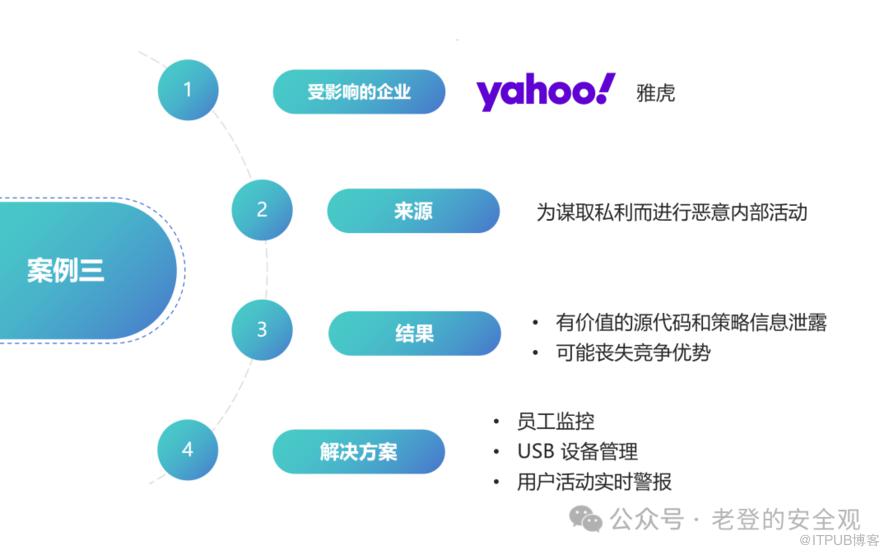
雅虎示意-图7
雅虎前员工桑倩(曾担任雅虎研究科学家)于 2022 年 2 月窃取了公司的知识产权。雅虎透露,这名恶意内部人员打算利用窃取的数据从雅虎竞争对手 The Trade Desk 那里获取经济利益。事发前,桑倩曾收到他们的工作邀请。该公司还声称桑倩,还窃取了其他机密信息,包括雅虎的战略计划和 The Trade Desk 的竞争分析。 雅虎在进行取证调查后发现,桑倩违规下载了 57 万个文件,其中包含各种敏感信息和雅虎实时广告购买引擎 AdLearn 的源代码。雅虎起诉了这名前员工,并声称被盗的知识产权将为其竞争对手“在在线广告领域提供竞争优势”,并可能导致财务损失。桑倩在雅虎任职期间,曾将公司笔记本电脑中的敏感数据传输到外部存储设备中。在大多数情况下,使用正确的安全工具可以轻松防止此类员工数据盗窃案件。这种情况下,员工监控软件可以使安全团队及时发现可疑活动并做出反应,从而防止恶意活动。USB设备管理解决方案还可以帮助雅虎的安全官员检测未知外部存储设备的连雅虎的取证分析还显示,该内部人员在微信上与某人就使用云文件备份系统进行了沟通。实时用户活动警报和操作记录网络安全功能可以帮助该公司在事件发生前标记出桑关于这一可疑事件的通信。
(四)SGMC前员工窃取数据
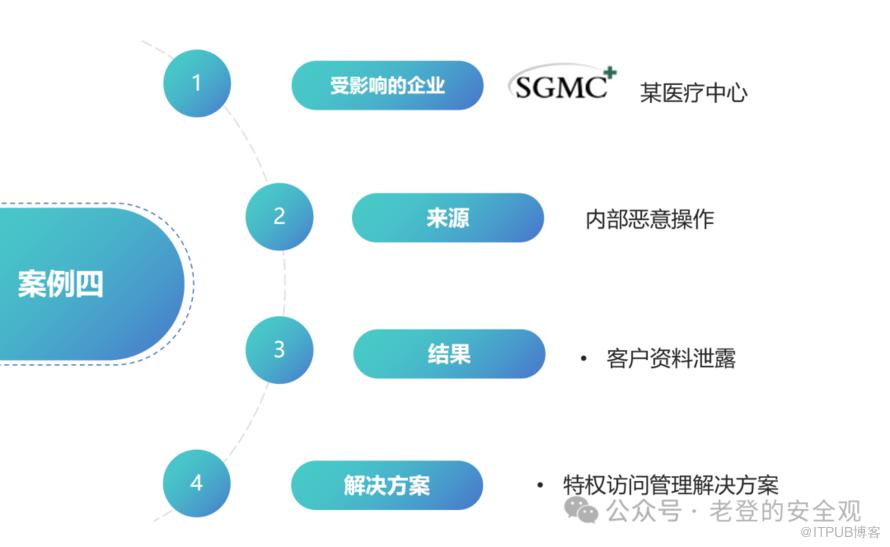 医疗中心示意-图8
发生了什么?
2021 年 11 月,医疗中心的一名前员工在辞职后的第二天,毫无理由地将医疗中心系统中的私人数据下载到他的U盘中。这是众多员工数据泄露案例之一,内部人员出于愤怒、不满或其他个人原因伤害组织。 患者的检查结果、姓名和出生日期被泄露。医疗中心必须为所有受泄密影响的患者提供免费信用监控和身份盗窃恢复服务。 一名前员工有权访问,并窃取的数据,没有任何手段阻止他实施他的意图。然而,医疗中心的安全软件对未经授权的数据下载事件做出了反应,以警报的形式通知网络安全人员,一名员工正在将敏感信息复制到U盘。在医疗中心的案例中,事件被及时发现并终止。但是,一个高效的访问管理解决方案可以从一开始就阻止未经授权的访问。
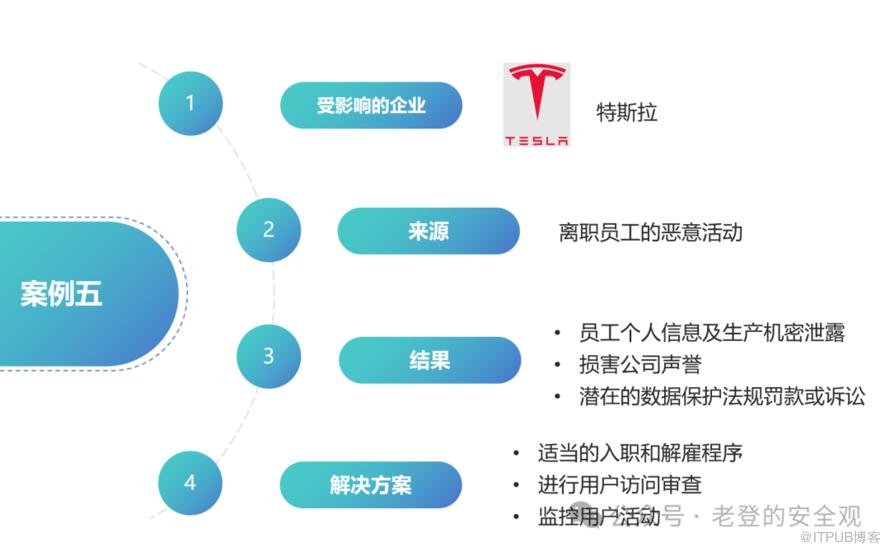
(五)特斯拉两名前员工大规模数据泄露
特斯拉示意-图9
2023 年 5 月,一家德国新闻媒体通知特斯拉,他们已经获得了该公司的机密信息。据特斯拉数据隐私官 Steven Elentukh 称,“调查显示,两名前特斯拉员工违反特斯拉的 IT 安全和数据保护政策,盗用了这些信息,并将其分享给了媒体。”
该报收到了超过23,000 份特斯拉内部文件,总计近 100 GB 的机密数据。这些文件包括员工 PII、客户财务信息、特斯拉生产机密以及客户对特斯拉电动汽车功能的投诉。此次泄露事件导致 75,000 人的个人数据被泄露,由于对敏感个人数据的保护不足,可能会导致33 亿美元的 GDPR 罚款。像这样的大规模数据泄露也会对公司的声誉和股价产生负面影响,尤其是当敏感数据落入不法之徒之手时。
特斯拉已对相关责任人提起诉讼,但肇事者如何获取敏感数据的详细信息尚未公开。最有可能的是,该公司在解雇员工时没有撤销员工的访问权限。在入职过程中进行背景调查也有助于确定个人的可靠性和意图。在这种情况下,监控员工的用户活动可以进一步帮助检测他们的恶意行为。
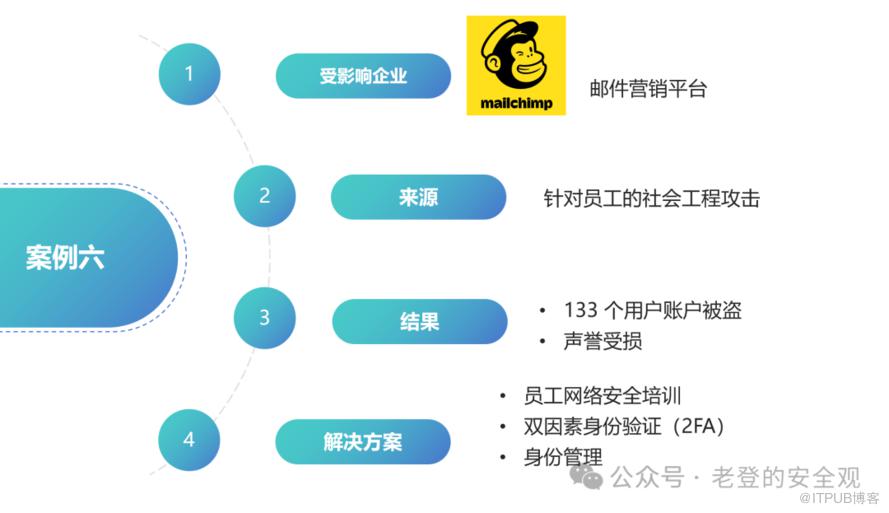
(六)社会工程学导致 Mailchimp 三重数据泄露
即时通讯软件示意-图10
发生了什么?
2022 年全年,Mailchimp 及其合作伙伴成为网络犯罪分子的攻击目标,并遭受了多次攻击。2023 年 1 月,恶意行为者成功实施了一次网络钓鱼攻击,并诱骗至少一名 Mailchimp 员工泄露了他们的凭证。
后果是什么?
此次数据泄露导致至少 133 个 Mailchimp 用户帐户被盗用。受影响的一些帐户属于 WooCommerce、Statista、Yuga Labs、Solana Foundation 和 FanDuel 等企业。
为什么发生?
犯罪者将社会工程攻击的重点放在 Mailchimp 员工和承包商身上。员工的疏忽或无法识别社会工程攻击使恶意行为者能够访问他们的用户帐户。
此类由员工造成的安全漏洞表明,不应低估网络钓鱼和其他社交工程技术。要防止此类攻击,需要定期对员工和合作伙伴进行网络安全培训,而不能仅仅依赖安全软件。然而,使用双因素身份验证工具可以阻止攻击者成功使用被盗凭证。
即时通讯软件示意-图11
发生了什么?
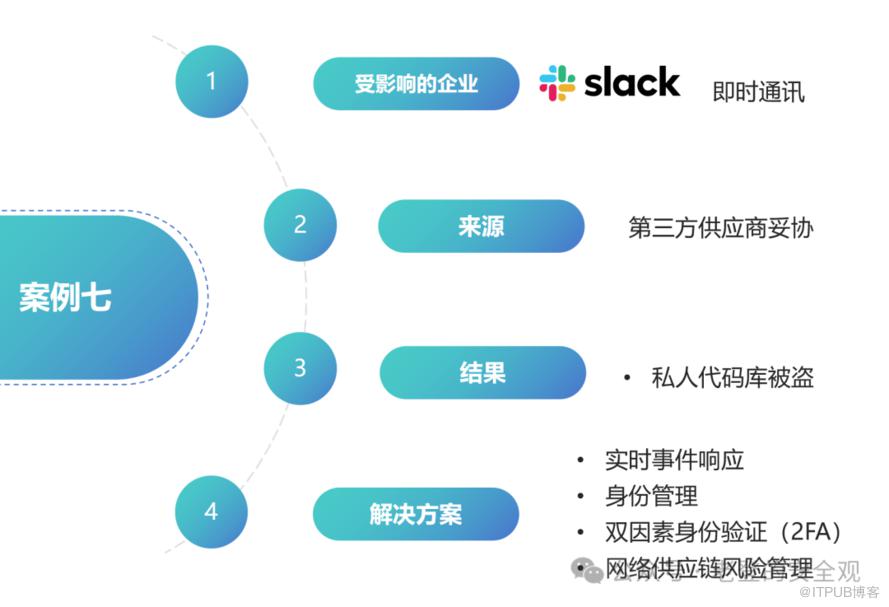
2022 年 12 月,Slack 的安全团队注意到该公司的 GitHub 帐户上存在可疑活动。原来,一名恶意行为者窃取了 Slack 员工的代币,并利用它们未经授权访问公司的资源。
后果是什么?
根据 Slack 的调查,肇事者没有利用任何 Slack 漏洞。数据泄露是由于第三方供应商入侵造成的。然而,Slack 尚未分享任何有关供应商是谁以及他们为 Slack 提供哪些服务或产品的信息。
为什么发生?
这是一起真实网络安全事件,发生的原因在于网络安全系统在代码库被盗之前没有向安全官员发出警报。建立NIST 事件响应流程以及使用实时事件响应软件来检测和应对异常行为模式可能有助于防止该事件发生。
身份管理和双因素身份验证也可能阻止犯罪者访问 Slack 的 GitHub 帐户。最后,实施网络供应链风险管理,也可能有助于将事件扼杀在萌芽状态。
结论
需要一个一体化内部风险管理平台,可让您检测、阻止和防止内部欺诈事件和其他与内部相关的威胁。1、用户活动监控允许您对用户活动进行屏幕捕获记录,并记录每个操作的元数据:键入的操作、访问的URL、启动的应用程序、连接的 USB 设备等。您的安全人员可以实时观看用户会话或查看普通用户和特权用户的过去活动。记录的用户活动数据也可作为事件调查期间的证据。2、特权访问管理允许您控制哪些用户可以访问哪些端点。来精细地管理访问权限、保护用户凭据以及使用双因素身份验证验证用户身份,要允许您通过精细地控制基础架构中所有常规用户和特权用户的访问权限来保护敏感数据。3、警告和事件响应功能可及时通知可疑内部活动和安全违规行为。借助可自定义的警报规则系统,可通知您的网络安全团队并自动实时阻止用户和流程。4、第三方供应商监控可让远程访问您基础设施的第三方用户受到密切监督。这样,您就可以密切关注您的供应商、合作伙伴和分包商,防止他们违反安全政策或造成数据泄露。