如何制定网络安全事件响应计划:2024 年指南
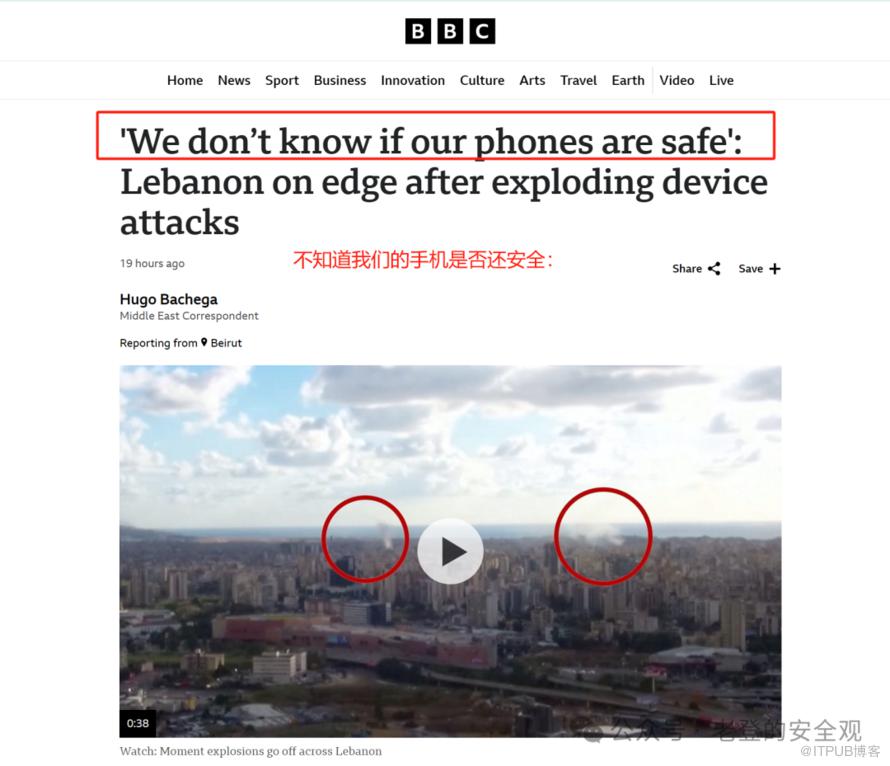
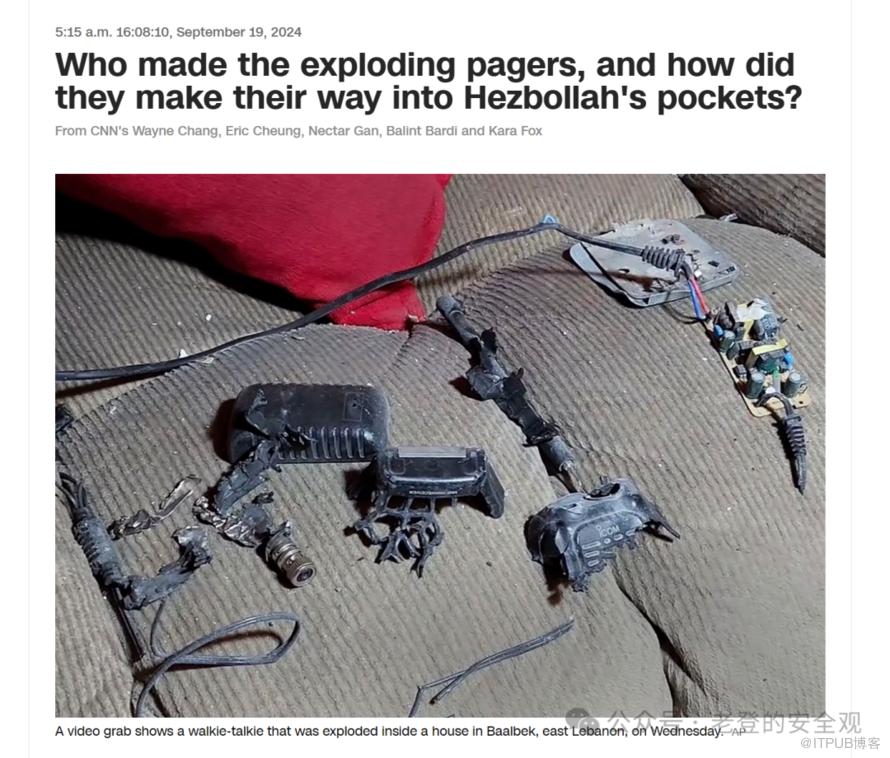
最近的新闻大瓜太多了,吃不完 ,跟随信创的走的厂商没错,还没替换干净的,抓紧了。你的apple安全吗?
某些数据安全厂商一天到晚给别人宣传各种安全解决方案,自己家的安全基础设施一塌糊涂(要是参加HW,瞬间崩溃,不说哪家哈哈哈)。这么久摸鱼是因为在享受生活。
01
—
什么是IRP?
网络安全事件,就像是企业运营中的一场突如其来的暴风雨,如果应对不当,可能会带来不小的损失。但别担心,有一个好办法能帮您和您的团队更好地应对这些挑战:那就是制定一个高效实用的事件响应计划(IRP)。
想象一下,如果您的团队在面对网络安全事件时,能像训练有素的消防队一样迅速、有序地行动,那该多好。我们提供的帮助,就像是给您和您的团队配备了一套专业的消防装备和训练指南。
IRP,也就是事件响应计划,就像是企业的网络安全“急救手册”。它告诉团队在遇到像黑客攻击这样的紧急情况时,该按什么步骤走,谁该做什么,确保迅速而有序地处理问题。
但现实情况是,全球只有不到一半的公司,大概就是两个中有一个,真的有这份“急救手册”,并且还会定期练习用用看。更让人惊讶的是,五家公司里就有一家,压根儿没准备这东西。这就像是家里没有灭火器,火灾来了只能干着急。
所以,IRP对企业来说,就像是关键时刻的“救星”,不仅能帮企业快速应对网络安全危机,还能大大减少损失。而定期检查和练习使用IRP,就像定期检查家里的烟雾报警器,确保真有事时能管用。
IRP,全称:事件响应计划,就像是企业的网络安全“行动指南”。它提前规划好了一套步骤,告诉你遇到数据泄露、内部威胁等网络安全问题时,该怎么发现、怎么处理、怎么减少损失,还怎么防止以后再发生。
为啥这事儿重要呢?因为网络安全问题来得又快又猛,没准备的企业就像是裸奔,遇到问题就懵了,恢复起来费时费力还费钱。但有了IRP,就像是企业里有了专门的网络安全“小分队”,随时待命,一有情况就能迅速行动,把损失降到最低。
根据IBM的一份报告《2024 年数据泄露成本报告》https://www.ibm.com/reports/data-breach,有IRP和专门团队的企业,能比别人早54天发现网络安全漏洞,这不仅省了补救的钱,还说明企业对网络安全真的很重视。
所以,不管企业大小,有个IRP就像是有了“护身符”,不仅能帮你在危机中稳住阵脚,还能节省大笔费用,简直是网络安全的必备良方!
02
—
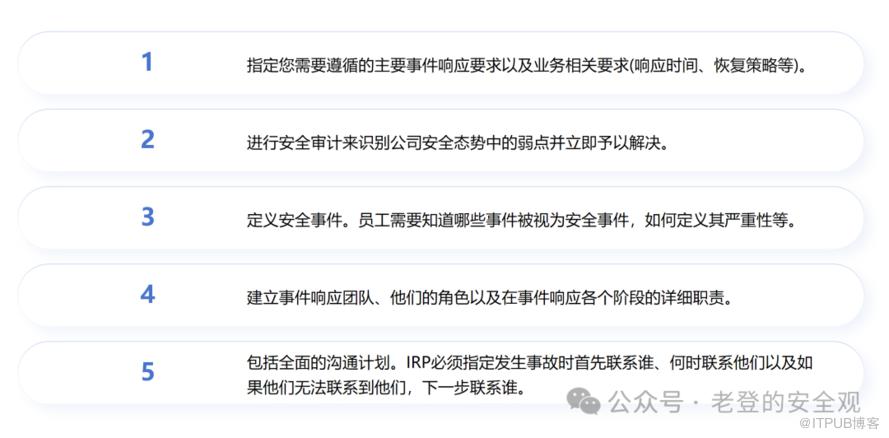
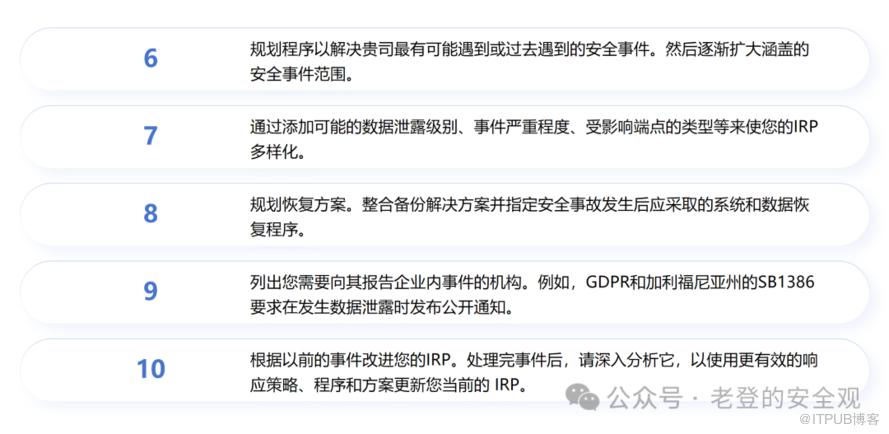
IRP计划的清单
总之,有了IRP,企业就像是有了应对网络安全事件的“超级英雄套装”,让问题解决更快,损失更小,团队更强,法规合规更省心。
03
—
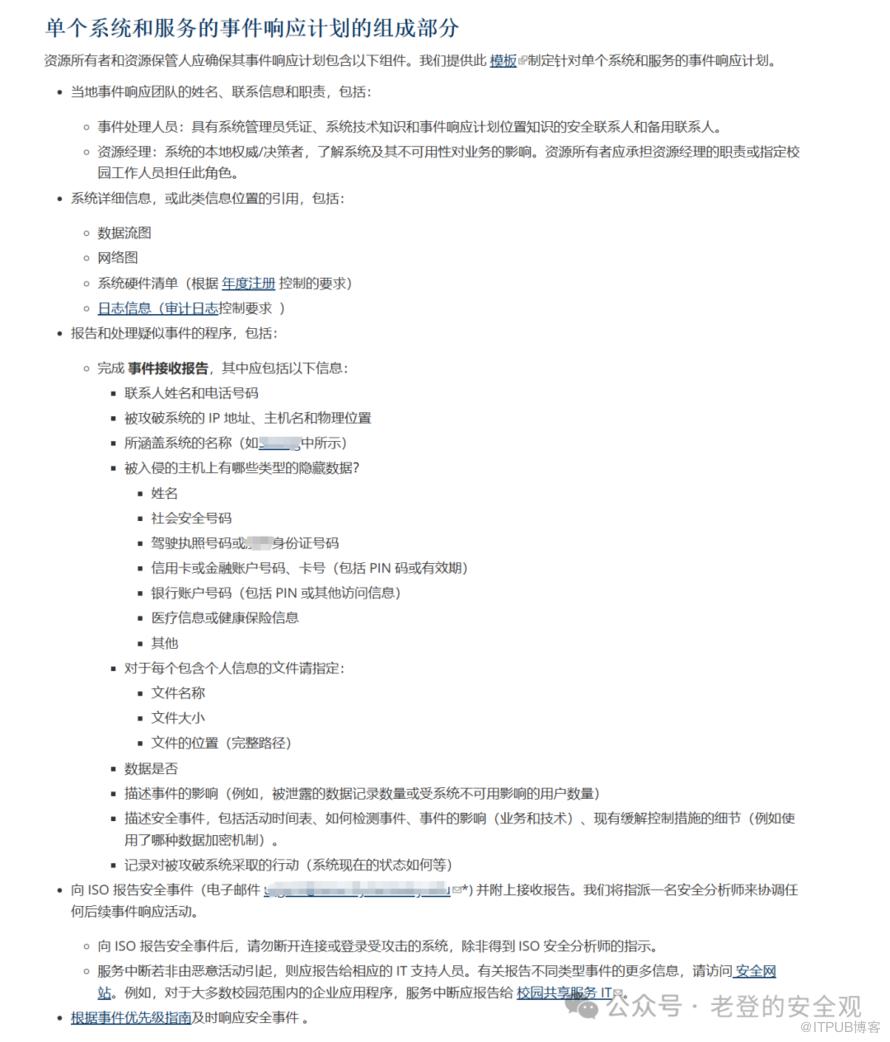
IRP的模版和示例


04
—
构建IRP的指南
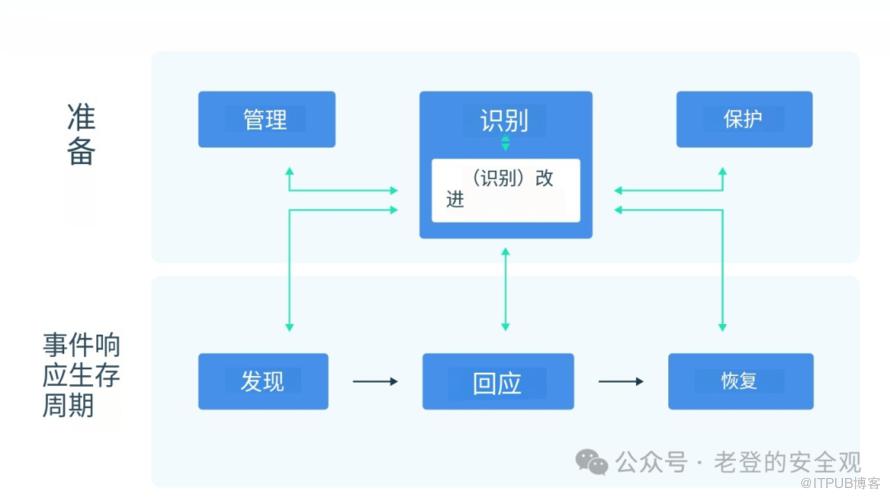
网络安全的六个关键阶段就像是一套精心设计的防身术,分三步走:预防、应对、修复。
每个阶段都要像做作业一样,不断检查和改进,这样才能在网络安全的江湖上越来越强!
这样一套流程,就像给网络安全上了多重保险,确保咱们的系统安全无虞。
05
—
IRP的提示
今年早前,NIST出了个超全的网络安全事件应对指南。我们把它简化成5个关键步骤:
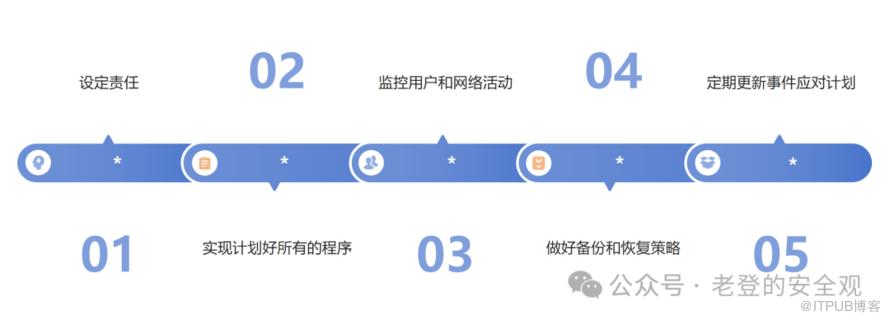
事件处理人员:得是侦探+消防员,查清真相,收集证据,优先解决,找出问题,恢复工作。这些人可能是内部团队、外援或专业服务。
领导层:得掌舵,监控全局,管钱,做重大决定,比如关闭服务或重建系统。
技术专家:用技术专长灭火,支持恢复。
法律专家:确保合规,审合同,处理法律麻烦。
公关经理:控制舆论,正确引导媒体和公众。
人力资源:按网络安全政策筛人、入职、离职。
物理安全:需要时,给专家开绿灯,让他们处理受感染的电脑。
资产所有者:告诉处理人员哪些资产最重要,优先救。
可以找第三方帮忙,但得在合同里写清楚谁干啥,别扯皮。这样,大家各司其职,网络安全事件处理起来就高效多了。
一旦网络安全出事,负责处理的人得心里有数,知道怎么把损失压到最小。所以在真出事前,得先做好信息安全响应计划,还要演练几遍,确保管用。这样真到了紧要关头,大家才能不慌不忙,按部就班地处理。您的事件处理人员需要在规划阶段完成四项主要任务:
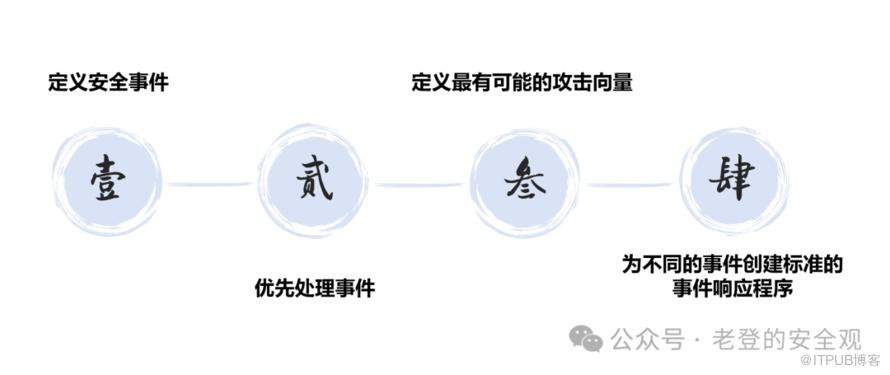
先定规矩,再写剧本:
首先,得弄清楚哪些情况算网络安全事件。然后,针对每种情况,写个应对剧本。
NIST给了一份清单《计算机安全事件处理指南》,上面有各种攻击手段,建议咱们对同样攻击方法的事件,写个通用的应对方案。这样,处理起来就心里有数,不会手忙脚乱。
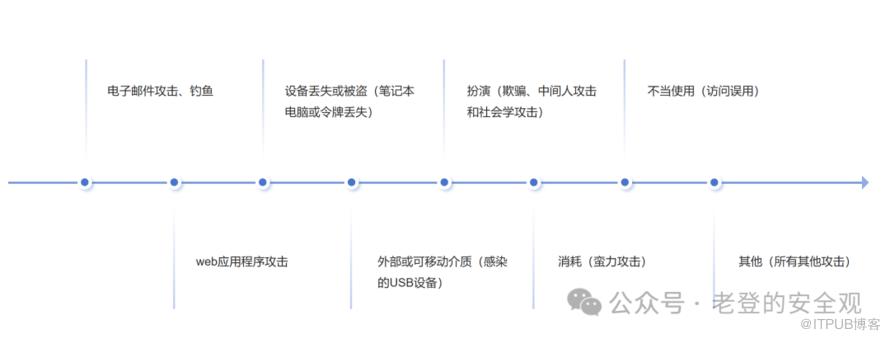
按影响排优先级:
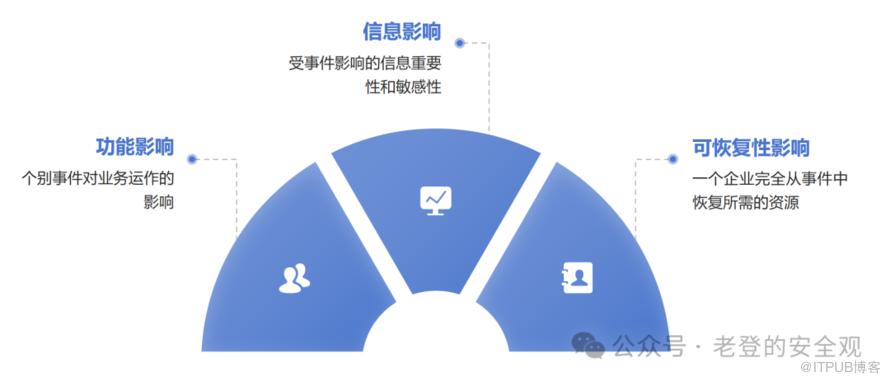
接下来,得看看这些威胁和攻击对你生意的影响,得按严重程度排个序。如果有个大漏洞没补上,那就不该浪费时间在小打小闹上。
NIST的框架给了三个标准,按影响大小来判断事件的重要程度。简单说,就是看事件有多“疼”:
能不能正常营业;
数据丢没丢,隐私有没有泄露;
修复得花多少钱和时间。
按这三点,就能知道哪个坑得先填了。
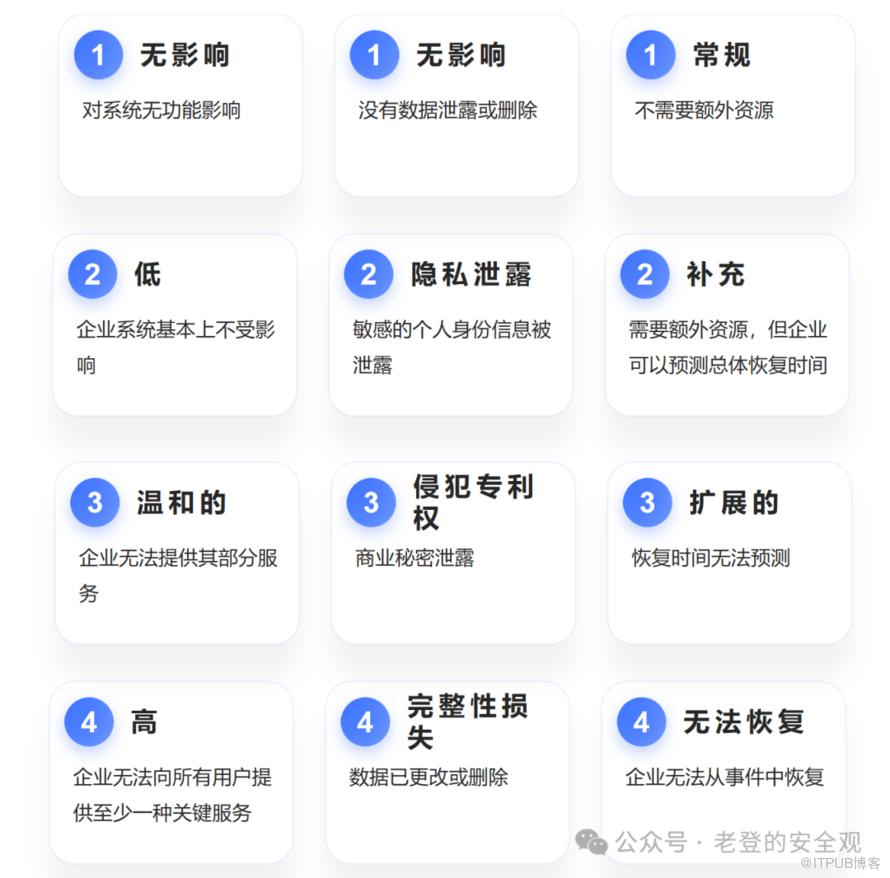
规划应对,按部就班:确定了哪些坑最深之后,咱们开始规划填坑的步骤。特别是那些常遇见的事,比如系统趴窝、被人拒绝服务、黑客闯入和中了间谍软件,得有专门的应对策略和标准操作流程。
在你写的流程里,得说清楚遇到这些事时,处理人员该用什么技术、走什么流程、查什么清单、填什么表格,得像菜谱一样明确。
可以参考NIST的特别出版物《将取证技术融入事件响应的指南》,就是教你怎么把取证技术融合到事件处理里的,能给你更多指导,让你的应对流程更专业、更高效。这样,真遇到事,大家照着做就行,不慌不乱。
要想管得好,先得看得清。要密切监控网络上的动静,这样能防住坏人,揪出可疑行为,还能揪出那些没登记的IT小动作。
考虑装个用户活动监控系统,对付内部捣乱和外部风险。
盯着每个人的网络行为,你能:
趁早抓到攻击,掐灭在萌芽;
收集证据和数据,为分析提供弹药。
选监控系统时,找那种能灵活响应的,能自定义报警,还能自动执行一些标准操作,这样能确保反应快,处理及时。
再加个用户和实体行为分析(UEBA)功能的,用AI自动找异常,一有风吹草动,比如账号被盗或内部有鬼,立马知道。
最后,用身份和访问管理,把敏感数据的门关紧,别让不该看的人看了。这样,安全防护网就更密实了。
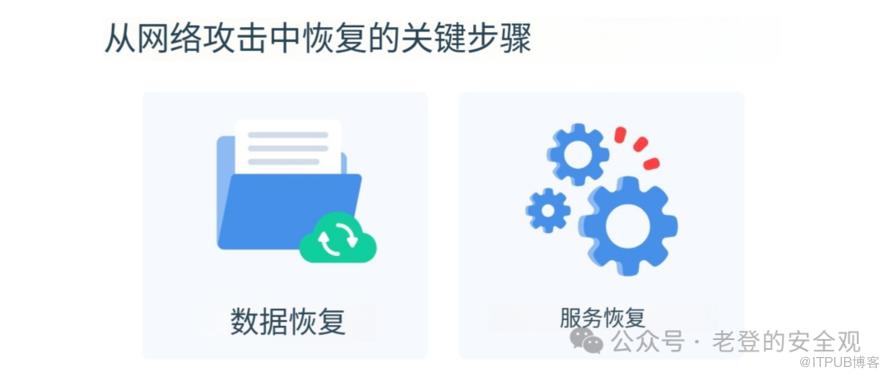
谁都不想辛苦攒的数据说没就没。恢复策略是IT事件响应计划里的重头戏。
先搞清楚哪些数据对你来说是宝贝中的宝贝,得重点保护。这样真遇到事,你心里有数,知道先救谁,后救谁,哪些可以缓一缓。
数据恢复,得有两个绝招:
备份系统:没有它,数据丢了就难找回来。用数据丢失预防工具,定时备份,还得定期检查,确保真能用。
选混合备份,本地加云端,安全又灵活。恢复前,得先确认备份没问题。
服务恢复,两步走:
检查网络,确认系统都正常,跟资产负责人一起。
恢复后,盯着系统表现,确认一切OK。
别忘了,密码得重设,被黑的账号和后门得封死,按NIST的密码指南来,确保万无一失。
这样,数据安全了,系统也恢复了,能安心了。
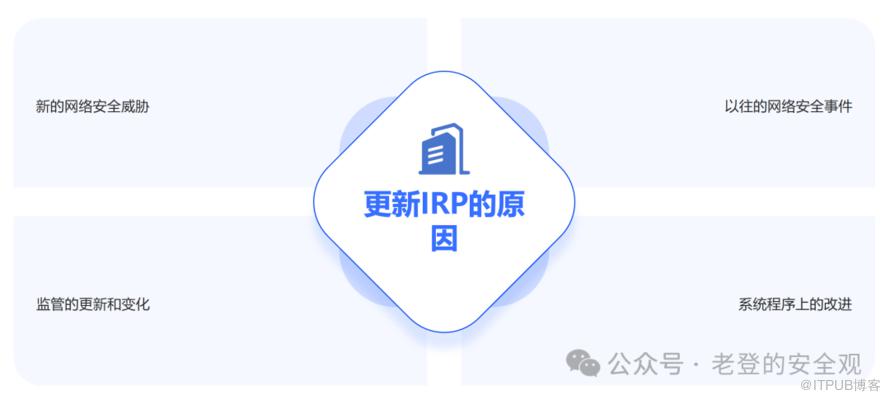
NIST说,得定期看看你的事件响应计划,有问题就改。但新威胁来得快,大公司得更勤快地检查和更新。
业务一有大变化,比如开拓新领域或内部系统大变样,就得赶紧更新计划。特别是新威胁找上门,得赶紧准备,写好剧本,工具备齐,演练到位。
还要多关注真实案例,看看别人怎么处理的,分析分析,你就能知道自己的计划哪里好,哪里得改,怎么防住未来的麻烦。
总之,计划得跟上变化,这样才能防患于未然,安全才牢靠。
06
—
处理事故,结论
事件响应,量身定做才管用:事件响应计划是网络安全的左膀右臂。别照搬模板,得根据自己家的实际情况来,这样遇到事能快刀斩乱麻,把损失降到最少。
跟着建议,给自己的团队装上这几样武器:
组个专门的网络安全小分队,提前排兵布阵;
盯紧用户活动,异常行为早发现;
数据备份得当,恢复迅速;
计划常更新,适应新威胁。
用个好工具,能让你的事件响应更加强大,自动化处理,省心又高效。这样,网络安全就多了一层保障,遇到风浪也能稳稳当当。
注释:如有失误,望批评指正!
后面会写下Windows和liunx的应急响应技巧、容器、还有一些网络安全、数据安全。
后台输入“Windows应急响应手册、linux应急响应手册、数据安全政策、数据安全治理、电力、工业、金融、0731、0830、0911”有相关资料可供下载!
原文作者:老登的安全观;如有侵权,请联系管理员删除。

