网络中的安全VS现实中的安全--新型篇
此图取自-"山取"-张老师
文章架构
1、分布式拒绝服务攻击
2、区块链僵尸网络
3、APT攻击
4、深度渗透
结语
引言
传统的静态和动态攻击技术就像是老式的开锁工具,它开锁的方法比较单一,一旦遇到复杂的锁(入侵检测系统和反病毒软件),就很难打开。而且,它们通常是一次性的尝试,很难一次性打开那些装着宝贵物品的保险箱(高价值目标系统)。
新型网络攻击技术就像是使用高科技的工具来开锁,这些工具更加先进和复杂。黑客们会使用这些工具来策划一系列精心设计的攻击,就像是一个复杂的盗窃计划,他们会多次尝试,从不同的角度(多批次、多维度)进攻,直到找到打开保险箱的方法。这种新型攻击非常具有针对性,就像是为特定的保险箱定制的开锁工具,而且它们可以持续很长时间而不被发现(隐蔽性好)。
打个比方,传统攻击就像是个“马喽”,而新型攻击则就是“孙悟空”。
01
—
分布式拒绝服务攻击
拒绝服务(DoS)攻击就像是一群人堵在一家便利店门口,不停地敲门要求进去,使真正想进店的顾客无法进入,最终导致便利店无法正常营业。
分布式拒绝服务(DDoS)攻击则是这种策略的升级版,就像是黑客组织了一个大队伍,这个队伍分散在各个地方,同时向便利店发起进攻。这个队伍的人数如此之多,以至于便利店根本无法应对这么大的流量,最终导致便利店不得不关门。
DDoS攻击的具体步骤可以这样理解:
(1)黑客首先通过各种手段(比如撬锁、翻墙等)控制了很多人(被控机),这些人并不知道自己被控制了。
(2)然后,黑客指挥这些人在同一时间向商店发起冲击(流量注入)。
(3)这些人还会在商店周围制造噪音(镜像发射机流量),进一步扰乱商店的正常运营。
(4)最终,由于人流量过大,便利店无法应对,不得不暂停营业,黑客的攻击目的达成。
DDoS攻击的优势在于它能够动员大量的人同时进攻,形成强大的规模效应,对商店(网络系统)造成巨大的压力。劣势在于,这种攻击方法对一些有强大安保措施(网络链路系统性能好、状态好)的商店效果可能不佳,尤其是那些懂得如何分散客流(负载均衡技术)的商店。黑客需要控制更多的人才能有效地进行攻击。此外,如果商店的安全管理做得好,这种攻击也难以成功。

常见的表现形式:
(1)流量泛滥攻击
攻击者通过发送大量无效请求,消耗目标系统的资源,使正常服务无法响应。
(2)协议攻击
这类攻击包括SYN Flood、Ping of Death等,利用协议漏洞使目标系统崩溃。
典型案例:
(1)2023年《黑神话:悟空》平台受到了大规模DDoS攻击,导致游戏发行延迟。此次攻击显示出攻击者利用热点事件增加攻击成功的概率。
(2)2023年11月,阿里云全球性停机事故,影响范围广、程度严重,进一步凸显了“云集中风险”。

(1)识别异常流量模式:通过流量分析工具,实时监控网络流量,识别异常模式。
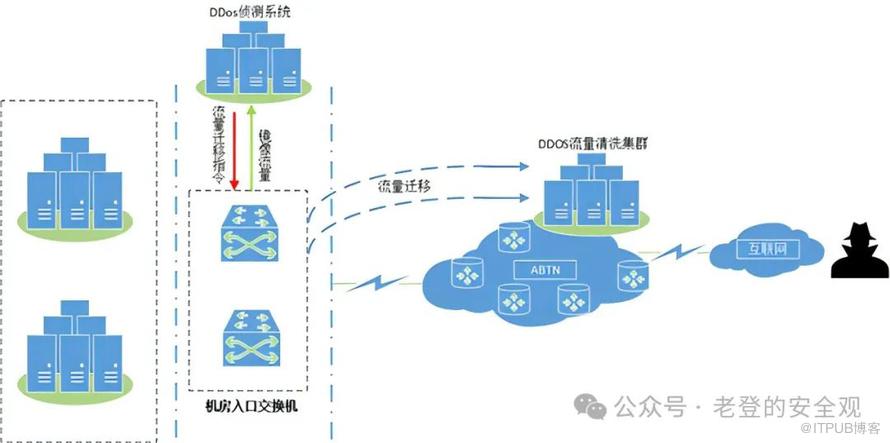
(2)使用足够的带宽和DDoS防护服务:企业应预留足够的带宽,并与互联网服务提供商(ISP)合作,部署DDoS防护服务。
02
—
区块链僵尸网络
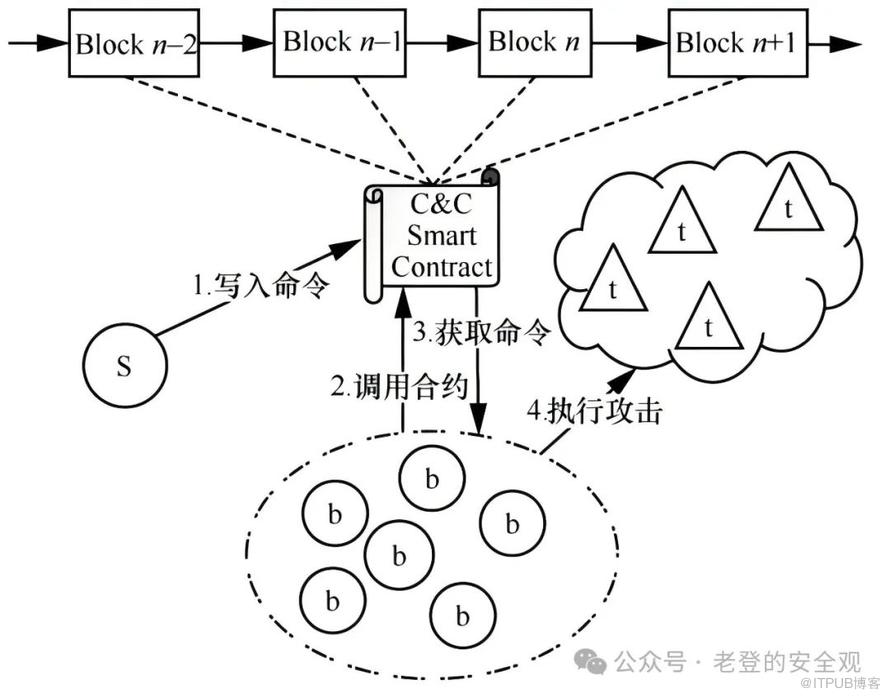
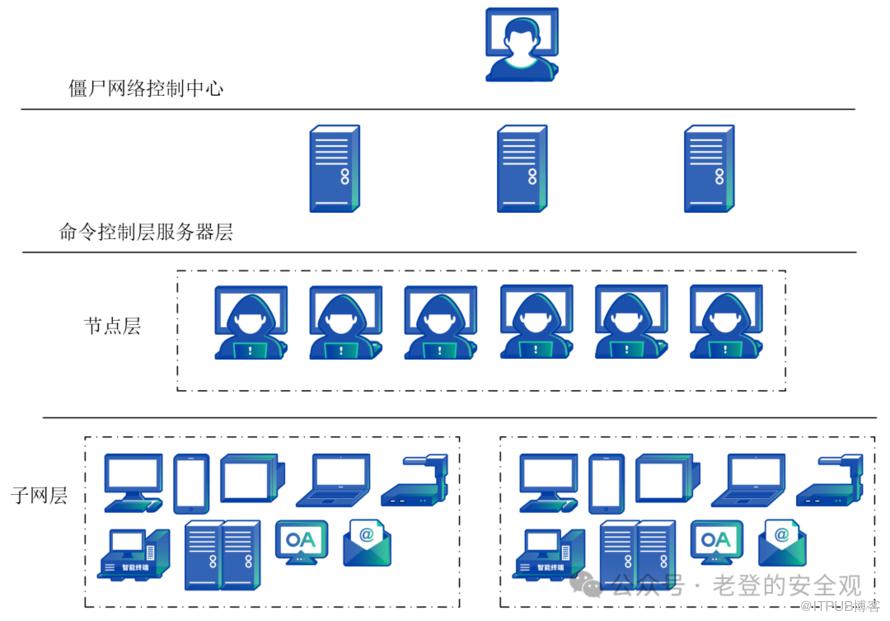
(1)有一个秘密的指挥中心,黑客就在这里发号施令。
(2)然后有一层叫做命令控制服务器层,就像是一群特工,它们通过一种叫做Tor的隐秘方式互相联系,保证即使一个特工被抓,其他特工还能继续工作。
(3)接着是节点层,这些就像是小队长,它们直接接收特工的指令,然后告诉下面的小兵(僵尸节点)该做什么。
(4)最后是僵尸子网层,就是那些被控制的小兵,它们听从小队长的指挥,去执行各种攻击任务。
区块链僵尸网络的好处是,它非常隐秘,不容易被发现,而且指挥起来又快又准。不过,它的缺点是建立这样一个网络比较复杂,成本也相对较高。
常见的风险与威胁
数据窃取:利用区块链传输敏感数据,难以追查。 分布式高强度攻击:因区块链的高扩展性,攻击者可利用区块链网络开展高强度攻击。
防御策略
监控区块链活动:通过区块链分析工具,实时监控区块链网络活动,识别异常行为。 提升节点安全性:加强对区块链节点的安全防护,包括节点间通信的加密和节点认证。
03
—
APT攻击
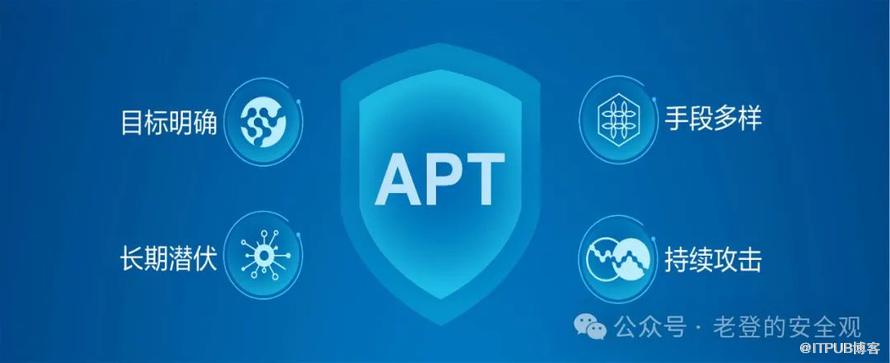
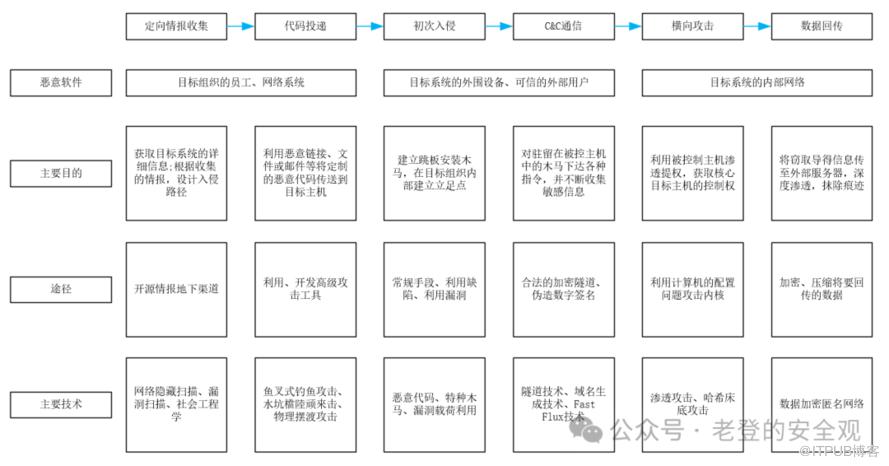
APT攻击的过程,可以用一个精心策划的偷窃行动来形容,具体步骤如下:
(1)侦查阶段:攻击者就像是一个侦探,使用各种工具和技术来搜集目标的信息。他们可能会查看目标的房子布局(IT环境)、安保系统(防御体系)、家庭成员结构(人员组织架构),以及家里藏宝的地方(核心资产存储位置)。他们会找出房子的弱点,然后制作专门的工具来帮助他们入侵。
(2)植入阶段:攻击者通过各种手段,比如伪装成快递员(鱼叉式钓鱼攻击)或者在目标常去的地方下毒(水坑攻击),把他们的“偷窃工具”(恶意代码)悄悄放进目标家里。这些工具能自我复制,每次看起来都不同,有的还能暂时关闭“家里的报警系统”(防病毒软件)。
(3)初步入侵:攻击者找到一种方法(比如SQL注入)打开目标家的窗户(获取系统权限),然后安装一个秘密通道(木马),在屋里找到一个藏身之处。
(4)建立秘密通信:攻击者在屋里安装了一个秘密电话(恶意程序),通过这个电话与外面的同伙(C&C服务器)保持联系,接收指令,下载更多的偷窃工具,同时尽量不留下痕迹。
(5)深入行动:攻击者利用已经控制的地方,像是在家里找到的钥匙(有效凭证),去打开其他房间的门(访问其他内部主机),继续寻找更有价值的东西。他们会定期把找到的宝贝(敏感信息)通过秘密通道传出去。
(6)偷窃成功:攻击者把所有值钱的物品(敏感数据)打包(压缩并加密),悄悄运出房子(数据回传),尽量不被发现。这样,他们就能持续控制这个房子,随时来偷东西。
3.2. APT攻击技术的优势:
(1)手法多变,难以防范:APT攻击就像是一个高明的窃贼,他会花很多时间观察目标的日常生活,了解目标的习惯和防备措施。然后,他会根据这些信息制作专门的工具,这些工具可以轻松绕过目标的安保系统。而且,如果安保措施有变化,窃贼也能随时调整自己的工具。他们还会通过隐蔽的方式与外界保持联系,使得他们的行为很难被安保系统发现。
(2)隐蔽性强,长期潜伏:APT攻击者会使用各种技术手段来隐藏自己的行踪,比如把他们的工具藏起来,或者通过不断变换联系方式来避免被发现。他们的行动计划非常周密,每个步骤之间看起来没什么联系,所以即使他们长期潜伏,也很难被发现真正的目的。
3.3. APT攻击技术的劣势:
防御措施
EDR解决方案:部署端点检测和响应(EDR)系统,实时监控和响应威胁。 定期安全审计和培训:企业应定期审核安全策略和培训员工,提高安全意识。
04
—
深度渗透
深度渗透技术就像是电影里的特工,他们在目标房子的附近安插了眼线(特殊木马),通过这些眼线来长期监控和操控目标房子。
深度渗透的具体步骤可以这样形象地理解:
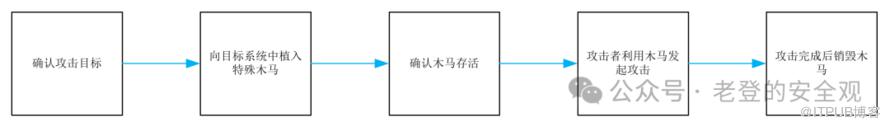
(1)首先,特工要找到目标房子周围的其他房子(周边主机)。
(2)然后,他们在这些周边房子里安装了一种特殊的监听设备(特殊木马),这个设备可以检测目标房子里是否已经有其他监听设备在运行。
(3)如果这个监听设备发现目标房子里已经有其他监听设备,它就会保持静默,避免被发现。
(4)特工通过目标房子里的监听设备来获取信息。
(5)如果周边房子里的监听设备没有发现目标房子里有其他设备,它就会开始工作,对目标房子进行监控,这样即使目标房子里的某个监听设备被发现并拆除,也无法完全清除所有的监控。
深度渗透技术的优点是它非常隐蔽,可以长时间潜伏而不被发现。缺点是需要在多个地方安装监听设备,这样一来,攻击的效率可能会比较低。
防御措施
加强网络监控:实时监控网络活动,识别潜在的安全威胁。 使用行为分析技术:通过行为分析模块识别不正常的网络行为。 多层次防御策略:结合防火墙、入侵检测系统、反恶意软件等多种防护手段。
05
—
结语
综合对比:无论是网络还是现实中的安全,核心目标都是保护数据和个人隐私,但实现方式和防御手段有所不同。
网络中的安全
通过技术手段防护,包括加密技术、防火墙、入侵检测系统等。
现实中的安全
依靠物理手段和管理策略,如门禁系统、安全巡检、员工培训等。
下一篇写:数据安全实践框架CAPE
注释:如有失误,望批评指正!
后面会写下Windows和liunx的应急响应技巧、容器、还有一些网络安全、数据安全。
后台输入“Windows应急响应手册、linux应急响应手册、数据安全政策、数据安全治理、电力、工业、金融、0731、0830”有相关资料可供下载!
原文作者:老登的安全观;如有侵权,请联系管理员删除。

