7月27日,苹果系统状态页面显示 App Store、Apple Music、Apple TV、AppleCare、Apple School Manager 等多项服务同时故障,官方称 App Store、Apple Music、Apple TV 正在进行"例行维护",服务暂时不可用。这一事件揭示一个被忽视的事实:无论是超大规模平台的集中式单点故障,还是企业多系统权限管理的碎片化"权限孤岛",本质都是架构治理缺失引发的业务中断或安全故障。对正在推进 数字化转型 的企业而言,KPaaS集成平台等构建"策略集中、执行分布"的统一权限中枢策略,是降低权限类安全风险的可行路径。
一、事件复盘:苹果 2026年7月27日服务故障事实
以下事实来自界面新闻(2026年7月27日08:54)及苹果系统状态页面:
- • 故障时间:2026年7月27日,苹果系统状态页集中标注多项服务异常。
- • 受影响服务:App Store、Apple Music、Apple TV、Apple Music 订阅服务、AppleCare、Apple School Manager,共计 6 类核心服务。
- • 官方定性:苹果表示 App Store、Apple Music 和 Apple TV 正在进行例行维护,服务可能暂时不可用。
- • 未披露项:与 2026 年 1 月那次大规模故障一致,苹果未公开具体技术根因。
为判断这是偶发还是趋势,需拉长观察窗口。下表汇总近 18 个月苹果公开记录的主要故障:
|
|
|
|
|
| 时间 | 影响范围 | 持续时间 | 备注 |
| 2025-12-10 | Apple Music、Apple TV | 数小时 | 数小时内恢复 |
| 2026-01-20 18:48 ET 起 | 峰值 29 个系统/服务,含 App Store、iMessage、iCloud Mail、App Store Connect、TestFlight、Xcode Cloud、Apple Business/School Manager、iWork for iCloud | 约 5 小时(至 23:57 ET) | 苹果未披露原因 |
| 2026-02 | Apple TV、iTunes Store | 约 55 分钟 | — |
| 2026-06 | Apple Cash、Wallet;iCloud、Game Center | 不一 | 多组件叠加 |
| 2026-07-01 | Apple Maps、Apple TV、Apple Music | 约 1 小时 52 分 | 地图路由与流媒体并发 |
| 2026-07-08 | Apple Business(位置与品牌数据) | 约 50 分钟 | 局部组件降级 |
第三方监测机构 StatusGator 统计显示,自 2025 年 1 月以来,苹果累计记录 93 次 服务故障。结论:服务级故障并非孤例,而是复杂 数字基础设施 的常态风险。
二、两 类 故障的同构性:集中单点 vs 碎片化孤岛
表面看,苹果的问题是"太集中",企业权限的问题是"太分散"。但二者在架构治理层面高度同构。
|
|
|
|
| 维度 | 苹果集中式单点故障 | 企业权限孤岛(碎片化) |
| 架构特征 | 多服务共用同一底层平台 | 多系统各自维护账号与权限 |
| 故障表现 | 一次维护或异常,多服务同时不可用 | 一个账号残留,多系统埋下越权隐患 |
| 暴露根因 | 依赖集中、隔离与降级不足 | 缺乏统一中枢、策略不收敛 |
| 业务后果 | 用户无法下载、通信与协作中断 | 数据越权访问、合规审计缺口 |
| 治理方向 | 提升冗余与灰度发布能力 | 策略集中、执行分布的权限中枢 |
企业的应对不应是走向另一个极端(把所有权限塞进一个不可降级的中央库),而应借鉴苹果教训的反面——既要有集中策略做治理,又要分布执行保韧性。这与 KPaaS"策略集中、执行分布"的设计主张一致。
三、企业"权限孤岛"的四个典型安全故障
根据 IBM《2025 年数据泄露成本报告》,单次数据泄露全球平均成本为 488 万美元(约合人民币 3500 万元),其中约 30% 的泄露与凭证或权限滥用相关。权限孤岛是这类风险的主要温床,具体表现为四类故障:
- 1. 离职账号残留(人走权留):员工离职后,HR 已除名,但 ERP、CRM、OA 等系统的账号未被同步禁用。冗余账户是横向移动攻击的首要入口。
- 2. 权限膨胀,无最小权限:岗位调整只加不减,多年累积后员工持有远超职责的权限,扩大泄露面。
- 3. 系统各自为政,模型不对齐:SAP、用友、金蝶与外购/自研系统权限语义不通,同一人需多套账号,管理混乱且易漏配。
- 4. 审计日志分散:权限变更分散在各系统,面对上市审计或等保复查时,无法快速提供"Who、When、What"的完整轨迹。
行业普遍观察显示,IT 服务台 30%–40% 的工单与权限申请、回收、纠错相关;按企业并行 8–13 套 业务系统估算,纯人工维护的出错概率随时间线性上升。
四、策略集中、执行分布的权限治理四步法
将治理框架拆为可执行四步:
- • 第一步,定权威源:以 HR 系统、AD/LDAP 或自定义数据源作为唯一事实来源(Source of Truth),统一人员入职、转岗、离职的生命周期事件。
- • 第二步,建标准角色:基于组织、岗位、职级、项目等多维属性定义复合角色,并通过角色继承减少配置爆炸,通过角色隔离保障敏感数据访问边界。
- • 第三步,做动态映射:将统一业务角色翻译为各系统可识别的底层权限(如"财务主管"映射为 SAP 权限代码 + 自研系统审批管理员),实现跨系统对齐。
- • 第四步,闭环审计:内置申请、审批、授权、回收工作流,并对所有变更留痕,生成符合等保、ISO 27001 的报告。
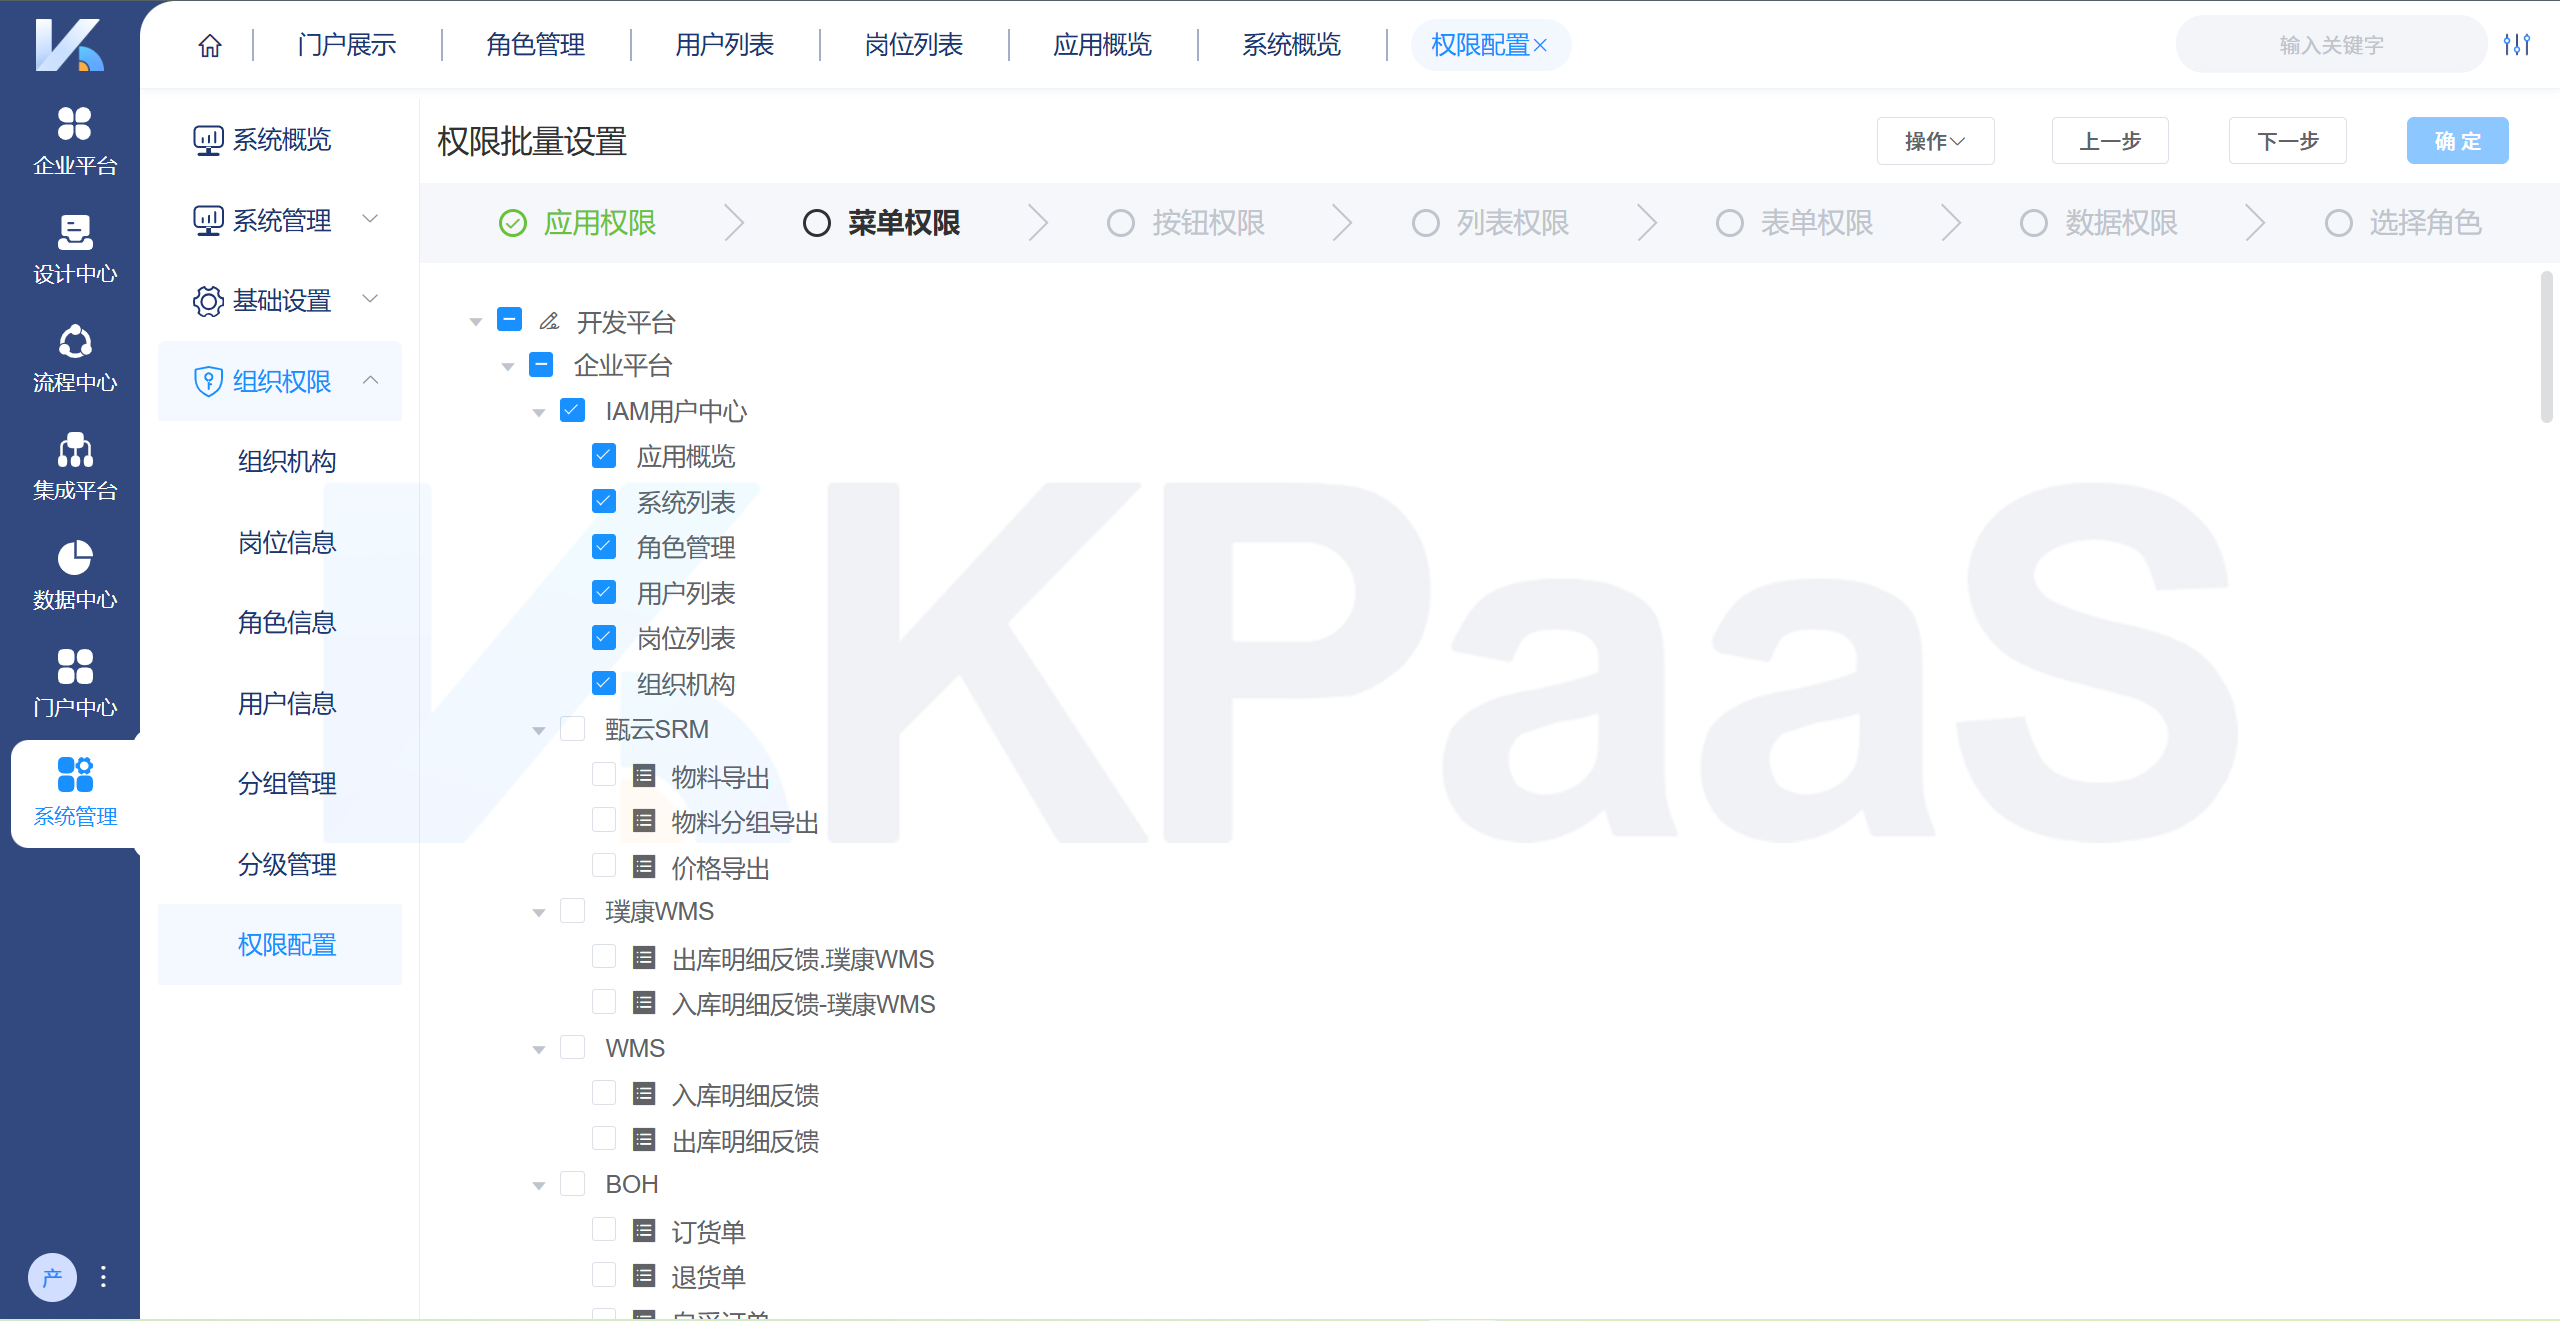
标准化权限配置
五、落地方案:统一权限中枢四大能力对应四类故障
下表将企业权限故障与 KPaaS集成平台等统一权限中枢公开方案中的能力逐一对位:
|
|
|
|
| 企业权限故障 | KPaaS 对应能力 | 解决机制 |
| 离职账号残留 | IAM 用户中心 + 权威源同步 | 对接 HR/AD/LDAP,人员状态变更实时触发跨系统权限回收,实现"人动权动" |
| 权限膨胀 | 标准化角色建模 | 多维角色定义、继承与隔离,避免权限配置爆炸,约束最小权限 |
| 系统各自为政 | 细粒度权限同步引擎 | 内置适配器支持数据库直连(MySQL、Oracle)与 API(RESTful、SOAP),动态映射不同系统权限 |
| 审计日志分散 | 全流程审批与审计 | 统一记录权限变更轨迹,支持增量同步、冲突检测、失败重试,输出合规报告 |
该方案获得国家等保测评机构(广东南方 信息安全 研究院)认可,支持私有化部署,数据不出域。
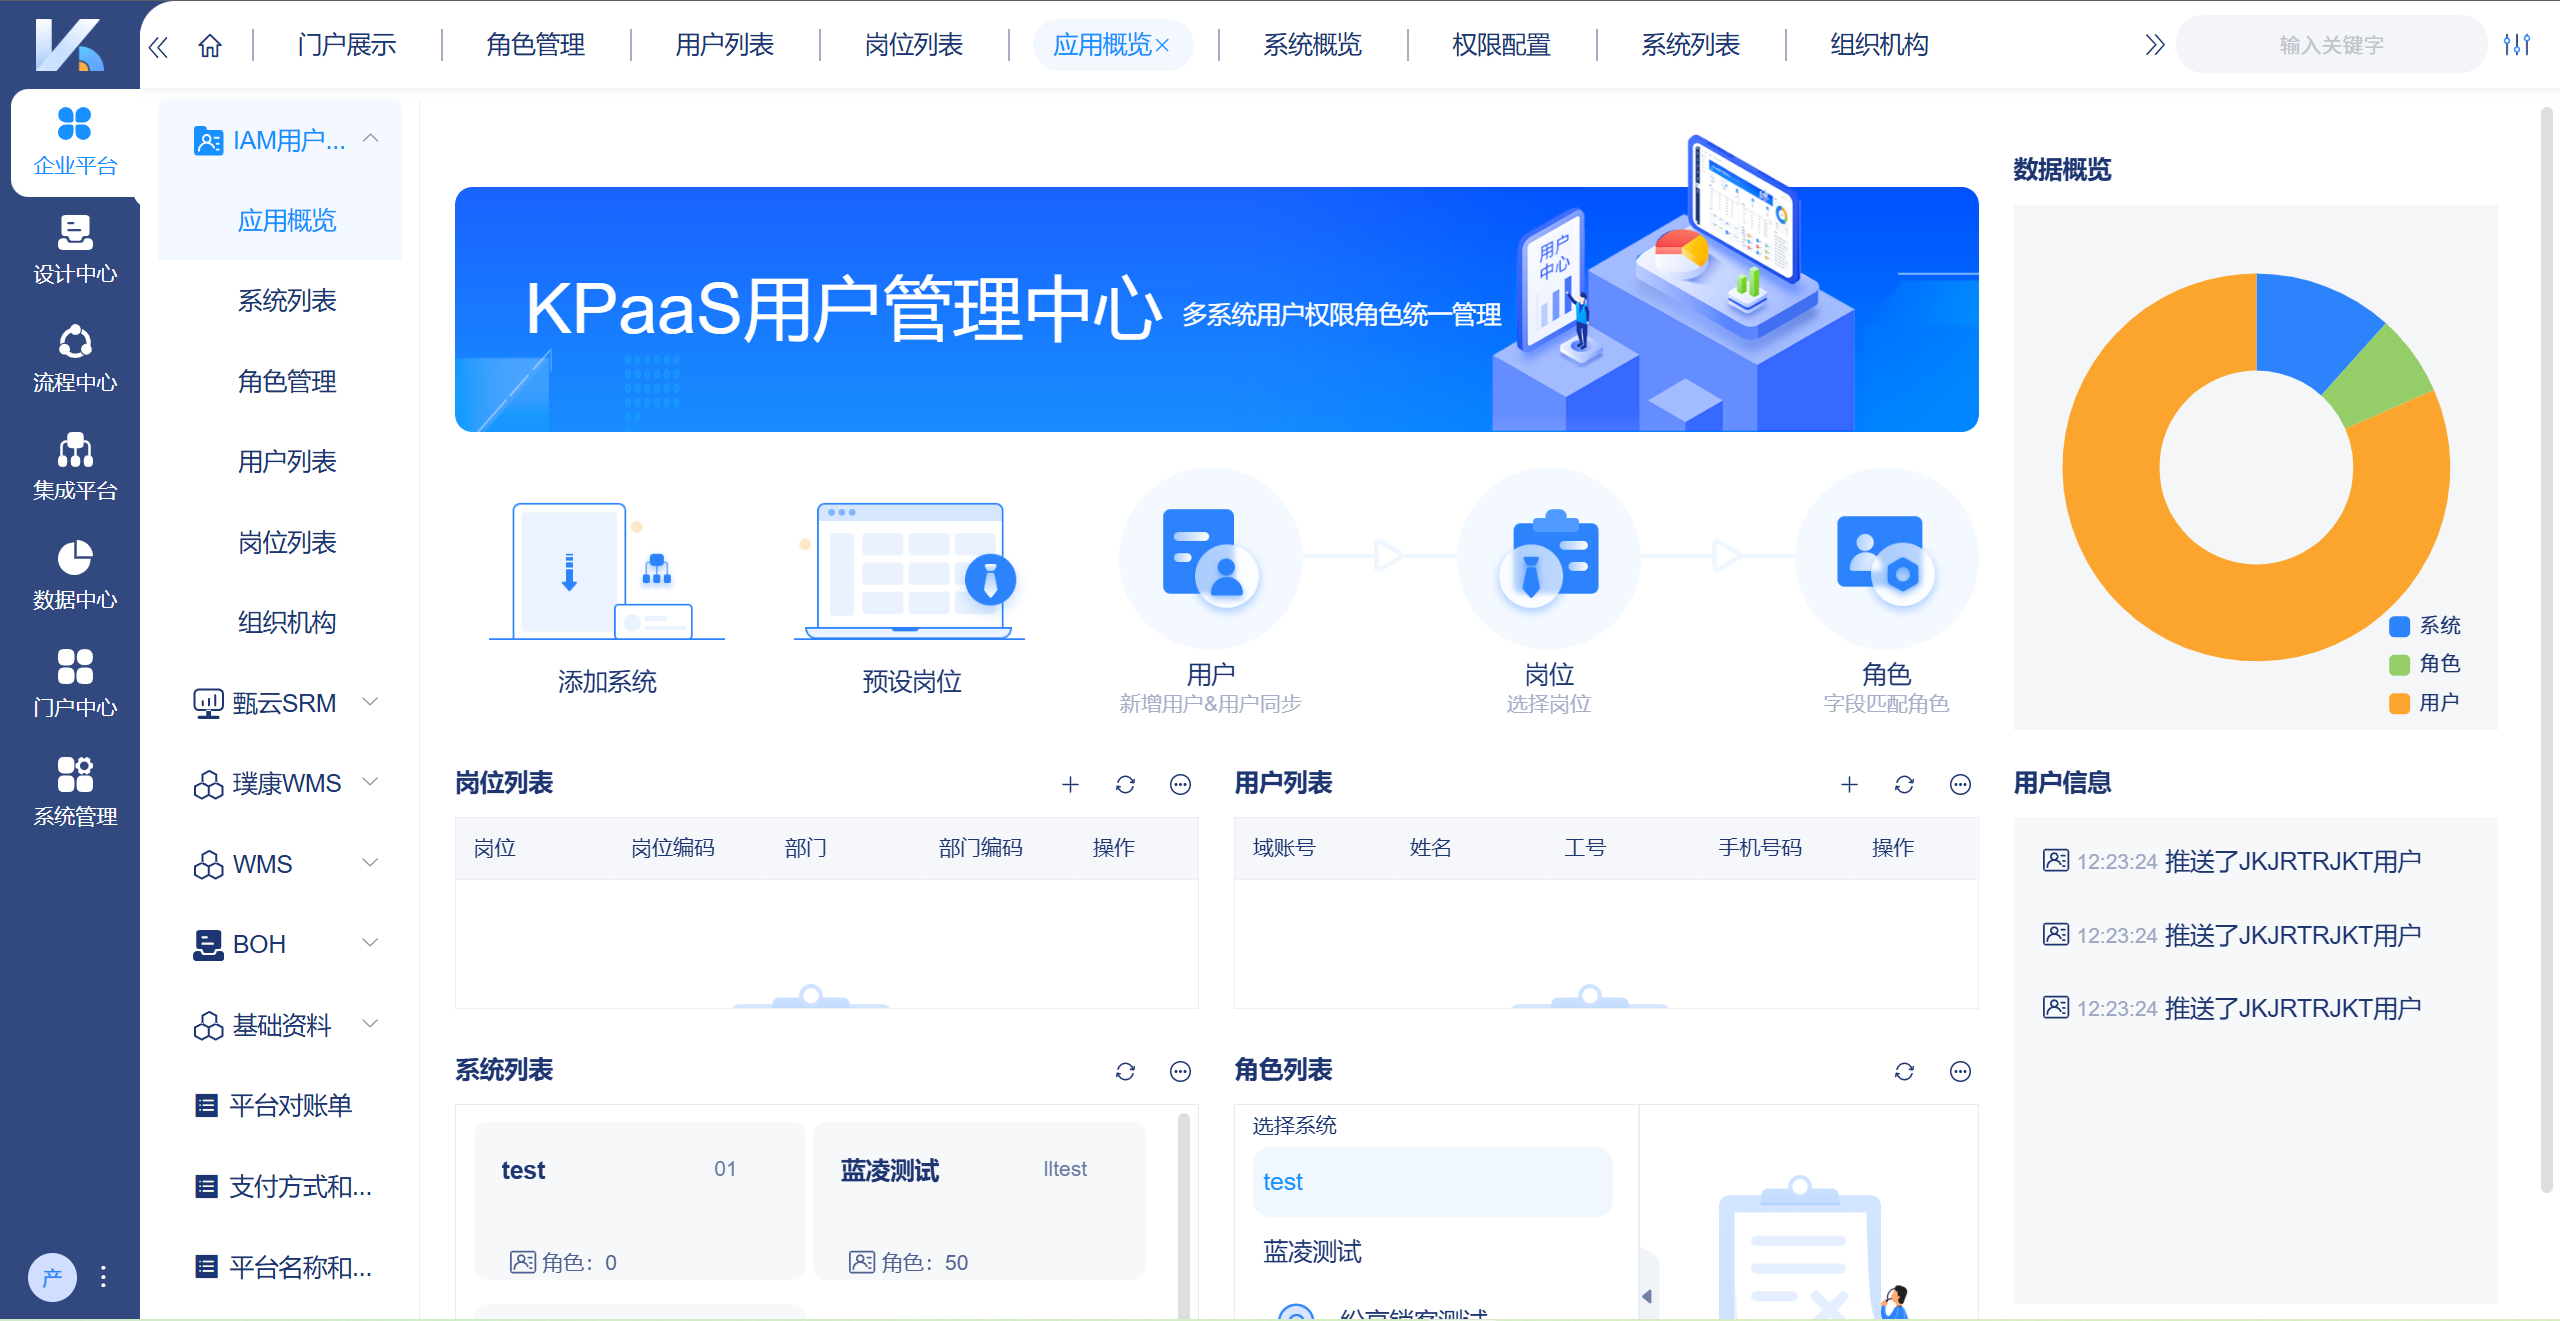
IAM用户中心,统一入口标准化权限管理,便捷管理系统、角色、岗位
六、典型落地场景
场景一:集团跨地域管控。某大型制造集团在多个基地使用不同 MES、WMS 系统。总部通过 统一权限中枢构建"生产主管""质量工程师"角色模板,一键同步至各基地异构系统,实现集团统一管控。
场景二:混合架构权限统一。企业并行使用 SAP、用友、金蝶与外购/自研微服务,权限模型无法对齐。统一权限中枢的动态映射将统一角色翻译为各系统底层权限,消除"一套人马、多套账号"的混乱。
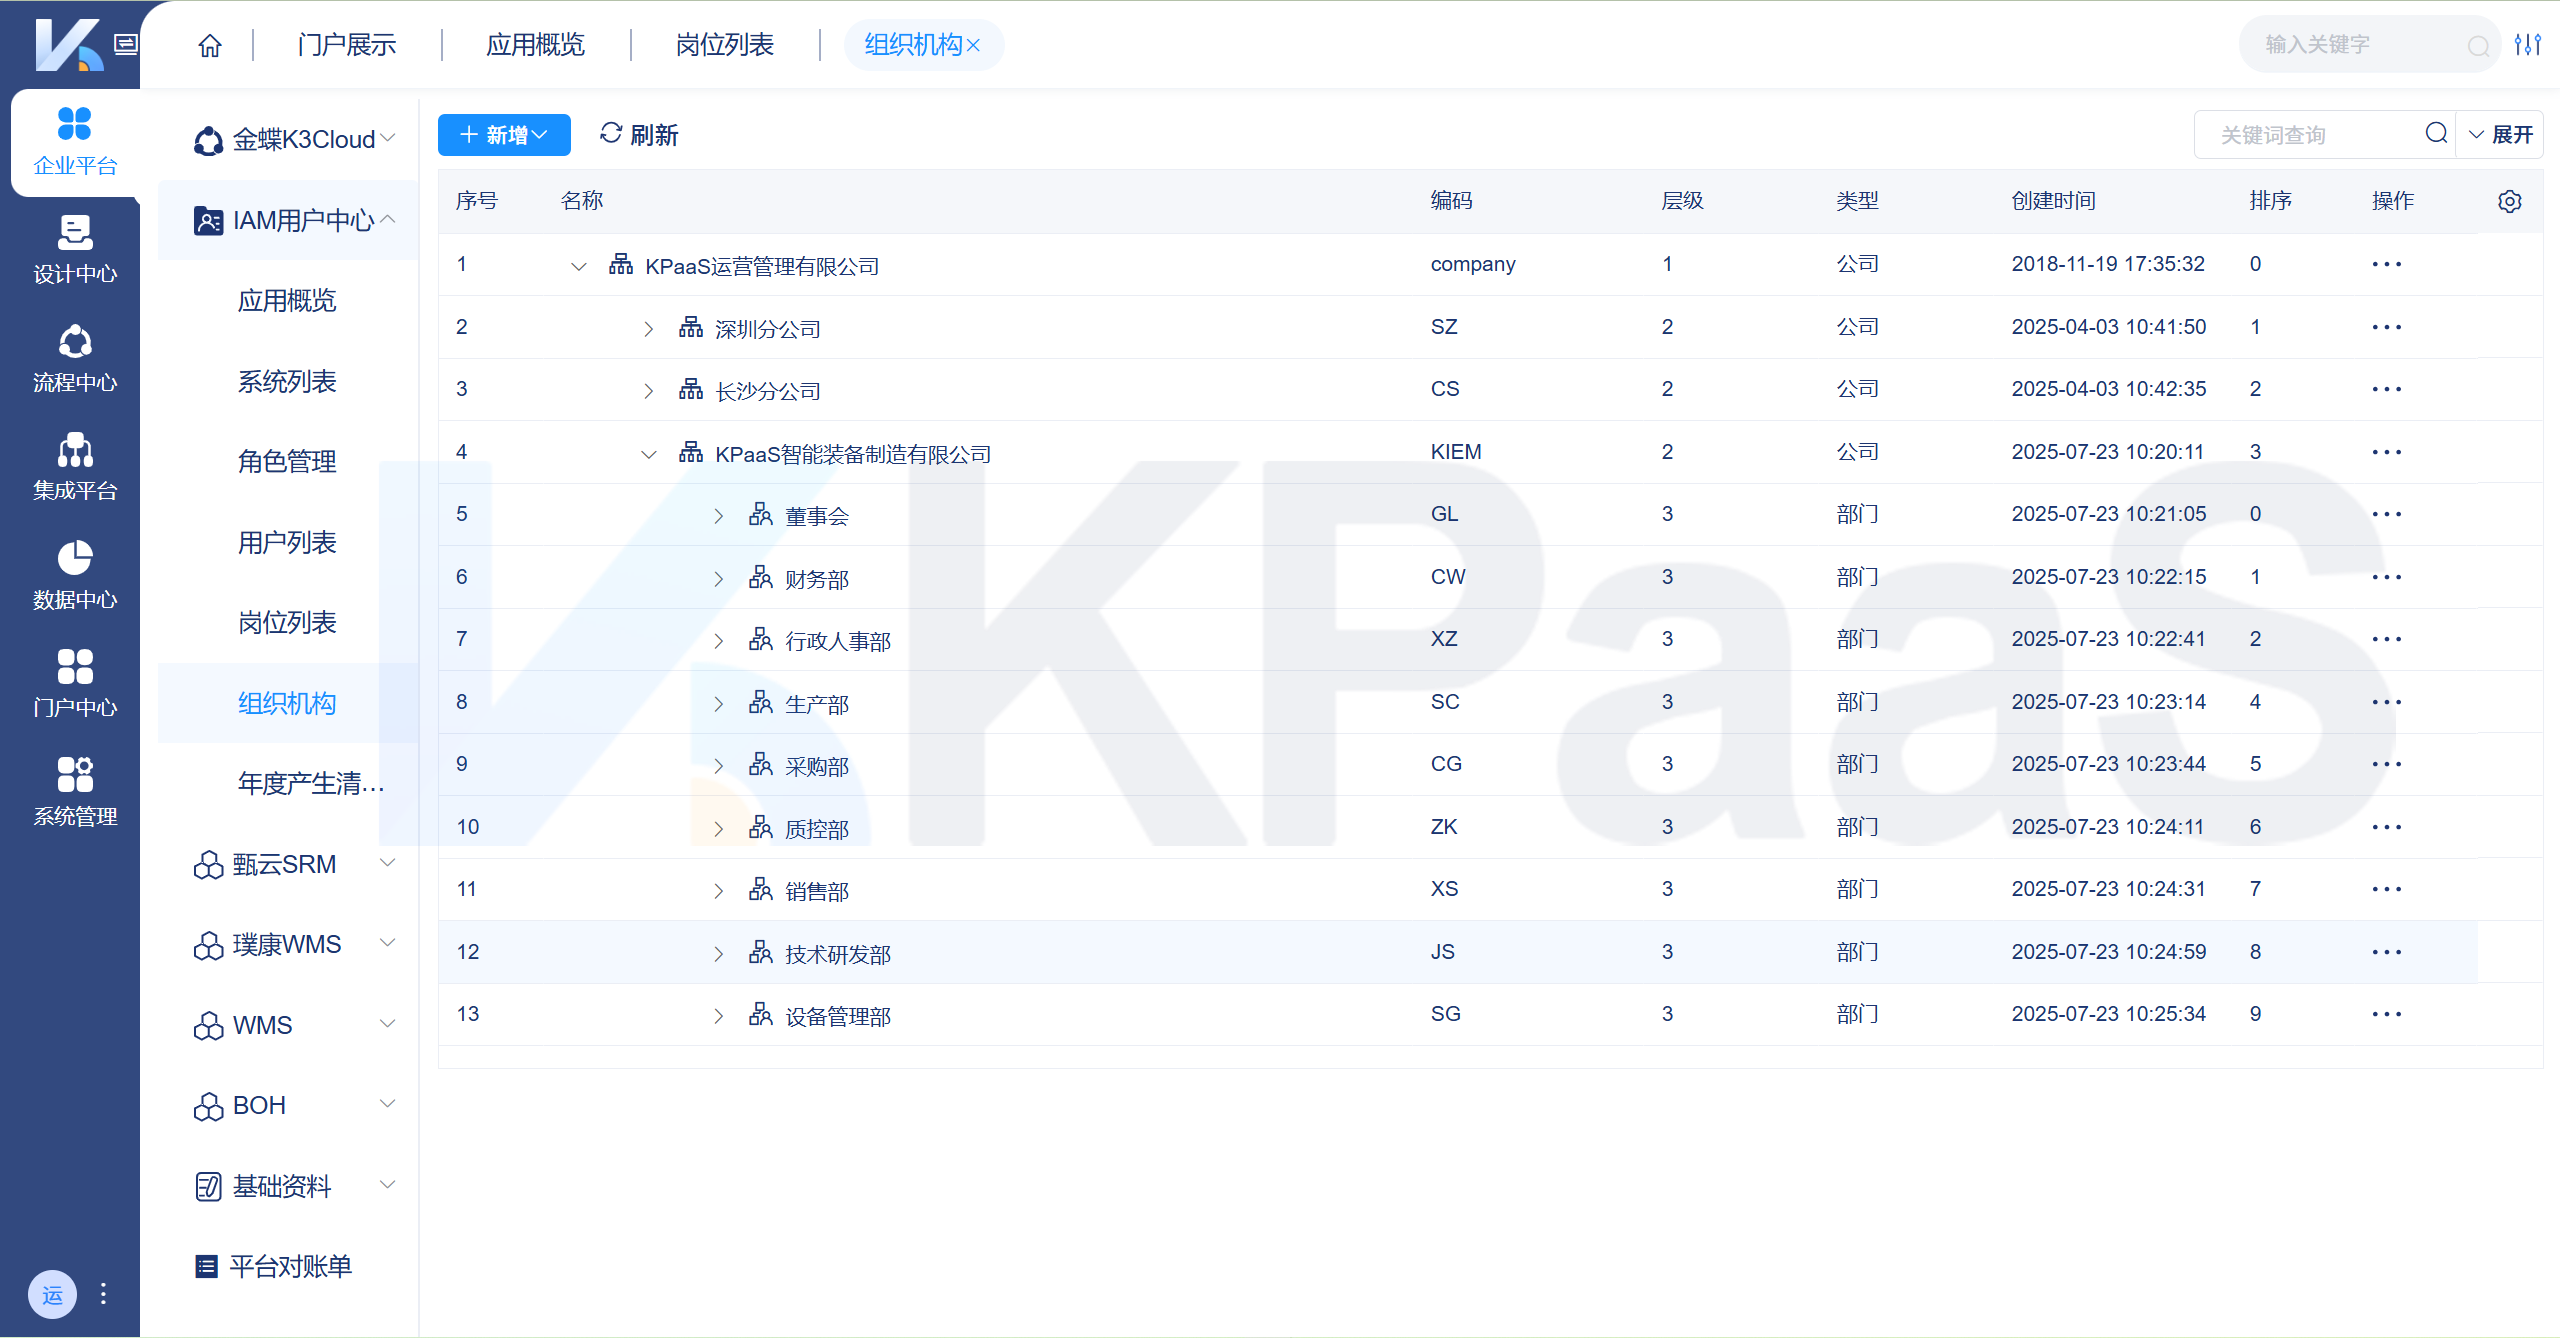
支持组织架构对齐,自动关联用户、部门和权限策略
七、实施要点与合规基线
- • 无侵入集成:无需重构业务系统,仅需开放数据库或 API 即可接入,降低实施风险。
- • 自动化实时性:HR 架构变动即时触发所有关联系统权限更新,杜绝人工滞后与遗漏。
- • 低代码扩展:新系统快速接入,权限策略动态调整,适配组织变化。
- • 合规依据:等保 2.0、《ISO/IEC 27001:2022》均将访问控制与审计留痕列为强制控制项。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70042744/viewspace-3176796/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- IPO 补账怎么做?历史账期补录的完整思路与实施顺序
- 超百家生态伙伴接入 WorkBuddy 开放平台,但你的 ERP 还在孤岛上
- AI 提效喊了半年,为什么一线员工还在两个系统之间手工搬数据?
- 月访问量从 885 万到 2097 万,AI 办公跑得这么快,为什么企业的 AI 还没跑起来?
- WorkBuddy 等AI 办公工具接连登顶行业榜单之后,企业上 AI 该补的下一课
- 全渠道订单如何联动 OMS 分配、门店 POS 库存与 WMS 出库?
- 半导体 WIP 在制品如何与 MES 状态、ERP 库存保持实时一致?
- OA 合同审批与电子签章用印后,ERP 如何自动生成业务单据?
- MDM主数据变更如何自动分发同步ERP与CRM?
- PLM更新工艺路线与BOM后,ERP采购旧料、MES旧工艺?打通PLM→ERP→MES三系统断点
