一家中型制造企业,同时运行ERP、MES、OA、CRM四套系统。但是 每个系统都有自己的权限模型。SAP用角色+权限对象,自研MES用RBAC,OA用组织架构节点。彼此不对话,也没有统一的管理入口。IT团队成了“人工翻译器”,每周耗费数十小时在不同系统间重复配置。这是典型的“权限孤岛”问题。以KPaaS集成平台为代表的 解决 方案,通过构建解耦于业务逻辑的统一权限中枢,实现“策略集中、执行分布”的管理模式——不重构现有系统,却能统一管控所有系统的权限。
根源:为什么传统方案解决不了?
单点登录(SSO)只解决了“登录”问题。它让用户用一个密码进所有系统,但进系统后能干什么,SSO管不了。
每个系统独立维护权限是另一个极端。权限和业务逻辑深度耦合,改一个权限要改代码,加一个角色要重启服务。
手工同步看似灵活,实则是灾难。HR系统更新了组织架构,IT人员需要在ERP、MES、OA里分别操作。漏一个,就是安全风险;错一个,就是生产事故。
根本矛盾在于: 权限策略需要集中管理,但权限执行必须分布在各个系统内。传统工具要么只做集中认证(SSO),要么只做单系统授权(各系统的权限模块),没有人做“集中 策略 +分布执行”的桥梁。
解耦:权限平台化方案的“权限翻译层”架构
KPaaS等权限管理平台化方案的核心思想是 解耦——在业务系统和权限策略之间插入一个独立的“翻译层”。
第一层:统一身份治理
设定唯一事实来源。通常选择HR系统或AD/LDAP作为权威源。平台自动同步组织架构、岗位、职级、汇报关系。
字段映射解决命名冲突。HR系统的“staff_no”自动映射为ERP的“employeeId”,映射为OA的“userCode”。底层转换,上层无感。
第二层:标准化角色建模
在多维属性上构建角色:“生产主管 = 组织层级(车间) + 岗位代码(PRD-MGR) + 数据范围(仅本车间)”。
角色与系统解耦。定义一次“财务主管”,不关心下游是SAP、用友还是自研财务系统。
支持角色继承。“经理”继承“员工”所有权限,再叠加审批权。避免为每个组合创建独立角色,防止权限爆炸。
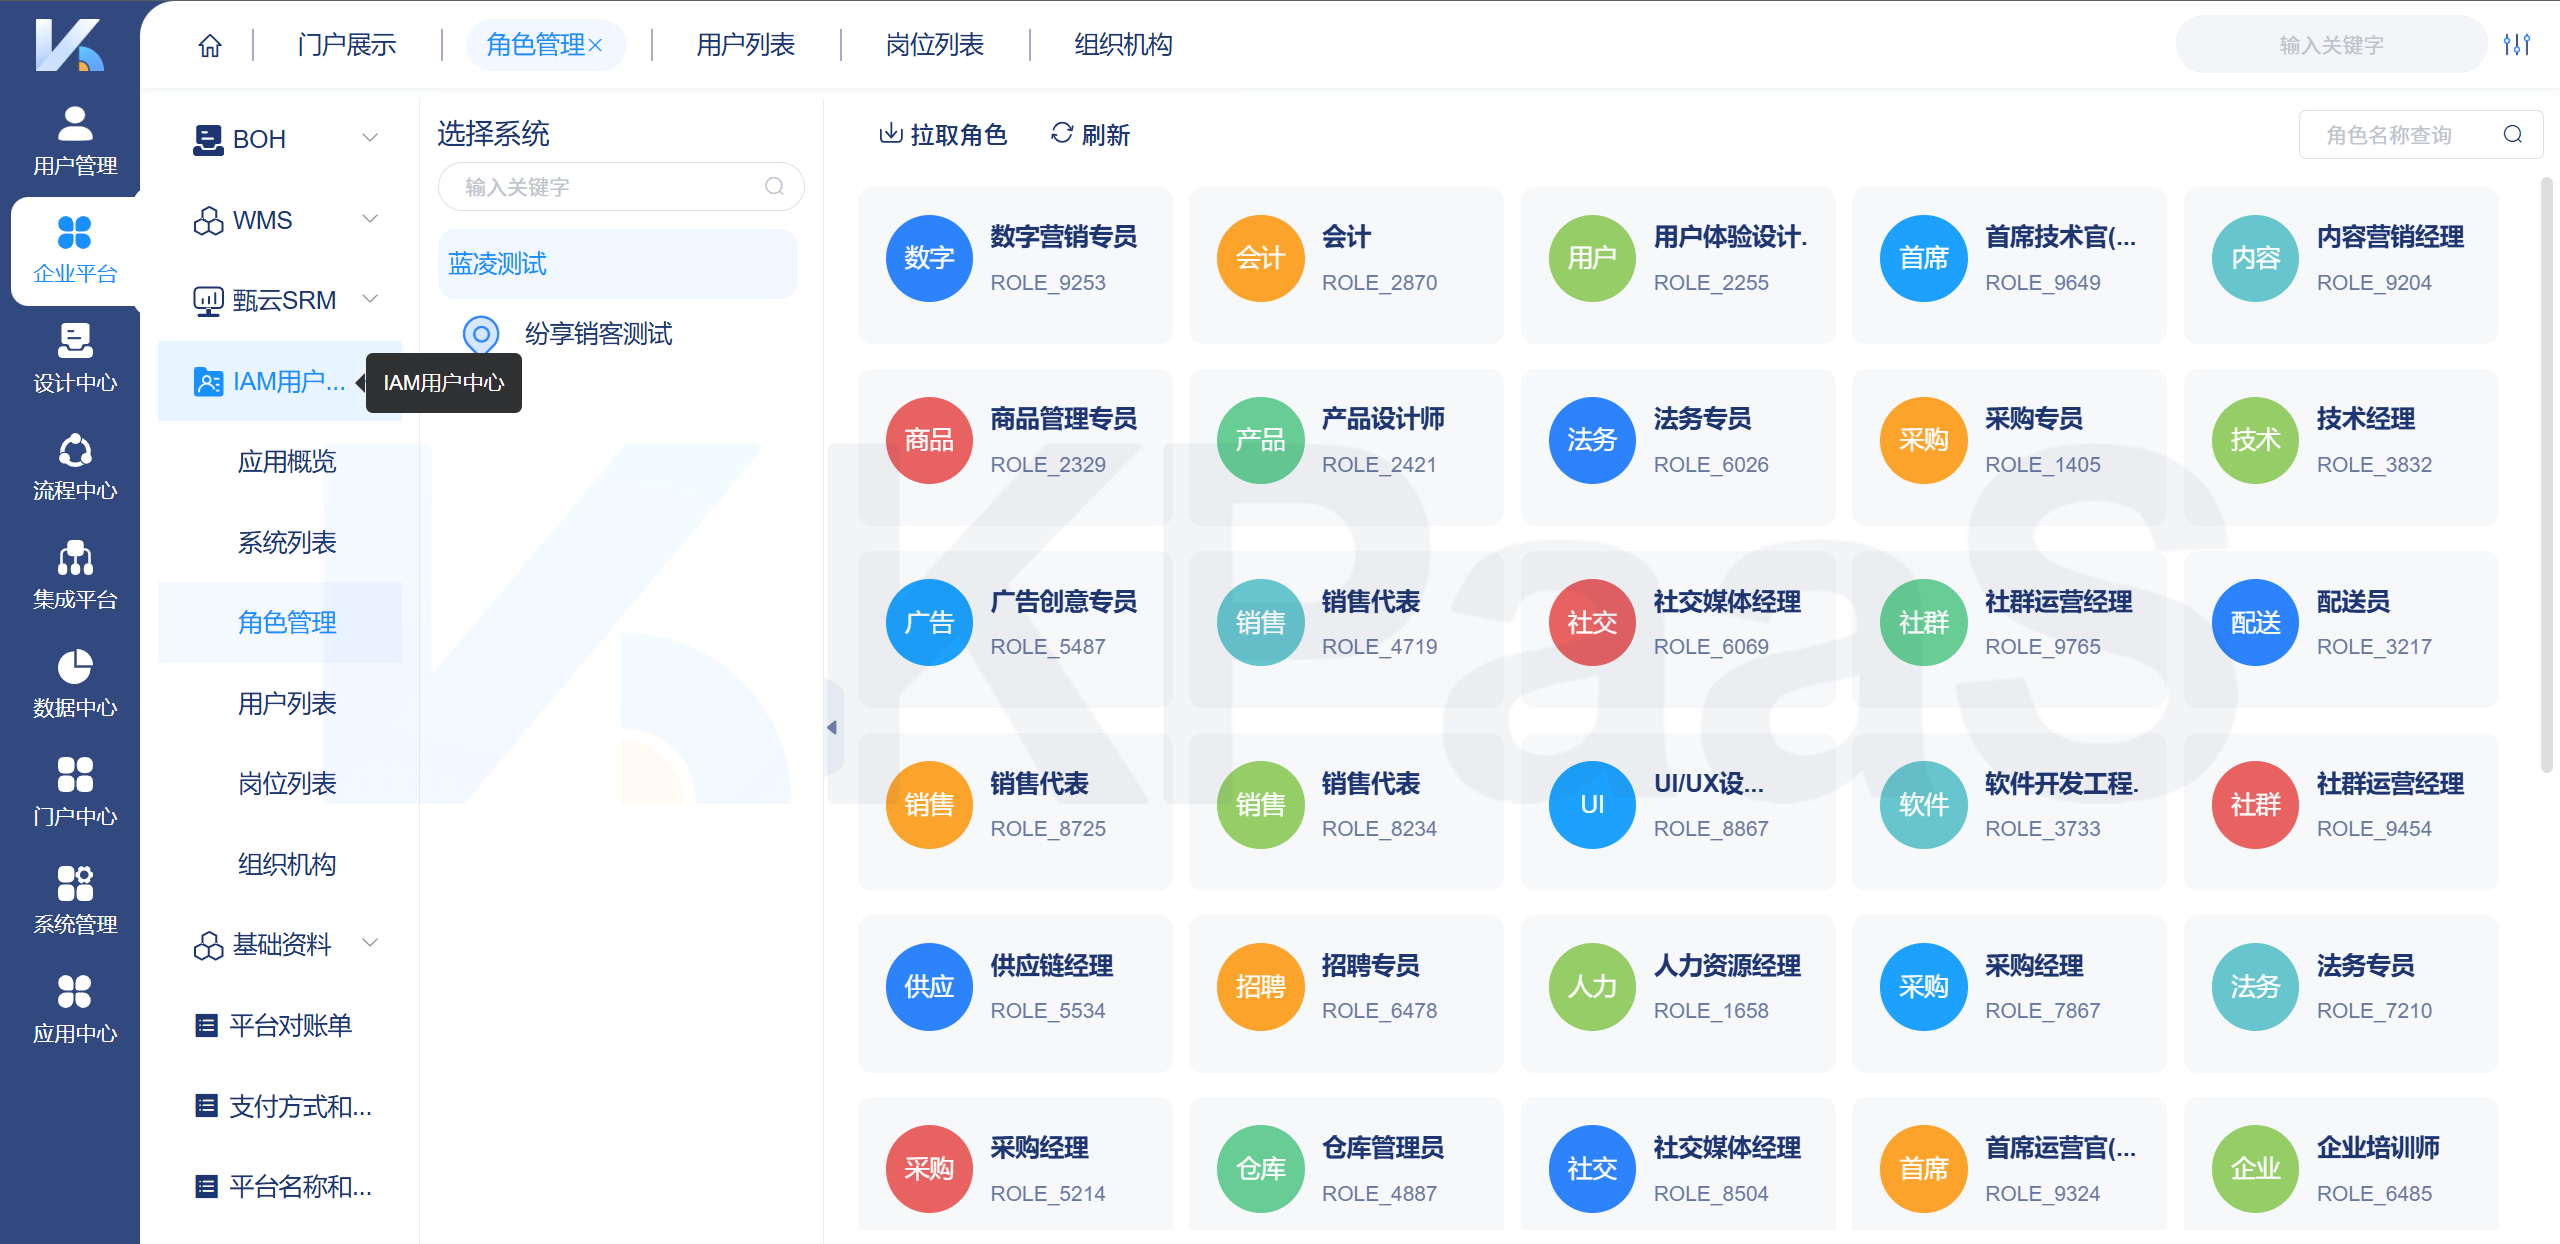
IAM用户中心内同步后的角色清单,支持拉取同步目标系统角色
第三层:动态权限映射引擎
这是最核心的能力。统一角色需要翻译成各系统能识别的权限格式:
- • 对SAP ERP:映射为特定权限对象+字段值
- • 对自研MES:调用API授予“工单审批员”
- • 对OA系统:加入组织架构节点“部门主管组”
内置适配器框架。支持数据库直连(MySQL、Oracle)、API调用(RESTful、SOAP)。对于自研系统,只需暴露只读数据库账号或API接口。
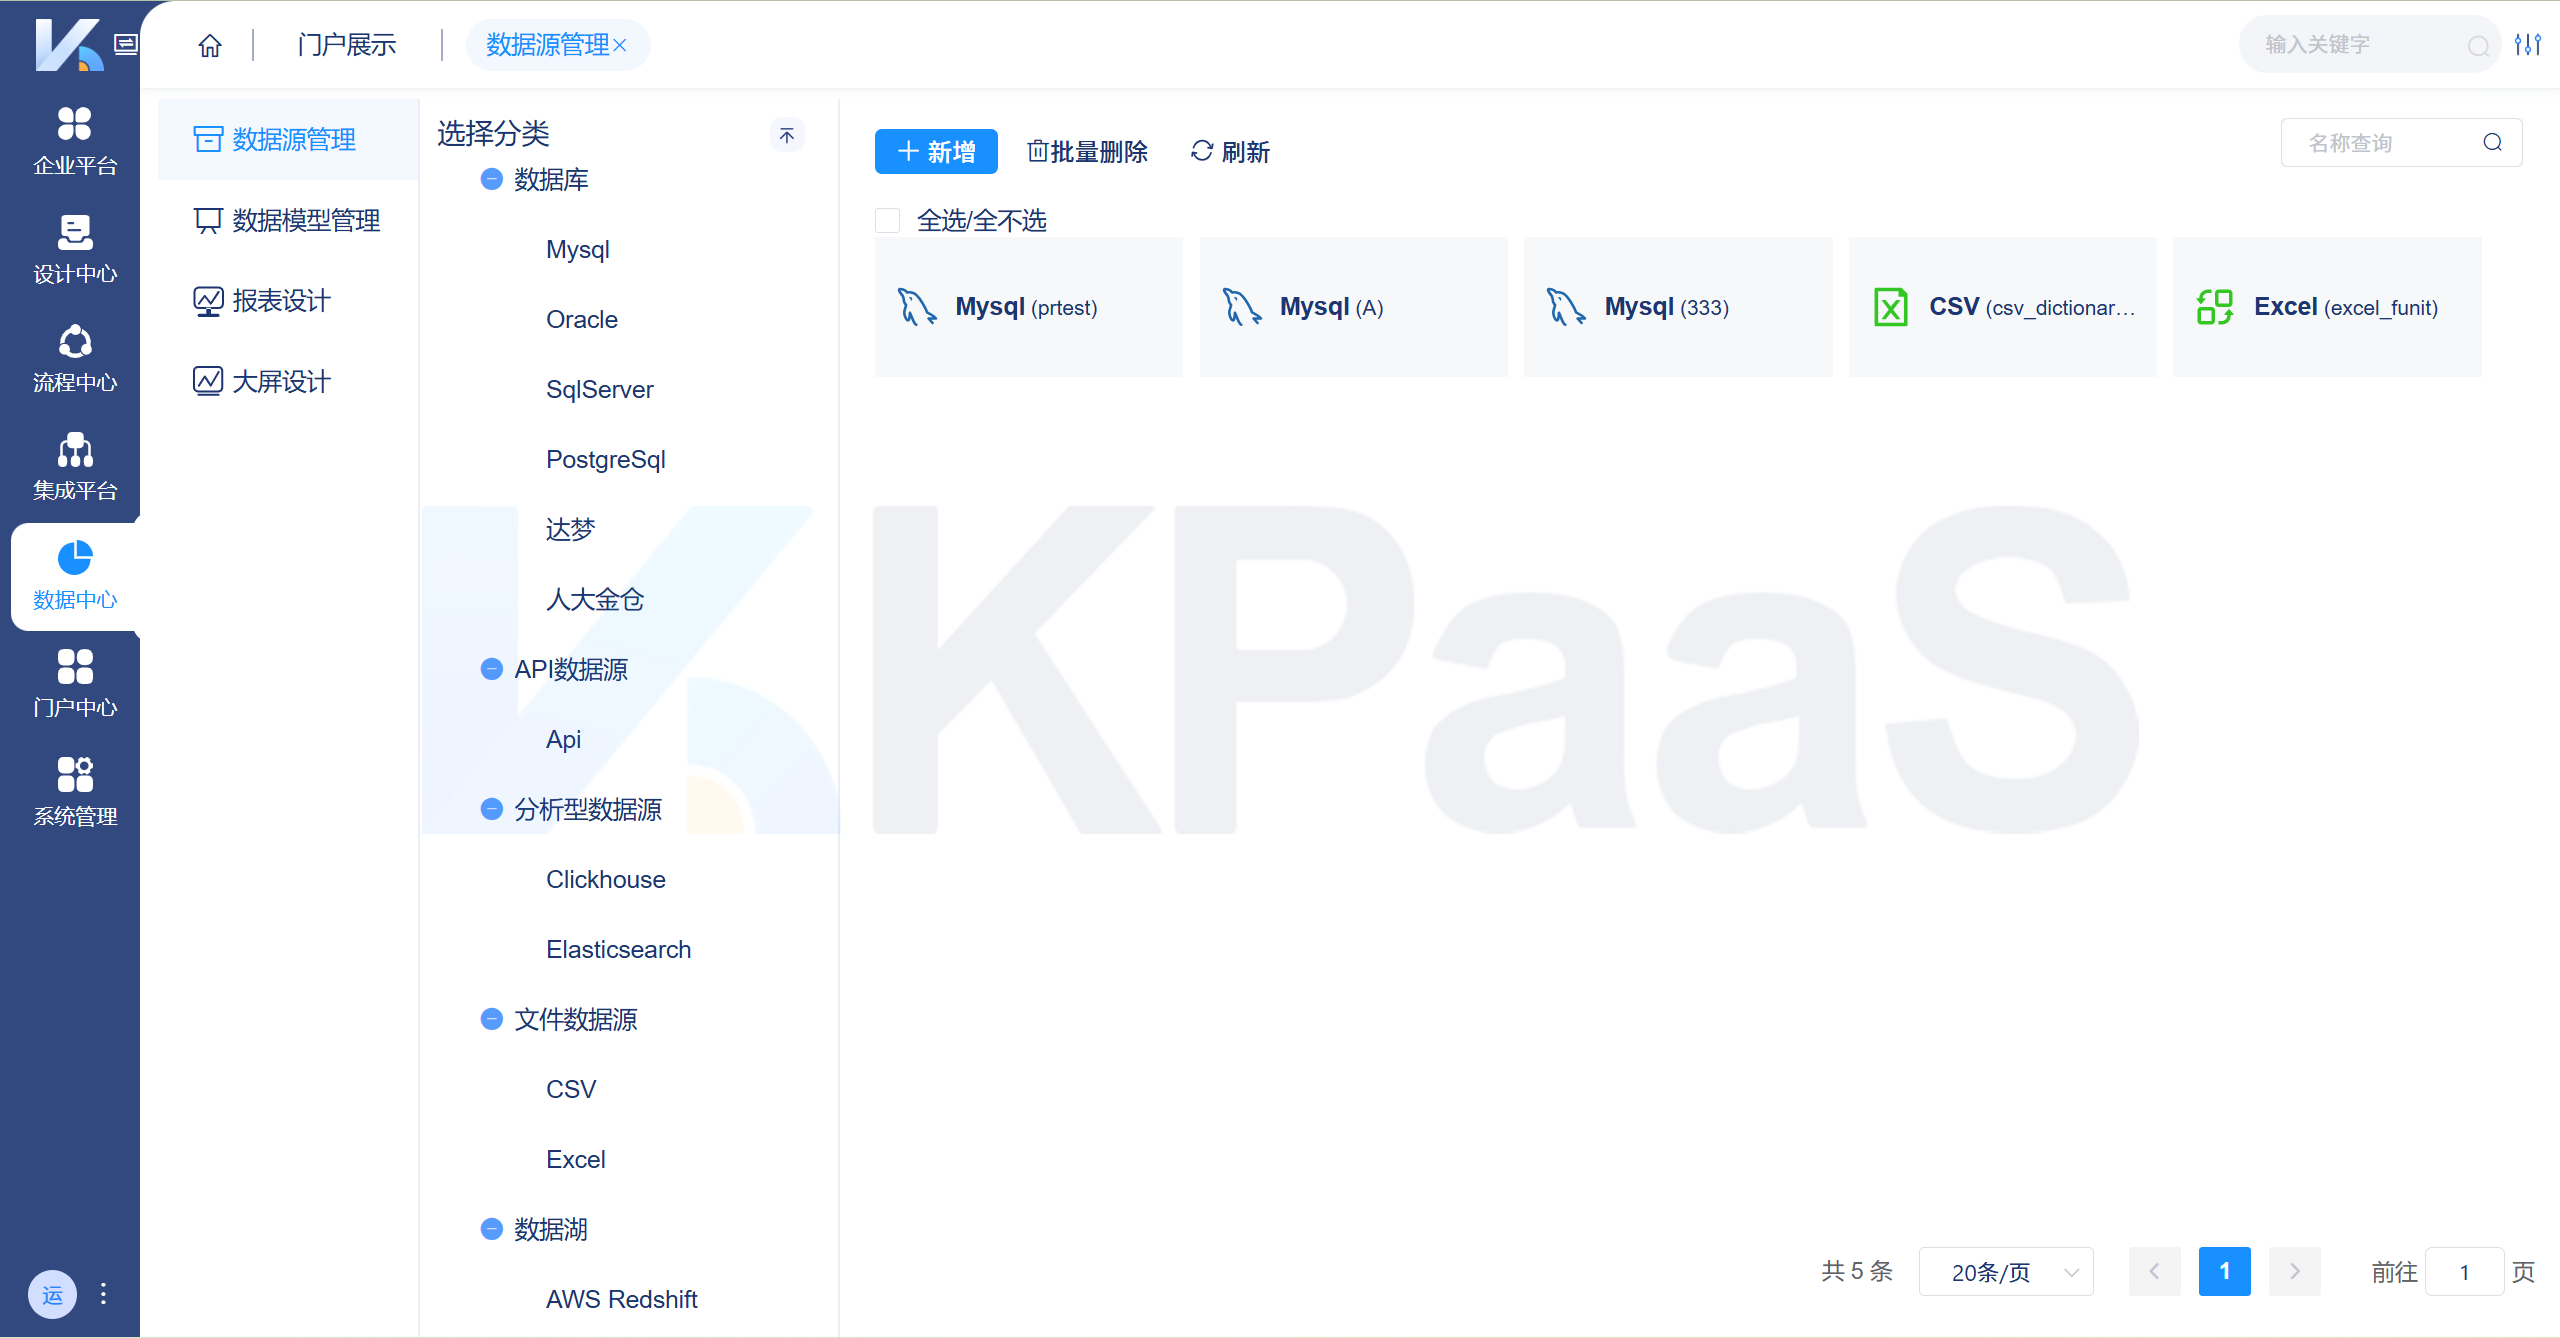
数据源管理支持多种类型数据接入,助力企业统一管理异构数据。
第四层:自动化执行与审计
当HR触发“员工转岗”事件,平台自动执行四条指令:
- 1. 原MES系统回收“生产操作员”
- 2. 目标MES系统授予“质量检验员”
- 3. OA系统更新审批流节点
- 4. ERP系统变更成本中心权限
每一步记录“Who、When、What”轨迹,形成不可篡改的审计日志。支持生成等保、ISO 27001合规报告。
落地:四步接入法
第一步:确定权威源
选择最可信的数据源。通常是HR系统、钉钉、企业微信或AD/LDAP。KPaaS通过API或数据库连接同步用户、组织、岗位数据。
第二步:定义 标准化 角色
在平台内创建角色,基于组织、岗位、职级多维属性。例如“华北区销售总监 = 区域(华北) + 岗位(销售总监) + 职级(P8)”。
不与具体系统绑定。这步决定后续所有映射的准确性。
第三步:配置权限映射
为每个目标系统配置适配器:
- • 选择连接方式(数据库/API)
- • 配置字段映射(平台角色 → 系统权限代码)
- • 设置同步策略(实时/定时/手动)
预置适配器覆盖主流ERP、MES、OA。自研系统配置平均2小时完成。
第四步:开启 自动化
设定触发规则。HR系统更新员工状态→KPaaS捕获事件→执行映射规则→调用各系统接口完成授权/回收→记录日志。
人工操作从“多系统逐一配置”降为“一次策略定义,自动跨系统执行”。
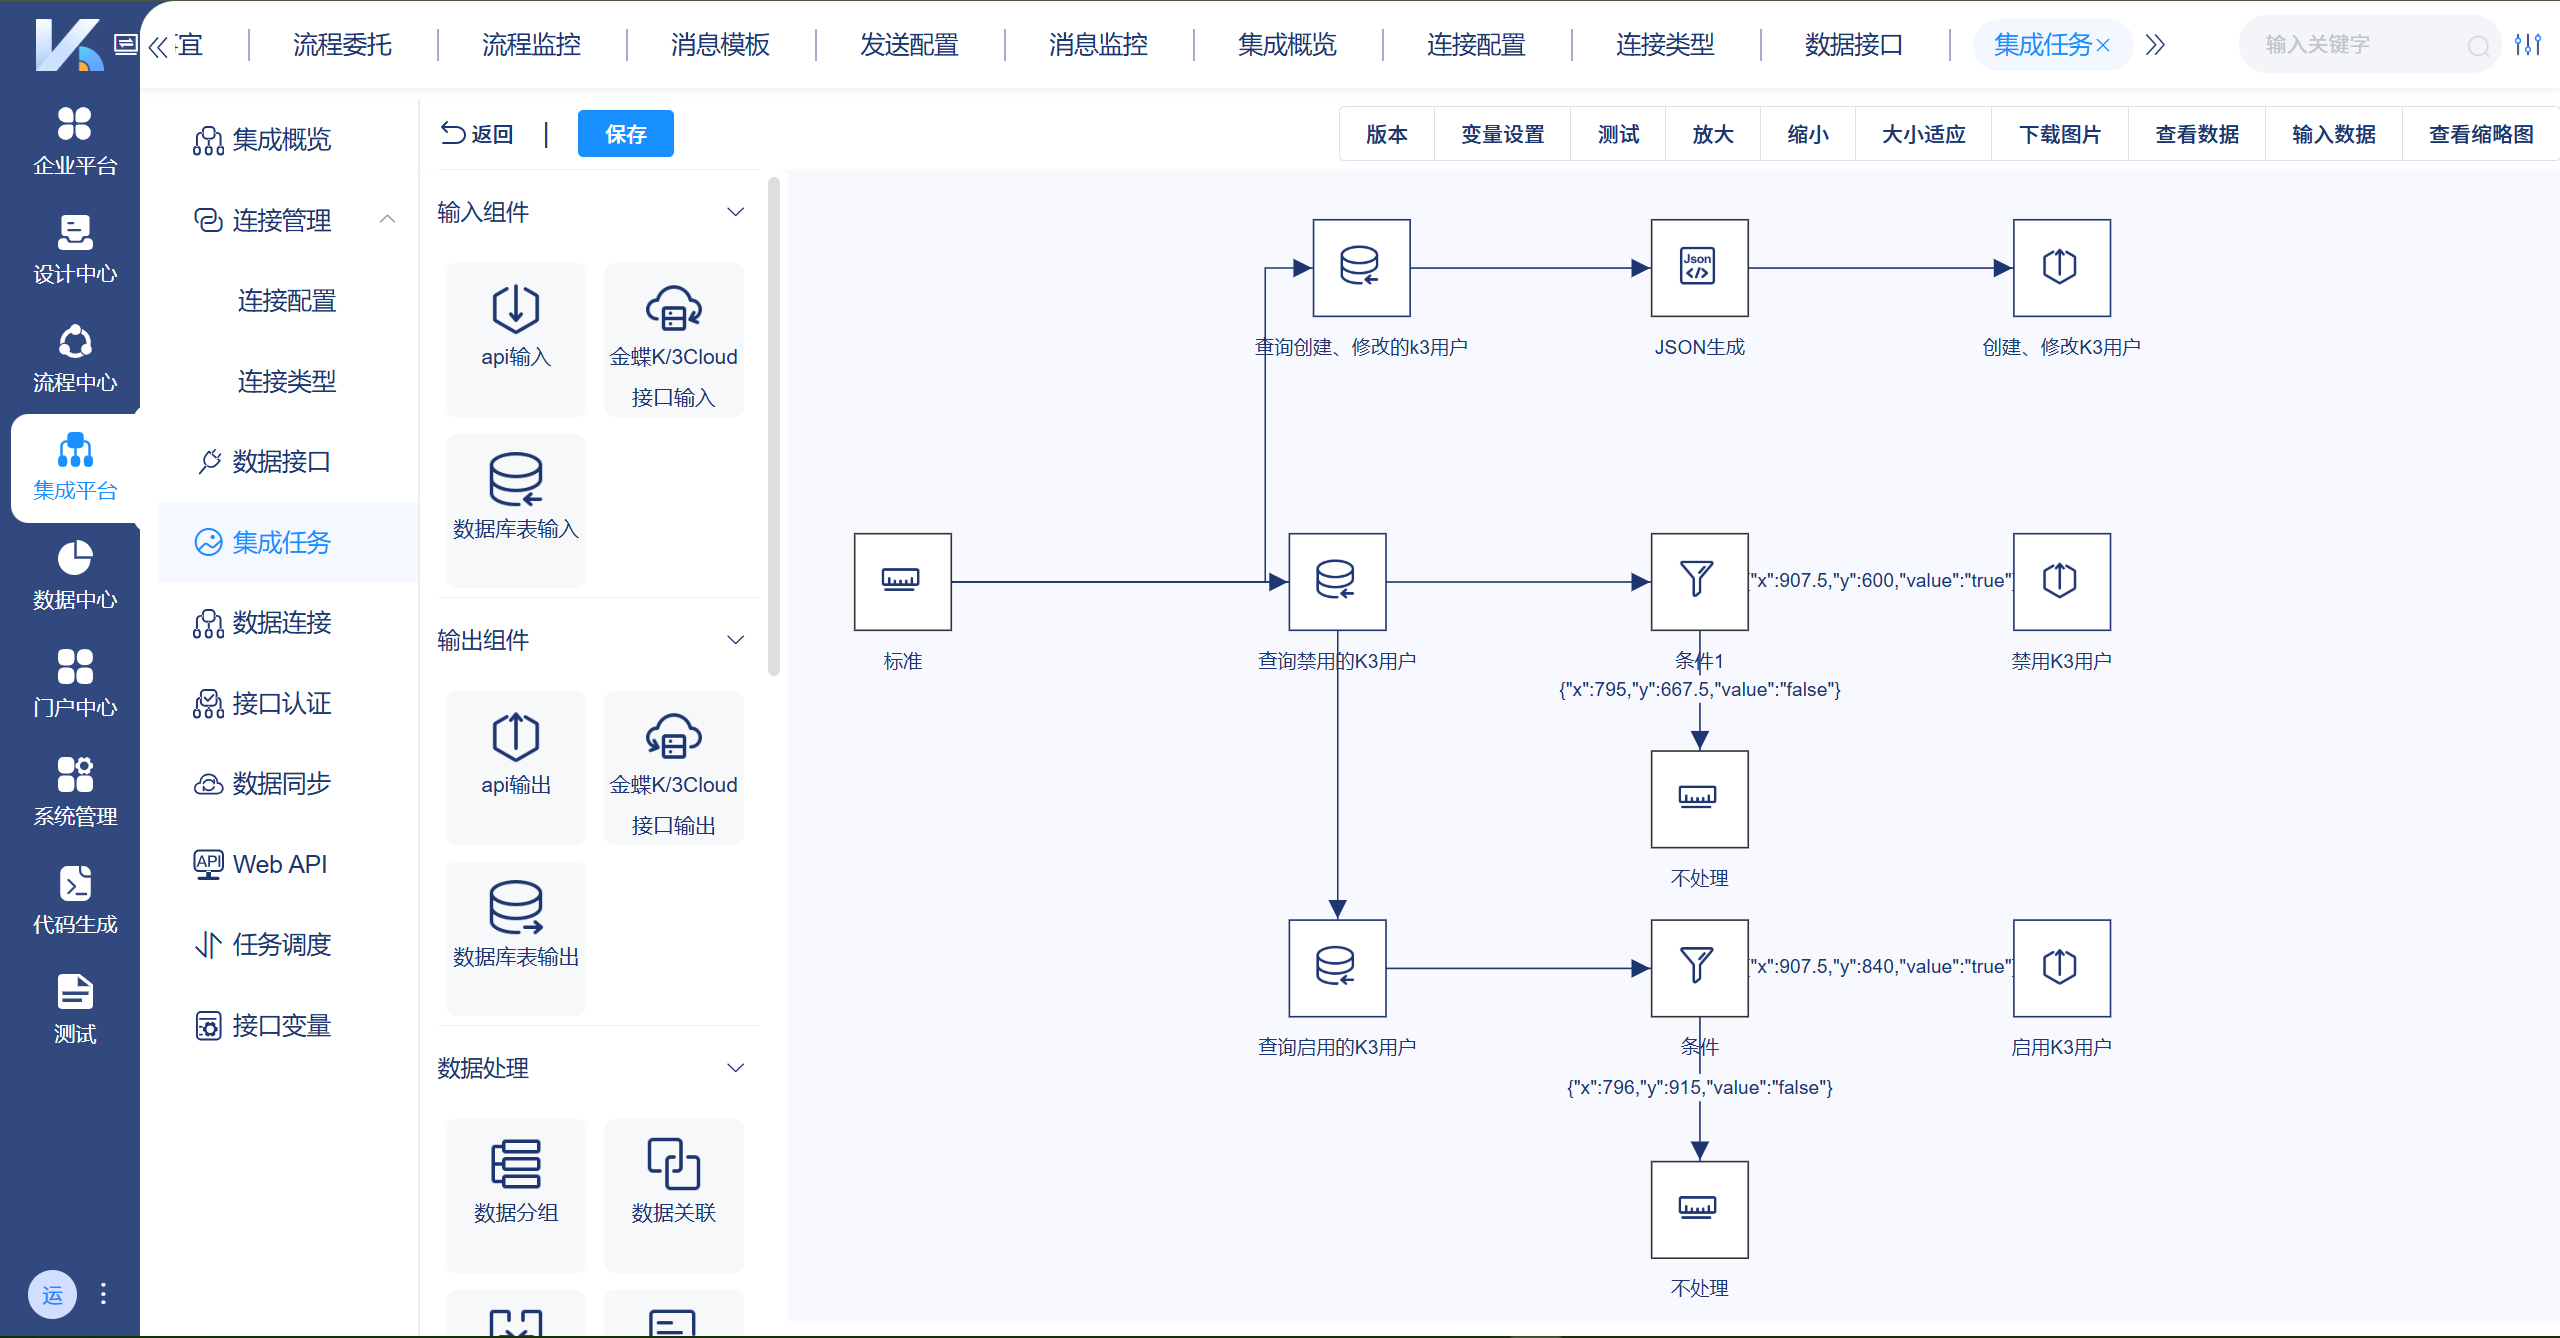
通过集成任务构建跨系统的角色拉取与推送
价值:从“人工运维”到“策略驱动”
消除安全盲区。员工离职触发所有系统权限实时回收,不存在“OA关了但MES还能进”的窗口期。
降低管理成本。新员工入职,IT操作从4小时压缩至30秒。权限变更不再需要逐系统登录、逐菜单查找。
满足合规审计。一次查询,导出所有系统的权限变更记录。不再需要分别导出SAP日志、MES日志、OA日志后手动拼接。
支持业务扩展。新系统上线,只需配置适配器和映射规则,沿用已有角色定义。不重复造轮子。
适用场景
系统异构性强的企业。同时使用SAP、用友、金蝶等外购软件,以及大量自研微服务。权限 模型 无法对齐,账号体系各自为政。
集团型多基地管控。总部需要统一“生产主管”“质量工程师”角色模板,各基地使用不同MES/WMS系统。权限管理平台化方案实现标准下发、本地执行。
员工生命周期高频变动。制造业、零售业、服务业,人员流动性大。转岗、离职、入职频繁,手工管理必然遗漏。
准备上市或接受审计。需要提供完整的权限变更轨迹。分散的日志体系无法满足监管要求。
总结:统一不是“替代”,而是“连接”
跨系统权限管理难的根源不是系统太多,而是系统之间不对话。解决路径不是让你替换掉现有系统,而是在它们之上构建一个统一的策略层。
“策略集中、执行分布” 这八个字是核心。策略在哪里定义?在平台。权限在哪里执行?在各业务系统内。平台只做翻译和调度,不做业务逻辑侵入。
这种架构带来的直接结果是: IT团队从“在各系统里逐项配置”变成“在平台里定义一次规则”。剩下的,交给自动化引擎。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70042744/viewspace-3173083/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- IPO 补账怎么做?历史账期补录的完整思路与实施顺序
- 超百家生态伙伴接入 WorkBuddy 开放平台,但你的 ERP 还在孤岛上
- AI 提效喊了半年,为什么一线员工还在两个系统之间手工搬数据?
- 月访问量从 885 万到 2097 万,AI 办公跑得这么快,为什么企业的 AI 还没跑起来?
- WorkBuddy 等AI 办公工具接连登顶行业榜单之后,企业上 AI 该补的下一课
- 全渠道订单如何联动 OMS 分配、门店 POS 库存与 WMS 出库?
- 半导体 WIP 在制品如何与 MES 状态、ERP 库存保持实时一致?
- OA 合同审批与电子签章用印后,ERP 如何自动生成业务单据?
- MDM主数据变更如何自动分发同步ERP与CRM?
- PLM更新工艺路线与BOM后,ERP采购旧料、MES旧工艺?打通PLM→ERP→MES三系统断点
