做集团型企业的IT负责人,你是不是也被这些问题逼到崩溃?
子公司遍布全国,有的用自研系统,有的用SAP、用友等外购软件,一套人马要记多套账号密码,员工天天找IT求助;新人入职,要在ERP、CRM、OA等十几个系统里逐个创建账号、分配权限,一套操作下来大半天,还容易漏配;员工转岗、离职,忘了回收某一个系统的权限,要么影响工作,要么埋下数据泄露的隐患;总部要查各子公司的权限配置,各系统日志分散,翻半天拼不齐,面对等保、ISO 27001审计,只能熬夜补材料?
更头疼的是,子公司要灵活运营,总部要统一管控,权限给松了,怕合规出问题;给严了,又拖累业务效率,这种“两难”是不是每天都在困扰你?
其实不用慌,结合多家集团企业实操经验,我总结了4个从低成本到系统升级的落地方法,从根源上 解决 多子公司权限“散、乱、慢、险”的问题,每一步都有具体案例,照着做就能见效。
方法一:低成本止血——先搞定“身份统一”,杜绝“一人多号”
先问大家一个问题:你们集团是不是也存在“一个员工,子公司系统一个账号、总部系统一个账号、财务系统又一个账号”的情况?
这就是最基础的“身份孤岛”,也是所有权限混乱的根源。很多集团一开始没重视,等到子公司越扩越多,系统越上越杂,才发现IT团队大半时间都在处理“找回密码”“重复创建账号”的琐事,不仅效率低,还容易出现“幽灵账号”——员工离职了,某个系统的账号没注销,依然能访问核心数据。
问题核心:没有统一的身份数据源,各系统各自为政,账号创建、注销全靠人工手动操作,易出错、易遗漏。
落地方案:不用大动干戈,先找一个“权威身份源”(优先用HR系统,因为员工入职、转岗、离职信息最先在HR系统更新),把所有子公司、所有系统的用户身份,都统一对齐到这个权威源上。
具体操作很简单:先梳理各子公司的核心系统(比如ERP、OA、CRM),统计每个系统的用户账号、岗位对应关系,然后把HR系统里的“员工编号、姓名、岗位”等信息,统一映射到各个系统——比如HR系统里的“staff_no”,直接对应业务系统的“employeeId”,避免因字段命名不一致导致的混乱。
这里可以借助简单的权限管理工具(比如KPaaS集成扩展平台的IAM用户中心基础功能),不用重构系统,只要让各系统开放简单接口,就能实现身份信息的自动同步,省去人工录入的麻烦。
但要注意,这种低成本方法只能解决“身份统一”的基础问题,没法应对子公司权限差异化、权限动态调整的需求,想要进一步提升效率,就得进入下一步。
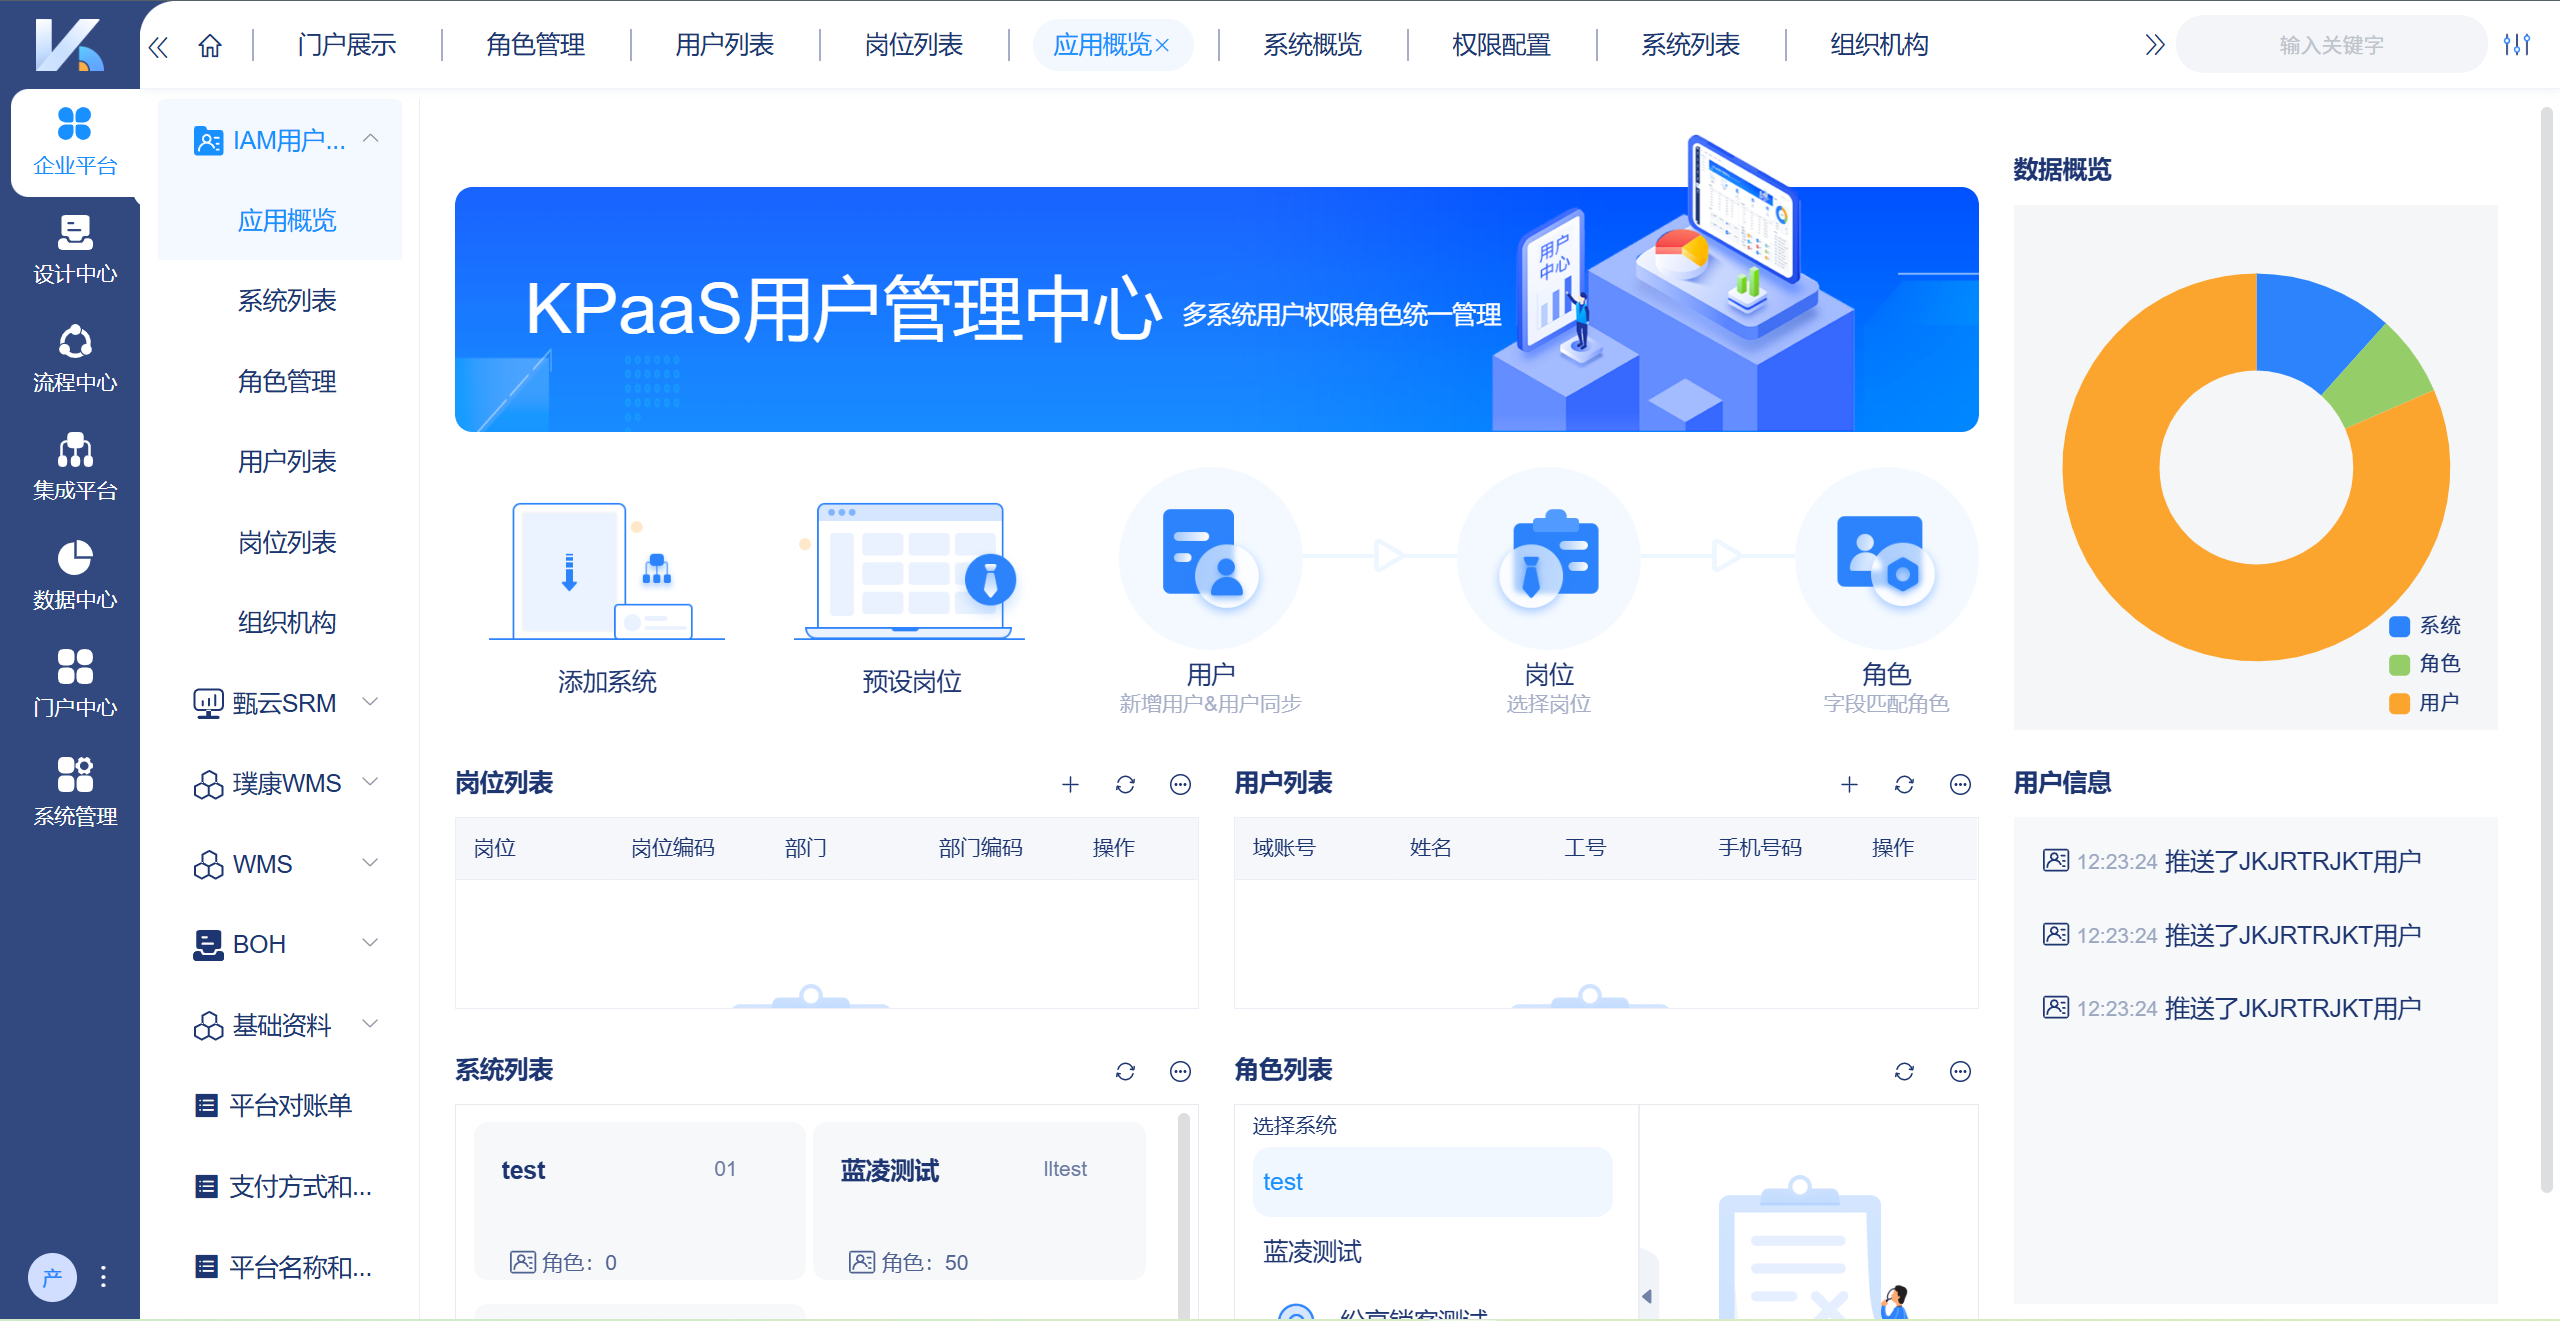
KPaaS平台IAM用户中心,统一入口标准化权限管理,便捷管理系统、角色、岗位
方法二:进阶优化——标准化角色建模,避免“权限配置爆炸”
有没有遇到过这种情况?子公司的财务主管,在A系统要配“财务审批权限”,在B系统要配“报表查看权限”,在C系统还要配“数据导出权限”,每个子公司的岗位权限都要单独配置,IT团队越配越乱,甚至出现“权限重叠”“越权访问”的问题——比如市场部员工,竟然能查到子公司的财务核心数据。
这就是因为没有标准化的角色体系,权限配置全靠“拍脑袋”,子公司越多,权限越乱,最后根本管不过来。
问题核心:角色定义和具体系统绑定,没有统一标准,子公司各自配置,导致权限冗余、混乱,且无法实现集团层面的统一管控。
落地方案:搭建集团统一的“多维角色 模型 ”,摆脱对具体系统的依赖,按“组织架构+岗位+职级”来定义角色,比如“子公司财务主管”“总部生产经理”“区域质量工程师”,每个角色绑定固定的权限集合,然后一键同步到所有子公司的对应系统。
举个例子:总部统一定义“财务主管”角色,包含“财务审批、报表查看、数据导出”等核心权限,然后通过工具的角色继承功能,让子公司的财务主管自动继承总部角色的基础权限,再根据子公司的业务差异, 微调 部分权限(比如子公司有特殊财务流程,可额外添加权限),既保证了集团统一管控,又兼顾子公司灵活性。
这里可以用到权限管理系统的标准化角色建模功能,支持多维角色定义和角色隔离,既能避免权限配置爆炸,又能确保敏感数据不泄露——比如子公司的销售数据,只有本公司的销售角色能访问,其他子公司无权查看。
到这一步,权限混乱的问题基本解决,但如果你的集团有多种异构系统(比如既有自研微服务,又有外购的SAP、金蝶),就会发现新的问题——统一角色无法适配不同系统的权限规则,这时候就需要进行系统升级。
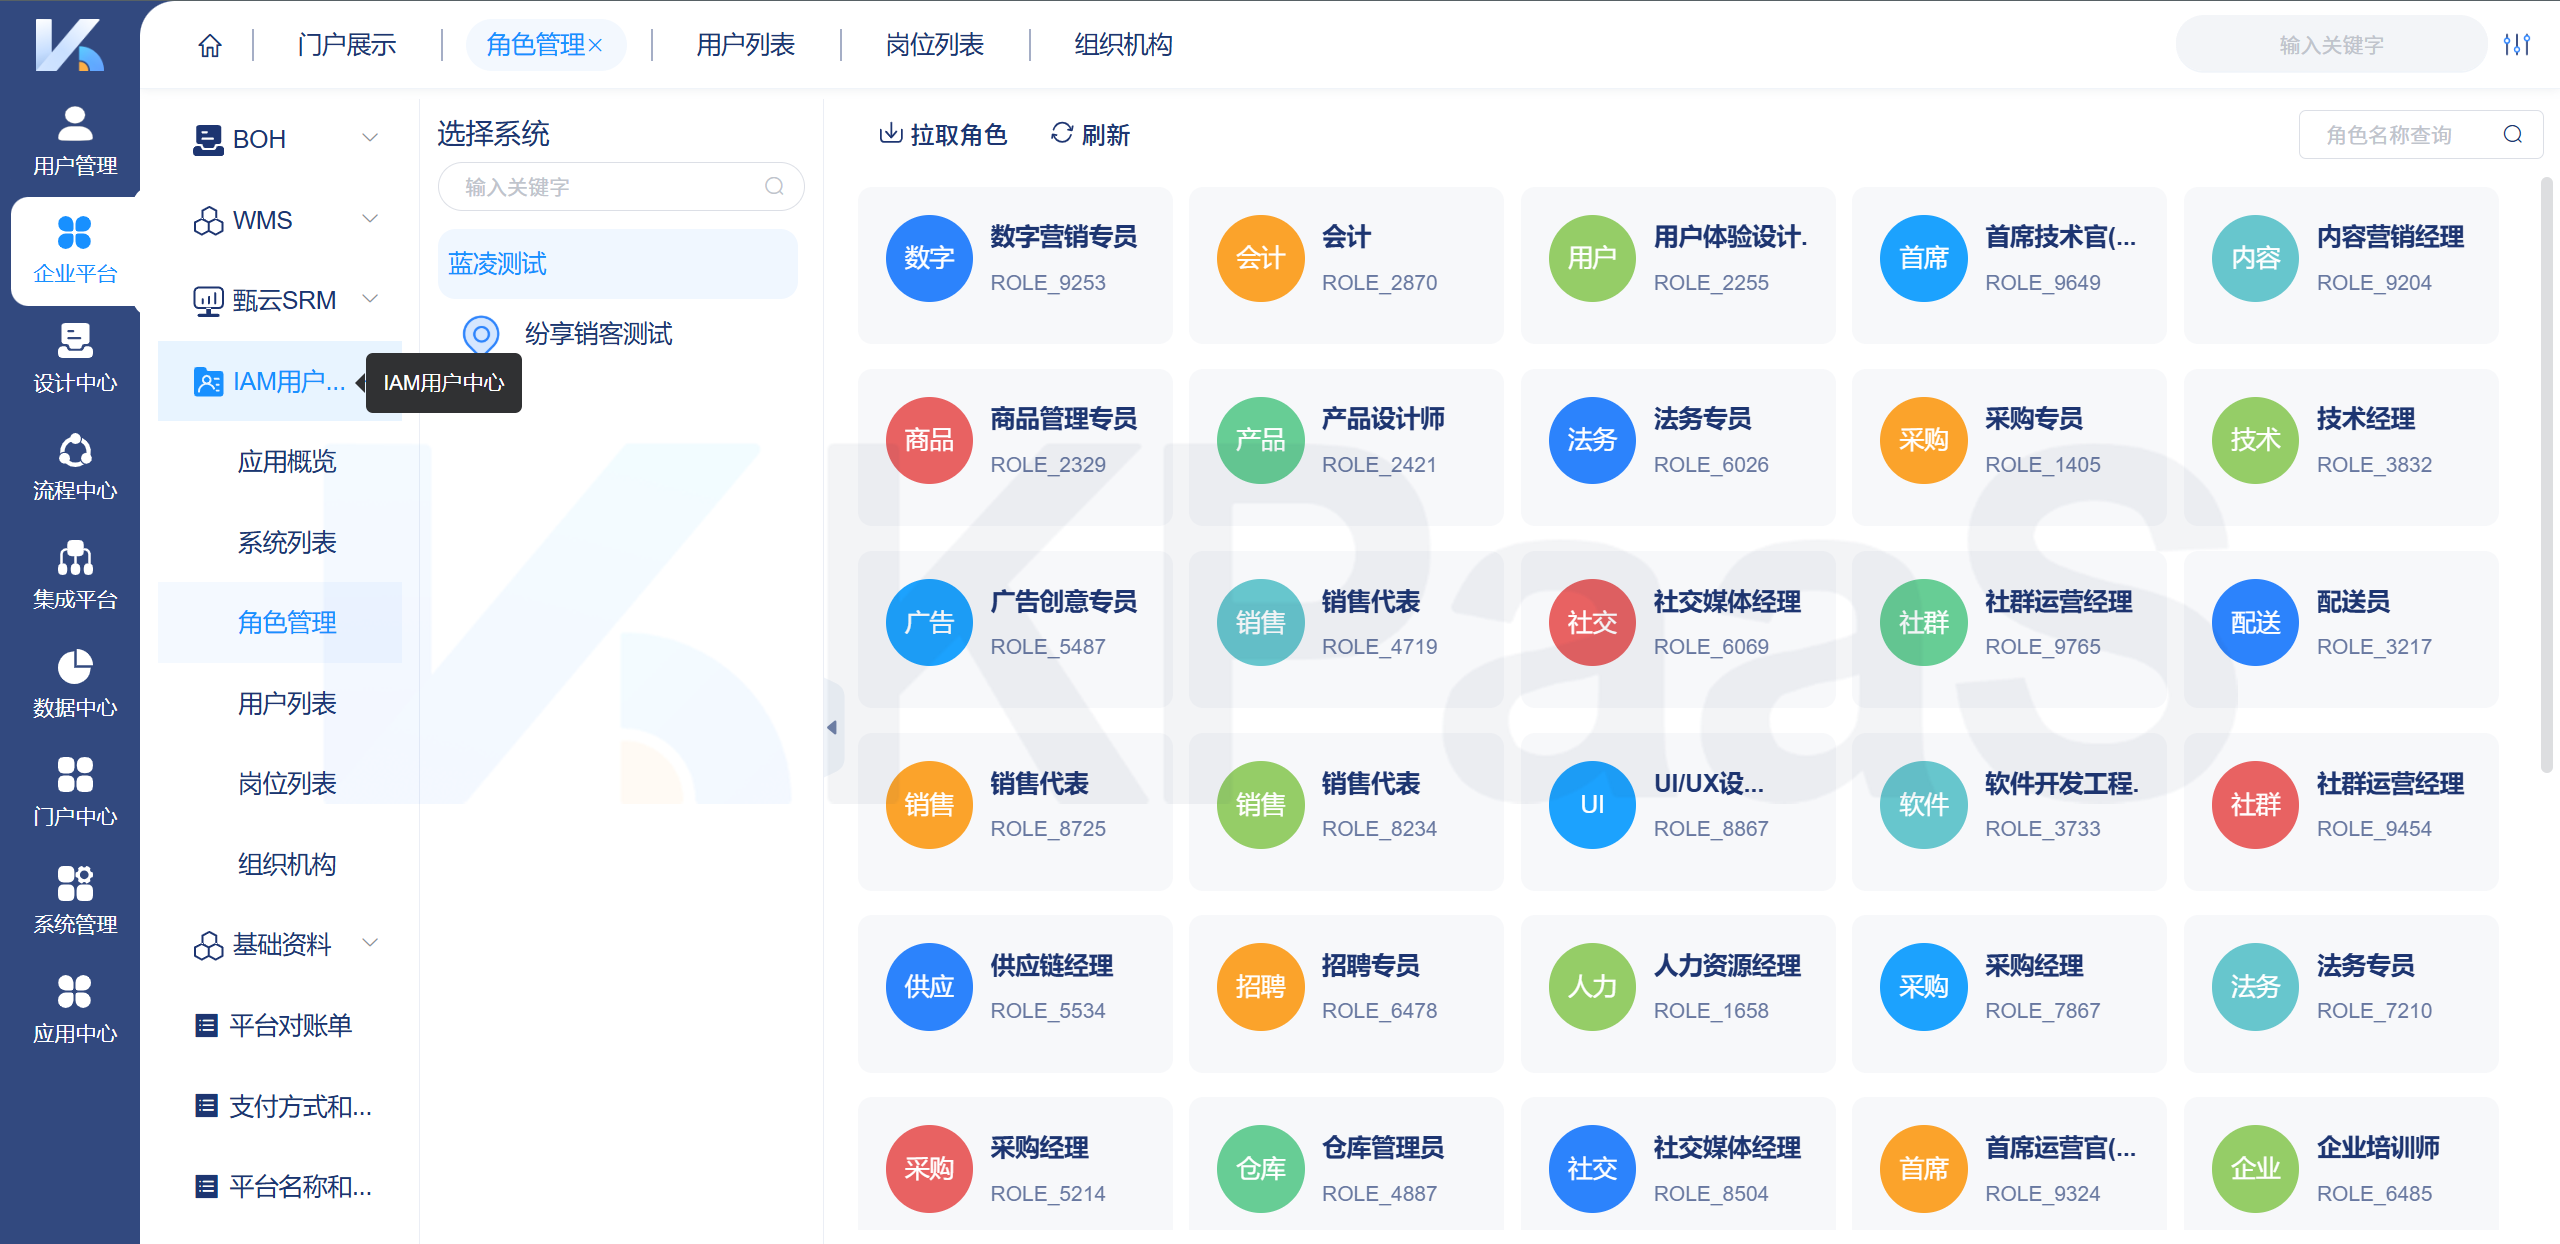
KPaaS平台的IAM用户中心内同步后的角色清单,支持拉取同步目标系统角色
方法三:系统升级——打通权限同步引擎,实现“一键统管”
我见过很多集团,明明已经做了身份统一和角色建模,却还是被权限管理困扰:集团统一更新了“生产主管”的权限,要手动在SAP、MES、WMS等多个异构系统里逐个修改,不仅耗时,还容易出现权限不同步的情况——比如总部已经收回了某员工的审批权限,子公司的系统里还能正常审批,埋下合规隐患。
尤其是集团型企业,子公司可能用不同的生产系统、财务系统,权限模型完全不一样,统一角色根本无法直接适配,这就是“权限同步”的核心痛点。
问题核心:系统异构性强,不同系统的权限规则、协议不一样,统一角色无法直接映射,权限变更只能手动操作,效率低、易出错。
落地方案:搭建统一的权限同步引擎,适配不同系统的协议(比如数据库直连、 API调用 ),实现“统一角色→多系统权限”的自动映射,做到“一处修改,处处生效”。
具体来说,就是用工具的细粒度权限同步功能,先对接所有子公司的异构系统(不用重构系统,只要开放数据库或API接口即可),然后设置“角色-系统权限”的映射规则——比如把集团统一的“财务主管”角色,自动映射为SAP中的特定权限代码,加上自研系统的“审批管理员”角色,再加上OA系统的“财务流程审批”权限。
同时开启增量同步、冲突检测和失败重试功能,确保只要集团层面修改了角色权限,所有子公司的对应系统都会实时同步,不用人工干预,也不会出现权限不同步的问题。
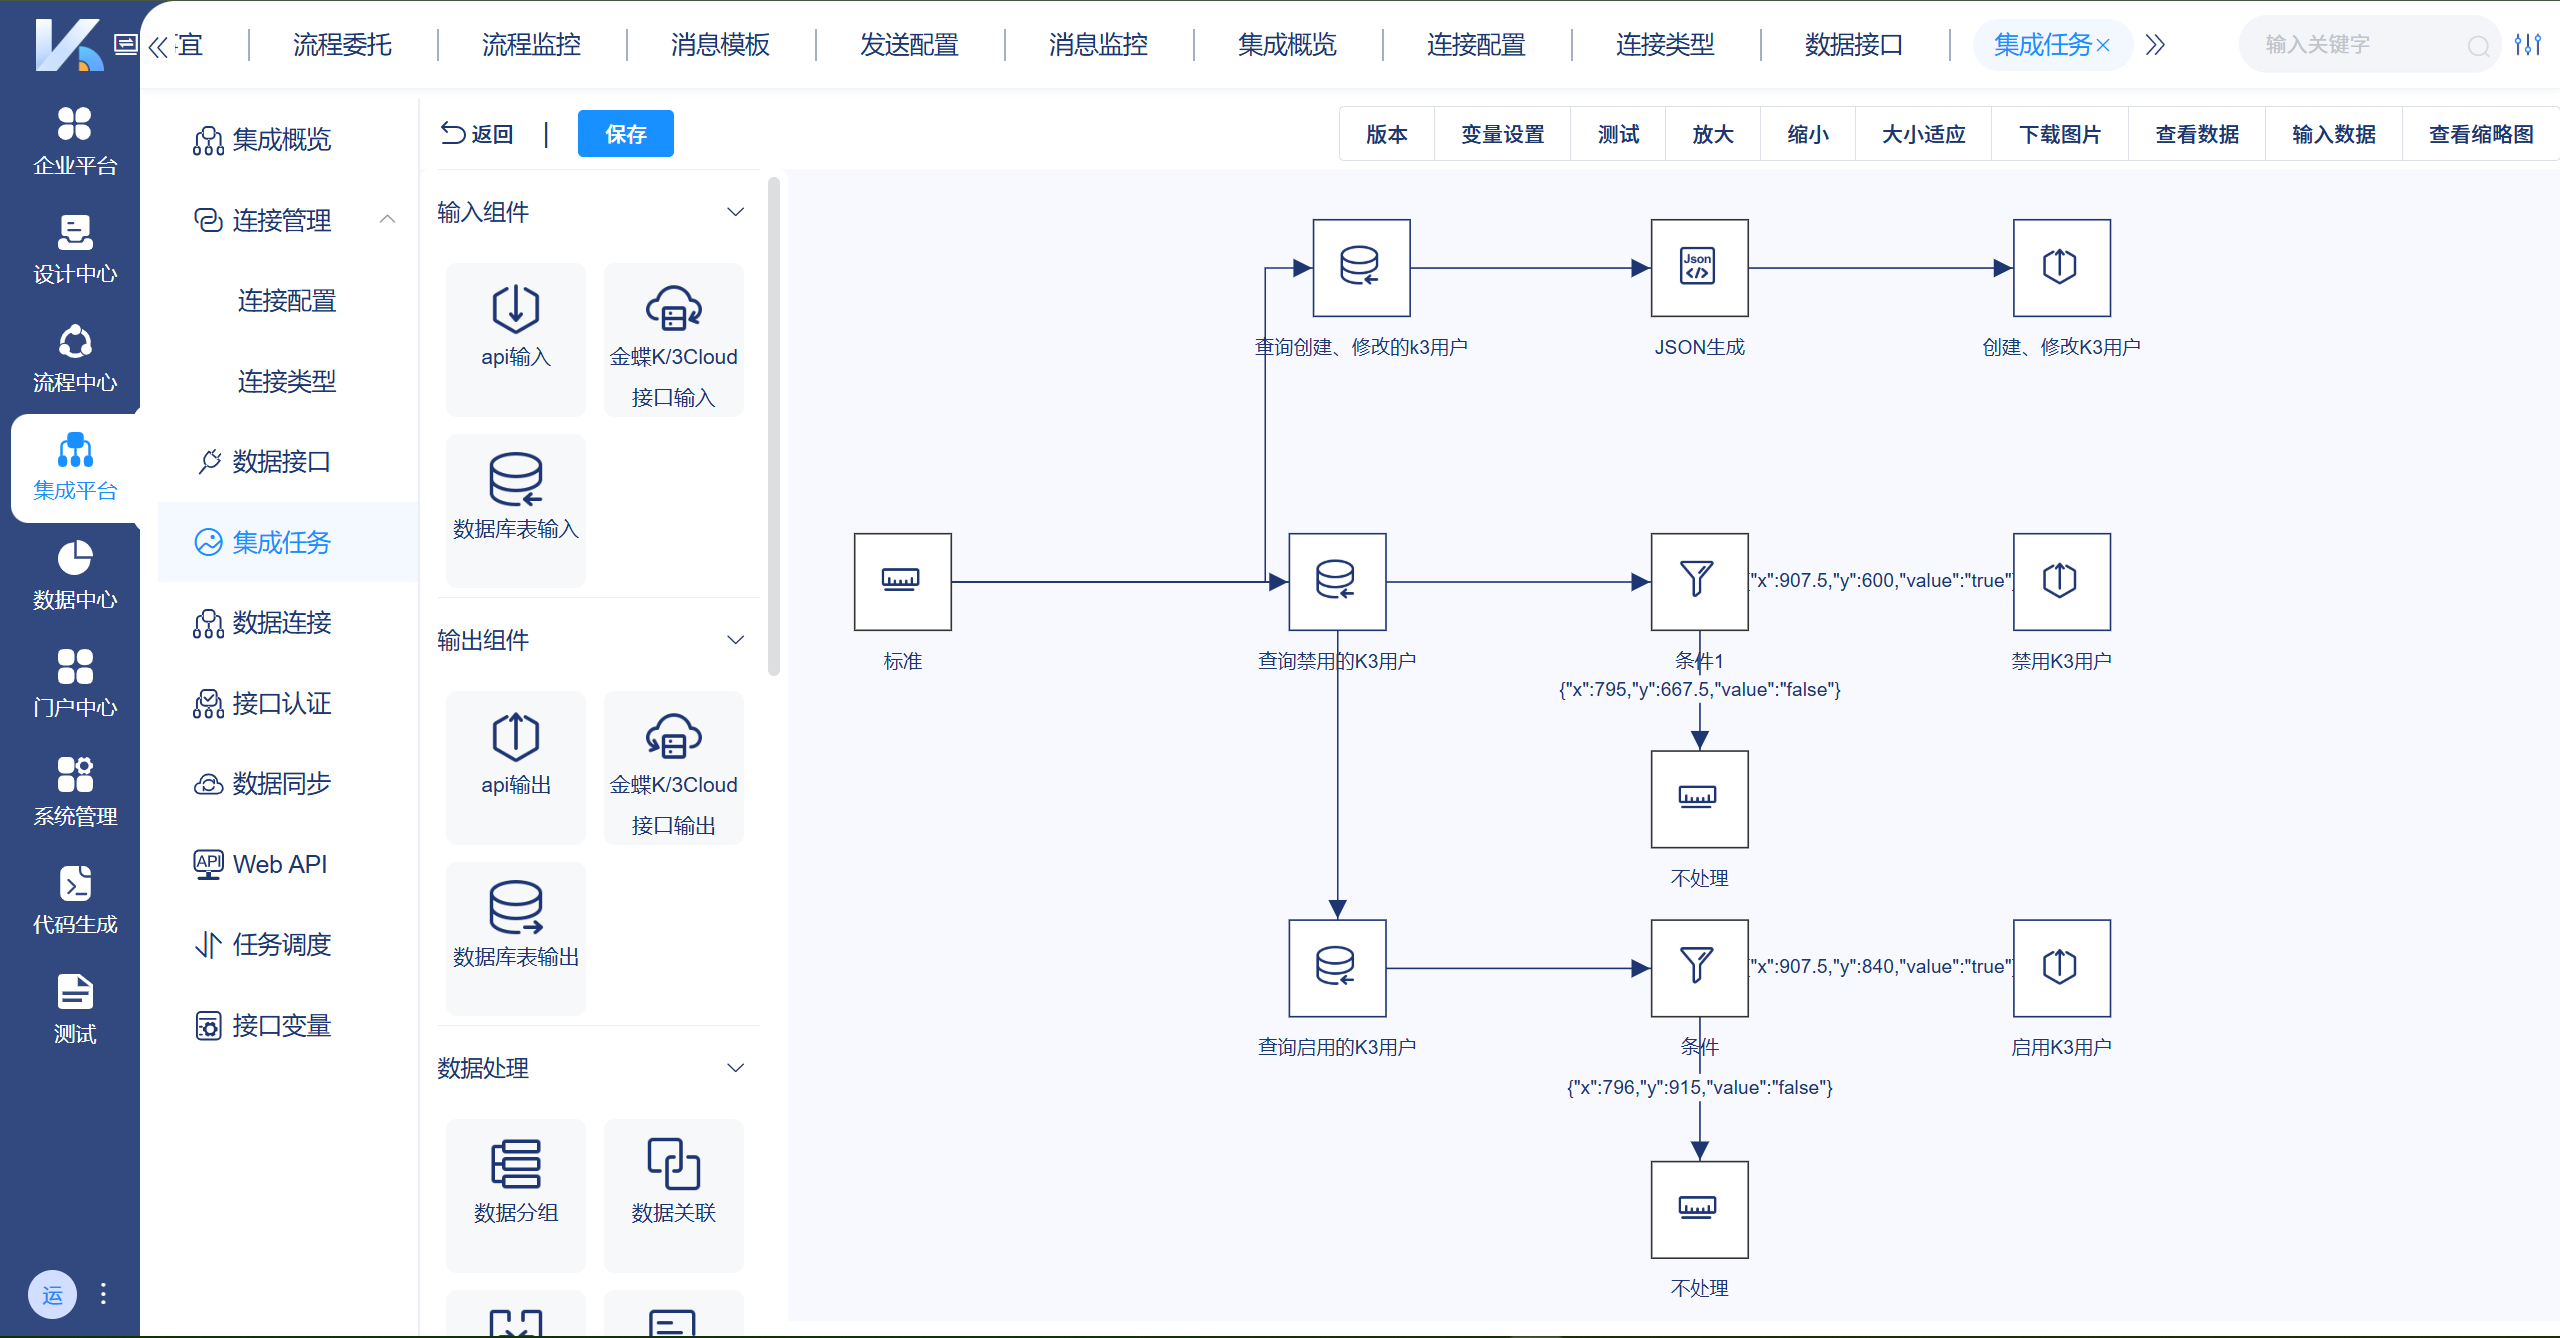
KPaaS平台通过集成任务构建跨系统的角色拉取与推送
方法四:合规闭环——全流程审计,应对监管与风险
最后一个关键问题:作为集团IT负责人,你能快速说清楚“哪个员工、在哪个时间、修改了哪个系统的权限”吗?面对上市审计、等保2.0测评,你能快速拿出完整的权限变更记录吗?
很多集团前期只重视权限分配,却忽略了审计追溯,等到面临监管检查,才发现各系统的日志分散,权限变更记录不全,只能临时补材料,不仅耗时费力,还可能因为不合规被处罚。而且一旦出现数据泄露、权限滥用,根本无法追溯责任,只能吃哑巴亏。
根据《信息安全技术网络安全等级保护基本要求》,权限最小化和日志自动上传是必做的基础动作,而集团型企业的合规压力更大,尤其是金融、互联网行业,审计要求更为严苛。
问题核心:权限申请、审批、变更没有标准化流程,审计日志分散,无法追溯,难以满足等保、ISO 27001等合规要求。
落地方案:搭建全流程审批与审计体系,实现“权限申请→审批→授权→回收→审计”的闭环管理,所有操作全程留痕,可追溯、可导出。
具体操作:用工具内置的标准化工作流,设置权限申请、审批流程——比如员工申请临时权限,需要部门负责人审批、IT负责人复核,审批通过后自动授权,过期自动回收;同时,完整记录所有权限变更的“谁(Who)、何时(When)、做了什么(What)”,形成不可篡改的审计日志,支持按用户、时间、操作类型筛选,快速生成符合等保、ISO 27001标准的审计报告。
为什么很多集团,越管权限越乱?
看到这里,你可能会发现:前面的4个方法,从低成本到系统升级,一步步解决了权限混乱的问题,但很多集团之所以越管越乱,核心原因不是方法不对,而是没有一个统一的权限中枢,只能“头痛医头、脚痛医脚”。
比如,有的集团用 Excel 台账管理权限,无法实时同步;有的用基础IAM工具,只能解决单点登录,无法实现跨系统权限同步;有的自建权限中台,开发周期长、维护成本高,还无法适配不断变化的业务需求。
而那些权限管理做得好的企业,会用KPaaS平台这种集团型企业量身打造的权限统一解决方案,构建了一个解耦于业务逻辑的统一权限中枢,实现“策略集中、执行分布”,完美解决前面提到的所有痛点:
1. 无侵入式集成,不用重构现有系统,不管是自研系统还是外购的ERP、CRM、OA,只要开放接口就能接入,不影响业务正常运转;
2. 自动化与实时性,对接HR系统后,员工入职、转岗、离职,所有系统权限自动同步,实现“人动权动”,杜绝人工遗漏;
3. 权威安全认证,符合等保、ISO 27001要求,支持私有化部署,确保集团核心数据不出域,安全有保障;
4. 灵活扩展,低代码配置,子公司新增系统、业务调整权限,都能快速适配,不用反复开发。
简单说,有了统一的权限管理工具,你不用再逐个系统核对权限,不用熬夜整理审计材料,不用在“总部管控”和“子公司灵活”之间两难,真正实现多子公司权限“一键统管”,IT团队能从繁琐的权限运维中解放出来,专注于更核心的数字化转型工作。
结语
集团型企业多子公司权限管理,核心逻辑就是“先统一、再标准化、再同步、最后闭环”:
1. 低成本止血:统一身份源,杜绝一人多号,快速解决基础混乱;
2. 进阶优化:标准化角色建模,避免权限配置爆炸,兼顾管控与灵活;
3. 系统升级:打通权限同步引擎,实现跨系统一键统管,提升效率;
4. 合规闭环:全流程审计,满足监管要求,防范安全风险。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70042744/viewspace-3116543/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- IPO 补账怎么做?历史账期补录的完整思路与实施顺序
- 超百家生态伙伴接入 WorkBuddy 开放平台,但你的 ERP 还在孤岛上
- AI 提效喊了半年,为什么一线员工还在两个系统之间手工搬数据?
- 月访问量从 885 万到 2097 万,AI 办公跑得这么快,为什么企业的 AI 还没跑起来?
- WorkBuddy 等AI 办公工具接连登顶行业榜单之后,企业上 AI 该补的下一课
- 全渠道订单如何联动 OMS 分配、门店 POS 库存与 WMS 出库?
- 半导体 WIP 在制品如何与 MES 状态、ERP 库存保持实时一致?
- OA 合同审批与电子签章用印后,ERP 如何自动生成业务单据?
- MDM主数据变更如何自动分发同步ERP与CRM?
- PLM更新工艺路线与BOM后,ERP采购旧料、MES旧工艺?打通PLM→ERP→MES三系统断点
